WAAP · Linux · Windows · Docker · Kubernetes · x86_64 / ARM64

Une protection web et API complète qui arrête les attaques avant qu'elles n'atteignent vos applications.

ToutWAF, la plateforme WAAP auto-hébergée : WAF, protection des API, anti-bot, anti-DDoS de couche 7 et sécurité côté client, pilotés depuis une seule console. Il veille aussi sur ce qui entoure vos sites : serveurs (tableaux de bord en direct, audit de sécurité, correctifs en un clic), antivirus de poste et passerelle de courrier. D'abord le mode détection, le blocage quand vous êtes prêt.

  • Auto-hébergé
  • 10 langues
  • Vos données restent chez vous
Gratuit pour démarrerFree : 3 sites, 1 nœud et 5 millions de requêtes par mois, sans compte ni clé. Free + : 5 sites et 15 millions après une inscription gratuite. Gratuit à installer et à utiliser, y compris à titre professionnel.
Voir les offres
  • 29domaines de protection et d'exploitation
  • 10langues, dont l'arabe (RTL)
  • 85sources de règles et de renseignement sur les menaces
  • 0télémétrie par défaut

Compatible avec presque tous les systèmes

Des dizaines de distributions Linux et de versions, Windows, Docker et Kubernetes, en x86_64 et en ARM 64 bits.

  • AlmaLinux10 · 9 · 8
  • Rocky Linux10 · 9 · 8
  • Red Hat Enterprise Linux10 · 9 · 8
  • CentOS Stream10 · 9
  • Oracle Linux10 · 9 · 8
  • Fedora44 · 43 · 42 · 41
  • Amazon Linux2023
  • Debian13 · 12 · 11
  • Ubuntu26.04 · 25.10 · 24.04 · 22.04 · 20.04
  • Kali Linuxrolling
  • openSUSE Leap16.0 · 15.6
  • openSUSE Tumbleweedrolling
  • openSUSE Slowrollrolling
  • SUSE Linux Enterprise Server16.0 · 15.7 · 15.6
  • Arch Linuxrolling
  • Manjarorolling
  • EndeavourOSrolling
  • Garuda Linuxrolling
  • CachyOSrolling
  • Windows11 · 10 · Server 2025 · Server 2022 · Server 2019 · Server 2016
  • DockerCompose
  • KubernetesHelm · 1.25+
  • CPUx86_64 · ARM64

Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS

  • tested Le test d'installation complet en conteneur a réussi sur cette version précise.
  • expected Même famille, glibc et systemd assez récents, mais le test complet n'a pas été exécuté.

Voir toutes les versions et leur statut

Une console, cinq couches de protection

Fini l'assemblage d'un WAF, d'une passerelle API, d'un outil anti-bot et d'un bouclier DDoS. ToutWAF les réunit.

WAF

OWASP Top 10, CRS et SecLang, patching virtuel.

Protection des API

Profil de routes, JWT, limites GraphQL, découverte ; validation de schéma sous licence.

Anti-bot

Empreintes, défis, score de bot, crawlers IA.

Anti-DDoS L7

Limites multi-clés, détection de flood, abus HTTP/2.

Côté client

Générateur de CSP, inventaire des scripts tiers, motifs d'écumeurs de cartes.

Voyez-le fonctionner, en direct

Chaque requête passe par un seul pipeline : listes, géolocalisation, réputation, limites, anti-bot et détection par signatures avec score d'anomalie.

Terminal · toutwaf
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5

Carte des menaces en direct Illustration simulée

Flux d'événements Illustration simulée

  • 12:04:51185.220.101.7BAN/?id=1' UNION SELECTsqli
  • 12:04:4945.155.205.12BLOCK/wp-login.php (wpscan)bot
  • 12:04:46103.74.19.88BLOCK/download?f=../../etc/passwdlfi
  • 12:04:4491.240.118.9BLOCK/q?s=<img onerror=x>xss
  • 12:04:40194.26.29.55BLOCK/api/login x 240/minrate

Tout ce qu'un WAAP moderne doit savoir faire

De la détection par signatures à la sécurité des serveurs, des postes et du courrier : chaque fonction dit si elle est gratuite ou sous licence. Pas d'enfermement chez un fournisseur cloud.

Protection des applications

Injections, désérialisation, contrebande de requêtes, téléversements, scanners et attaques de CMS, inspectés à chaque requête en mode détection ou blocage.

Sécurité des API

Un profil de routes d'abord en apprentissage, la couverture de l'OWASP API Top 10, jetons, clés et limites GraphQL ; validation de schéma et formules de consommateurs sous licence.

Bots, abus et trafic d'IA

Un score de bot explicable, des défis, des robots d'indexation vérifiés, des empreintes TLS, une politique pour les robots d'IA et des limites d'abus.

Anti-DDoS de couche 7 et limitation de débit

Des limites par clé, la détection d'inondation, un mode sous attaque et des garde-fous de connexion contre les attaques lentes et les abus HTTP/2.

Contrôle d'accès et réputation des IP

Listes, pays, réputation et bannissements automatiques ; degrés par pays, seuils et simulation sous licence.

Règles automatiques

ToutWAF règle lui-même ses faux positifs et fait passer un site de l'observation au blocage, avec des preuves que vous pouvez auditer et annuler.

Locataires et MSP

Gérez plusieurs clients depuis une console : une organisation par client, quotas, isolation, invitations et rapports par client. L'organisation par défaut est gratuite, le reste est sous licence.

Serveurs et agents d'hôte

Ajoutez vos serveurs existants et surveillez-les depuis la même console, avec un petit agent pour Linux et Windows qui n'ouvre que des connexions sortantes.

Sauvegardes et console de secours

Sauvegarde de la console et des serveurs que vous supervisez, avec des tests de restauration ; une console de secours reprend la main sur décision de votre part.

Sécurité du courrier

Une passerelle Postfix et Rspamd que ToutWAF installe et gère en SSH sur un serveur à vous, devant votre vrai serveur de messagerie. Pas d'édition gratuite.

Console et langues

Une console personnalisable en 10 langues, dont l'arabe de droite à gauche, accessible sous un chemin secret.

Voir toutes les fonctions

Protégé en trois étapes

Installez

L'installeur vérifie d'abord votre système. Une commande sur un Linux pris en charge, un script sous Windows, ou les fichiers Docker et Kubernetes.

Ajoutez votre site

Indiquez le domaine et l'origine. ToutWAF obtient le certificat, détecte votre stack et propose un modèle de politique.

Observez, puis bloquez

Le mode détection passe en premier. Consultez le rapport, passez en blocage en un clic, et revenez en arrière en un clic aussi.

Moins de faux positifs, par méthode

Observer d'abord, bloquer quand c'est prouvé

Un WAF qui bloque les mauvaises requêtes coûte plus qu'il ne protège. ToutWAF démarre en mode détection, montre ce qu'il aurait bloqué, vous laisse tester un changement sur le trafic passé et explique chaque décision. Il ne peut pas promettre zéro faux positif, et aucun chiffre n'est publié sur ce point.

Observer

Le mode détection est celui par défaut. À la fin de la période d'observation, un rapport propose des exceptions étroites pour les faux positifs récurrents.

Simuler

Rejouez le trafic enregistré contre une politique en brouillon et voyez ce qu'elle aurait bloqué.

Bloquer par étapes

Passez au blocage en un clic, ou déployez-le d'abord sur une part des nœuds ou des requêtes, et revenez en arrière en une étape.

403Requête bloquée (exemple)TW-2001
Quoi
Tentative d'injection SQL
Où
Paramètre de requête id sur /product
Pourquoi
La valeur contient ' OR '1'='1, une condition toujours vraie classique. Règle sqli.tautology, score 15 (seuil 5).
C'est un faux positifCréer l'exception la plus étroite

Aperçu d'impact : 0,01 % du trafic des 7 derniers jours serait concerné.

Rapport de détection après 7 jours (exemple)
  • ✓99,8 % du trafic serait autorisé
  • !3 règles causent 95 % des faux positifs
  • ✓3 exceptions proposées, prêtes à être validées

Souverain par conception : votre trafic, vos serveurs, vos règles

Conçu pour les organisations qui doivent garder la maîtrise de leurs données.

Auto-hébergé, résidence des données

Le trafic et les journaux restent sur votre infrastructure, dans la juridiction de votre choix. Pas de cloud obligatoire, pas de télémétrie ; les rares connexions sortantes (mises à jour, définitions, certificats) sont listées dans la documentation.
Outils de vie privée

Pseudonymisation des IP, minimisation des journaux, capture de charge utile masquée, rétention réglable, export et effacement par adresse.

Éléments de preuve, pas de certification

Une piste d'audit vérifiable et des éléments de preuve rattachés à des contrôles (PCI DSS 4.0, NIS2, DORA, ISO 27001, SOC 2) à partir de l'état réel de la plateforme. Ce sont des preuves, pas une attestation : ToutWAF ne détient aucune certification.

Sécurité et conformité

Protégez vos sites et prenez soin des serveurs qui les portent

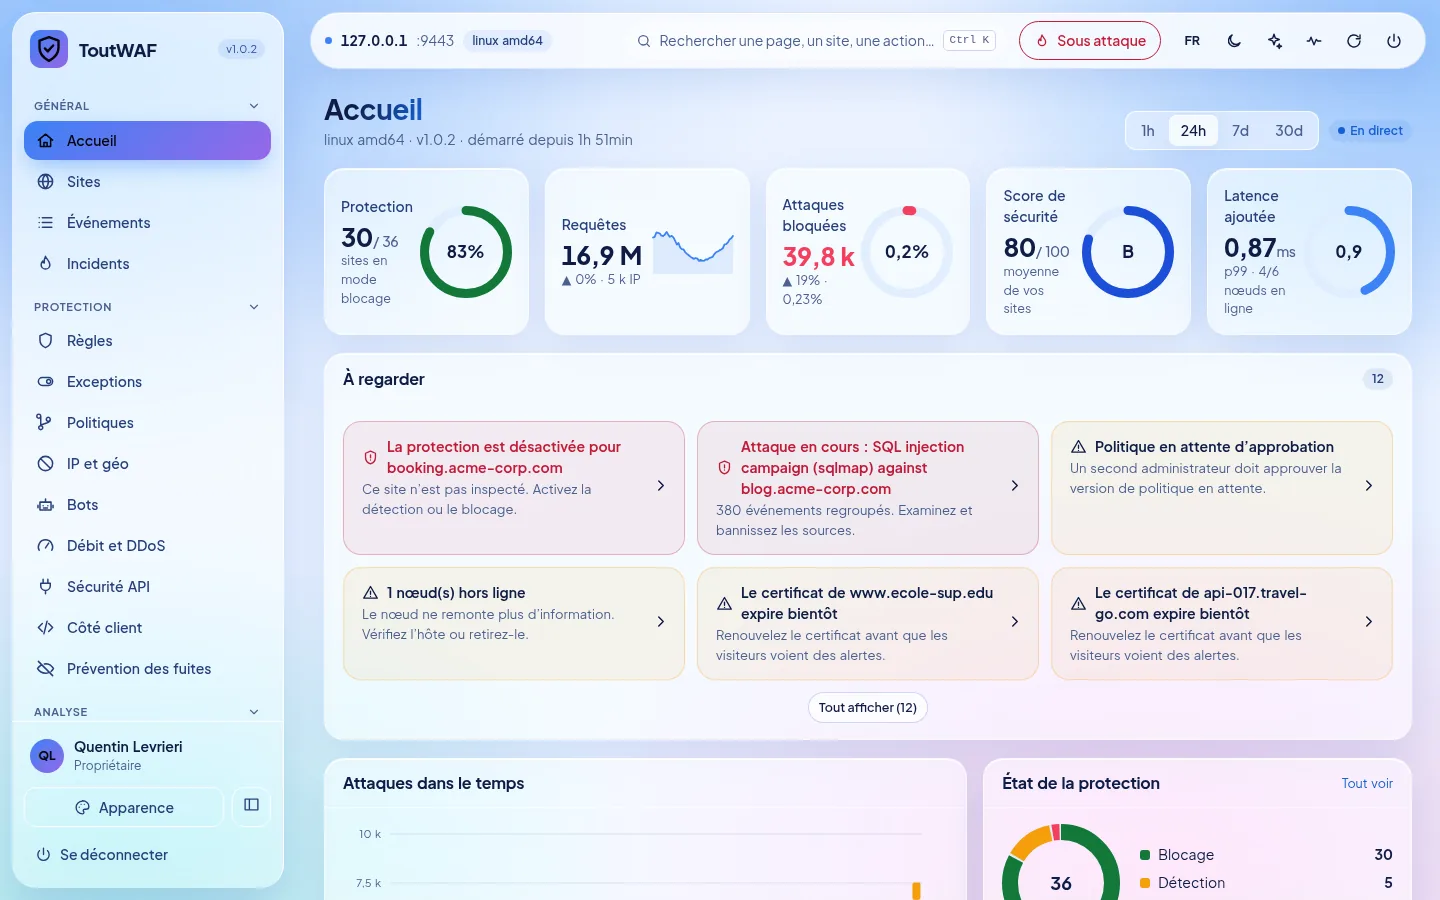
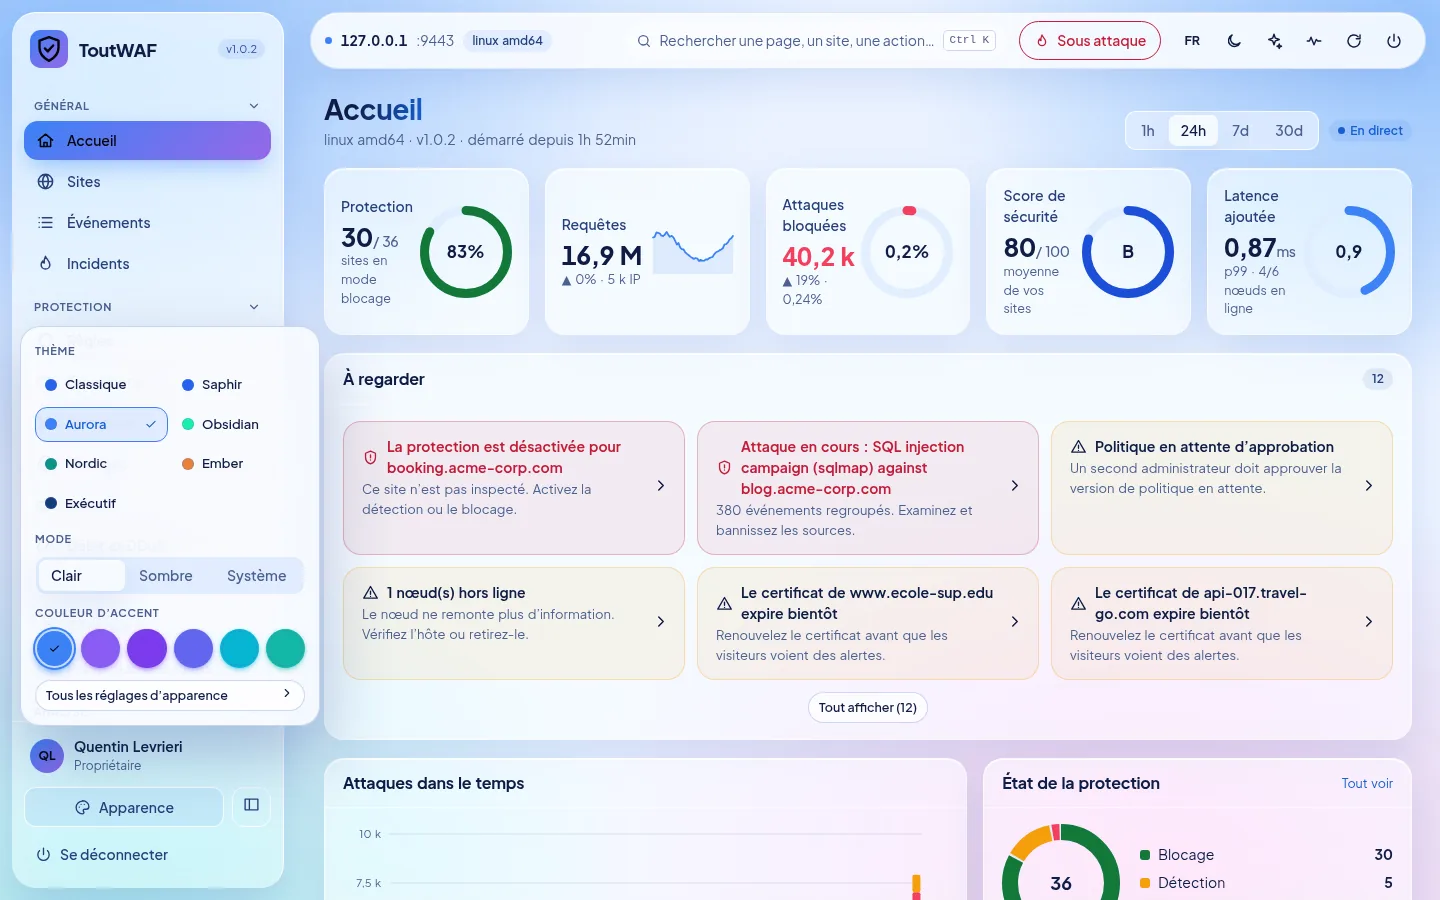
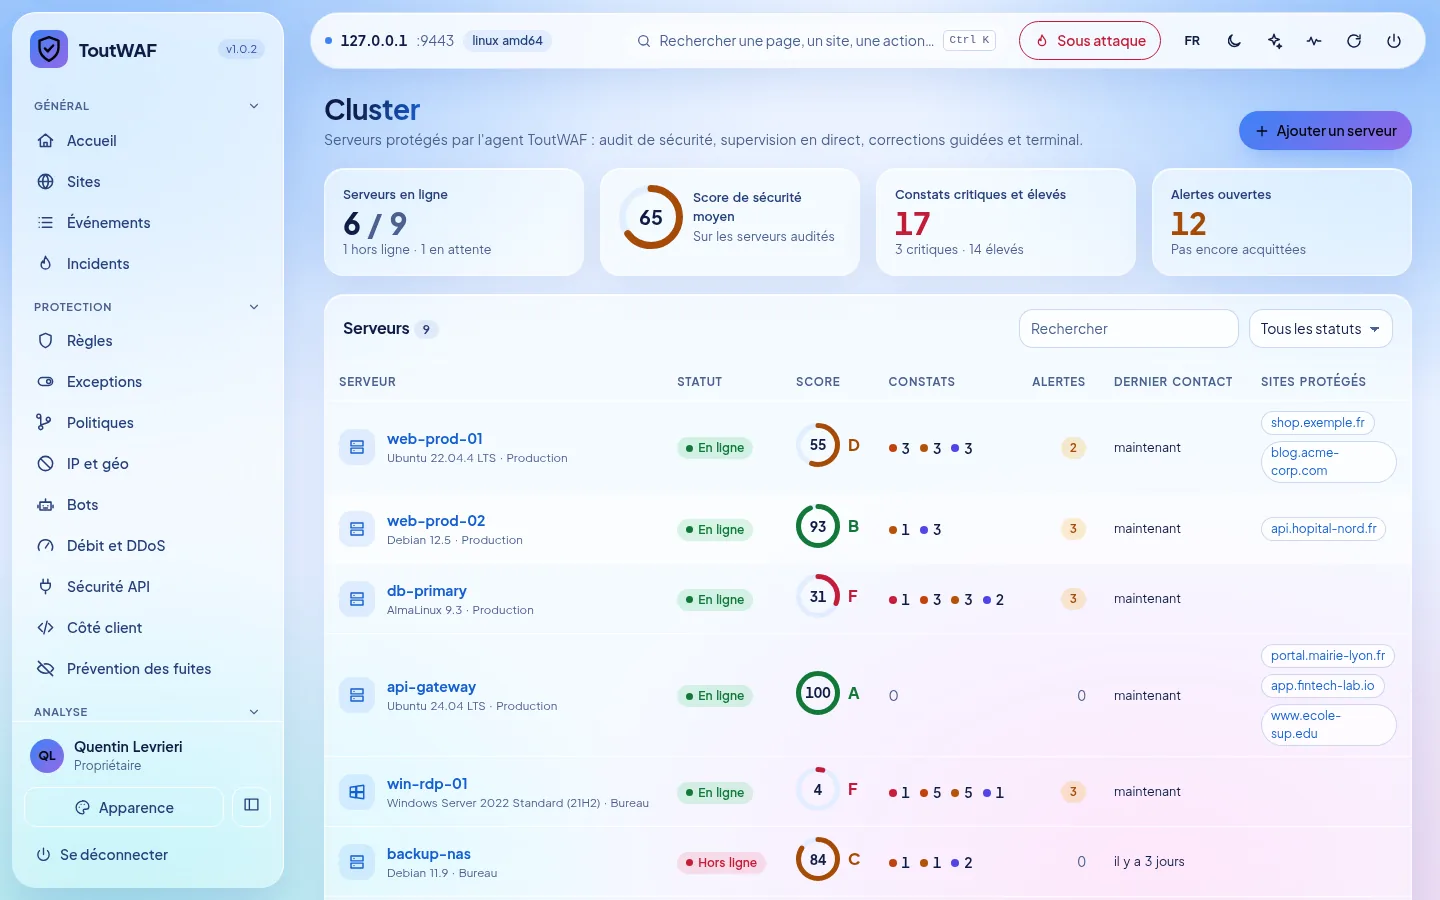
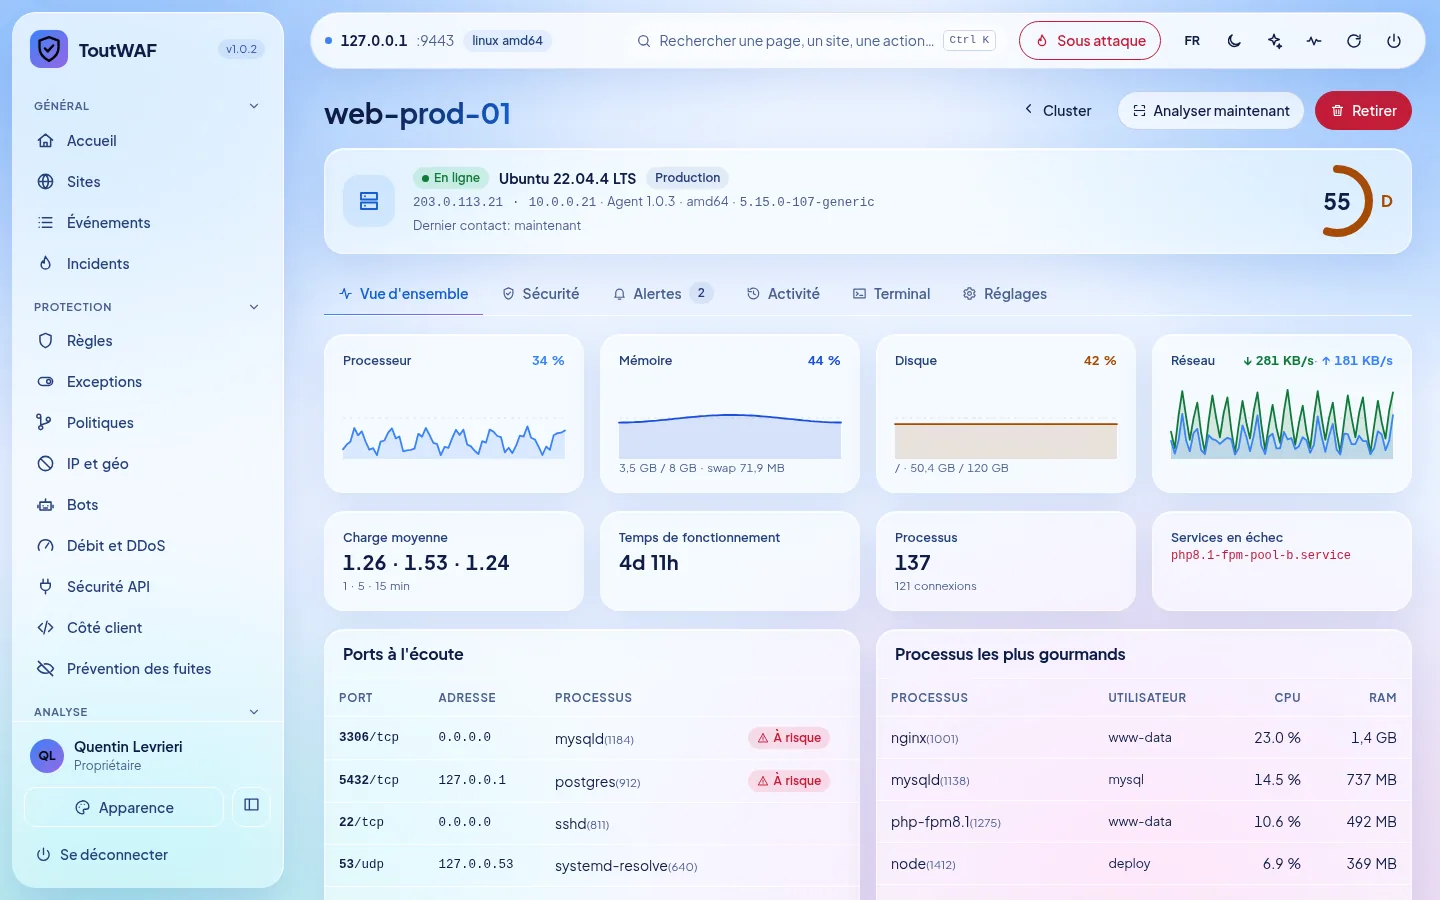
Captures réelles de la console : tableaux de bord en direct, note de sécurité de A à F, correctifs en un clic et une apparence que vous personnalisez.

Cluster : tous vos serveurs, score de sécurité et alertes
Tableau de bord d'un serveur : ressources en direct, corrections, terminal
Tableau de bord, thème Aurora clair (par défaut)
Choix du thème, du mode et de la couleur d'accent

Une console que votre équipe va adorer

La console de ToutWAF vous donne le contrôle complet : attaques en direct, événements expliqués, sites, règles, bannissements et certificats, avec sept thèmes, des modes clair et sombre et une mise en page qui fonctionne sur un téléphone. Illustration avec des données de démonstration.

https://waf.example.com:9443
192.168.4.2 web.local AlmaLinux 10.2FR

Tableau de bord

Requêtes1.2M/ 24h
Bloquées14 3801.2%
CPU12 / 122296 MHz
RAM1.6 / 63 GBtoutwaf-dp 0.3.0-dev
Requêtes / Bloquées
À regarder2
Double authentification inactiveActivez la 2FA pour protéger l'accès à la console.
1 site sans certificatLet's Encrypt est gratuit et automatique.

Console

Placez un bouclier devant vos applications dès aujourd'hui

Installez-le sur votre propre serveur, ou écrivez-nous pour parler de licences.