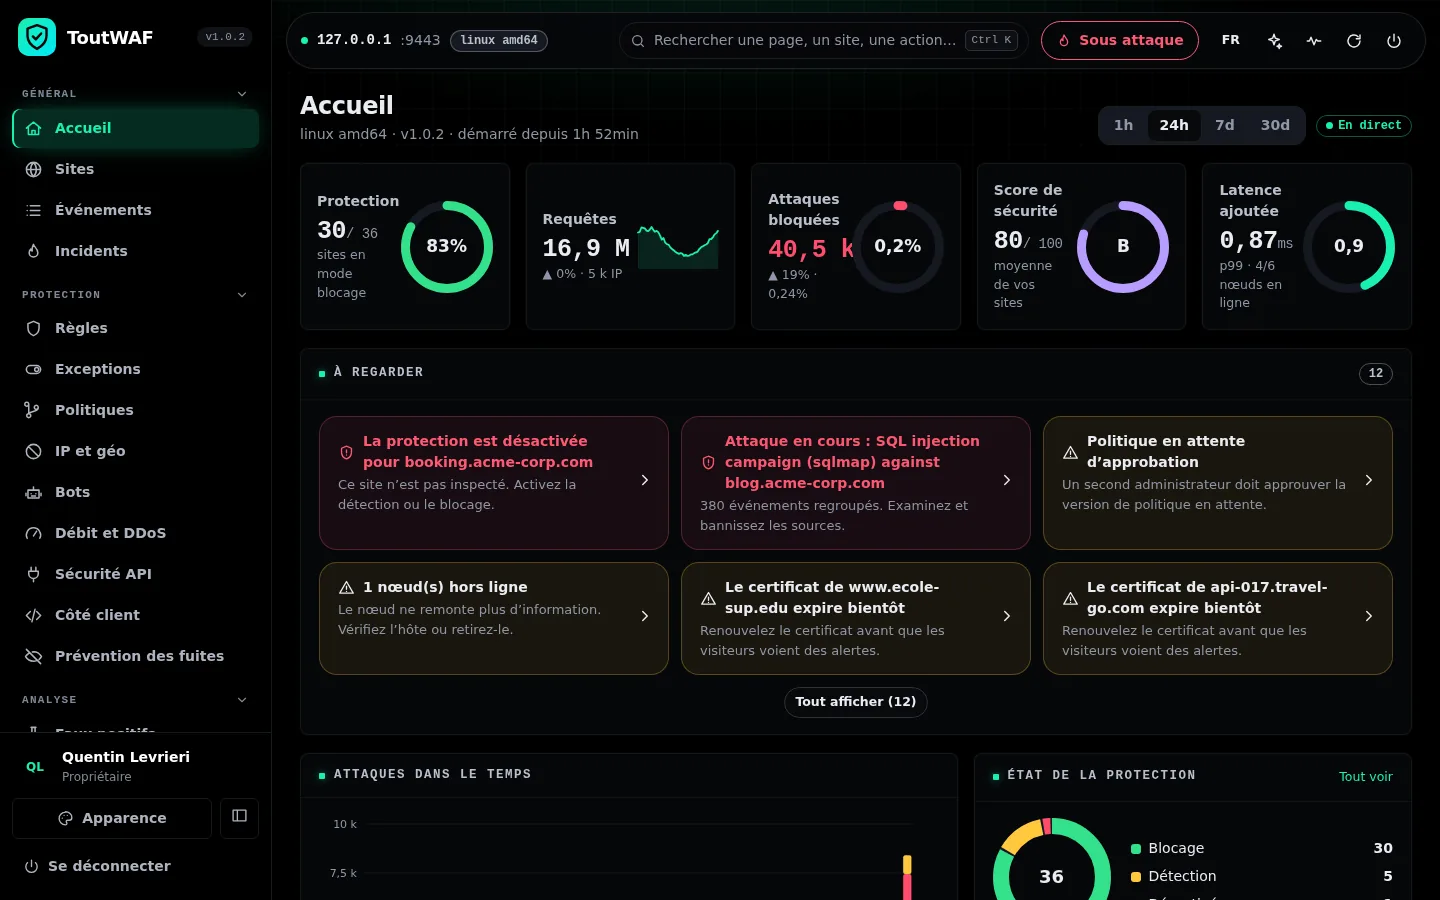
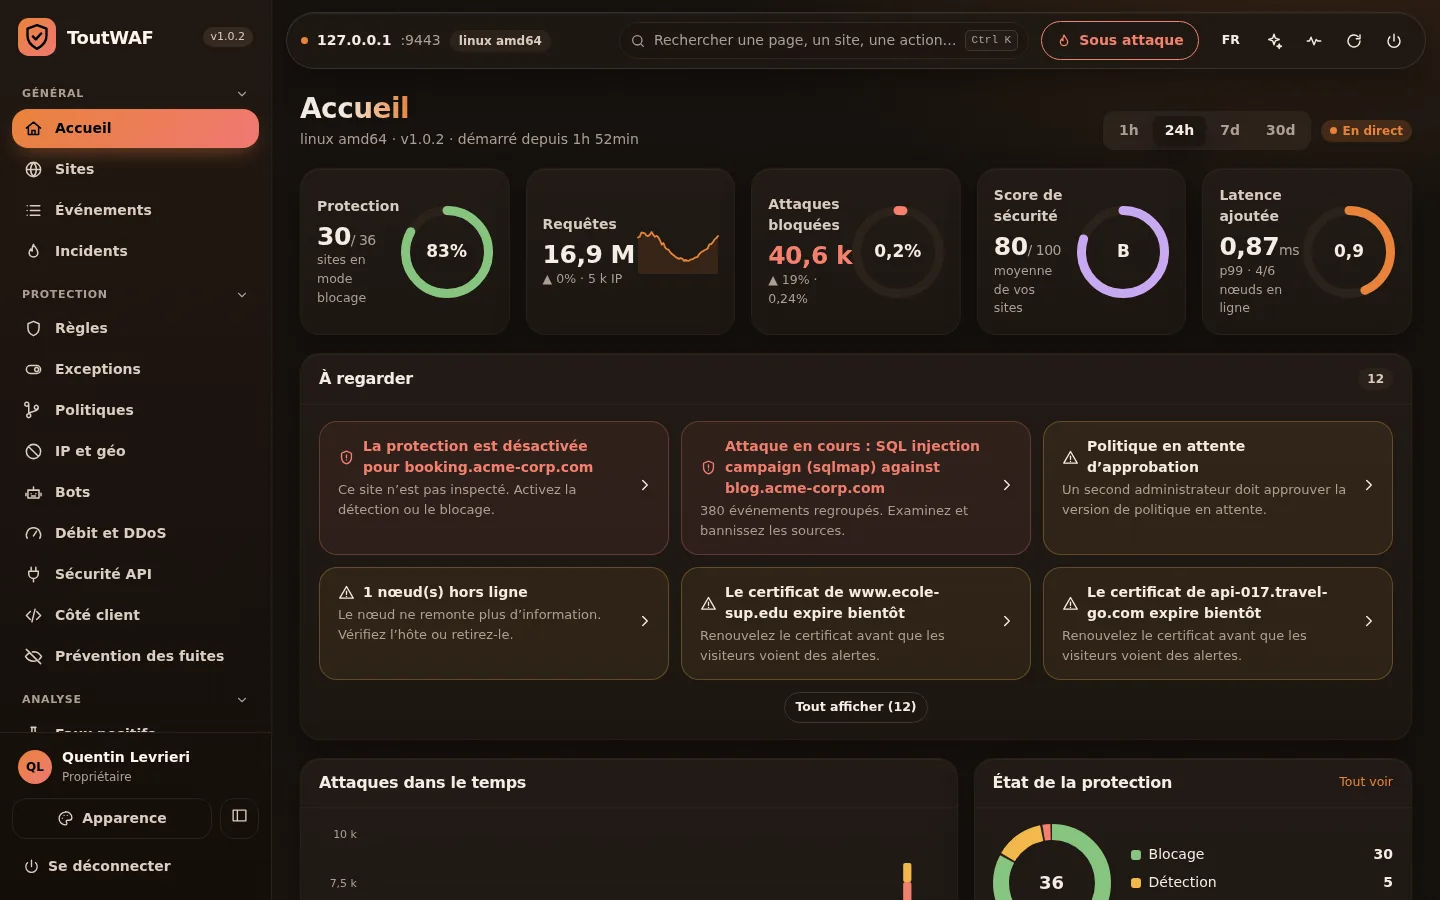
Une console que votre équipe va adorer
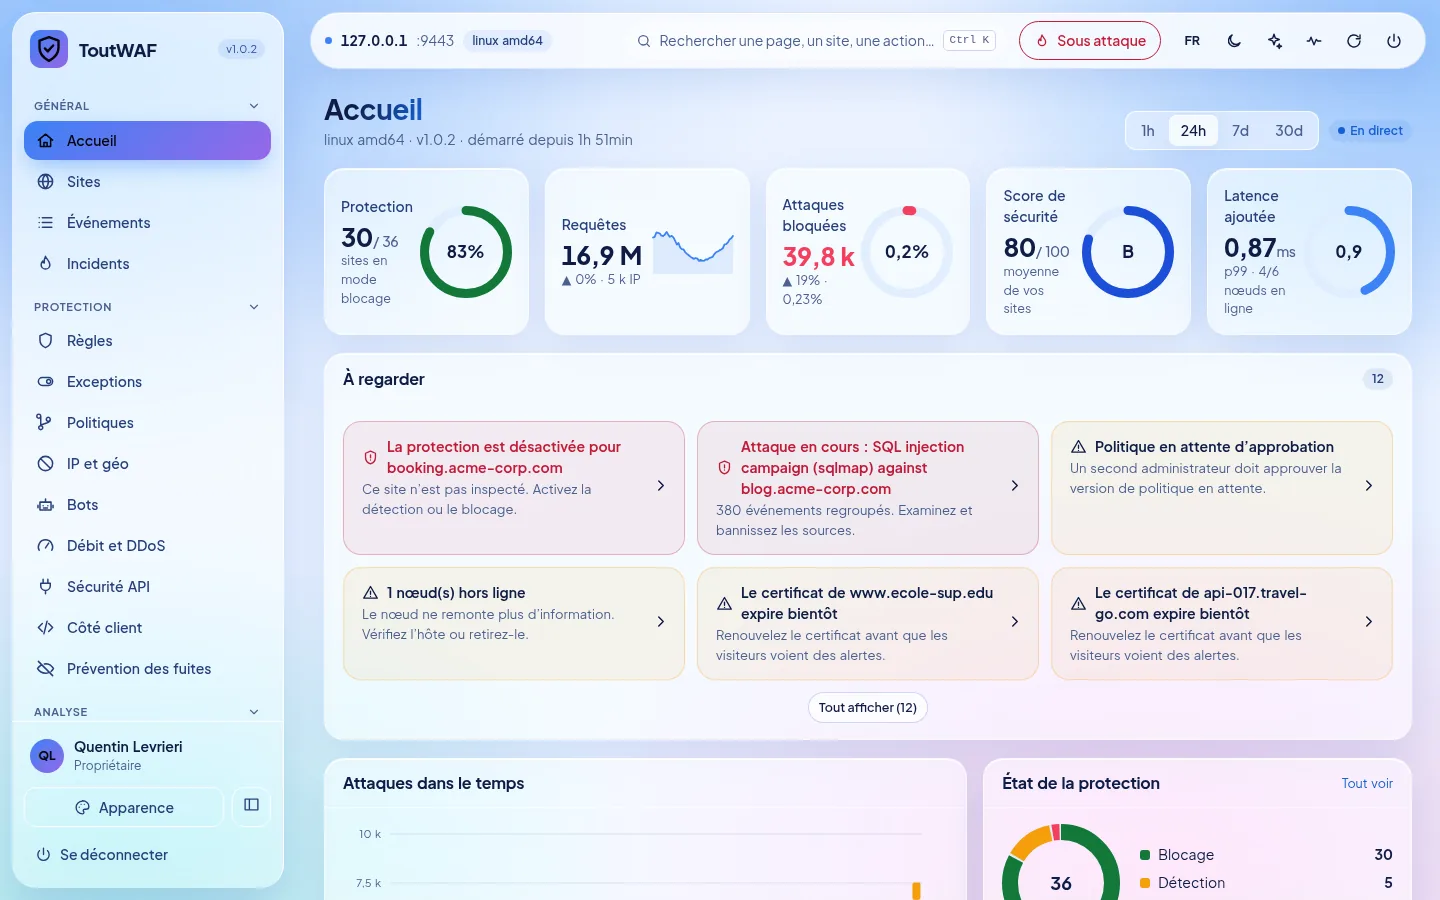
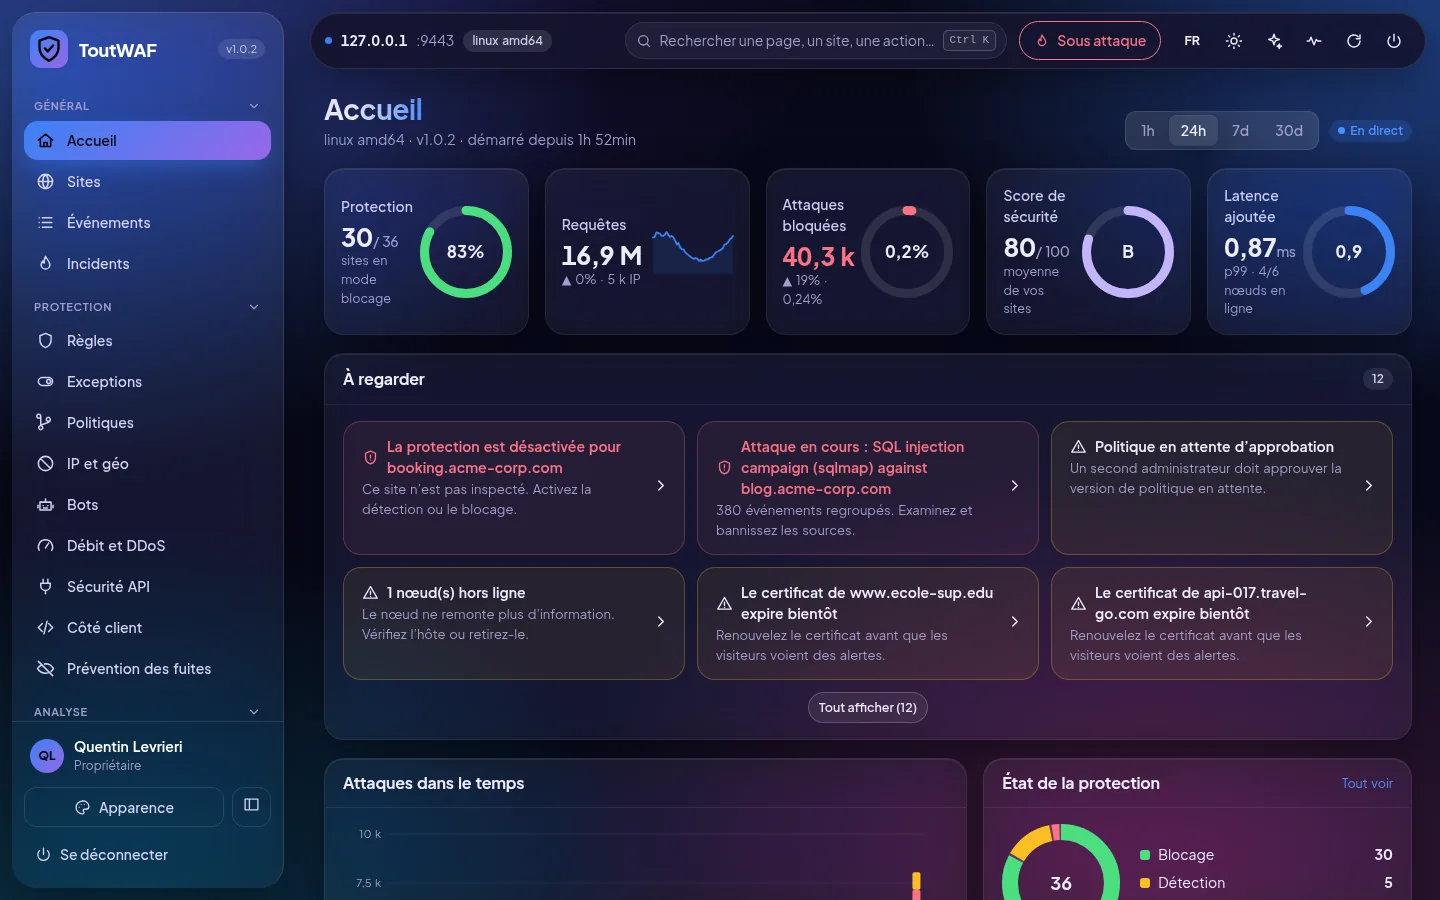
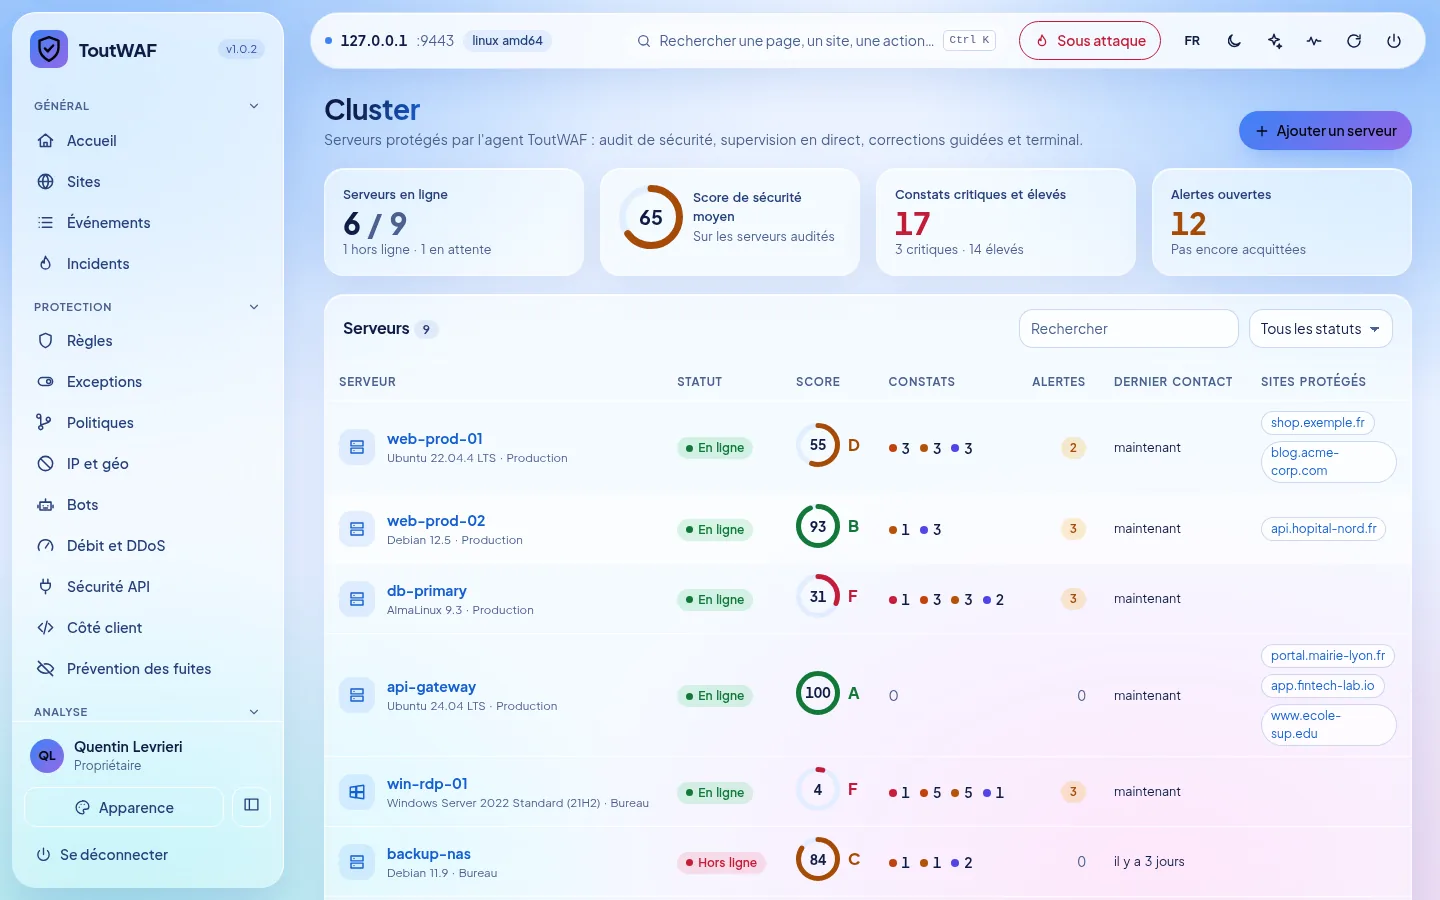
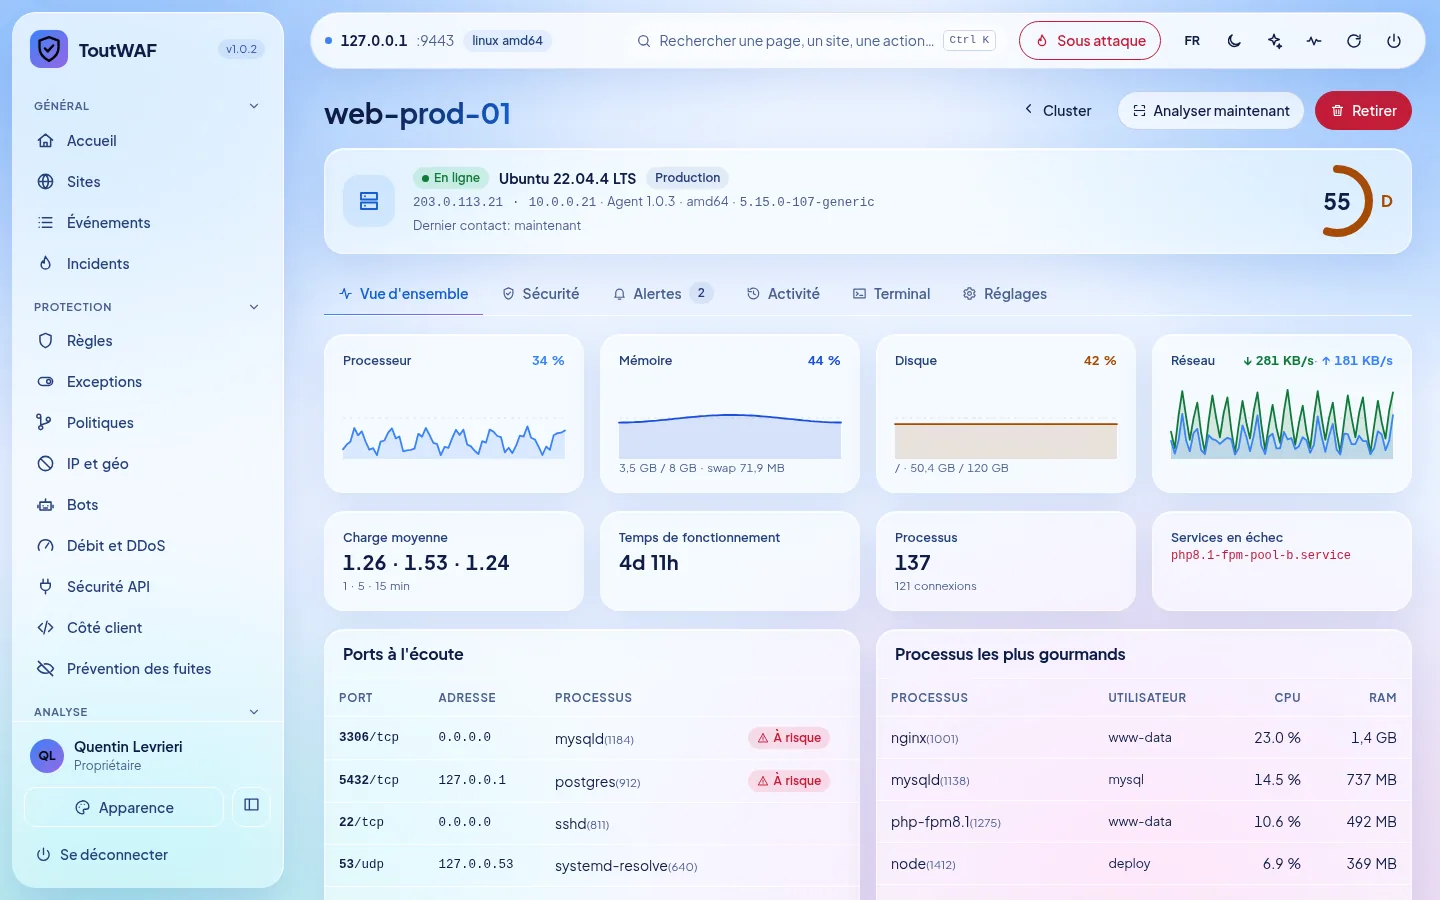
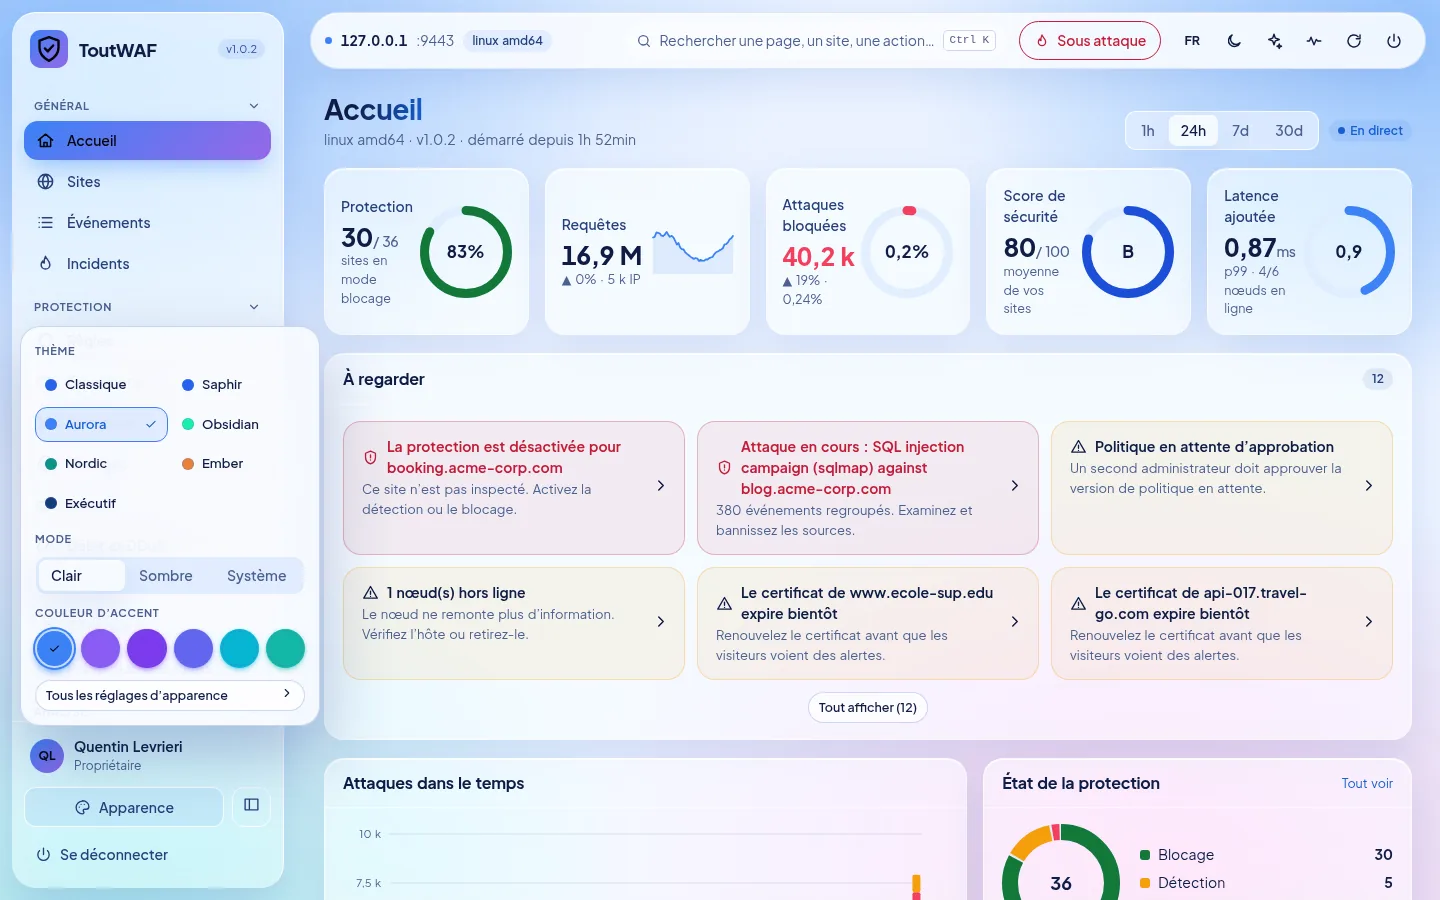
La console de ToutWAF vous donne le contrôle complet : attaques en direct, événements expliqués, sites, règles, bannissements et certificats, avec sept thèmes, des modes clair et sombre et une mise en page qui fonctionne sur un téléphone. Illustration avec des données de démonstration.
La version publique est une version de développement, 0.3.0-dev. Aucune version stable n'existe encore.
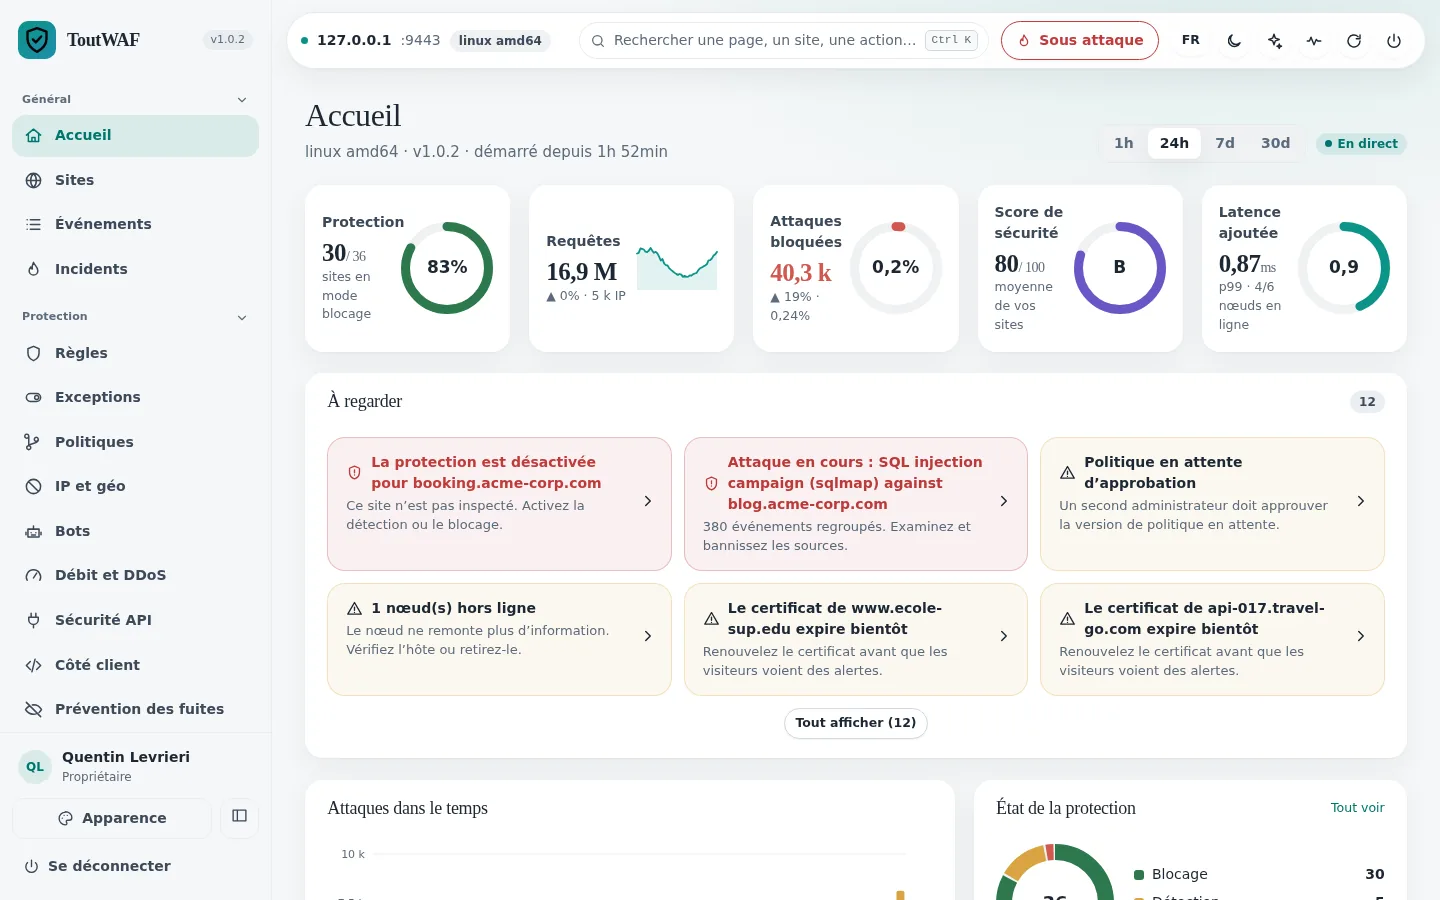
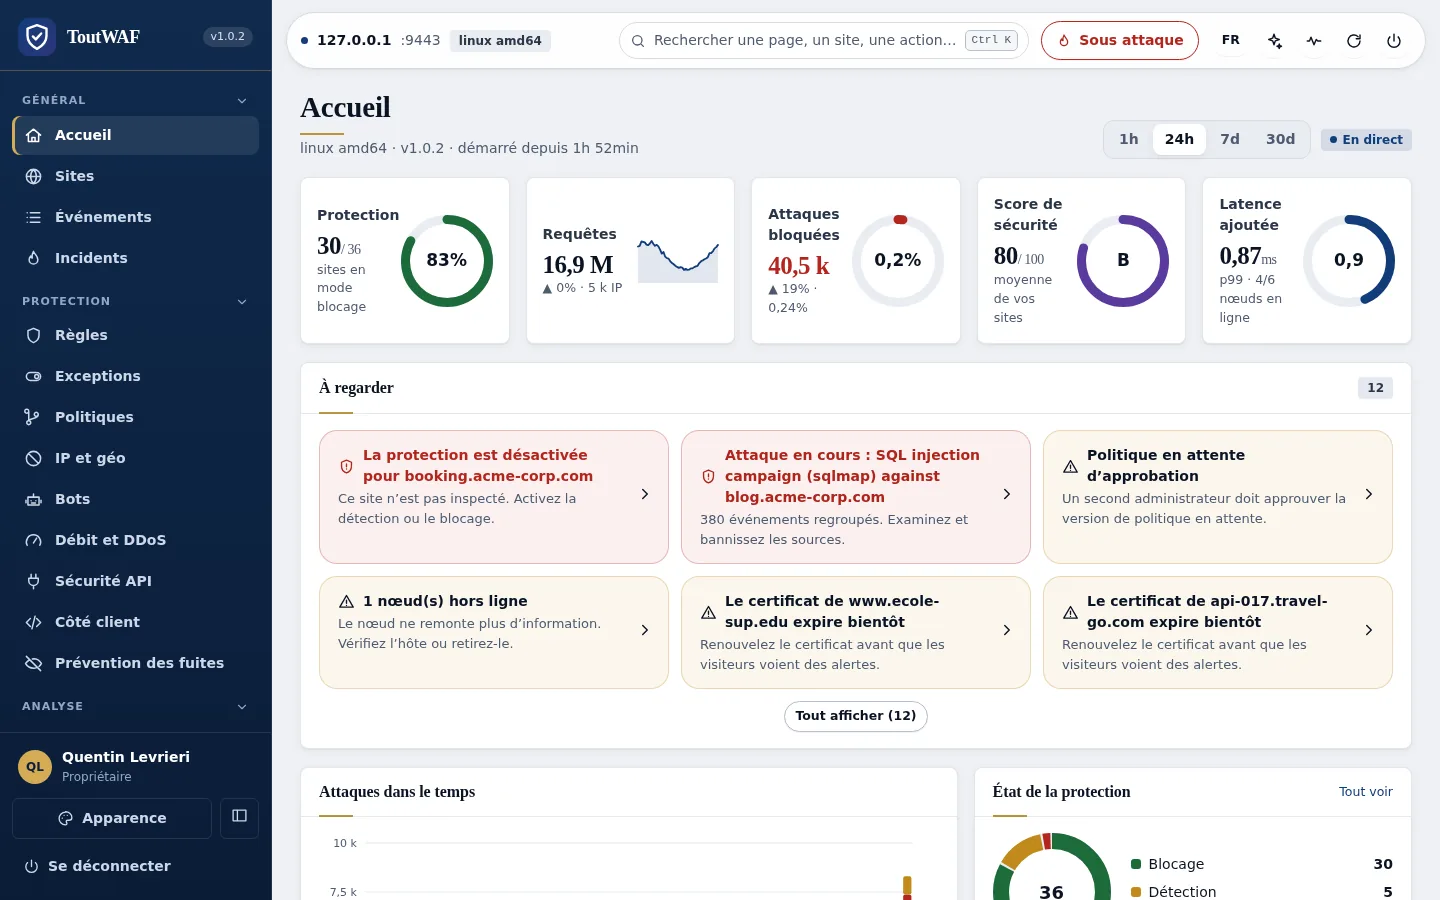
Tableau de bord
Requêtes / Bloquées
À regarder2
Attaques
| Heure | IP | Module | URL | Action |
|---|---|---|---|---|
| 12:04:51 | 185.220.101.7 | sqli | /?id=1' UNION SELECT | Bannissement |
| 12:04:49 | 45.155.205.12 | bots | /wp-login.php | Blocage |
| 12:04:46 | 103.74.19.88 | lfi | /download?f=../../etc/passwd | Blocage |
| 12:04:44 | 91.240.118.9 | xss | /q?s=<img onerror=x> | Blocage |
| 12:04:40 | 194.26.29.55 | rate | /api/login | Bannissement |
| 12:04:37 | 78.46.12.9 | ssrf | /fetch?u=http://169.254.169.254 | Blocage |
| 12:04:31 | 203.0.113.24 | - | /pricing | Autorisé |
Attaques
TW-2001- Quoi
- Tentative d'injection SQL
- Où
- Paramètre de requête id sur /product
- Pourquoi
- La valeur contient ' OR '1'='1, une condition toujours vraie classique. Règle sqli.tautology, score 15 (seuil 5).
Aperçu d'impact : 0,01 % du trafic des 7 derniers jours serait concerné.
- ✓99,8 % du trafic serait autorisé
- !3 règles causent 95 % des faux positifs
- ✓3 exceptions proposées, prêtes à être validées
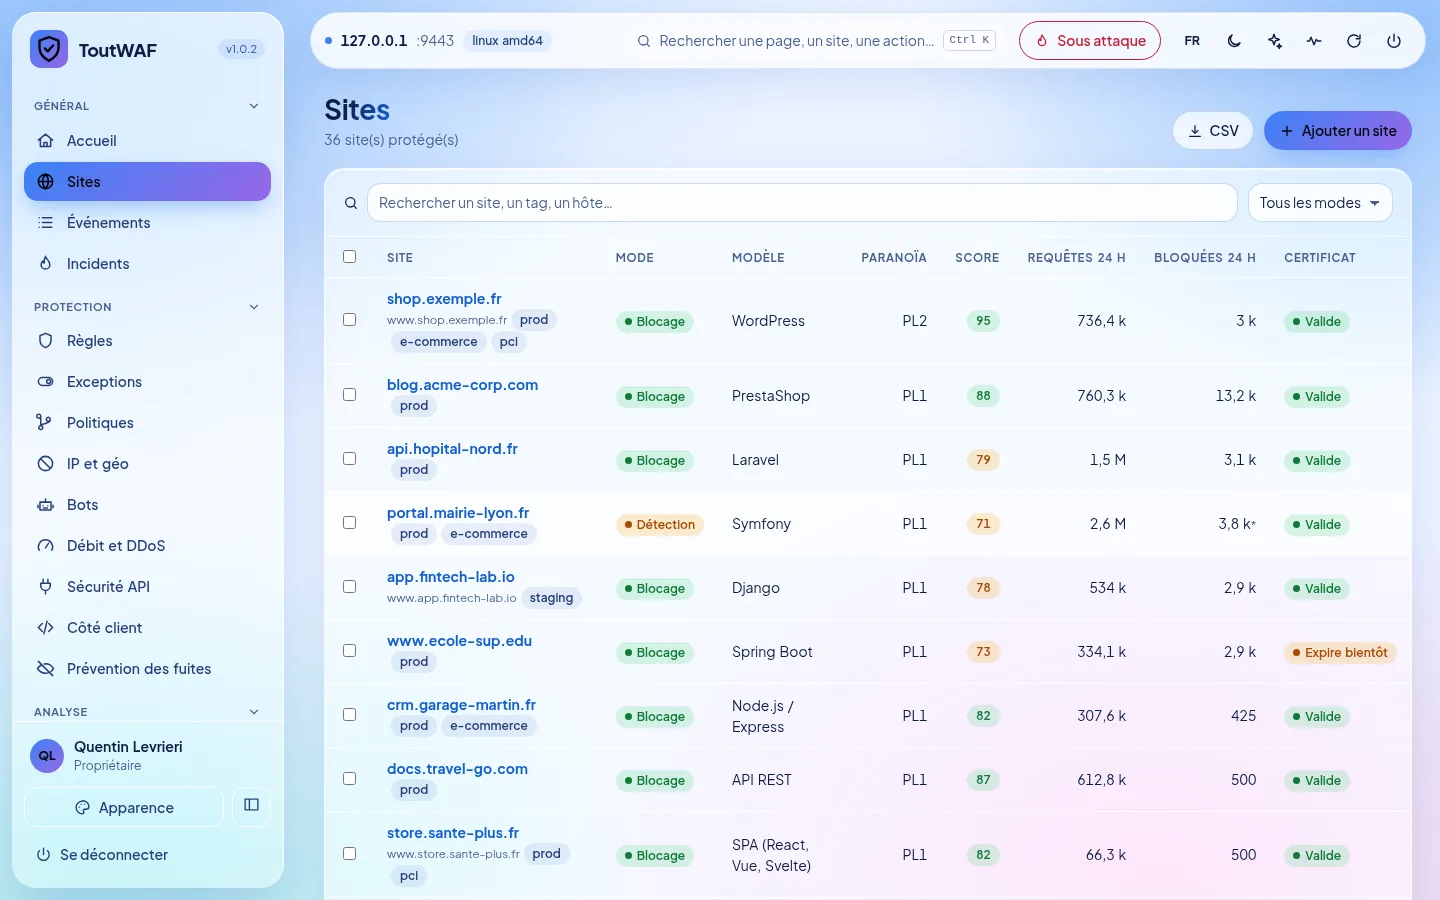
Sites
| Modèle | État | Certificat | |
|---|---|---|---|
| shop.example.com | WordPress | Protégé Blocage | Let's Encrypt |
| api.example.com | API | Protégé Blocage | Let's Encrypt |
| blog.example.com | Laravel | Protégé Détection | Let's Encrypt |
| old.example.org | static | Protégé Détection | - |
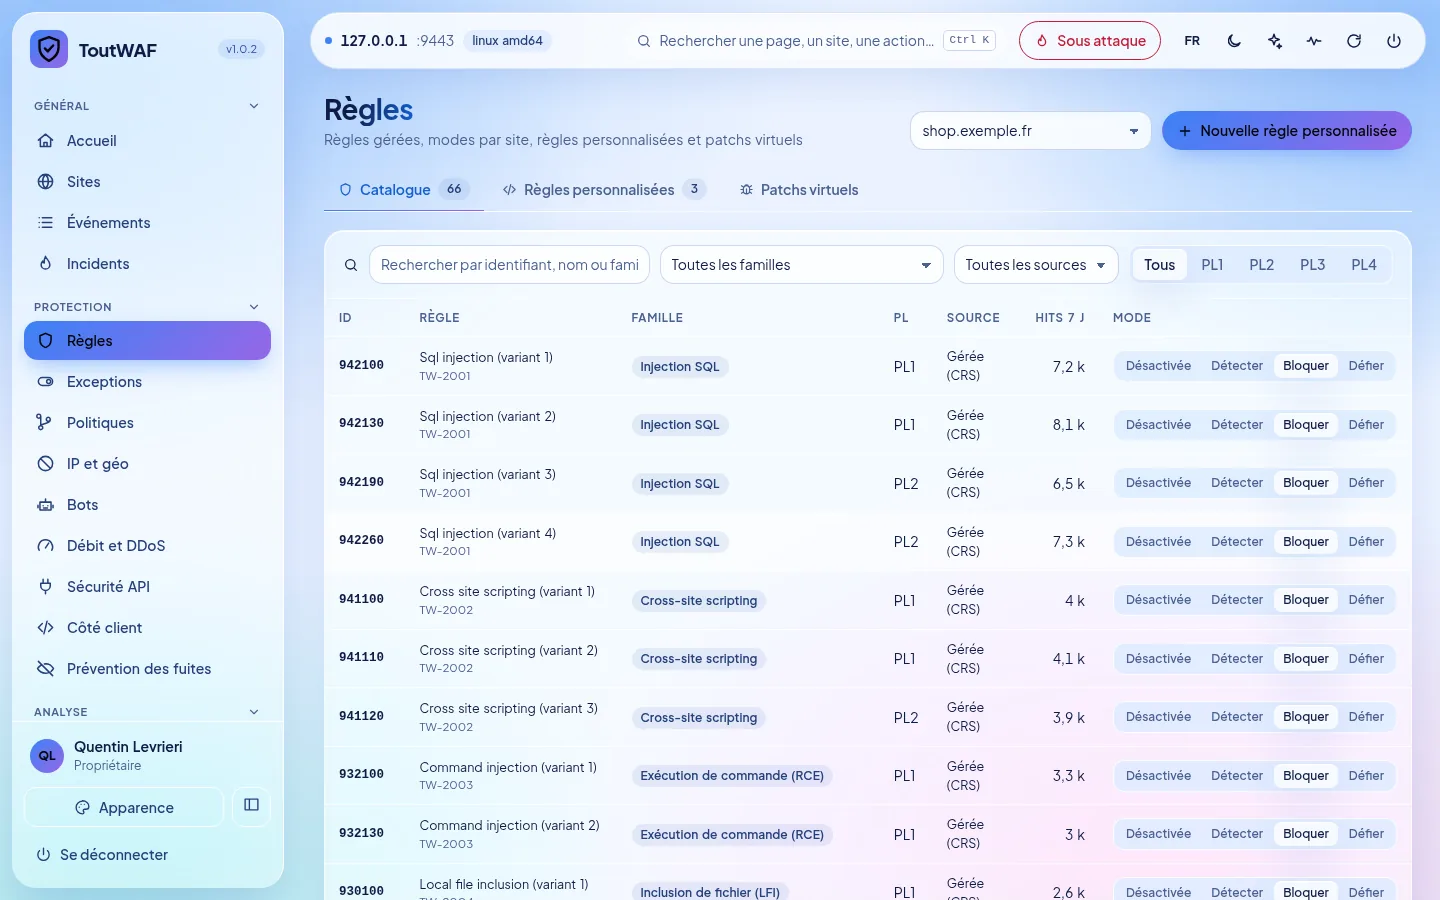
Règles
| Règle | Blocage |
|---|---|
sqli.tautology | |
xss.script-tag | |
lfi.traversal | |
rce.log4shell | |
wp.vpatch-cve |
Testeur de règles
Host: shop.example.com
Bannissements
| IP | Motif | Expire | État |
|---|---|---|---|
| 185.220.101.7 | sqli x 12 | 00:58:12 | Bannissement |
| 194.26.29.55 | rate limit | 00:21:40 | Bannissement |
| 45.155.205.0/24 | bot scanner | 23:11:05 | Bannissement |
| AS60117 | blacklist | - | Bannissement |
| RU, KP | country | - | Bannissement |
Utilisateurs et 2FA
| Utilisateur | Rôle | 2FA |
|---|---|---|
| quentin | Admin | Active |
| sarah | Opérateur | Active |
| audit-bot | Lecteur | - |
Illustration de l'interface. Console disponible en 10 langues avec prise en charge RTL.
Tableau de bord
État de protection par application, charge, attaques bloquées et actions recommandées d'un coup d'œil.
Attaques en direct
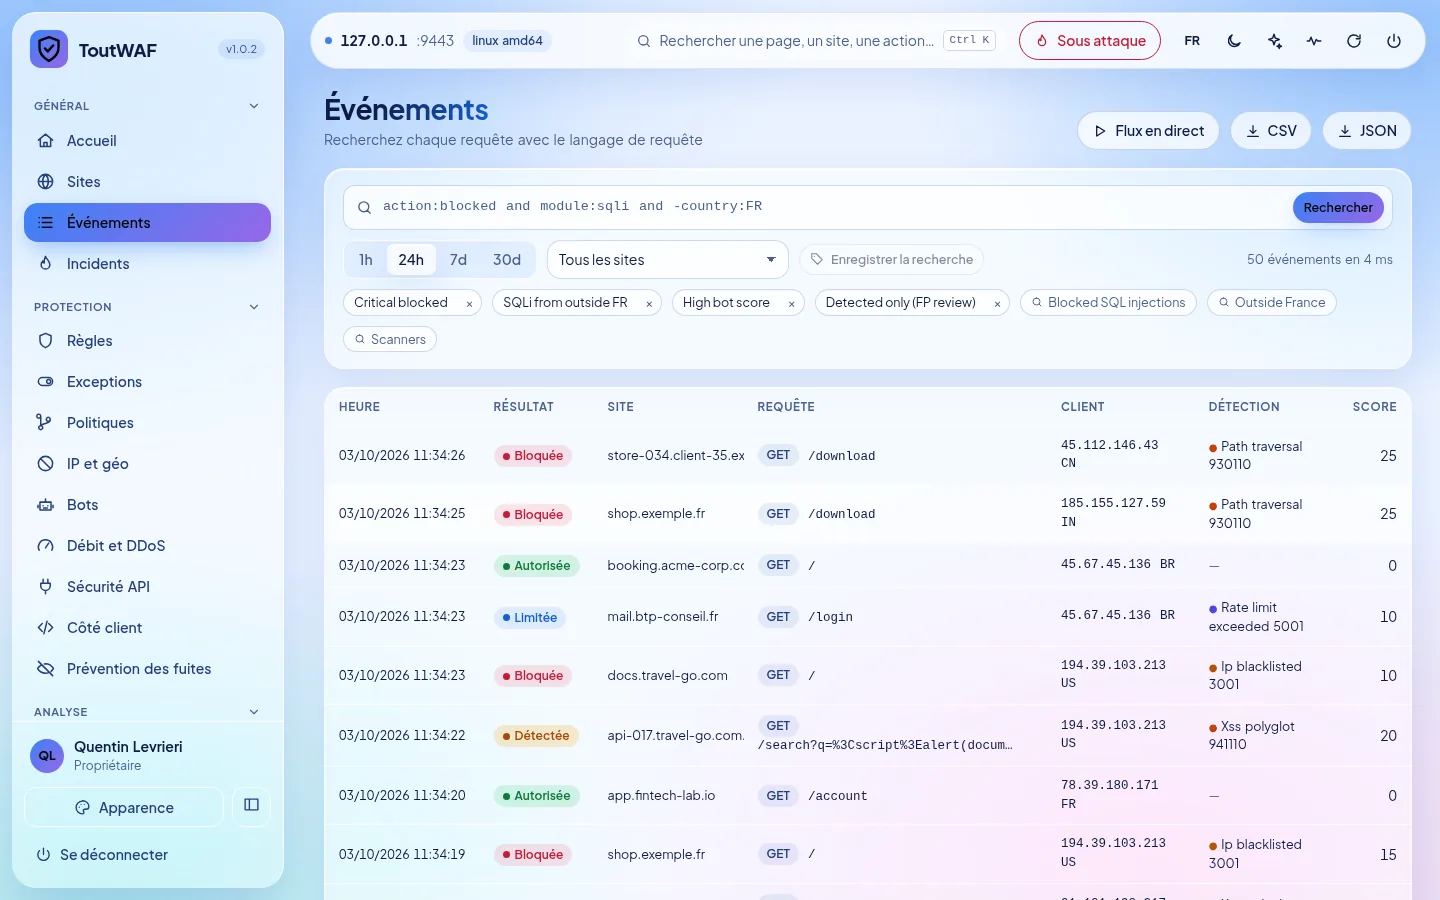
Un flux temps réel avec filtres par site, IP, module et action, et bannissement en un clic.
Événement expliqué
Chaque blocage est expliqué en langage clair, avec l'exception la plus étroite en un clic et un aperçu d'impact.
Sites
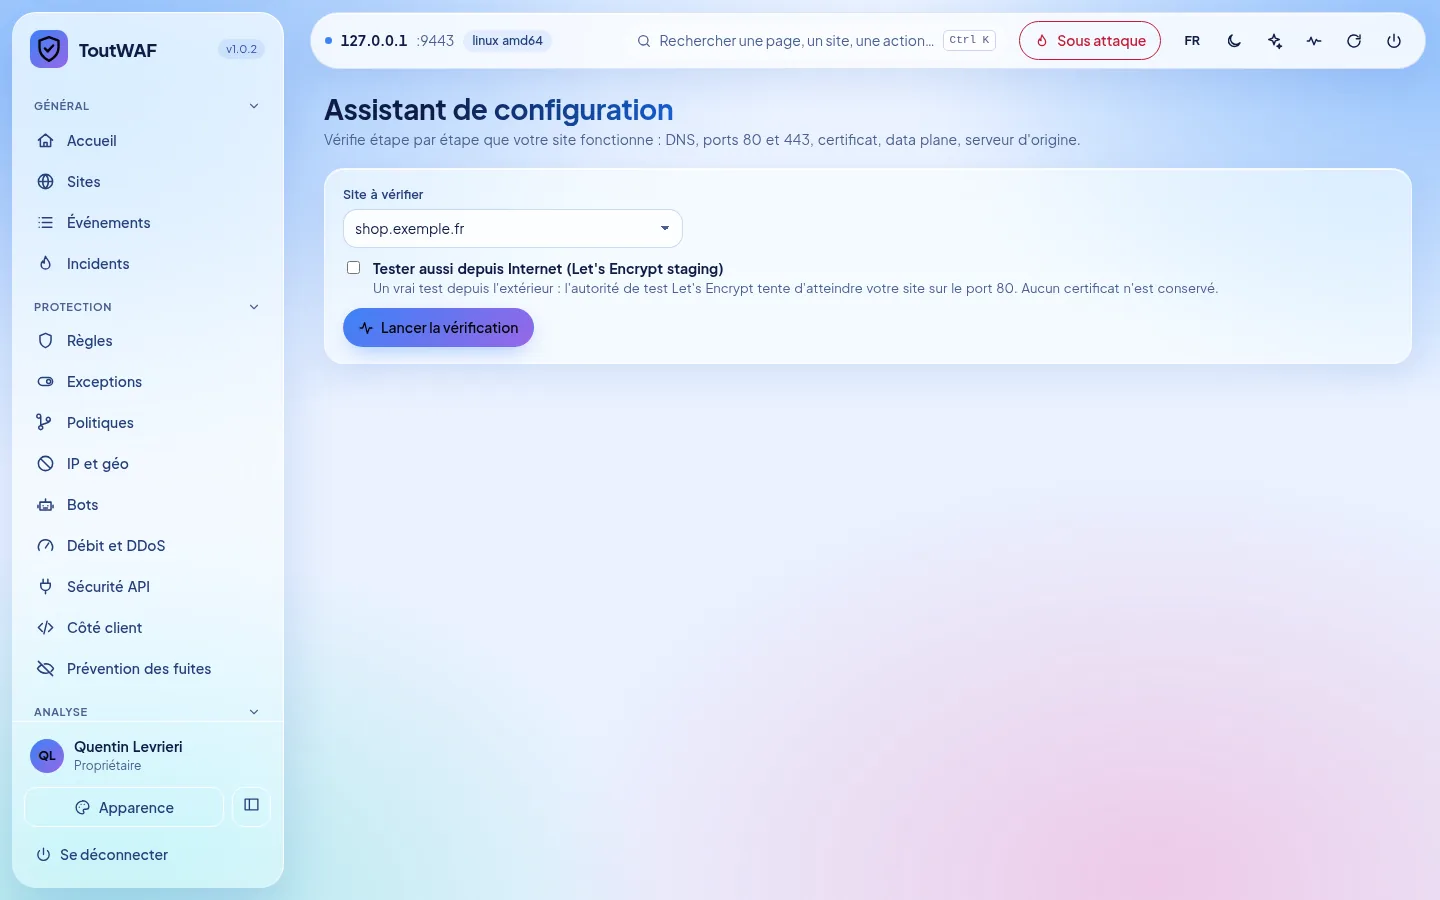
Ajoutez un site avec un assistant guidé, choisissez un modèle et suivez l'état du certificat et de la protection.
Règles et testeur
Activez, ajustez ou écrivez des règles dans un langage lisible et rejouez une requête pour voir la décision.
Bannissements et listes
Gérez les bannissements, les listes d'autorisation et d'interdiction par IP, réseau, AS ou pays.
Utilisateurs et 2FA
Rôles, authentification à deux facteurs, jetons d'API et piste d'audit complète.
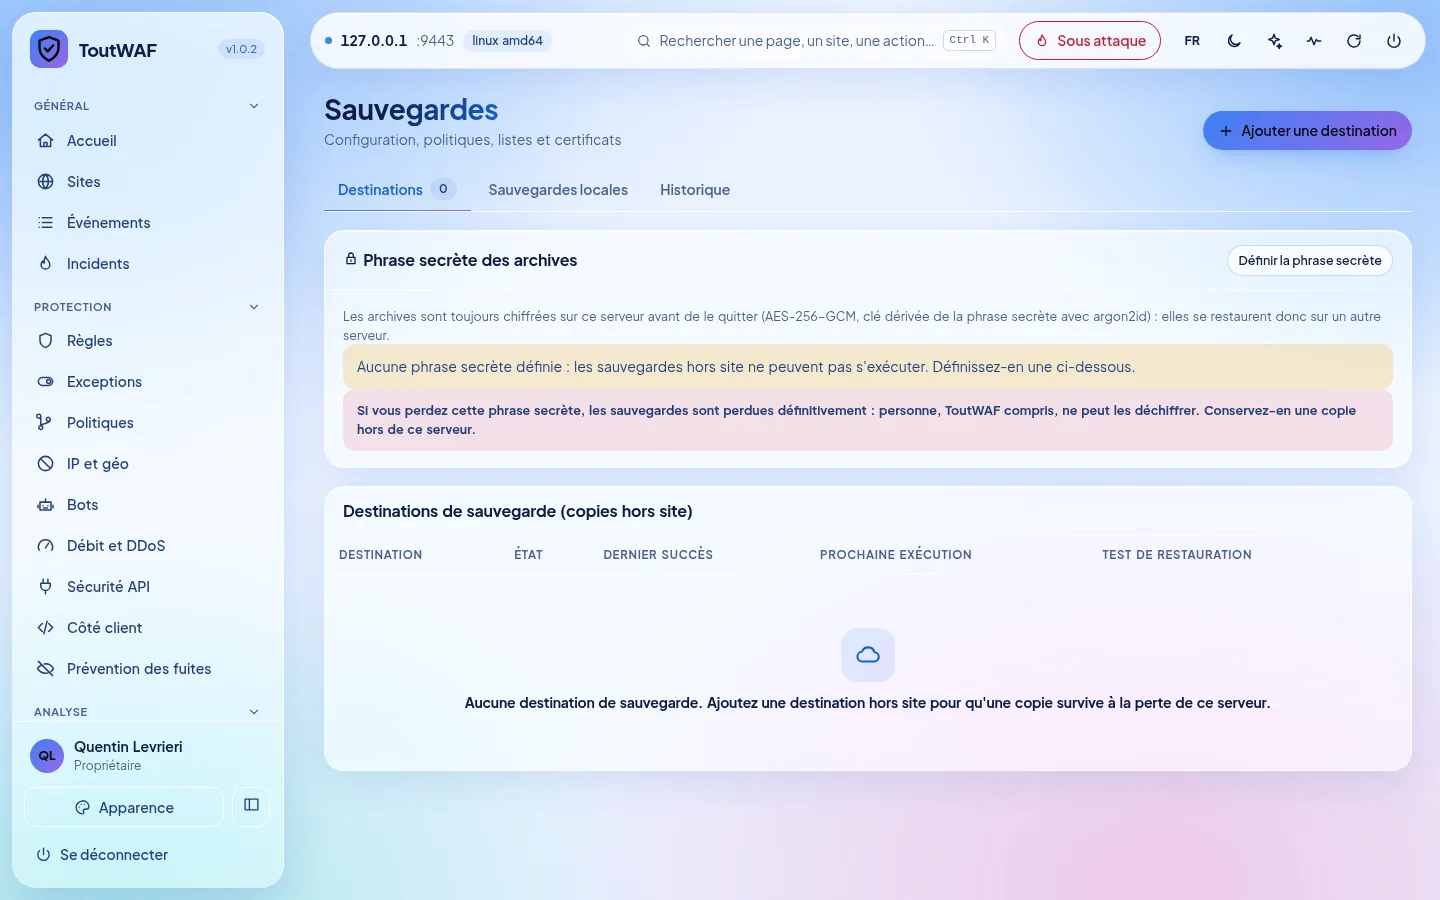
Captures réelles de la console
L'apparence par défaut est Aurora en mode clair avec un accent bleu. Elle est entièrement personnalisable : plusieurs thèmes, mode clair ou sombre, couleur d'accent au choix.