ToutWAF est un WAAP complet, avec une suite d'outils autour de lui. Chaque fonction listée ici existe aujourd'hui dans le produit, avec son édition : gratuite ou licence requise. Certaines n'ont pas encore été essayées en conditions réelles et portent une étiquette qui le dit. Ce qui n'est pas développé, a été retiré ou n'a pas été vérifié sur de vrais systèmes est indiqué en bas de cette page.
ÉditionGratuit Inclus dans toutes les offres, dont les deux offres gratuites (Free et Free +)Pro et plus Offres payantes : visible dans la console, verrouillé sans licence. À partir de Pro, sauf mention Agency ou Enterprise
Pas encore essayée en conditions réelles Fonctionne dans les tests du produit, mais n'a pas encore été essayée avec le vrai service, le vrai système ou le vrai matériel. La console affiche la même mention à l'endroit où vous la configurez.
Une fonction sous licence reste visible dans la console, verrouillée et jamais cachée. Quand une fonction a une base gratuite et une partie avancée sous licence, les deux sont listées. À la fin d'une licence payante : 48 h de grâce, 48 h de lecture seule, puis la protection WAF est désactivée (le trafic continue de passer, non sécurisé) jusqu'au renouvellement.
Les fonctions en détail
Des pages dédiées : comment ça marche, des illustrations, des cas d'usage, et ce qui est gratuit ou sous licence.
Injections, désérialisation, contrebande de requêtes, téléversements, scanners et attaques de CMS, inspectés à chaque requête en mode détection ou blocage.
Versions, différence structurée et retour arrière en une étapeGratuit
Approbation à quatre yeux avant la mise en ligne d'une versionGratuit
Politique en code : exporter, valider, comparer et appliquer du YAML ou du JSON depuis la CIGratuit
Tests de règles exécutables en CI, avec sortie JUnitGratuit
Publication automatique : chaque changement est compilé, validé et envoyé aux nœuds en quelques secondes, avec retour arrière automatique si un nœud le refuseGratuit
Règles automatiques
ToutWAF règle lui-même ses faux positifs et fait passer un site de l'observation au blocage, avec des preuves que vous pouvez auditer et annuler.
Auto-test du site : des requêtes ordinaires évaluées par votre plan de données avant tout blocageGratuit
Taux de faux positifs estimé par groupe de règles et indicateur « Prêt à bloquer »Gratuit
Extensions CRS adaptées à la technologie détectée sur votre siteGratuit
Journal des décisions automatiques avec les preuves, et annulation en un clicGratuit
Profil Automatique : journalisation seule, puis défi, puis blocage, un groupe de règles à la foisPro et plus
Exceptions automatiques : étroites, à durée limitée, créées seulement sur de solides preuves tirées du trafic réelPro et plus
Retour arrière automatique d'une mise à jour de règles qui bloque des requêtes ordinairesPro et plus
Définitions et renseignement sur les menaces
Environ 85 sources de règles, de listes de réputation et de tables, tenues à jour par le plan de contrôle. Rien sur vos visiteurs n'est envoyé.
Environ 85 sources vérifiées chaque heure, contrôlées avant usage et annulées si elles échouentGratuit
Paquet Essential activé par défaut : règles web, vulnérabilités exploitées connues, Tor, grandes listes d'adresses gratuites, réseaux des CDNGratuit
Paquets Pro et Maximum : listes d'adresses plus larges, noms de domaine d'hameçonnage, table des AS, table des villesPro et plus
Score de réputation d'IP explicable de 0 à 100 : classe de la liste, accord de fournisseurs indépendants, fraîcheurGratuit
Mode hors ligne avec lots signés pour les serveurs sans accès à InternetGratuit
Recherche d'un indicateur ou d'une adresse depuis la consoleGratuit
Licence ou conditions de chaque source affichées ; les listes aux conditions restrictives restent désactivées tant que vous ne les acceptez pasGratuit
Précision de chaque liste mesurée sur votre propre traficPro et plus
Points réglables pour chaque classe de réputationPro et plus
Veilleur hebdomadaire des registres publics, qui propose de nouvelles sources et signale celles qui sont mortesPro et plus
Vos propres clés pour les listes qui en exigent une, stockées chiffréesPro et plus
Vulnérabilités connues et exploitées (CISA KEV) suivies toutes les 6 heures et rattachées à des correctifs virtuels quand un motif vérifié existeGratuit
Détection de la technologie du site, qui propose le bon modèle et les bonnes extensions CRSGratuit
Sécurité des API
Un profil de routes d'abord en apprentissage, la couverture de l'OWASP API Top 10, jetons, clés et limites GraphQL ; validation de schéma et formules de consommateurs sous licence.
Preuve de travail invisible, contrôle JavaScript ou CAPTCHA intégré respectueux de la vie privéeGratuit
Cloudflare Turnstile, hCaptcha ou reCAPTCHA en option explicite (l'adresse du visiteur part alors chez le fournisseur) Pas encore essayée en conditions réellesGratuit
Robots d'indexation vérifiés par DNS inverse : un faux Googlebot est bloquéGratuit
Politique pour les robots d'IA (GPTBot, ClaudeBot et autres) : autoriser, journaliser, défier ou bloquerGratuit
Empreintes TLS JA3 et JA4, utilisables pour refuser des outils et pour limiter le débitGratuit
Cohérence des en-têtes : agent utilisateur, empreinte TLS, ordre des en-têtesGratuit
Signaux de navigateur sans interface (headless), contrôlés pendant le défiGratuit
Limites sur les connexions, les codes à usage unique et le bourrage d'identifiantsGratuit
Inscriptions refusées avec une adresse e-mail jetableGratuit
Anti-DDoS de couche 7 et limitation de débit
Des limites par clé, la détection d'inondation, un mode sous attaque et des garde-fous de connexion contre les attaques lentes et les abus HTTP/2.
Limites par adresse, réseau, session, cookie, en-tête, clé d'API, JA4 ou combinaison de ces clésGratuit
Seau à jetons ou fenêtre glissante ; réponse 429 avec Retry-AfterGratuit
Règles par chemin et par méthode, pour la connexion, la recherche ou l'APIGratuit
Détection adaptative d'inondation et mode sous attaque automatiqueGratuit
Interrupteur global « sous attaque » en un clic, depuis la barre du hautGratuit
Protection contre Slowloris, R.U.D.Y. et la lecture lente, limites de connexionsGratuit
Abus HTTP/2 : limites contre Rapid Reset et l'inondation CONTINUATIONGratuit
Protection de l'origine : en-tête secret vers l'origine et fichiers qui font accepter uniquement ToutWAF par ApacheGratuit
Contrôle d'accès et réputation des IP
Listes, pays, réputation et bannissements automatiques ; degrés par pays, seuils et simulation sous licence.
Listes d'autorisation, d'interdiction et de surveillance d'adresses IPv4 et IPv6, de réseaux, d'AS et de pays, avec expiration, étiquettes, import et exportGratuit
Autoriser ou bloquer un pays, mode « autoriser seulement », mode détection seuleGratuit
Services qui gardent leur accès (paiement, webhooks, supervision) et adresses de confianceGratuit
Listes de réputation avec une action par catégorie (journaliser, défier, bloquer)Gratuit
Classes Tor, VPN, proxy et hébergeur : journaliser, défier ou bloquerGratuit
Bannissement automatique avec des durées croissantesGratuit
Restriction des méthodes, hôtes, en-têtes et types de contenu ; chemins d'administration limités à des adresses ou à des paysGratuit
Outil d'adresse : localisation, réseau et ce que l'on sait d'une adresseGratuit
Page de maintenance pour un site entier, avec les adresses qui gardent leur accèsGratuit
Six degrés par pays : normal, surveiller, renforcer, défier, restreindre, bloquerPro et plus
Portées par chemin, méthode et heures ; règles à durée limitée ; seuils de réputation par paysPro et plus
Degré propre pour les adresses Tor, VPN et d'hébergeurs et pour des AS choisisPro et plus
Simulation d'une politique géographique sur le trafic passéPro et plus
Listes d'IP externes actualisées automatiquementPro et plus
Blocage dans le noyau (nftables) des très grandes listes, sur l'hôte du plan de contrôle Pas encore essayée en conditions réellesPro et plus
TLS et certificats
Certificats automatiques auprès de l'autorité de votre choix, TLS moderne, HTTP/2, WebSocket et vos propres certificats.
TLS 1.2 et 1.3 (profil intermédiaire) ou TLS 1.3 seul (profil moderne)Gratuit
HTTP/1.1 et HTTP/2 vers les visiteurs, HTTP/2 ou h2c vers l'origine (HTTP/3 n'est pas disponible)Gratuit
Certificats automatiques auprès d'une autorité de votre choix : Let's Encrypt, ZeroSSL, Google Trust Services, SSL.com Pas encore essayée en conditions réellesGratuit
Défis HTTP-01 et DNS-01, renouvellement 30 jours avant l'expirationGratuit
Contrôles avant une commande : enregistrements A et AAAA, détection d'un CDN, accessibilité du port 80Gratuit
Vos propres certificats, rechargés sans interrompre une poignée de mainGratuit
Agrafage OCSP et HSTSGratuit
TLS mutuel : certificats clients des visiteurs, et vers l'origineGratuit
Proxy WebSocket, événements envoyés par le serveur (SSE) et gRPCGratuit
Plusieurs autorités avec bascule automatique, annuaires ACME payants ou internes Pas encore essayée en conditions réellesPro et plus
Sécurité côté client
En-têtes de sécurité, générateur de Content-Security-Policy, inventaire des scripts tiers et durcissement des cookies.
En-têtes de sécurité par défaut : HSTS, nosniff, cadres, référent, permissions, COOP, CORPGratuit
Générateur de CSP : apprend les sources à partir des rapports de violation, d'abord en rapport seul, puis en applicationGratuit
Inventaire des scripts tiers avec empreintes : nouveaux domaines et modifications signalés, motifs d'écumeur de cartesGratuit
Durcissement des cookies : Secure, HttpOnly, SameSiteGratuit
Inspection des réponses et DLP
Ce qui sort de vos applications est contrôlé aussi : erreurs masquées, bannières retirées, données sensibles détectées.
Journaliser, masquer ou bloquer les données sensibles dans les réponsesGratuit
Sortie de webshell, défiguration, listages de répertoires et cartes de sources détectésGratuit
Événements et journaux : mots de passe, jetons et numéros de carte masquésGratuit
Champs à masquer par leur nom : la valeur est remplacée par *** à la réception de l'événement, dans l'adresse, un formulaire ou un corps JSONGratuit
Limite de taille des réponsesGratuit
Détection d'anomalies, assistant IA et protection des applications LLM
Un score d'anomalie explicable, un assistant qui explique et propose, et une garde pour vos propres points d'accès de chat et d'outils.
Score d'anomalie par point d'accès (forêt d'isolement et références), explicable, désactivé par défautGratuit
Garde des applications LLM : motifs d'injection de prompt en six langues (une heuristique, pas une garantie)Gratuit
Garde MCP : forme du protocole, noms d'outils autorisés ou refusés, taille des argumentsGratuit
Assistant IA : explique un événement, un incident ou un site et propose une règle qui reste désactivée tant que vous ne l'enregistrez pasGratuit
Fonctionne hors ligne avec des réponses intégrées ; un fournisseur externe est un choix explicite de votre partGratuit
Questions construites à partir de résumés, jamais d'enregistrements de visiteurs ; un extrait de requête seulement quand vous appuyez sur le boutonGratuit
Modèle de langage privé sur votre propre serveur (Ollama ou compatible OpenAI) : aucune question ne quitte votre réseau Pas encore essayée en conditions réellesEnterprise
Distribution du trafic et répartition de charge
Plusieurs serveurs derrière un site : poids, pools de routes, contrôles de santé et nouvelles tentatives sûres ; algorithmes avancés, persistance de session et déploiements canari sous licence.
Tourniquet pondéré, serveurs de secours, contrôles de santé passifs, nouvelles tentatives sûres et disjoncteurGratuit
Pools de routes : envoyer un chemin, un hôte, un en-tête, une méthode, un pays ou une part A/B vers son propre groupe de serveursGratuit
Délais, connexions persistantes et HTTP/1.1, HTTP/2 ou h2c vers l'origine ; TLS vers l'origine avec votre propre autoritéGratuit
Cache en mémoire pour les réponses statiques, avec purgeGratuit
Compression Brotli, zstd et gzipGratuit
Réécritures, redirections et pages d'erreur personnaliséesGratuit
Page de blocage en 10 langues avec un identifiant d'incident ; le nom de votre site, vos couleurs et votre logo s'affichent à côté de la mention ToutWAF, qui reste fixeGratuit
Vraie adresse du client à partir du protocole PROXY, de X-Forwarded-For de confiance ou de CF-Connecting-IPGratuit
Plusieurs nœuds de protection : enregistrements DNS proposés pour les nœuds en service et vérification de ce que répond votre DNS ; fichiers keepalived pour une adresse virtuelle ; ToutWAF ne gère pas le DNS Pas encore essayée en conditions réellesGratuit
Autres algorithmes : moins de connexions, hachage d'IP, hachage cohérent, aléatoire, deux choix, le plus rapidePro et plus
Persistance de session par cookie, par adresse ou par en-têtePro et plus
Contrôles de santé actifs et réglage fin du disjoncteurPro et plus
Maintenance d'un serveur ou d'un nœud sans couper une seule requête (vidage)Pro et plus
Déploiements canari et bleu/vert par part des requêtes, et démarrage progressifPro et plus
Événements et observabilité
Journaux structurés, vue d'événement expliquée, recherche, incidents, métriques et traces, conservés sur votre installation.
Visiteurs, sessions, pages vues, taux de rebond et durée, mesurés au proxy : sans script, sans cookieGratuit
Chaque requête classée bloquée, attaque, robot ou humain : seuls les humains créent des visiteursGratuit
Canaux, sites référents et campagnes (UTM), audience par pays, réseau (AS) et langueGratuit
Objectifs et événements personnalisés, clics sortants, téléchargements, formulaires ; un script facultatif hébergé chez vous ajoute le resteGratuit
Performance : percentiles de latence de l'origine, codes d'état, cache ; Core Web Vitals avec le scriptGratuit
Trafic de sécurité : répartition humain, robot, attaque, bloqué et défié ; principales règles, pays et cheminsGratuit
Temps réel : visiteurs en ligne maintenant, vues par minute, flux en directGratuit
Comparaison avec la période précédente, filtres, export CSV et JSONGratuit
Vie privée : sel aléatoire quotidien, Do Not Track respecté, mode anonyme, rétention réglée par siteGratuit
Analytics avancé : entonnoirs de conversion, cohortes de rétention, carte jusqu'à la ville, alertes sur le trafic, rapports planifiés par e-mail (PDF ou CSV)Pro et plus
Rapports et conformité
Rapports PDF, éléments de preuve par référentiel et réglages de vie privée, calculés sur l'état réel de votre installation. Aucune certification n'est revendiquée.
Rapports PDF exécutif ou technique, à la demande ou planifiés (chaque semaine ou chaque mois), envoyés par e-mail ou par une intégrationGratuit
Éléments de preuve pour PCI DSS 4.0, NIS2, DORA, ISO 27001 et SOC 2, calculés sur l'état réel ; ce n'est pas une attestationGratuit
Vie privée : pseudonymisation des adresses, durées de conservation des événements et des adresses, minimisation des journaux, champs masquésGratuit
Droit d'accès et d'effacement pour une adresse IP : export, puis effacement des événements, des incidents et des bannissementsGratuit
Note de sécurité par site, avec la liste des améliorations à faireGratuit
Docteur ToutWAF et mise en ligne
Un seul contrôle, de la machine à l'origine de vos sites, avec la cause et l'action à mener, vos propres valeurs déjà remplies.
Un diagnostic de la machine jusqu'à l'origine : nœud, politique, ports, pare-feu, DNS, certificat, accès Internet, origineGratuit
Chaque constat vient avec sa cause et l'action à mener, en mots simplesGratuit
Contrôle DNS en IPv4 et IPv6 qui reconnaît une adresse de CDN ou de proxy oubliée dans un enregistrement AAAAGratuit
Assistant de mise en ligne : nœud, DNS, ports et certificat en quatre lignes, certificat commandé seulement quand tout est au vertGratuit
Test facultatif depuis Internet, par le serveur de test d'une autorité de certificationGratuit
Aide pour votre routeur, box, groupe de sécurité cloud ou pare-feu, avec vos valeurs (fichiers pour OPNsense et pfSense) Pas encore essayée en conditions réellesGratuit
Rapport texte à envoyer au support : rien sur vos visiteurs ni sur le contenu de vos pagesGratuit
Serveurs et agents d'hôte
Ajoutez vos serveurs existants et surveillez-les depuis la même console, avec un petit agent pour Linux et Windows qui n'ouvre que des connexions sortantes.
Ajout d'un serveur par un script d'installation généré ou par une installation en SSHGratuit
Petit agent pour Linux et Windows qui n'ouvre que des connexions sortantesGratuit
Tableau de bord en direct par serveur : processeur, mémoire, disques, réseau, ports, processusGratuit
Note de sécurité de A à F, avec audit des accès, du réseau, des mises à jour, du système, du serveur web et des logiciels malveillantsGratuit
19 corrections guidées en un clic, avec aperçu, annulation et garde-fous contre le verrouillageGratuit
Alertes d'intrusion sur 13 types de changement : nouveaux ports, comptes et clés SSH, force brute, fichiers modifiés, web shellsGratuit
Analyses antivirus avec ClamAV sous Linux et Microsoft Defender sous Windows, avec quarantaineGratuit
Terminal distant dans le navigateur : réservé à son propriétaire, audité, sans port SSH à ouvrirGratuit
Installation par SSH liée à l'empreinte de clé d'hôte que vous confirmez d'abord ; les identifiants servent une fois et ne sont jamais conservésGratuit
Un nœud de protection ToutWAF installé par SSH ou par commande générée, avec son drapeau de pays, sa version et son état de synchronisationGratuit
Plus d'un nœud de protection, installés et synchronisés depuis la consolePro et plus
Installation à distance de ToutPanel, le panneau d'hébergement web, sur un serveur neuf, puis de sa pile web (Nginx, MariaDB, PHP 8.5 par défaut) Pas encore essayée en conditions réellesGratuit
Serveurs web ToutPanel : liaison par commande ou par SSH, jeton dédié, certificat épinglé et signal de vie ; ToutWAF devient le moteur WAF du panel une fois la partie du panel livrée par ToutPanel Pas encore essayée en conditions réellesGratuit
Intégration ToutPanel et sites web
Créer un site dans ToutPanel et dans ToutWAF en une opération, ajouter des alias, et garder l'accès entre les deux produits.
Création d'un site depuis la console : site ToutPanel, base de données, compte FTP, zone DNS, certificat et sauvegardes au choix, puis site protégé, avec annulation si une étape échoueGratuit
Alias de noms d'hôte après la création : le site ToutPanel, le site protégé, la politique et le certificat sont mis à jour ensembleGratuit
Garde « keep-open » de firewalld : remet l'accès de ToutWAF aux ports du serveur web si une règle l'a coupé (jamais essayée contre un vrai firewalld en production)Gratuit
Contrôle « Derrière ToutWAF » d'un site du panel, en cinq vérifications (pas encore essayé contre un vrai ToutPanel)Gratuit
Supervision des serveurs
La santé des serveurs derrière vos sites : ressources, services, certificats, mises à jour et sauvegardes, avec seuils, alertes et un historique conservé chez vous. Le premier serveur est gratuit.
Premier serveur supervisé gratuit : processeur, mémoire, swap, disque, inodes, charge, réseau, services, ports et processusGratuit
Expiration des certificats locaux, mises à jour de sécurité en attente, ancienneté de la dernière sauvegarde, silence de l'agentGratuit
25 règles d'alerte par défaut selon le type de serveur (web, base de données, courrier, DNS, conteneurs), avec seuils d'attention et critiqueGratuit
Alertes par serveur, mesure et élément, acquittement et notification de retour à la normaleGratuit
Règles et seuils à vous, pour les mesures que vous choisissezPro et plus
Plus d'un serveur superviséPro et plus
Historique conservé chez vous : 30 jours de détail et 365 jours de moyennes horaires, réglablesGratuit
Sondes de disponibilité depuis votre installation : contrôles HTTP, TCP et certificat TLS (3 gratuites)Gratuit
Plus de 3 sondes de disponibilitéPro et plus
Prévient le WAF quand un serveur qui héberge une origine manque de ressourcesGratuit
Mode « supervision seule » : l'agent n'exécute jamais de correction, d'analyse, de restauration ni de terminal sur ce serveurGratuit
Sécurité de l'hôte : inventaire des paquets, des comptes, des clés SSH et des tâches planifiées, avec recherche de vulnérabilités faite sur votre console (la liste de vos paquets n'en sort jamais)Pro et plus
Intégrité des fichiers que vous choisissez et 25 contrôles de durcissement en lecture seulePro et plus
Sauvegardes et console de secours
Sauvegarde de la console et des serveurs que vous supervisez, avec des tests de restauration ; une console de secours reprend la main sur décision de votre part.
Sauvegarde locale planifiée de la console, avec un test de restauration après chaque sauvegardeGratuit
Restauration guidée avec aperçu, redémarrage automatique et retour arrièreGratuit
Aucun secret en clair dans une sauvegarde : clés, jetons et mots de passe sont scellés avec la clé maîtresseGratuit
Plans de sauvegarde du ToutPanel lié, lancés depuis la même pageGratuit
Destinations hors site : S3, SFTP, WebDAV ou une commandePro et plus
Serveur de sauvegarde : fichiers et bases (MySQL, MariaDB, PostgreSQL) des serveurs supervisés, chiffrés avec une clé de récupération que vous seul gardez, vérifiés par un test de restaurationPro et plus
Console de secours : copie chiffrée et vérifiée chaque heure, reprise guidée et manuelle Pas encore essayée en conditions réellesAgency et plus
Reprendre la main depuis une console de secours n'est jamais verrouillé, même sans licenceGratuit
Sécurité du courrier
Une passerelle Postfix et Rspamd que ToutWAF installe et gère en SSH sur un serveur à vous, devant votre vrai serveur de messagerie. Pas d'édition gratuite.
Passerelle entrante devant votre serveur de messagerie, installée et gérée en SSH sur un serveur Linux dédié Pas encore essayée en conditions réellesPro et plus
Antispam et anti-hameçonnage, politique des pièces jointes, antivirus facultatif, quarantaine Pas encore essayée en conditions réellesPro et plus
Prévention des fuites de données dans les messages Pas encore essayée en conditions réellesPro et plus
Vérification de l'expéditeur (SPF, DKIM, DMARC), greylisting, détection d'usurpation et de liens : tout est désactivé par défaut Pas encore essayée en conditions réellesPro et plus
Jamais un relais ouvert : chaque configuration est contrôlée ; si le filtre s'arrête, le courrier est retenu, pas perdu Pas encore essayée en conditions réellesPro et plus
Courrier sortant facultatif : relais, signature DKIM, limites d'envoi Pas encore essayée en conditions réellesPro et plus
Docteur courrier, résumé quotidien de la quarantaine, rapports et exports Pas encore essayée en conditions réellesPro et plus
Rien de votre courrier ne part chez un tiers par défaut ; le contenu d'un message n'est jamais dans le journal d'audit Pas encore essayée en conditions réellesPro et plus
Locataires et MSP
Gérez plusieurs clients depuis une console : une organisation par client, quotas, isolation, invitations et rapports par client. L'organisation par défaut est gratuite, le reste est sous licence.
Rôles et permissions : sept rôles intégrés, rôles personnalisés, limitation par site (2 utilisateurs dans l'édition gratuite)Gratuit
Authentification à deux facteurs TOTP avec codes de secours, et jetons d'API limités par portéeGratuit
Journal d'audit : qui, quoi, quand et d'où, avec l'avant et l'après, chaîne de hachage vérifiable, export CSV, JSON et NDJSONGratuit
Exports du journal d'audit en CEF et en Syslog pour un SIEMPro et plus
Connexion d'entreprise : fournisseurs OIDC et SAML, provisionnement SCIM Pas encore essayée en conditions réellesEnterprise
API REST pour tout ce que fait la console, avec des jetons à portée limitéeGratuit
Outil en ligne de commande : politique, tests, simulation, sauvegardes, diagnosticGratuit
Page de la flotte : nœuds, versions, jetons d'enrôlement et mises à jour orchestrées des nœudsGratuit
Licence : une clé signée vérifiée sur votre machine, sans contrôle par le réseau ; à l'expiration, 48 h de grâce puis 48 h de lecture seuleGratuit
Intégrations
Six types de notification sont gratuits ; 45 modules au total pour SIEM, messagerie, tickets, SOAR et renseignement sur les menaces, sous licence. Vos proxys et CDN existants fonctionnent avec ToutWAF.
SIEM et journaux : Syslog (CEF, LEEF, JSON), Splunk, Elastic et OpenSearch, Microsoft Sentinel, QRadar, ArcSight, Wazuh, Graylog, Datadog, Loki, OpenTelemetry Pas encore essayée en conditions réellesPro et plus
Autres messageries et alertes : Discord, Google Chat, Mattermost, Telegram, ntfy, Pushover, Rocket.Chat, Webex, Zulip, GotifyPro et plus
Tickets : Jira, GLPI, ServiceNow, GitHub et GitLab Issues, Linear, Redmine, Zendesk Pas encore essayée en conditions réellesPro et plus
SOAR et automatisation : n8n, Shuffle, Zapier, TheHivePro et plus
Renseignement sur les menaces : MISP dans les deux sens, STIX/TAXII (OpenCTI et autres), CrowdSecPro et plus
Vos proxys inverses existants demandent une décision à ToutWAF : nginx, Caddy, HAProxy, Envoy, TraefikGratuit
Derrière ou devant un CDN ou un répartiteur de charge cloud, avec la vraie adresse du client (protocole PROXY ou en-têtes de confiance)Gratuit
Fichiers de politique pour Git et la CI, un rôle Ansible, un chart Helm et un client d'API pour TerraformGratuit
Lien Git (éteint par défaut, expérimental) : la configuration vit dans un dépôt Git, ToutWAF calcule un plan et l'applique après vérification Pas encore essayée en conditions réellesPro et plus
Pare-feu et VPN (modules facultatifs)
Deux modules désactivés par défaut et pas encore éprouvés en production : à essayer d'abord sur une machine que vous pouvez joindre autrement.
Pare-feu : règles d'entrée, de sortie et de transit chargées avec nftables, alias, NAT, import OPNsense et pfSense, historique (pas encore éprouvé en production)Gratuit
Garde contre le verrouillage de la console et de SSH, et retour automatique des règles après 60 secondes sans confirmation (pas encore éprouvés en production)Gratuit
VPN : serveurs WireGuard, OpenVPN et IPsec/IKEv2 avec leurs clients ; la configuration est générée et conservée, aucun tunnel n'est démarré (pas encore éprouvé en production)Gratuit
Connexions sortantes de cette machine vers un VPN existant (WireGuard, OpenVPN), sans remplacer la route par défaut sans demande explicite (pas encore éprouvées en production)Gratuit
Un interrupteur par module dans Paramètres > Modules, réservé aux administrateurs de la plateforme ; désactiver un module le masque sans rien supprimerGratuit
Tâches planifiées
Des actions de maintenance sûres à heure fixe : sauvegarde, export du journal, certificats, listes, Docteur et rapport par e-mail.
Six actions intégrées : sauvegarde de la configuration, export et rotation du journal, contrôle des certificats, mise à jour des listes, Docteur, rapport par e-mailGratuit
Horaires à cinq champs ou répétitions simples, fuseau horaire, exécution unique, aperçu des prochaines exécutions et rattrapage d'une exécution manquéeGratuit
Une exécution à la fois par tâche, délai maximal, historique borné à sortie tronquée et secrets masqués, alerte après deux échecs de suiteGratuit
Actions sur un serveur web ToutPanel lié (service, cache, sauvegarde) : réservées aux administrateurs de la plateforme et désactivées par défautGratuit
Installation et déploiement
Un installeur en une ligne pour Linux et Windows qui vérifie d'abord votre système, une installation tout-en-un, Apache ou Nginx comme origine, des fichiers Docker et Kubernetes, et une mise à jour depuis la console.
Installeur en une ligne pour Linux et Windows, en menu ou sans surveillance, en 10 langues, avec contrôle SHA-256 et de la signature quand une clé de version est définieGratuit
Contrôle de compatibilité avant toute modification : systèmes testés, attendus ou non pris en charge, d'après les données de l'installeurGratuit
Contrôle de l'environnement : ports occupés, serveurs web relancés au démarrage, pare-feu fermé, avec la cause et l'actionGratuit
Installation tout-en-un : le plan de données local s'enrôle tout seul, rien à saisir ensuiteGratuit
Apache ou Nginx comme origine : la carte « Serveur d'origine » l'examine et écrit les fichiers pour la vraie adresse du visiteur et HTTPS ; ToutWAF ne modifie jamais votre serveurGratuit
Matrice publiée des modes d'installation : testé, partiel, non testé ou non pris en chargeGratuit
Image tout-en-un pour Docker Compose (testée sur Linux amd64) et chart Helm, fournis avec votre distributionGratuit
Plan de données autonome piloté par un fichier YAML avec rechargement à chaud ; installation hors ligne à partir d'une archive localeGratuit
Mises à jour depuis la console : choix du canal (dev pour l'instant, aucune version stable n'existe encore), notes de version, « Mettre à jour » avec progression et retour arrière automatiqueGratuit
Pare-feu de l'hôte ouvert par l'installeur quand firewalld ou ufw est actif ; une carte dans Paramètres pour vérifier et ouvrir les portsGratuit
Assistant de premier lancement avec détection de la technologie, qui montre les couches trouvées, un niveau de confiance et les indicesGratuit
Console et langues
Une console personnalisable en 10 langues, dont l'arabe de droite à gauche, accessible sous un chemin secret.
Console et installeurs en 10 langues, dont l'arabe (de droite à gauche)Gratuit
Console servie seulement sous un chemin secret, avec un lien d'initialisation à usage uniqueGratuit
Aide à côté de chaque paramètre, animation de chargement, mise en page adaptée au téléphone, menu repliableGratuit
Fenêtre flottante des tâches qui suit les installations, mises à jour et commandes de certificatsGratuit
La console, telle qu'elle est vraiment
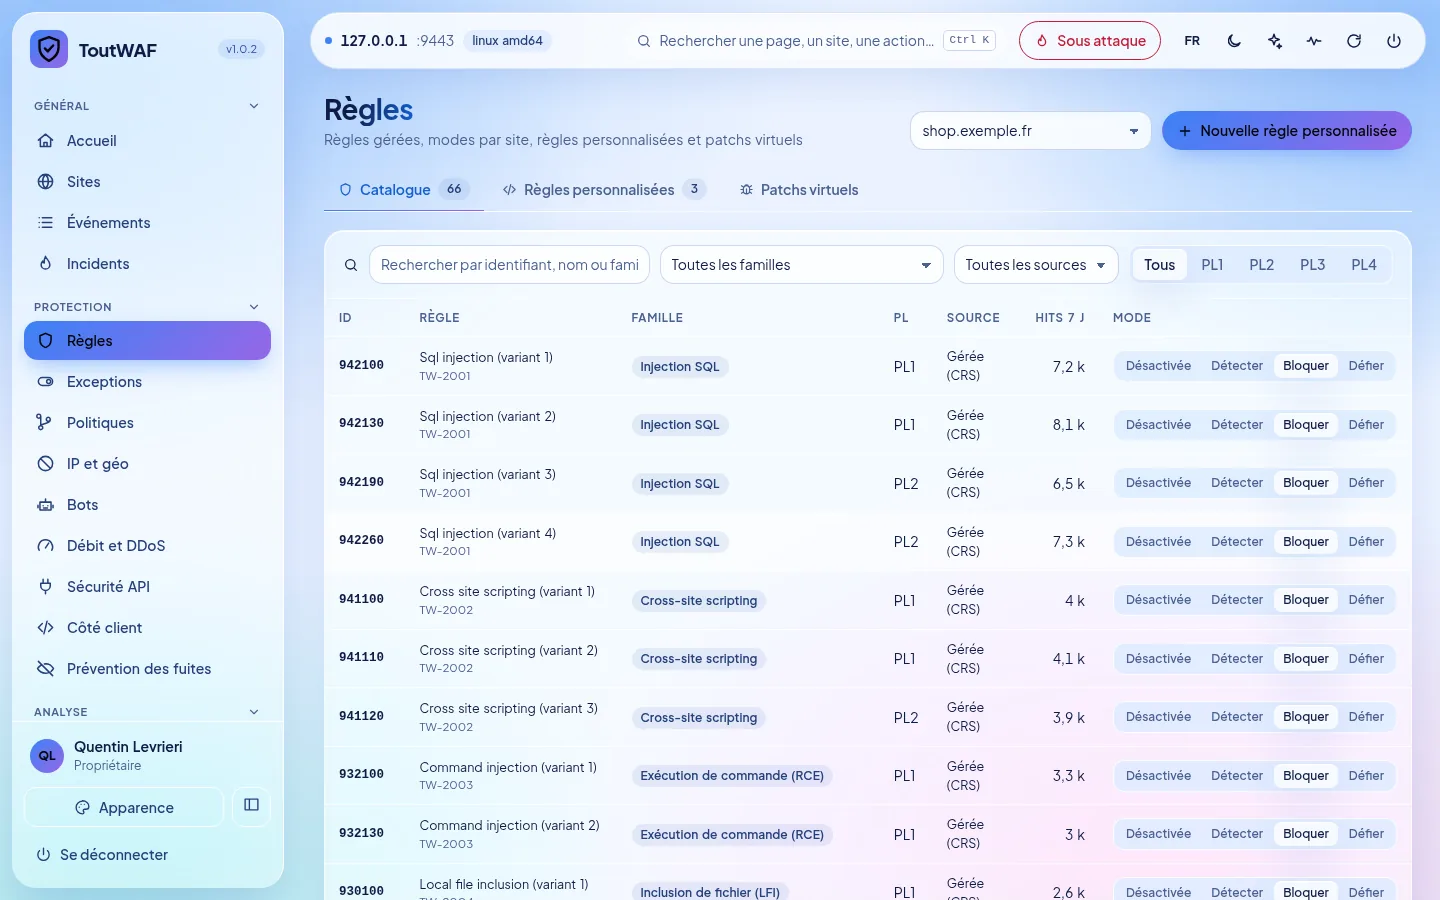
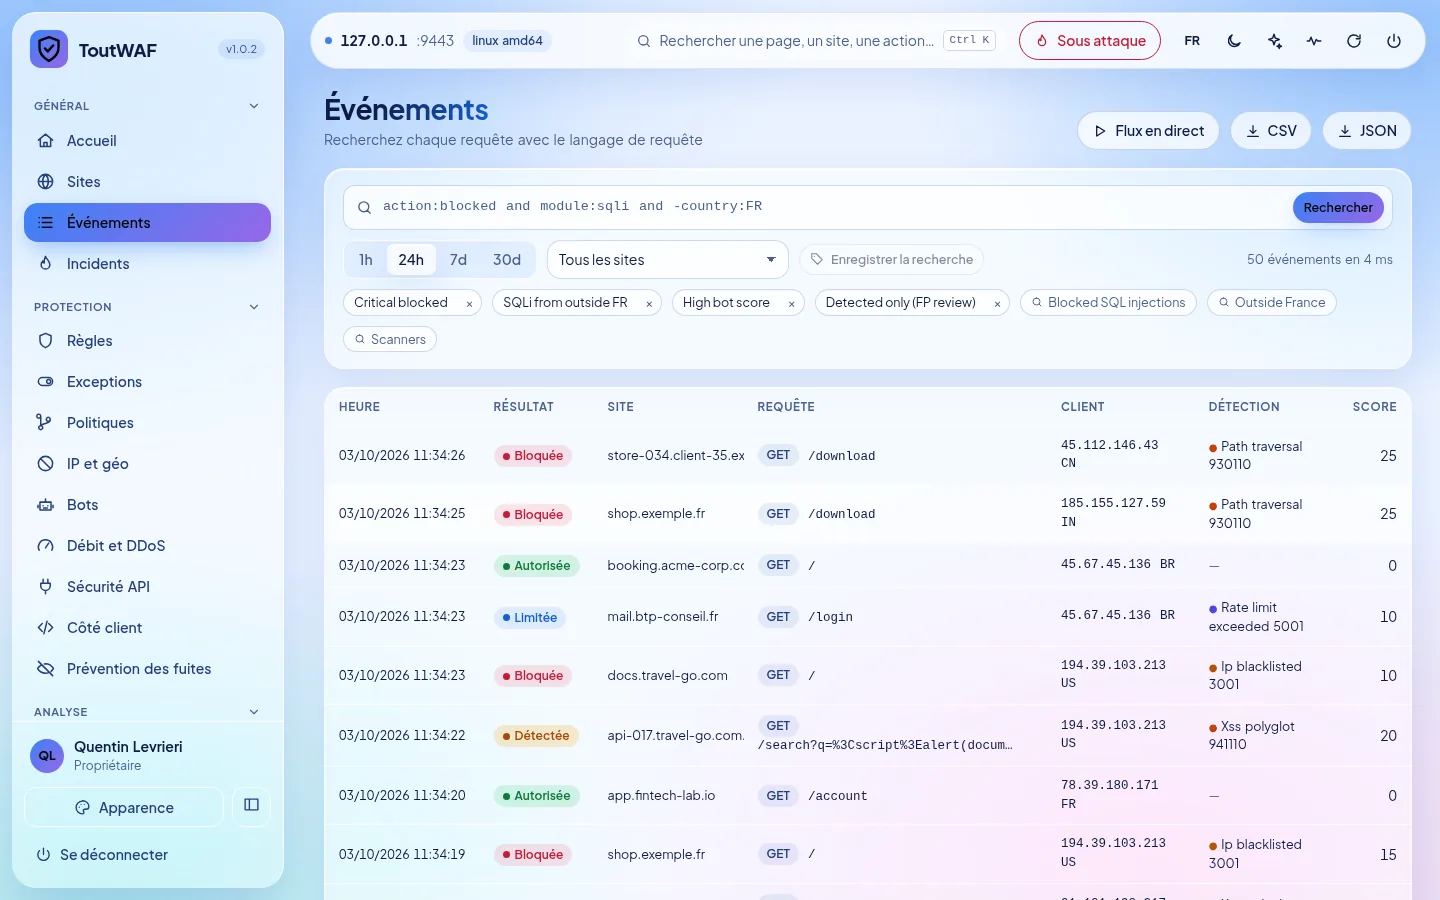
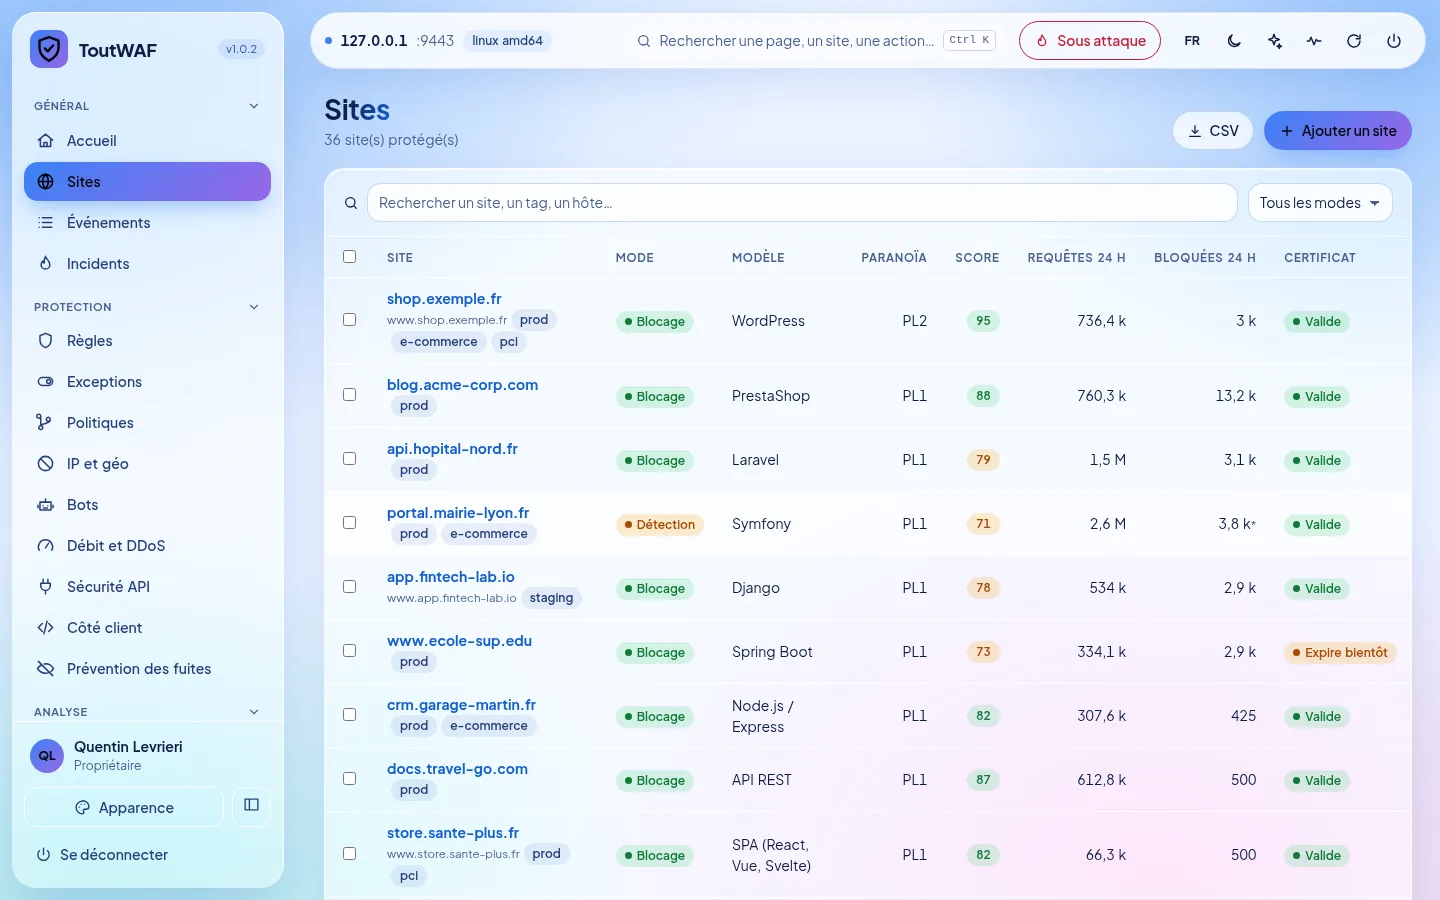
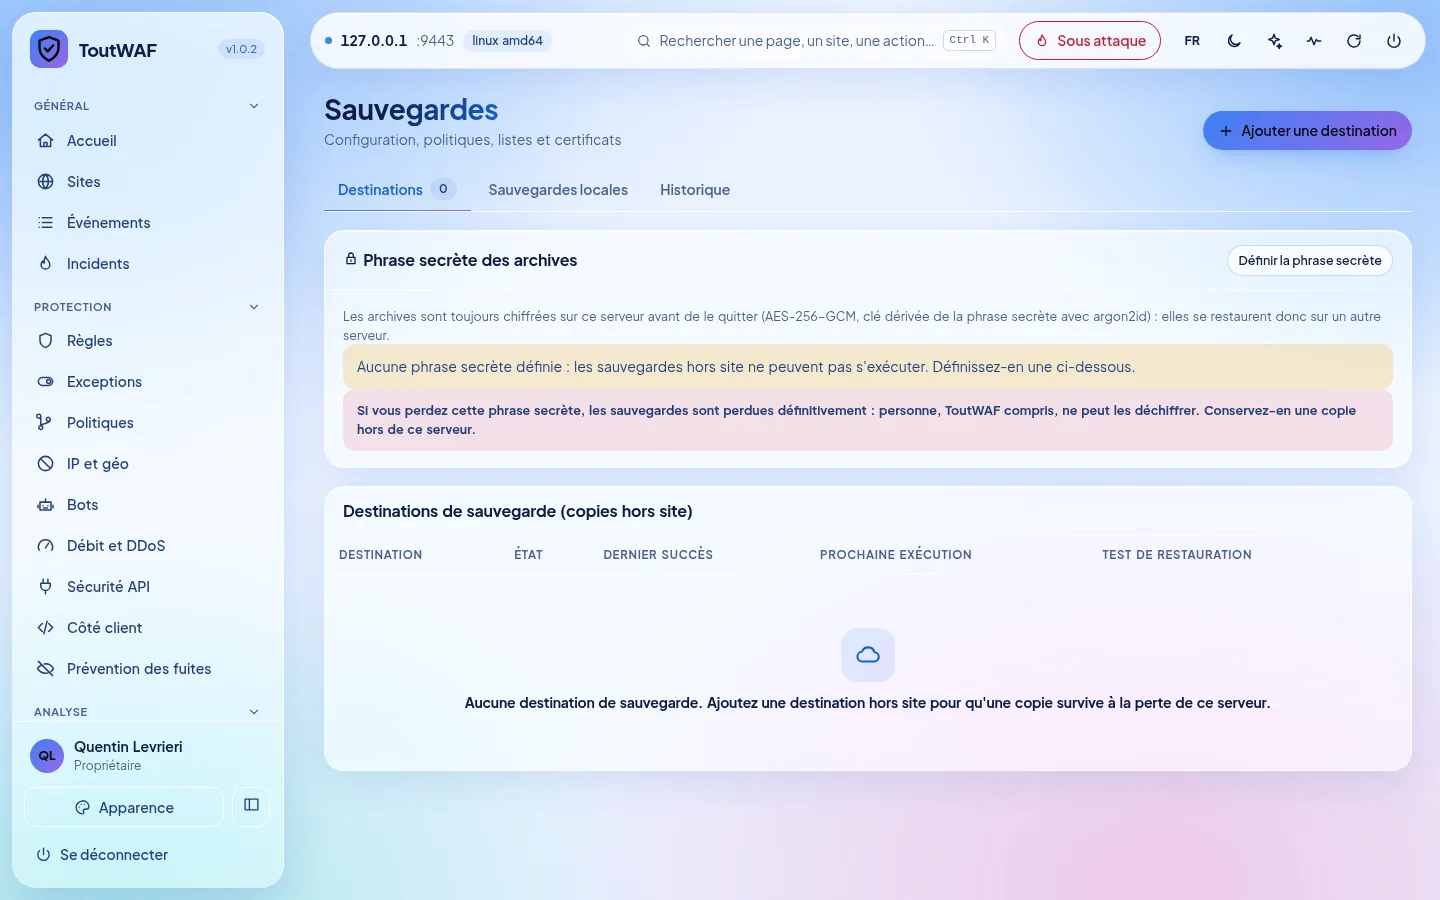
Captures prises dans le produit : règles, événements, sites et sauvegardes.
Règles : activer, ajuster et tester les règles de détectionÉvénements : chaque décision sur une requête, expliquéeSites : domaines protégés, certificats et modesSauvegardes de la configuration
Ce qui n'est pas dans cette version
ToutWAF dit ce qu'il ne fait pas encore, ou n'a pas pu vérifier, pour que vous ne le découvriez pas en production. Le détail et la liste complète des limites connues sont dans la documentation.
Non développé
Pas encore développé
HTTP/3 : l'option est ignorée et le port UDP 443 reste fermé
Un plan de contrôle en grappe : une seule console active, plus une console de secours que vous promouvez à la main
PostgreSQL : la console utilise SQLite (ClickHouse est facultatif pour les événements)
Application d'AsyncAPI, motifs DLP personnalisés, ECH, échange de clés post-quantique, stockage de clés PKCS#11 et KMS
Détection du moissonnage de contenu et de l'accaparement de stocks, et contrôle des mots de passe divulgués
Partiel
Aperçu ou partiel
Réseau de défense collective : retiré de cette version (plus de menu, de page ni de ligne de licence). Ce n'était qu'un aperçu local, et rien n'a jamais été envoyé nulle part
Terraform : un client d'API seulement, sans ressources de fournisseur ; l'opérateur Kubernetes se limite à des CRD et à une ébauche
Antivirus : une version de départ existe (EICAR, signatures SHA-256 issues de listes libres, pas d'anti-rançongiciel) mais elle n'est proposée dans aucune offre pour l'instant ; elle ne remplace pas un antivirus complet
Les compteurs de limitation, les bannissements et les références sont tenus par nœud, pas partagés entre les nœuds
Envoy et HAProxy appellent un point de décision HTTP : ni ext_authz gRPC ni agent SPOE
Non vérifié
Non vérifié sur de vrais systèmes
Une installation sur machine vierge de chaque système listé, et l'agent antivirus sous Windows, macOS et arm64 : ni Windows, ni macOS, ni matériel arm64 n'ont servi, seulement des conteneurs et de l'émulation
Un vrai ToutPanel : le lien et l'installation de la pile web ont été essayés contre des simulations
Routeurs et pare-feu, blocage dans le noyau et adresse virtuelle : les fichiers pour OPNsense et pfSense n'ont jamais été essayés sur un vrai routeur, l'assistant du noyau n'a jamais tourné sous un vrai systemd et aucune vraie bascule keepalived n'a été testée
Vraies autorités de certification, SAML, services SIEM et de tickets, fournisseurs de CAPTCHA externes et serveur de modèle de langage privé : essayés contre des simulations
Passerelle de courrier : le démon Postfix n'a jamais tourné et aucun vrai courrier n'a été reçu ni remis. Console de secours : essayée entre deux consoles locales seulement
Par choix
Non fait, volontairement
ToutWAF ne gère jamais votre DNS : il vous dit quoi créer et le vérifie
ToutWAF ne gère ni paiement ni facture : vous facturez vos clients à partir de l'export d'usage
Pas de marque blanche : la marque ToutWAF reste sur chaque page et chaque rapport ; le nom et le logo d'un client s'ajoutent à côté
Aucune certification n'est revendiquée (PCI DSS, ISO 27001, SOC 2, CSPN de l'ANSSI) : ToutWAF fournit des éléments de preuve, pas des attestations
Les 10 langues ont été rédigées avec l'aide d'une IA et n'ont pas été relues par des locuteurs natifs
Placez un bouclier devant vos applications dès aujourd'hui
Installez-le sur votre propre serveur, ou écrivez-nous pour parler de licences.