ToutWAF è un WAAP completo, con una suite di strumenti intorno. Ogni funzione elencata qui esiste oggi nel prodotto, con la sua edizione: gratuita o con licenza richiesta. Alcune non sono ancora state provate in condizioni reali e portano un'etichetta che lo dice. Ciò che non è sviluppato, è stato ritirato o non è stato verificato su sistemi reali è indicato in fondo a questa pagina.
EdizioneGratuito Incluso in tutte le offerte, comprese le due gratuite (Free e Free +)Pro e superiori Offerte a pagamento: visibile nella console, bloccata senza licenza. Da Pro, salvo indicazione Agency o Enterprise
Non ancora provata in condizioni reali Funziona nei test del prodotto, ma non è ancora stata provata con il servizio, il sistema o l'apparecchiatura reali. La console mostra la stessa nota dove configuri la funzione.
Una funzione sotto licenza resta visibile nella console, bloccata e mai nascosta. Quando una funzione ha una base gratuita e una parte avanzata sotto licenza, sono elencate entrambe. Quando termina una licenza a pagamento: 48 ore di tolleranza, 48 ore di sola lettura, poi la protezione WAF viene disattivata (il traffico continua a passare, non protetto) fino al rinnovo.
Functions in detail
Dedicated pages: how it works, illustrations, use cases, and what is free or under licence.
OWASP CRS v4 caricato così com'è, con il parser e l'evaluatore SecLang propri di ToutWAFGratuito
Livelli di paranoia da 1 a 4, per sito o per percorsoGratuito
Punteggio di anomalia con soglie in ingresso e in uscitaGratuito
Modalità disattivato, rilevamento o blocco per sito, per regola e per percorso, con sostituzione dell'azioneGratuito
Linguaggio di regole leggibile per scrivere le tue regoleGratuito
Eccezioni granulari per regola, parametro, percorso e indirizzo, con scadenza e anteprima dell'impattoGratuito
Patch virtuali per vulnerabilità note (Log4Shell, Spring4Shell, Confluence e altre), attivabili per sitoGratuito
Falsi positivi: dall'evento all'eccezione più stretta con un clic, con spiegazione in linguaggio chiaroGratuito
Simulazione: riprodurre il traffico passato contro una policy in bozzaGratuito
Rapporto di rilevamento al termine del periodo di osservazione, con le eccezioni proposteGratuito
Rollout progressivo: una parte dei nodi, una parte delle richieste o una sola regolaGratuito
Ereditarietà della policy: globale, organizzazione, sito, percorsoGratuito
Modelli: generico, WordPress, Laravel, Symfony, Django, Spring, Node, applicazione a pagina singolaGratuito
Versioni, differenza strutturata e rollback in un passaggioGratuito
Approvazione a quattro occhi prima della messa in produzione di una versioneGratuito
Policy come codice: esportare, convalidare, confrontare e applicare YAML o JSON dalla CIGratuito
Test delle regole eseguibili in CI, con output JUnitGratuito
Pubblicazione automatica: ogni modifica viene compilata, convalidata e inviata ai nodi in pochi secondi, con rollback automatico se un nodo la rifiutaGratuito
Regole automatiche
ToutWAF risolve da sé i propri falsi positivi e porta un sito dall'osservazione al blocco, con prove che puoi verificare e annullare.
Autotest del sito: richieste ordinarie valutate dal tuo data plane prima di bloccare qualsiasi cosaGratuito
Tasso stimato di falsi positivi per gruppo di regole e indicatore «Pronto a bloccare»Gratuito
Plug-in CRS per la tecnologia rilevata sul tuo sitoGratuito
Registro delle decisioni automatiche con le prove e annullamento con un clicGratuito
Profilo Automatico: solo registrazione, poi sfida, poi blocco, un gruppo di regole alla voltaPro e superiori
Eccezioni automatiche: strette, a scadenza, create solo da prove solide nel traffico realePro e superiori
Rollback automatico di un aggiornamento di regole che blocca richieste ordinariePro e superiori
Definizioni e threat intelligence
Circa 85 fonti di regole, liste di reputazione e tabelle, tenute aggiornate dal control plane. Non viene inviato nulla sui tuoi visitatori.
Circa 85 fonti controllate ogni ora, verificate prima dell'uso e ripristinate se fallisconoGratuito
Pacchetto Essential attivo per impostazione predefinita: regole web, vulnerabilità sfruttate note, Tor, grandi liste di indirizzi gratuite, reti dei CDNGratuito
Pacchetti Pro e Maximum: liste di indirizzi più ampie, domini di phishing, tabella degli AS, tabella delle cittàPro e superiori
Punteggio di reputazione IP spiegabile da 0 a 100: classe della lista, accordo di fornitori indipendenti, freschezzaGratuito
Modalità offline con bundle firmati per server senza accesso a InternetGratuito
Ricerca di un indicatore o di un indirizzo dalla consoleGratuito
Licenza o condizioni di ogni fonte visibili; le liste con condizioni restrittive restano disattivate finché non le accettiGratuito
Precisione di ogni lista misurata sul tuo trafficoPro e superiori
Punti regolabili per ogni classe di reputazionePro e superiori
Sorvegliante settimanale dei registri pubblici, che propone nuove fonti e segnala quelle mortePro e superiori
Le tue chiavi per le liste che ne richiedono una, memorizzate cifratePro e superiori
Vulnerabilità sfruttate note (CISA KEV) seguite ogni 6 ore e collegate a patch virtuali quando esiste un pattern verificatoGratuito
Rilevamento della tecnologia del sito, che propone il modello e i plug-in CRS giustiGratuito
Sicurezza delle API
Un profilo di route prima in apprendimento, copertura dell'OWASP API Top 10, token, chiavi e limiti GraphQL; validazione dello schema e piani dei consumatori sotto licenza.
Proof-of-work invisibile, controllo JavaScript o CAPTCHA integrato rispettoso della privacyGratuito
Cloudflare Turnstile, hCaptcha o reCAPTCHA come opzione esplicita (l'indirizzo del visitatore va allora al fornitore) Non ancora provata in condizioni realiGratuito
Crawler verificati tramite DNS inverso: un falso Googlebot viene bloccatoGratuito
Policy per i crawler di IA (GPTBot, ClaudeBot e altri): consentire, registrare, sfidare o bloccareGratuito
Impronte TLS JA3 e JA4, utilizzabili per negare strumenti e limitare la frequenzaGratuito
Coerenza degli header: user-agent, impronta TLS, ordine degli headerGratuito
Segnali di browser headless, controllati durante la sfidaGratuito
Limiti su accessi, codici monouso e credential stuffingGratuito
Iscrizioni con indirizzi e-mail usa e getta rifiutateGratuito
Anti-DDoS di livello 7 e limitazione della frequenza
Limiti per chiave, rilevamento delle inondazioni, una modalità sotto attacco e protezioni di connessione contro attacchi lenti e abusi di HTTP/2.
Limiti per indirizzo, rete, sessione, cookie, header, chiave API, JA4 o una combinazioneGratuito
Token bucket o finestra scorrevole; risposta 429 con Retry-AfterGratuito
Regole per percorso e per metodo, per l'accesso, la ricerca o l'APIGratuito
Rilevamento adattivo delle inondazioni e modalità sotto attacco automaticaGratuito
Interruttore globale «sotto attacco» con un clic, dalla barra in altoGratuito
Protezione da Slowloris, R.U.D.Y. e lettura lenta, limiti di connessioniGratuito
Abusi di HTTP/2: limiti contro Rapid Reset e l'inondazione CONTINUATIONGratuito
Protezione dell'origine: header segreto verso l'origine e file che fanno accettare solo ToutWAF da ApacheGratuito
Controllo degli accessi e reputazione degli IP
Liste, paesi, reputazione e ban automatici; gradi per paese, soglie e simulazione sotto licenza.
Liste di autorizzazione, blocco e osservazione di indirizzi IPv4 e IPv6, reti, ASN e paesi, con scadenza, etichette, importazione ed esportazioneGratuito
Consentire o bloccare un paese, modalità «solo consentiti», modalità solo rilevamentoGratuito
Servizi che mantengono l'accesso (pagamenti, webhook, monitoraggio) e indirizzi attendibiliGratuito
Liste di reputazione con un'azione per categoria (registrare, sfidare, bloccare)Gratuito
Classi Tor, VPN, proxy e hosting: registrare, sfidare o bloccareGratuito
Ban automatico con durate crescentiGratuito
Restrizione di metodi, host, header e tipi di contenuto; percorsi di amministrazione limitati a indirizzi o paesiGratuito
Strumento per gli indirizzi: posizione, rete e ciò che si sa di un indirizzoGratuito
Pagina di manutenzione per un intero sito, con gli indirizzi che mantengono l'accessoGratuito
Sei gradi per paese: normale, osservare, rafforzare, sfidare, limitare, bloccarePro e superiori
Ambiti per percorso, metodo e orari; regole a scadenza; soglie di reputazione per paesePro e superiori
Grado proprio per indirizzi Tor, VPN e di hosting e per ASN sceltiPro e superiori
Simulazione di una policy geografica sul traffico passatoPro e superiori
Liste IP esterne aggiornate automaticamentePro e superiori
Blocco nel kernel (nftables) delle liste molto grandi, sull'host del control plane Non ancora provata in condizioni realiPro e superiori
TLS e certificati
Certificati automatici dall'autorità che scegli, TLS moderno, HTTP/2, WebSocket e i tuoi certificati.
TLS 1.2 e 1.3 (profilo intermedio) o solo TLS 1.3 (profilo moderno)Gratuito
HTTP/1.1 e HTTP/2 verso i visitatori, HTTP/2 o h2c verso l'origine (HTTP/3 non è disponibile)Gratuito
Certificati automatici da un'autorità a tua scelta: Let's Encrypt, ZeroSSL, Google Trust Services, SSL.com Non ancora provata in condizioni realiGratuito
Sfide HTTP-01 e DNS-01, rinnovo 30 giorni prima della scadenzaGratuito
Controlli prima di un ordine: record A e AAAA, rilevamento di un CDN, raggiungibilità della porta 80Gratuito
I tuoi certificati, ricaricati senza interrompere alcun handshakeGratuito
OCSP stapling e HSTSGratuito
TLS reciproco: certificati client dei visitatori e verso l'origineGratuito
Proxy di WebSocket, server-sent events e gRPCGratuito
Più autorità con failover automatico, directory ACME a pagamento o interne Non ancora provata in condizioni realiPro e superiori
Sicurezza lato client
Header di sicurezza, un generatore di Content-Security-Policy, un inventario degli script di terze parti e hardening dei cookie.
Mascheramento degli errori: uno stack trace o un errore di database non raggiunge mai il visitatoreGratuito
Banner Server e X-Powered-By rimossiGratuito
Rilevamento di fughe: carte di pagamento (Luhn), IBAN, identificativi nazionali, chiavi API, chiavi private, elenchi massivi di e-mailGratuito
Registrare, mascherare o bloccare i dati sensibili nelle risposteGratuito
Output di webshell, defacement, elenchi di directory e source map rilevatiGratuito
Eventi e log: password, token e numeri di carta mascheratiGratuito
Campi da mascherare per nome: il valore viene sostituito da *** alla ricezione dell'evento, nell'indirizzo, in un modulo o in un corpo JSONGratuito
Limite di dimensione delle risposteGratuito
Rilevamento di anomalie, assistente IA e protezione delle applicazioni LLM
Un punteggio di anomalia spiegabile, un assistente che spiega e propone, e una protezione per i tuoi endpoint di chat e di strumenti.
Punteggio di anomalia per endpoint (isolation forest e baseline), spiegabile, disattivato per impostazione predefinitaGratuito
Protezione delle applicazioni LLM: pattern di prompt injection in sei lingue (un'euristica, non una garanzia)Gratuito
Protezione MCP: forma del protocollo, nomi di strumenti consentiti o negati, dimensione degli argomentiGratuito
Assistente IA: spiega un evento, un incidente o un sito e propone una regola che resta disattivata finché non la salviGratuito
Funziona offline con risposte integrate; un fornitore esterno è una tua scelta esplicitaGratuito
Domande costruite da riepiloghi, mai da registrazioni di visitatori; un estratto della richiesta solo quando premi il pulsanteGratuito
Modello linguistico privato sul tuo server (Ollama o compatibile con OpenAI): nessuna domanda esce dalla tua rete Non ancora provata in condizioni realiEnterprise
Distribuzione del traffico e bilanciamento del carico
Più server dietro un sito: pesi, pool di route, controlli di salute e nuovi tentativi sicuri; algoritmi avanzati, persistenza di sessione e rollout canary sotto licenza.
Round robin pesato, server di riserva, controlli di salute passivi, nuovi tentativi sicuri e circuit breakerGratuito
Pool di route: inviare un percorso, un host, un header, un metodo, un paese o una quota A/B al proprio gruppo di serverGratuito
Timeout, keep-alive e HTTP/1.1, HTTP/2 o h2c verso l'origine; TLS verso l'origine con la tua CAGratuito
Cache in memoria per le risposte statiche, con svuotamentoGratuito
Compressione Brotli, zstd e gzipGratuito
Riscritture, reindirizzamenti e pagine di errore personalizzateGratuito
Pagina di blocco in 10 lingue con un identificativo di incidente; il nome del tuo sito, il colore e il logo compaiono accanto alla dicitura ToutWAF, che resta fissaGratuito
Vero indirizzo del client dal protocollo PROXY, da X-Forwarded-For attendibile o da CF-Connecting-IPGratuito
Più nodi di protezione: record DNS proposti per i nodi in servizio e verifica di ciò che risponde il tuo DNS; file keepalived per un indirizzo virtuale; ToutWAF non gestisce il DNS Non ancora provata in condizioni realiGratuito
Altri algoritmi: meno connessioni, hash dell'IP, hash consistente, casuale, due scelte, il più velocePro e superiori
Persistenza di sessione tramite cookie, indirizzo o headerPro e superiori
Controlli di salute attivi e regolazione fine del circuit breakerPro e superiori
Manutenzione di un server o di un nodo senza interrompere nessuna richiesta (drain)Pro e superiori
Rollout canary e blue/green per quota di richieste, e avvio progressivoPro e superiori
Eventi e osservabilità
Log strutturati, vista dell'evento spiegata, ricerca, incidenti, metriche e tracce, conservati sulla tua installazione.
Visitatori, sessioni, pagine viste, frequenza di rimbalzo e durata, misurati al proxy: senza script, senza cookieGratuito
Ogni richiesta classificata come bloccata, attacco, bot o umano: solo gli umani creano visitatoriGratuito
Canali, referrer e campagne (UTM), pubblico per paese, rete (ASN) e linguaGratuito
Obiettivi ed eventi personalizzati, clic in uscita, download, moduli; uno script facoltativo ospitato da te aggiunge il restoGratuito
Prestazioni: percentili di latenza dell'origine, codici di stato, cache; Core Web Vitals con lo scriptGratuito
Traffico di sicurezza: ripartizione tra umano, bot, attacco, bloccato e sfidato; regole, paesi e percorsi principaliGratuito
Tempo reale: visitatori online adesso, visualizzazioni al minuto, flusso in tempo realeGratuito
Confronto con il periodo precedente, filtri, esportazione CSV e JSONGratuito
Privacy: sale casuale giornaliero, Do Not Track rispettato, modalità anonima, conservazione impostata per sitoGratuito
Advanced analytics: conversion funnels, retention cohorts, map down to the city, traffic alerts, scheduled reports by e-mail (PDF or CSV)Pro e superiori
Reports and compliance
PDF reports, evidence by framework and privacy settings, computed from the real state of your installation. No certification is claimed.
Executive or technical PDF reports, on demand or scheduled (weekly or monthly), sent by e-mail or through an integrationGratuito
Evidence for PCI DSS 4.0, NIS2, DORA, ISO 27001 and SOC 2, computed from the real state; it is not an attestationGratuito
Privacy: address pseudonymisation, retention of events and addresses, log minimisation, masked fieldsGratuito
Right of access and erasure for an IP address: export, then erasure of events, incidents and bansGratuito
Security score per site, with the list of improvements to makeGratuito
Dottore ToutWAF e messa online
Un solo controllo, dalla macchina all'origine dei tuoi siti, con la causa e l'azione da compiere, con i tuoi valori già inseriti.
Una diagnosi dalla macchina fino all'origine: nodo, policy, porte, firewall, DNS, certificato, accesso a Internet, origineGratuito
Ogni riscontro è accompagnato dalla sua causa e dall'azione da compiere, in parole sempliciGratuito
Controllo DNS in IPv4 e IPv6 che riconosce un indirizzo di CDN o proxy dimenticato in un record AAAAGratuito
Assistente di messa online: nodo, DNS, porte e certificato in quattro righe, certificato ordinato solo quando tutto è verdeGratuito
Test facoltativo da Internet, tramite il server di prova di un'autorità di certificazioneGratuito
Aiuto per il tuo router, modem, gruppo di sicurezza cloud o firewall, con i tuoi valori (file per OPNsense e pfSense) Non ancora provata in condizioni realiGratuito
Rapporto di testo da inviare al supporto: nulla sui tuoi visitatori né sul contenuto delle tue pagineGratuito
Server e agenti host
Aggiungi i tuoi server esistenti e controllali dalla stessa console, con un piccolo agente per Linux e Windows che apre solo connessioni in uscita.
Aggiunta di un server con uno script di installazione generato o tramite installazione via SSHGratuito
Piccolo agente per Linux e Windows che apre solo connessioni in uscitaGratuito
Dashboard in tempo reale per server: CPU, memoria, dischi, rete, porte, processiGratuito
Punteggio di sicurezza da A a F, con audit di accessi, rete, aggiornamenti, sistema, server web e malwareGratuito
19 correzioni guidate con un clic, con anteprima, annullamento e protezioni anti-bloccoGratuito
Avvisi di intrusione su 13 tipi di cambiamento: nuove porte, account e chiavi SSH, forza bruta, file modificati, web shellGratuito
Scansioni antivirus con ClamAV su Linux e Microsoft Defender su Windows, con quarantenaGratuito
Terminale remoto nel browser: riservato a chi lo apre, sottoposto ad audit, senza porta SSH da aprireGratuito
Installazione via SSH legata all'impronta della chiave host che confermi per prima; le credenziali sono usate una volta e mai conservateGratuito
Un nodo di protezione ToutWAF installato via SSH o con un comando generato, con la sua bandiera del paese, la versione e lo stato di sincronizzazioneGratuito
Più di un nodo di protezione, installati e sincronizzati dalla consolePro e superiori
Installazione remota di ToutPanel, il pannello di hosting web, su un server nuovo, poi del suo stack web (Nginx, MariaDB, PHP 8.5 per impostazione predefinita) Non ancora provata in condizioni realiGratuito
Server web ToutPanel: collegamento tramite comando o via SSH, con token dedicato, certificato fissato e heartbeat; ToutWAF diventa il motore WAF del pannello quando ToutPanel fornisce la sua parte Non ancora provata in condizioni realiGratuito
ToutPanel integration and websites
Create a site in ToutPanel and ToutWAF in one operation, add aliases, and keep the two products reachable from each other.
Creating a site from the console: ToutPanel site, database, FTP account, DNS zone, certificate and backups as chosen, then the protected site, with undo if a step failsGratuito
Host-name aliases after creation: the ToutPanel site, the protected site, the policy and the certificate are updated togetherGratuito
firewalld « keep-open » guard: restores ToutWAF's access to the web server's ports if a rule cut it (never tried against a real firewalld in production)Gratuito
« Behind ToutWAF » check of a panel site, in five verifications (not yet tried against a real ToutPanel)Gratuito
Supervisione dei server
La salute dei server dietro i tuoi siti: risorse, servizi, certificati, aggiornamenti e backup, con soglie, avvisi e uno storico conservato sulla tua installazione. Il primo server è gratuito.
Primo server supervisionato gratuito: processore, memoria, swap, disco, inode, carico, rete, servizi, porte e processiGratuito
Scadenza dei certificati locali, aggiornamenti di sicurezza in sospeso, età dell'ultimo backup, silenzio dell'agenteGratuito
25 regole di avviso predefinite in base al tipo di server (web, database, posta, DNS, container), con soglie di attenzione e criticheGratuito
Avvisi per server, misura ed elemento, presa in carico e notifica di rientro alla normalitàGratuito
Regole e soglie tue, per le misure che scegliPro e superiori
Più di un server supervisionatoPro e superiori
Storico conservato sulla tua installazione: 30 giorni di dettaglio e 365 giorni di medie orarie, regolabiliGratuito
Sonde di disponibilità dalla tua installazione: controlli HTTP, TCP e del certificato TLS (3 gratuite)Gratuito
Più di 3 sonde di disponibilitàPro e superiori
Avvisa il WAF quando un server che ospita un'origine esaurisce le risorseGratuito
Modalità «solo supervisione»: l'agente non esegue mai una correzione, una scansione, un ripristino né un terminale su quel serverGratuito
Sicurezza dell'host: inventario di pacchetti, account, chiavi SSH e attività pianificate, con ricerca delle vulnerabilità fatta sulla tua console (l'elenco dei tuoi pacchetti non ne esce mai)Pro e superiori
Integrità dei file che scegli e 25 controlli di hardening in sola letturaPro e superiori
Backup e console di riserva
Backup della console e dei server che supervisioni, con test di ripristino; una console di riserva subentra quando lo decidi.
Backup locale pianificato della console, con un test di ripristino dopo ogni backupGratuito
Ripristino guidato con anteprima, riavvio automatico e rollbackGratuito
Nessun segreto in chiaro in un backup: chiavi, token e password sono sigillati con la chiave principaleGratuito
Piani di backup del ToutPanel collegato, avviati dalla stessa paginaGratuito
Destinazioni esterne: S3, SFTP, WebDAV o un comandoPro e superiori
Server di backup: file e database (MySQL, MariaDB, PostgreSQL) dei server supervisionati, cifrati con una chiave di recupero che solo tu conservi, verificati da un test di ripristinoPro e superiori
Console di riserva: copia cifrata e verificata ogni ora, subentro guidato e manuale Non ancora provata in condizioni realiAgency e superiori
Subentrare da una console di riserva non è mai bloccato, nemmeno senza licenzaGratuito
Sicurezza della posta
Un gateway Postfix e Rspamd che ToutWAF installa e gestisce via SSH su un tuo server, davanti al tuo vero server di posta. Nessuna edizione gratuita.
Gateway in ingresso davanti al tuo server di posta, installato e gestito via SSH su un server Linux dedicato Non ancora provata in condizioni realiPro e superiori
Antispam e antiphishing, policy degli allegati, antivirus facoltativo, quarantena Non ancora provata in condizioni realiPro e superiori
Prevenzione della perdita di dati nei messaggi Non ancora provata in condizioni realiPro e superiori
Verifica del mittente (SPF, DKIM, DMARC), greylisting, rilevamento di impersonificazione e link: tutto disattivato per impostazione predefinita Non ancora provata in condizioni realiPro e superiori
Mai un relay aperto: ogni configurazione viene controllata; se il filtro si ferma, la posta è trattenuta, non persa Non ancora provata in condizioni realiPro e superiori
Posta in uscita facoltativa: relay, firma DKIM, limiti di invio Non ancora provata in condizioni realiPro e superiori
Dottore della posta, riepilogo giornaliero della quarantena, rapporti ed esportazioni Non ancora provata in condizioni realiPro e superiori
Per impostazione predefinita nulla della tua posta va a terzi; il contenuto di un messaggio non è mai nel registro di audit Non ancora provata in condizioni realiPro e superiori
Tenant e MSP
Gestisci più clienti da una console: un'organizzazione per cliente, quote, isolamento, inviti e rapporti per cliente. L'organizzazione predefinita è gratuita, il resto è sotto licenza.
Un'organizzazione, quella predefinita, è inclusa nell'edizione gratuitaGratuito
Procedura «Aggiungi un cliente»: cliente, quote, primo utente, marchio dei rapporti, verifica dell'isolamento e consegna degli accessiAgency e superiori
Isolamento rigoroso tra i clienti, verificato con test su ogni famiglia di routeAgency e superiori
Quote per cliente (siti, utenti); il volume mensile di richieste è misurato e non interrompe mai il trafficoAgency e superiori
Selettore del cliente e panoramica multi-cliente con lo stato di protezione di ciascunoAgency e superiori
Sospendere, archiviare, esportare ed eliminare un cliente; riattivare, esportare ed eliminare non sono mai bloccatiAgency e superiori
Spostamento di un sito da un cliente a un altroAgency e superiori
Un livello minimo di policy imposto dall'altoAgency e superiori
Inviti tramite link monouso: nessuna password viene mai inviataAgency e superiori
Rapporti PDF per cliente, pianificati; esportazione dell'utilizzo in CSV per la tua fatturazioneAgency e superiori
Nome, logo, colori e contatto di supporto del cliente sui suoi rapporti, accanto a ToutWAF e mai al suo postoAgency e superiori
Licenza rivenditore: un pool di quote condiviso da tutti i tuoi clientiAgency e superiori
Amministrazione e accesso
Ruoli, autenticazione a due fattori, un registro di audit a prova di manomissione e un'API REST completa; accesso aziendale sotto licenza.
Ruoli e permessi: sette ruoli integrati, ruoli personalizzati, limitazione per sito (2 utenti nell'edizione gratuita)Gratuito
Autenticazione a due fattori TOTP con codici di recupero e token API con ambito limitatoGratuito
Registro di audit: chi, cosa, quando e da dove, con prima e dopo, catena di hash verificabile, esportazione CSV, JSON e NDJSONGratuito
Esportazioni del registro di audit in CEF e Syslog per un SIEMPro e superiori
Accesso aziendale: provider OIDC e SAML e provisioning SCIM Non ancora provata in condizioni realiEnterprise
API REST per tutto ciò che fa la console, con token ad ambito limitatoGratuito
Strumento da riga di comando: policy, test, simulazione, backup, diagnosticaGratuito
Pagina della flotta: nodi, versioni, token di registrazione e aggiornamenti orchestrati dei nodiGratuito
Licenza: una chiave firmata verificata sulla tua macchina, senza controlli in rete; alla scadenza, 48 ore di tolleranza poi 48 ore di sola letturaGratuito
Integrazioni
Sei tipi di notifica sono gratuiti; 45 moduli in tutto per SIEM, chat, ticket, SOAR e threat intelligence, sotto licenza. I tuoi proxy e CDN esistenti funzionano con ToutWAF.
Notifiche di avviso: e-mail, webhook generico firmato, Slack, Microsoft Teams, PagerDuty, OpsgenieGratuito
SIEM e log: Syslog (CEF, LEEF, JSON), Splunk, Elastic e OpenSearch, Microsoft Sentinel, QRadar, ArcSight, Wazuh, Graylog, Datadog, Loki, OpenTelemetry Non ancora provata in condizioni realiPro e superiori
Altre chat e avvisi: Discord, Google Chat, Mattermost, Telegram, ntfy, Pushover, Rocket.Chat, Webex, Zulip, GotifyPro e superiori
Ticket: Jira, GLPI, ServiceNow, GitHub e GitLab Issues, Linear, Redmine, Zendesk Non ancora provata in condizioni realiPro e superiori
SOAR e automazione: n8n, Shuffle, Zapier, TheHivePro e superiori
Threat intelligence: MISP nei due sensi, STIX/TAXII (OpenCTI e altri), CrowdSecPro e superiori
I tuoi reverse proxy esistenti chiedono una decisione a ToutWAF: nginx, Caddy, HAProxy, Envoy, TraefikGratuito
Dietro o davanti a un CDN o a un bilanciatore di carico cloud, con il vero indirizzo del client (protocollo PROXY o header attendibili)Gratuito
File di policy per Git e CI, un ruolo Ansible, un chart Helm e un client API per TerraformGratuito
Git link (off by default, experimental): the configuration lives in a Git repository, ToutWAF computes a plan and applies it after checks Non ancora provata in condizioni realiPro e superiori
Firewall and VPN (optional modules)
Two modules that are off by default and not yet proven in production: try them first on a machine you can reach another way.
Firewall: inbound, outbound and forwarded rules loaded with nftables, aliases, NAT, OPNsense and pfSense import, history (not yet proven in production)Gratuito
Guard against locking out the console and SSH, and automatic return of the rules after 60 seconds without confirmation (not yet proven in production)Gratuito
VPN: WireGuard, OpenVPN and IPsec/IKEv2 servers with their clients; the configuration is generated and kept, no tunnel is started (not yet proven in production)Gratuito
Outgoing connections from this machine to an existing VPN (WireGuard, OpenVPN), without replacing the default route unless explicitly asked (not yet proven in production)Gratuito
One switch per module in Settings > Modules, reserved to platform administrators; switching a module off hides it and deletes nothingGratuito
Scheduled tasks
Safe maintenance actions at fixed times: backup, journal export, certificates, lists, Doctor and e-mail report.
Six built-in actions: configuration backup, journal export and rotation, certificate check, list update, Doctor, e-mail reportGratuito
Five-field schedules or simple repetitions, time zone, single run, preview of the next runs and catch-up of a missed runGratuito
One run at a time per task, time limit, bounded history with truncated output and masked secrets, alert after two failures in a rowGratuito
Actions on a linked ToutPanel web server (service, cache, backup): reserved to platform administrators and off by defaultGratuito
Installazione e distribuzione
Un installer a una riga per Linux e Windows che controlla prima il tuo sistema, un'installazione tutto-in-uno, Apache o Nginx come origine, file Docker e Kubernetes e un aggiornamento dalla console.
Installer a una riga per Linux e Windows, con menu o non presidiato, in 10 lingue, con controllo SHA-256 e della firma quando è impostata una chiave di versioneGratuito
Controllo di compatibilità prima di qualsiasi modifica: sistemi testati, attesi o non supportati, secondo i dati dell'installerGratuito
Controllo dell'ambiente: porte occupate, server web che ripartono all'avvio, firewall chiuso, con la causa e l'azioneGratuito
Installazione tutto-in-uno: il data plane locale si registra da solo, nulla da digitare dopoGratuito
Apache o Nginx come origine: la scheda «Server di origine» lo esamina e scrive i file per il vero indirizzo del visitatore e HTTPS; ToutWAF non modifica mai il tuo serverGratuito
Matrice pubblicata delle modalità di installazione: testato, parziale, non testato o non supportatoGratuito
Immagine tutto-in-uno per Docker Compose (testata su Linux amd64) e un chart Helm, forniti con la tua distribuzioneGratuito
Data plane autonomo pilotato da un file YAML con ricaricamento a caldo; installazione offline da un archivio localeGratuito
Aggiornamenti dalla console: scelta del canale (per ora dev, non esiste ancora una versione stabile), note di versione, «Aggiorna ora» con avanzamento e rollback automaticoGratuito
Firewall dell'host aperto dall'installer quando firewalld o ufw è attivo; una scheda in Impostazioni per verificare e aprire le porteGratuito
Procedura guidata al primo avvio con rilevamento della tecnologia, che mostra i livelli trovati, un livello di confidenza e gli indiziGratuito
Console e lingue
Una console personalizzabile in 10 lingue, compreso l'arabo da destra a sinistra, raggiungibile da un percorso segreto.
Console e installer in 10 lingue, compreso l'arabo (da destra a sinistra)Gratuito
Console servita solo sotto un percorso segreto, con un link di configurazione monousoGratuito
Aiuto accanto a ogni impostazione, animazione di caricamento, layout adatto al telefono, menu comprimibileGratuito
Finestra mobile delle attività che segue installazioni, aggiornamenti e ordini di certificatiGratuito
La console, così com'è davvero
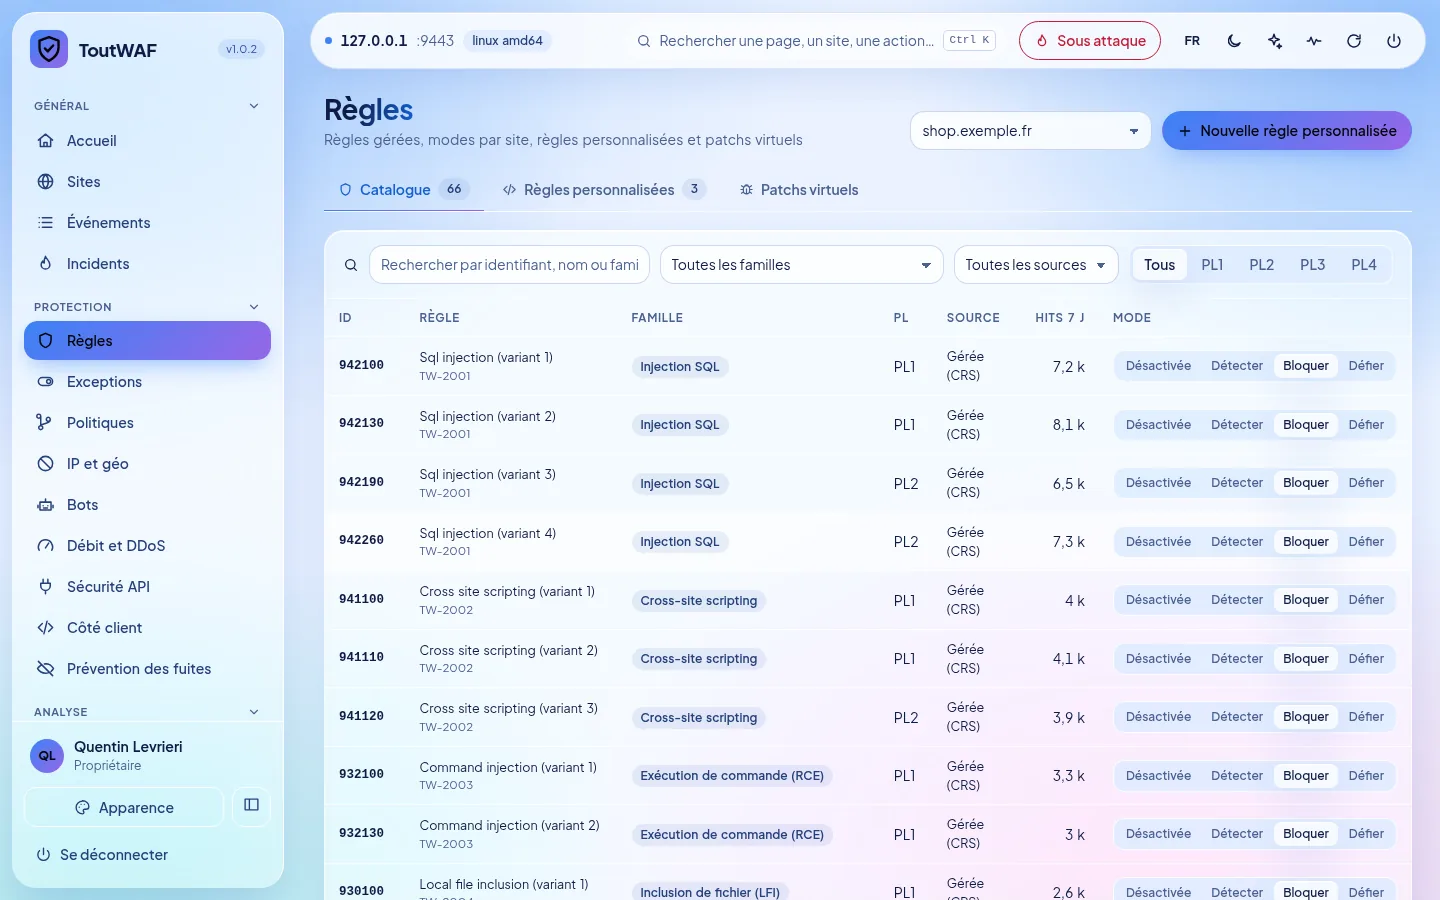
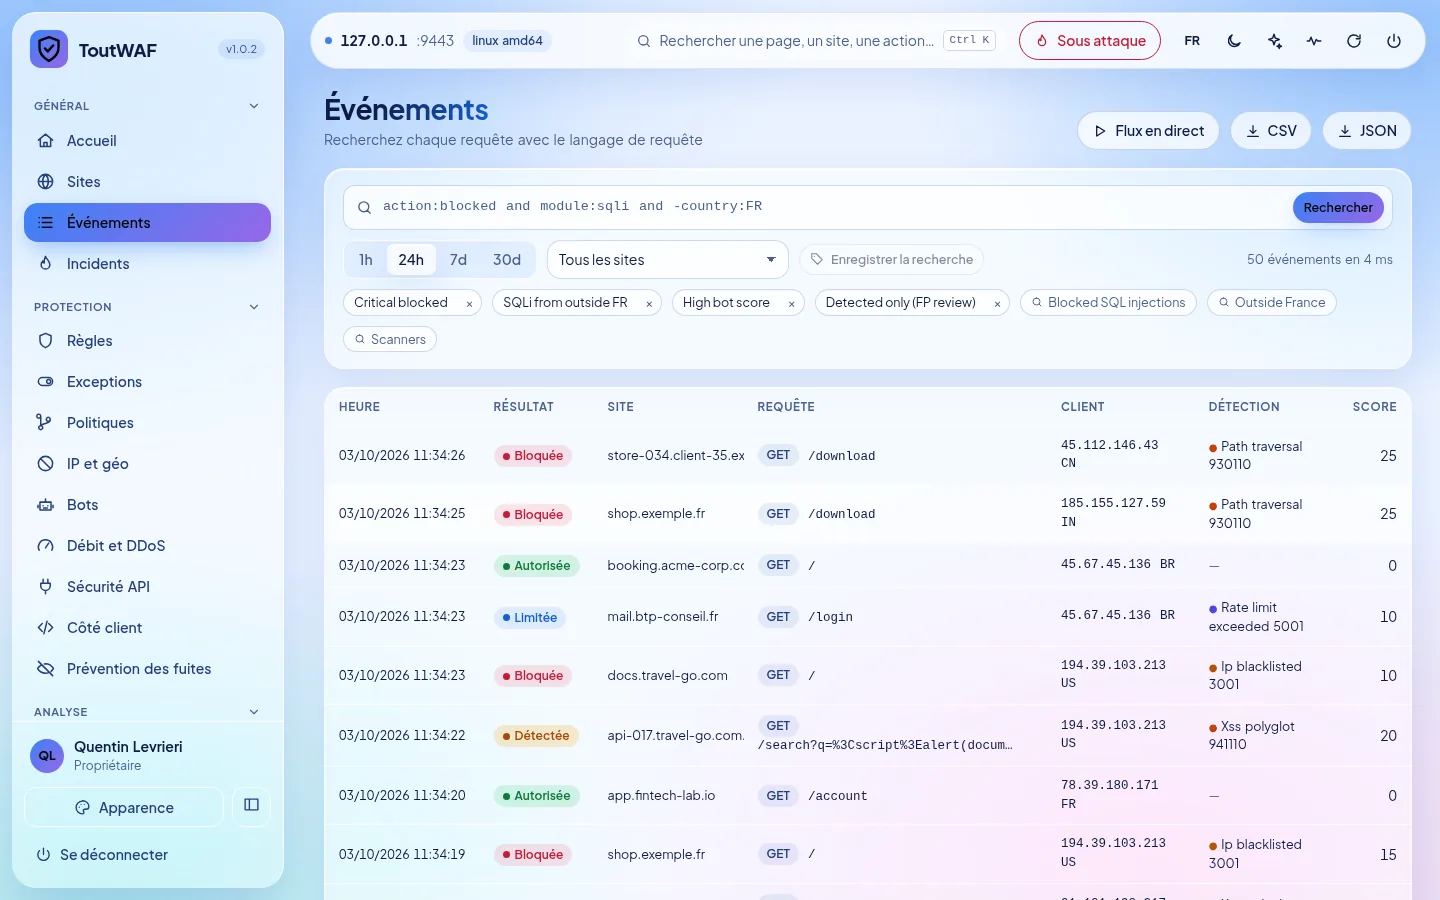
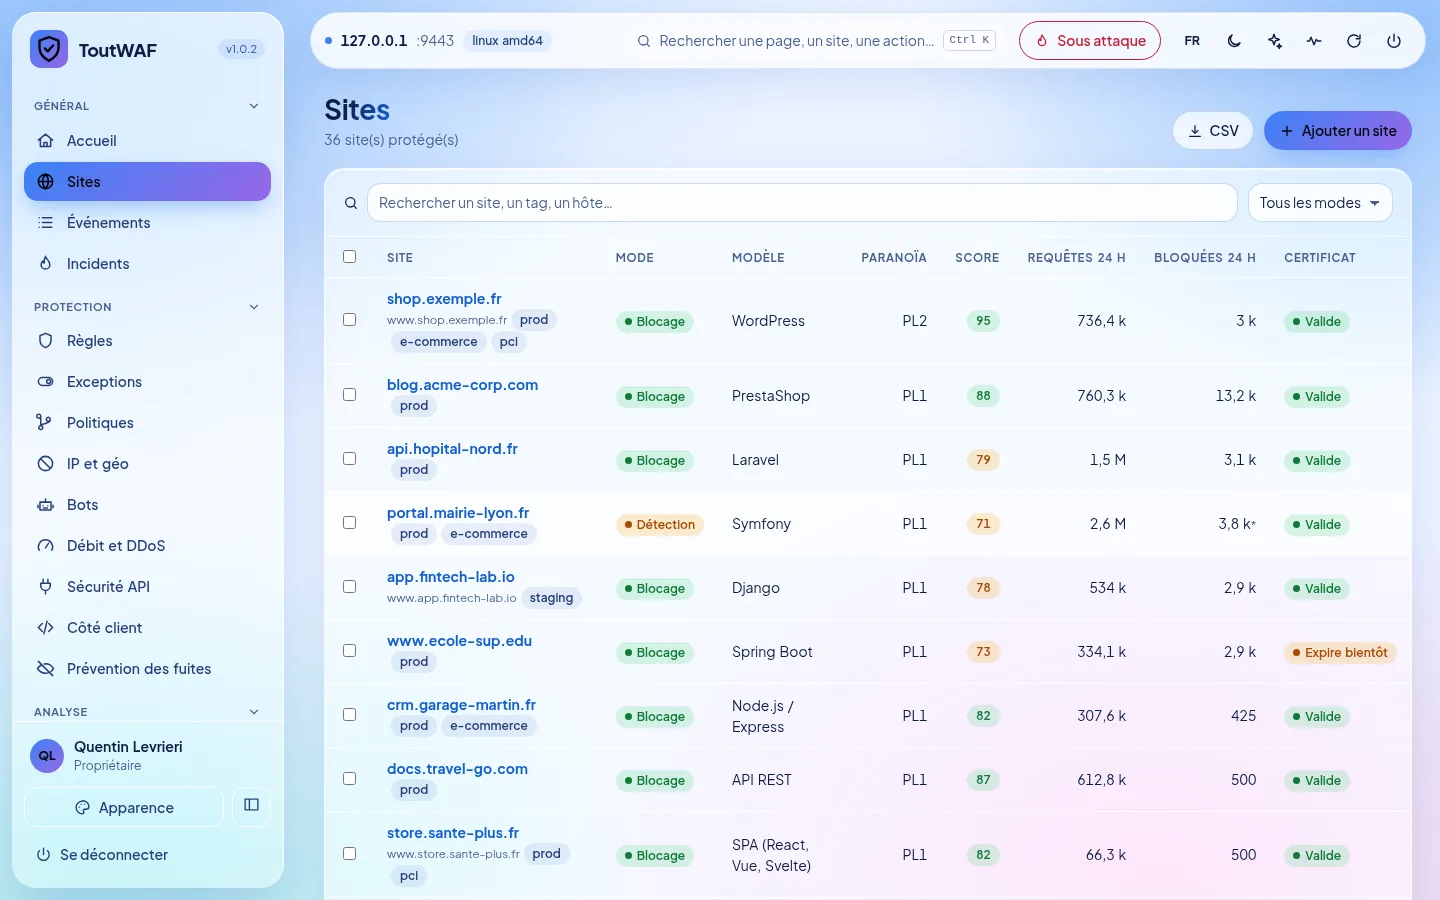
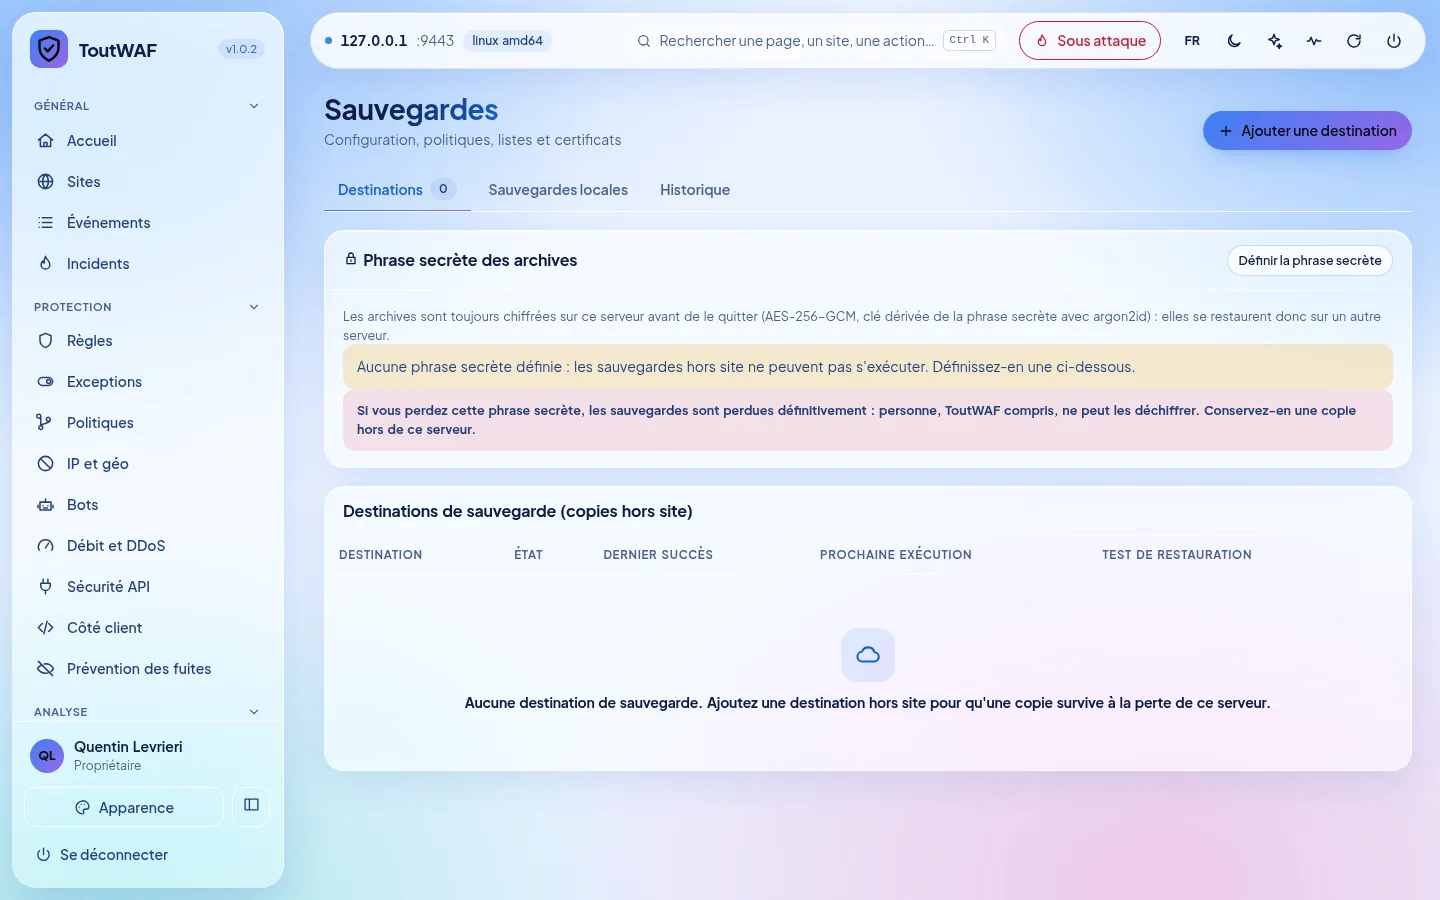
Schermate prese dal prodotto: regole, eventi, siti e backup.
Regole: attivare, regolare e testare le regole di rilevamentoEventi: ogni decisione su una richiesta, spiegataSiti: domini protetti, certificati e modalitàBackup della configurazione
Cosa non c'è in questa versione
ToutWAF dice ciò che non fa ancora, o che non è riuscito a verificare, così non lo scopri in produzione. I dettagli e l'elenco completo dei limiti noti sono nella documentazione.
Non sviluppato
Non ancora sviluppato
HTTP/3: l'opzione viene ignorata e la porta UDP 443 resta chiusa
Un control plane in cluster: una sola console attiva, più una console di riserva che promuovi a mano
PostgreSQL: la console usa SQLite (ClickHouse è facoltativo per gli eventi)
Applicazione di AsyncAPI, pattern DLP personalizzati, ECH, scambio di chiavi post-quantistico, archiviazione delle chiavi PKCS#11 e KMS
Rilevamento dello scraping di contenuti e dell'accaparramento di scorte, e controllo delle password trapelate
Parziale
Anteprima o parziale
Rete di difesa collettiva: ritirata da questa versione (niente menu, niente pagina, nessuna voce di licenza). Era solo un'anteprima locale e non è mai stato inviato nulla
Terraform: solo un client API, senza risorse del provider; l'operatore Kubernetes si limita a CRD e a uno scheletro
Antivirus: esiste una prima versione (EICAR, firme SHA-256 da liste libere, nessuna protezione anti-ransomware) ma non è offerta in nessuna offerta per ora; non sostituisce un antivirus completo
I contatori di limitazione, i ban e le baseline sono tenuti per nodo, non condivisi tra i nodi
Envoy e HAProxy chiamano un endpoint di decisione HTTP: né ext_authz gRPC né agente SPOE
Non verificato
Non verificato su sistemi reali
Un'installazione su macchina pulita di ogni sistema elencato e l'agente antivirus su Windows, macOS e arm64: non sono stati usati Windows, macOS né hardware arm64 reali, solo container ed emulazione
Un vero ToutPanel: il collegamento e l'installazione dello stack web sono stati provati contro sostituti
Router e firewall, blocco nel kernel e indirizzo virtuale: i file per OPNsense e pfSense non sono mai stati provati su un router reale, l'helper del kernel non è mai stato eseguito sotto un vero systemd e nessun vero failover di keepalived è stato testato
Vere autorità di certificazione, accesso SAML, servizi SIEM e di ticketing, provider CAPTCHA esterni e un server di modello linguistico privato: provati contro sostituti
Gateway di posta: il demone Postfix non è mai stato eseguito e nessuna vera e-mail è stata ricevuta o consegnata. Console di riserva: provata solo tra due console locali
Per scelta
Non fatto, per scelta
ToutWAF non gestisce mai il tuo DNS: ti dice cosa creare e lo verifica
ToutWAF non gestisce né pagamenti né fatture: fatturi ai tuoi clienti a partire dall'esportazione dell'utilizzo
Nessun white label: il marchio ToutWAF resta su ogni pagina e rapporto; il nome e il logo di un cliente si aggiungono accanto
Non si dichiara alcuna certificazione (PCI DSS, ISO 27001, SOC 2, CSPN dell'ANSSI): ToutWAF fornisce elementi di prova, non attestazioni
Le 10 lingue sono state scritte con l'aiuto di un'IA e non sono state riviste da madrelingua
Metti oggi stesso uno scudo davanti alle tue applicazioni
Installalo sul tuo server, oppure scrivici per parlare di licenze.