ToutWAF es un WAAP completo, con una suite de herramientas a su alrededor. Cada función enumerada aquí existe hoy en el producto, con su edición: gratuita o con licencia requerida. Algunas aún no se han probado en condiciones reales y llevan una etiqueta que lo indica. Lo que no está desarrollado, se ha retirado o no se ha verificado en sistemas reales figura al final de esta página.
EdiciónGratuito Incluido en todas las ofertas, también en las dos gratuitas (Free y Free +)Pro y superiores Ofertas de pago: visible en la consola, bloqueada sin licencia. Desde Pro, salvo que se indique Agency o Enterprise
Aún no probada en condiciones reales Funciona en las pruebas del producto, pero aún no se ha probado con el servicio, el sistema o el equipo reales. La consola muestra la misma nota donde usted configura la función.
Una función bajo licencia sigue visible en la consola, bloqueada y nunca oculta. Cuando una función tiene una base gratuita y una parte avanzada bajo licencia, se enumeran ambas. Cuando termina una licencia de pago: 48 horas de gracia, 48 horas de solo lectura y después la protección WAF se desactiva (el tráfico sigue pasando, sin protección) hasta la renovación.
Functions in detail
Dedicated pages: how it works, illustrations, use cases, and what is free or under licence.
Inyecciones, deserialización, contrabando de peticiones, cargas de archivos, escáneres y ataques a CMS, inspeccionados en cada petición en modo detección o bloqueo.
OWASP CRS v4 cargado tal cual, con el analizador y evaluador SecLang propios de ToutWAFGratuito
Niveles de paranoia de 1 a 4, por sitio o por rutaGratuito
Puntuación de anomalías con umbrales de entrada y de salidaGratuito
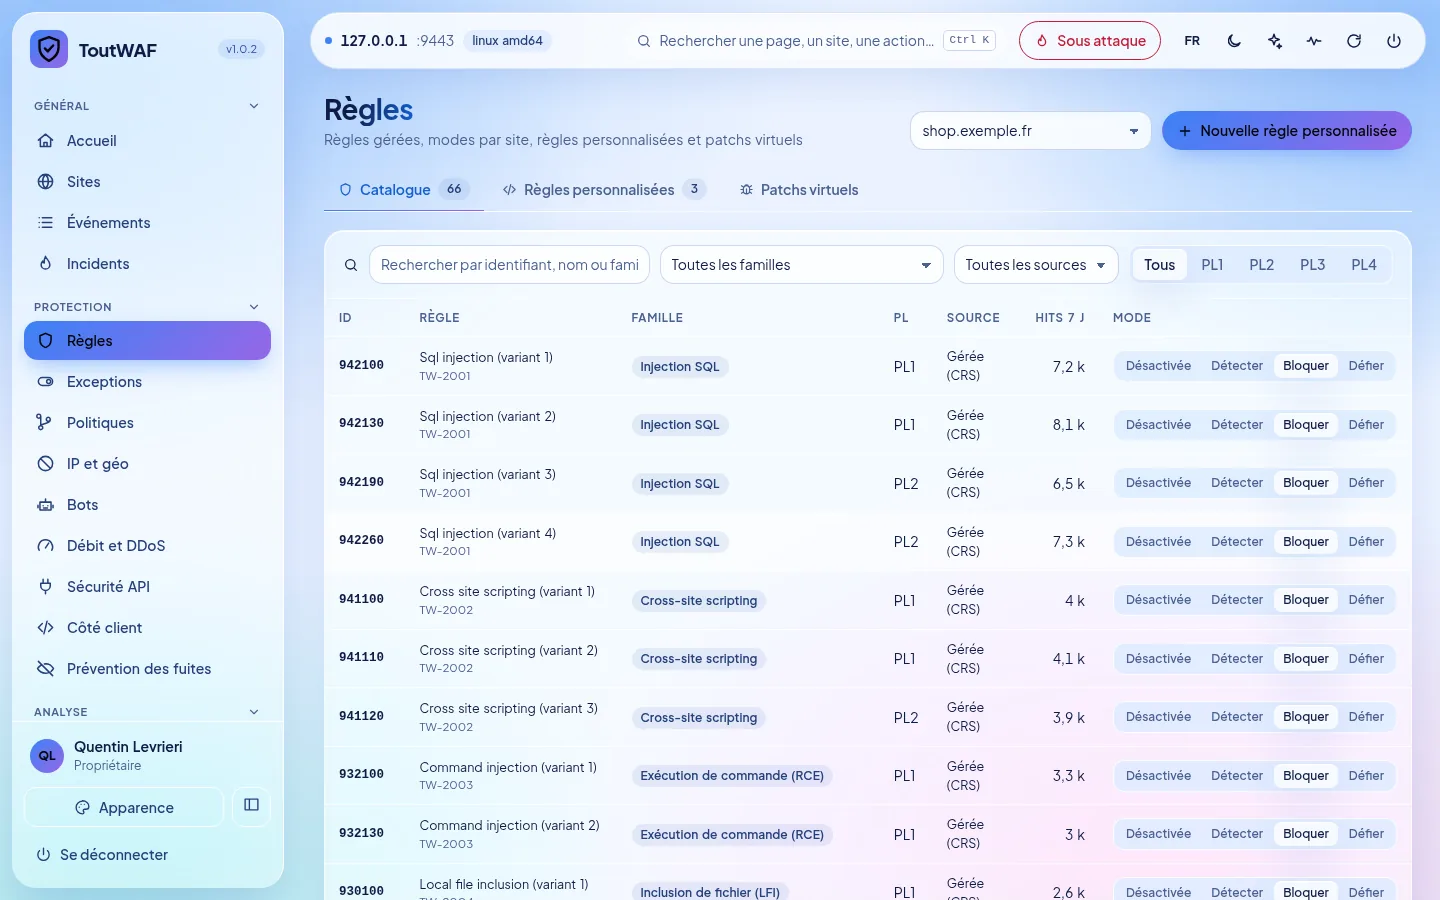
Modos desactivado, detección o bloqueo por sitio, por regla y por ruta, con sustitución de la acciónGratuito
Lenguaje de reglas legible para escribir sus propias reglasGratuito
Excepciones precisas por regla, parámetro, ruta y dirección, con caducidad y vista previa del impactoGratuito
Parches virtuales para vulnerabilidades conocidas (Log4Shell, Spring4Shell, Confluence y otras), activables por sitioGratuito
Falsos positivos: del evento a la excepción más precisa con un clic, con explicación en lenguaje claroGratuito
Simulación: reproducir el tráfico pasado contra una política en borradorGratuito
Informe de detección al final del periodo de observación, con las excepciones propuestasGratuito
Despliegue progresivo: una parte de los nodos, una parte de las peticiones o una sola reglaGratuito
Herencia de la política: global, organización, sitio, rutaGratuito
Plantillas: genérica, WordPress, Laravel, Symfony, Django, Spring, Node, aplicación de una sola páginaGratuito
Versiones, diferencia estructurada y reversión en un pasoGratuito
Aprobación de cuatro ojos antes de activar una versiónGratuito
Política como código: exportar, validar, comparar y aplicar YAML o JSON desde la CIGratuito
Pruebas de reglas ejecutables en la CI, con salida JUnitGratuito
Publicación automática: cada cambio se compila, se valida y se envía a los nodos en pocos segundos, con reversión automática si un nodo lo rechazaGratuito
Reglas automáticas
ToutWAF resuelve por sí mismo sus falsos positivos y lleva un sitio de la observación al bloqueo, con pruebas que usted puede auditar y deshacer.
Autoprueba del sitio: peticiones ordinarias evaluadas por su plano de datos antes de bloquear nadaGratuito
Tasa estimada de falsos positivos por grupo de reglas e indicador «Listo para bloquear»Gratuito
Complementos de CRS para la tecnología detectada en su sitioGratuito
Registro de decisiones automáticas con las pruebas, y deshacer con un clicGratuito
Perfil Automático: solo registro, luego desafío, luego bloqueo, un grupo de reglas cada vezPro y superiores
Excepciones automáticas: precisas, con caducidad, creadas solo a partir de pruebas sólidas del tráfico realPro y superiores
Reversión automática de una actualización de reglas que bloquea peticiones ordinariasPro y superiores
Definiciones e inteligencia de amenazas
Unas 85 fuentes de reglas, listas de reputación y tablas, mantenidas al día por el plano de control. No se envía nada sobre sus visitantes.
Unas 85 fuentes comprobadas cada hora, verificadas antes de usarse y revertidas si fallanGratuito
Paquete Essential activado por defecto: reglas web, vulnerabilidades explotadas conocidas, Tor, grandes listas de direcciones gratuitas, redes de CDNGratuito
Paquetes Pro y Maximum: listas de direcciones más amplias, dominios de phishing, tabla de AS, tabla de ciudadesPro y superiores
Puntuación de reputación de IP explicable de 0 a 100: clase de lista, acuerdo de proveedores independientes, frescuraGratuito
Modo sin conexión con paquetes firmados para servidores sin acceso a InternetGratuito
Búsqueda de un indicador o una dirección desde la consolaGratuito
Licencia o condiciones de cada fuente a la vista; las listas con condiciones restrictivas siguen desactivadas hasta que las acepteGratuito
Precisión de cada lista medida sobre su propio tráficoPro y superiores
Puntos ajustables para cada clase de reputaciónPro y superiores
Vigilante semanal de registros públicos que propone fuentes nuevas y señala las que han muertoPro y superiores
Sus propias claves para las listas que la exigen, almacenadas cifradasPro y superiores
Vulnerabilidades explotadas conocidas (CISA KEV) seguidas cada 6 horas y vinculadas a parches virtuales cuando existe un patrón verificadoGratuito
Detección de la tecnología del sitio, que propone la plantilla y los complementos CRS adecuadosGratuito
Seguridad de API
Un perfil de rutas primero en aprendizaje, cobertura del OWASP API Top 10, tokens, claves y límites GraphQL; validación de esquema y planes de consumidores bajo licencia.
Prueba de trabajo invisible, comprobación JavaScript o CAPTCHA integrado respetuoso con la privacidadGratuito
Cloudflare Turnstile, hCaptcha o reCAPTCHA como opción explícita (la dirección del visitante llega entonces al proveedor) Aún no probada en condiciones realesGratuito
Rastreadores verificados por DNS inverso: un falso Googlebot se bloqueaGratuito
Política para rastreadores de IA (GPTBot, ClaudeBot y otros): permitir, registrar, desafiar o bloquearGratuito
Huellas TLS JA3 y JA4, utilizables para denegar herramientas y limitar la tasaGratuito
Coherencia de las cabeceras: agente de usuario, huella TLS, orden de las cabecerasGratuito
Señales de navegador sin interfaz (headless), comprobadas durante el desafíoGratuito
Límites en inicios de sesión, códigos de un solo uso y relleno de credencialesGratuito
Registros con direcciones de correo desechables rechazadosGratuito
Anti-DDoS de capa 7 y limitación de tasa
Límites por clave, detección de inundaciones, un modo bajo ataque y protecciones de conexión contra ataques lentos y abusos de HTTP/2.
Límites por dirección, red, sesión, cookie, cabecera, clave de API, JA4 o una combinaciónGratuito
Cubo de tokens o ventana deslizante; respuesta 429 con Retry-AfterGratuito
Reglas por ruta y por método, para el inicio de sesión, la búsqueda o la APIGratuito
Detección adaptativa de inundaciones y modo bajo ataque automáticoGratuito
Interruptor global «bajo ataque» con un clic, desde la barra superiorGratuito
Protección contra Slowloris, R.U.D.Y. y lectura lenta, límites de conexionesGratuito
Abusos de HTTP/2: límites contra Rapid Reset y la inundación CONTINUATIONGratuito
Protección del origen: cabecera secreta hacia el origen y archivos que hacen que Apache acepte solo a ToutWAFGratuito
Control de acceso y reputación de IP
Listas, países, reputación y bloqueos automáticos; grados por país, umbrales y simulación bajo licencia.
Listas de permitidos, denegados y vigilados de direcciones IPv4 e IPv6, redes, AS y países, con caducidad, etiquetas, importación y exportaciónGratuito
Permitir o bloquear un país, modo «solo permitir», modo solo detecciónGratuito
Servicios que conservan su acceso (pagos, webhooks, monitorización) y direcciones de confianzaGratuito
Listas de reputación con una acción por categoría (registrar, desafiar, bloquear)Gratuito
Clases Tor, VPN, proxy y alojamiento: registrar, desafiar o bloquearGratuito
Bloqueo automático con duraciones crecientesGratuito
Restricción de métodos, hosts, cabeceras y tipos de contenido; rutas de administración limitadas a direcciones o paísesGratuito
Herramienta de direcciones: ubicación, red y lo que se sabe de una direcciónGratuito
Página de mantenimiento para un sitio entero, con las direcciones que conservan su accesoGratuito
Seis grados por país: normal, vigilar, reforzar, desafiar, restringir, bloquearPro y superiores
Ámbitos por ruta, método y horas; reglas con caducidad; umbrales de reputación por paísPro y superiores
Grado propio para direcciones Tor, VPN y de alojamiento y para AS elegidosPro y superiores
Simulación de una política geográfica sobre el tráfico pasadoPro y superiores
Listas de IP externas actualizadas automáticamentePro y superiores
Bloqueo en el núcleo (nftables) de las listas muy grandes, en el host del plano de control Aún no probada en condiciones realesPro y superiores
TLS y certificados
Certificados automáticos de la autoridad que usted elija, TLS moderno, HTTP/2, WebSocket y sus propios certificados.
TLS 1.2 y 1.3 (perfil intermedio) o solo TLS 1.3 (perfil moderno)Gratuito
HTTP/1.1 y HTTP/2 hacia los visitantes, HTTP/2 o h2c hacia el origen (HTTP/3 no está disponible)Gratuito
Certificados automáticos de una autoridad a su elección: Let's Encrypt, ZeroSSL, Google Trust Services, SSL.com Aún no probada en condiciones realesGratuito
Desafíos HTTP-01 y DNS-01, renovación 30 días antes de la caducidadGratuito
Comprobaciones antes de un pedido: registros A y AAAA, detección de CDN, accesibilidad del puerto 80Gratuito
Sus propios certificados, recargados sin interrumpir ningún handshakeGratuito
OCSP stapling y HSTSGratuito
TLS mutuo: certificados de cliente de los visitantes, y hacia el origenGratuito
Proxy de WebSocket, eventos enviados por el servidor (SSE) y gRPCGratuito
Varias autoridades con conmutación automática, directorios ACME de pago o internos Aún no probada en condiciones realesPro y superiores
Seguridad del lado del cliente
Cabeceras de seguridad, un generador de Content-Security-Policy, un inventario de scripts de terceros y refuerzo de cookies.
Cabeceras de seguridad por defecto: HSTS, nosniff, marcos, referente, permisos, COOP, CORPGratuito
Generador de CSP: aprende las fuentes a partir de los informes de infracción, primero solo informe y luego aplicaciónGratuito
Inventario de scripts de terceros con huellas: nuevos dominios y cambios señalados, patrones de skimmersGratuito
Refuerzo de cookies: Secure, HttpOnly, SameSiteGratuito
Inspección de respuestas y DLP
Lo que sale de sus aplicaciones también se controla: errores enmascarados, banners retirados, datos sensibles detectados.
Enmascaramiento de errores: una traza de pila o un error de base de datos nunca llega al visitanteGratuito
Banners Server y X-Powered-By eliminadosGratuito
Detección de fugas: tarjetas de pago (Luhn), IBAN, identificadores nacionales, claves de API, claves privadas, listas masivas de correosGratuito
Registrar, enmascarar o bloquear los datos sensibles en las respuestasGratuito
Salida de webshell, desfiguración, listados de directorios y mapas de código fuente detectadosGratuito
Eventos y registros: contraseñas, tokens y números de tarjeta enmascaradosGratuito
Campos que enmascarar por su nombre: el valor se sustituye por *** al recibir el evento, en la dirección, un formulario o un cuerpo JSONGratuito
Límite de tamaño de las respuestasGratuito
Detección de anomalías, asistente de IA y protección de aplicaciones LLM
Una puntuación de anomalía explicable, un asistente que explica y propone, y una protección para sus propios puntos de chat y de herramientas.
Puntuación de anomalía por endpoint (bosque de aislamiento y líneas base), explicable, desactivada por defectoGratuito
Protección de aplicaciones LLM: patrones de inyección de prompt en seis idiomas (una heurística, no una garantía)Gratuito
Protección MCP: forma del protocolo, nombres de herramientas permitidos o denegados, tamaño de los argumentosGratuito
Asistente de IA: explica un evento, un incidente o un sitio y propone una regla que sigue desactivada hasta que usted la guardeGratuito
Funciona sin conexión con respuestas integradas; un proveedor externo es una elección explícita suyaGratuito
Preguntas construidas a partir de resúmenes, nunca de registros de visitantes; un extracto de la petición solo cuando usted pulsa el botónGratuito
Modelo de lenguaje privado en su propio servidor (Ollama o compatible con OpenAI): ninguna pregunta sale de su red Aún no probada en condiciones realesEnterprise
Distribución del tráfico y balanceo de carga
Varios servidores detrás de un sitio: pesos, pools de rutas, comprobaciones de estado y reintentos seguros; algoritmos avanzados, persistencia de sesión y despliegues canario bajo licencia.
Round robin ponderado, servidores de reserva, comprobaciones de estado pasivas, reintentos seguros y cortacircuitosGratuito
Pools de rutas: enviar una ruta, un host, una cabecera, un método, un país o una fracción A/B a su propio grupo de servidoresGratuito
Tiempos de espera, conexiones persistentes y HTTP/1.1, HTTP/2 o h2c hacia el origen; TLS hacia el origen con su propia CAGratuito
Caché en memoria para respuestas estáticas, con purgaGratuito
Compresión Brotli, zstd y gzipGratuito
Reescrituras, redirecciones y páginas de error personalizadasGratuito
Página de bloqueo en 10 idiomas con un identificador de incidente; el nombre de su sitio, su color y su logotipo aparecen junto a la mención de ToutWAF, que es fijaGratuito
Dirección real del cliente a partir del protocolo PROXY, de X-Forwarded-For de confianza o de CF-Connecting-IPGratuito
Varios nodos de protección: registros DNS propuestos para los nodos en servicio y comprobación de lo que responde su DNS; archivos keepalived para una dirección virtual; ToutWAF no gestiona el DNS Aún no probada en condiciones realesGratuito
Otros algoritmos: menos conexiones, hash de IP, hash consistente, aleatorio, dos opciones, el más rápidoPro y superiores
Persistencia de sesión por cookie, dirección o cabeceraPro y superiores
Comprobaciones de estado activas y ajuste fino del cortacircuitosPro y superiores
Mantenimiento de un servidor o un nodo sin cortar ninguna petición (drenaje)Pro y superiores
Despliegues canario y azul/verde por fracción de peticiones, y arranque progresivoPro y superiores
Eventos y observabilidad
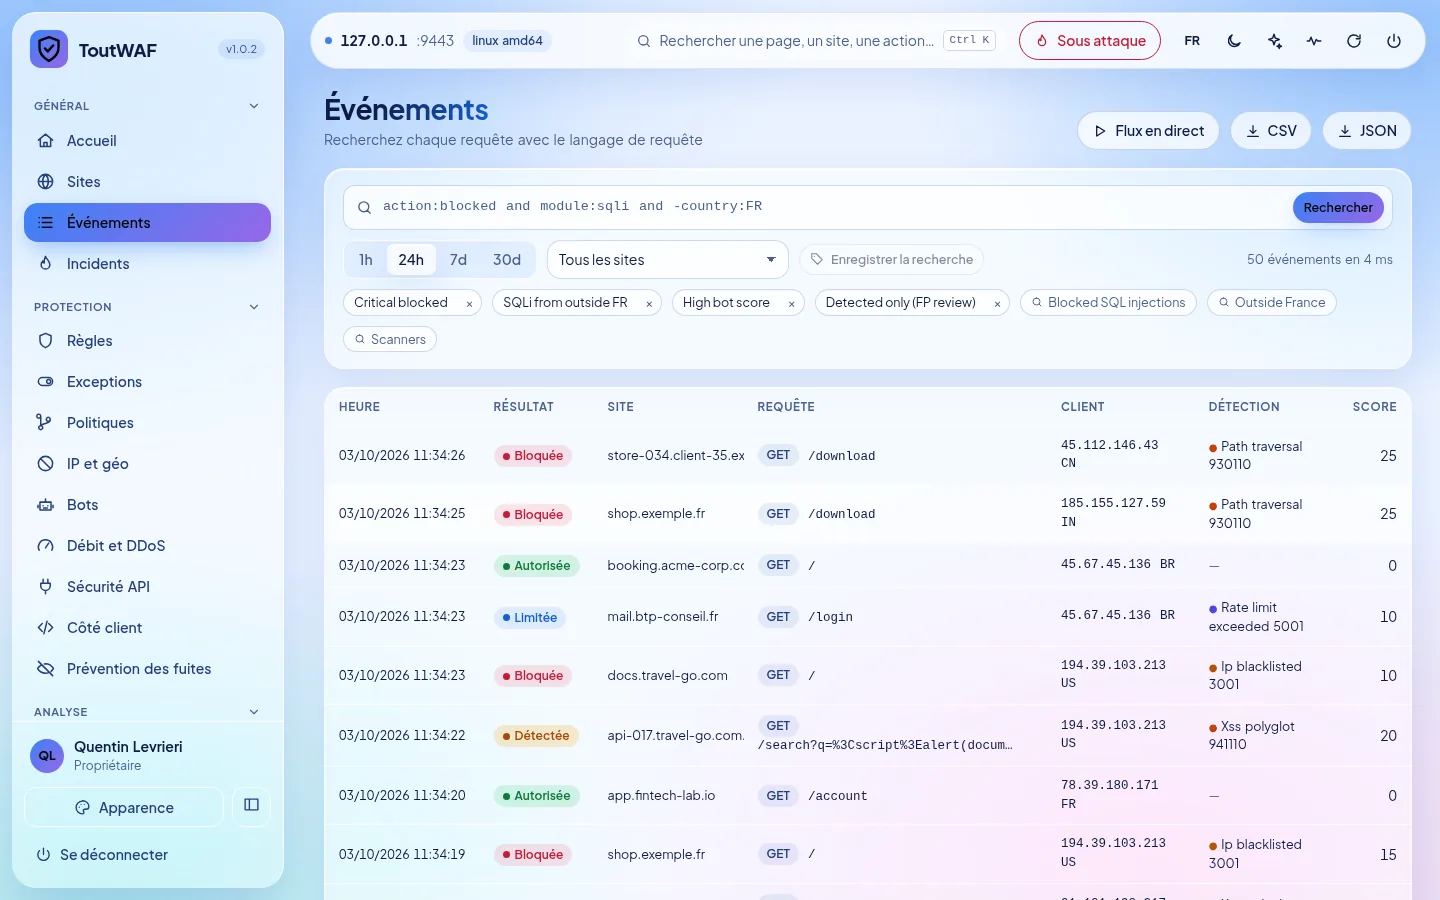
Registros estructurados, vista de evento explicada, búsqueda, incidentes, métricas y trazas, conservados en su instalación.
Visitantes, sesiones, páginas vistas, tasa de rebote y duración, medidos en el proxy: sin script, sin cookiesGratuito
Cada petición clasificada como bloqueada, ataque, bot o humano: solo los humanos crean visitantesGratuito
Canales, referentes y campañas (UTM), audiencia por país, red (AS) e idiomaGratuito
Objetivos y eventos personalizados, clics salientes, descargas, formularios; un script opcional alojado en su sitio añade el restoGratuito
Rendimiento: percentiles de latencia del origen, códigos de estado, caché; Core Web Vitals con el scriptGratuito
Tráfico de seguridad: reparto entre humano, bot, ataque, bloqueado y desafiado; principales reglas, países y rutasGratuito
Tiempo real: visitantes en línea ahora, vistas por minuto, flujo en vivoGratuito
Comparación con el periodo anterior, filtros, exportación CSV y JSONGratuito
Privacidad: sal aleatoria diaria, Do Not Track respetado, modo anónimo, retención ajustada por sitioGratuito
Advanced analytics: conversion funnels, retention cohorts, map down to the city, traffic alerts, scheduled reports by e-mail (PDF or CSV)Pro y superiores
Reports and compliance
PDF reports, evidence by framework and privacy settings, computed from the real state of your installation. No certification is claimed.
Executive or technical PDF reports, on demand or scheduled (weekly or monthly), sent by e-mail or through an integrationGratuito
Evidence for PCI DSS 4.0, NIS2, DORA, ISO 27001 and SOC 2, computed from the real state; it is not an attestationGratuito
Privacy: address pseudonymisation, retention of events and addresses, log minimisation, masked fieldsGratuito
Right of access and erasure for an IP address: export, then erasure of events, incidents and bansGratuito
Security score per site, with the list of improvements to makeGratuito
Doctor ToutWAF y puesta en línea
Una sola comprobación, de la máquina al origen de sus sitios, con la causa y la acción a realizar, con sus propios valores ya rellenados.
Un diagnóstico de la máquina hasta el origen: nodo, política, puertos, cortafuegos, DNS, certificado, acceso a Internet, origenGratuito
Cada hallazgo viene con su causa y la acción a realizar, en palabras sencillasGratuito
Comprobación de DNS en IPv4 e IPv6 que reconoce una dirección de CDN o de proxy olvidada en un registro AAAAGratuito
Asistente de puesta en línea: nodo, DNS, puertos y certificado en cuatro filas, certificado solicitado solo cuando todo está en verdeGratuito
Prueba opcional desde Internet, mediante el servidor de pruebas de una autoridad de certificaciónGratuito
Ayuda para su router, módem, grupo de seguridad en la nube o cortafuegos, con sus valores (archivos para OPNsense y pfSense) Aún no probada en condiciones realesGratuito
Informe de texto para enviar al soporte: nada sobre sus visitantes ni sobre el contenido de sus páginasGratuito
Servidores y agentes de host
Añada sus servidores existentes y vigílelos desde la misma consola, con un pequeño agente para Linux y Windows que solo abre conexiones salientes.
Alta de un servidor con un script de instalación generado o mediante una instalación por SSHGratuito
Pequeño agente para Linux y Windows que solo abre conexiones salientesGratuito
Panel en vivo por servidor: CPU, memoria, discos, red, puertos, procesosGratuito
Puntuación de seguridad de la A a la F, con auditoría de accesos, red, actualizaciones, sistema, servidor web y malwareGratuito
19 correcciones guiadas con un clic, con vista previa, deshacer y protecciones contra bloqueosGratuito
Alertas de intrusión sobre 13 tipos de cambio: nuevos puertos, cuentas y claves SSH, fuerza bruta, archivos modificados, web shellsGratuito
Análisis antivirus con ClamAV en Linux y Microsoft Defender en Windows, con cuarentenaGratuito
Terminal remoto en el navegador: reservado a su propietario, auditado, sin puerto SSH que abrirGratuito
Instalación por SSH ligada a la huella de la clave de host que usted confirma primero; las credenciales se usan una vez y nunca se guardanGratuito
Un nodo de protección ToutWAF instalado por SSH o con un comando generado, con su bandera de país, su versión y su estado de sincronizaciónGratuito
Más de un nodo de protección, instalados y sincronizados desde la consolaPro y superiores
Instalación remota de ToutPanel, el panel de alojamiento web, en un servidor nuevo, y después de su pila web (Nginx, MariaDB, PHP 8.5 por defecto) Aún no probada en condiciones realesGratuito
Servidores web ToutPanel: enlace por comando o por SSH, con un token dedicado, un certificado fijado y un latido; ToutWAF pasa a ser el motor WAF del panel cuando ToutPanel entregue su parte Aún no probada en condiciones realesGratuito
ToutPanel integration and websites
Create a site in ToutPanel and ToutWAF in one operation, add aliases, and keep the two products reachable from each other.
Creating a site from the console: ToutPanel site, database, FTP account, DNS zone, certificate and backups as chosen, then the protected site, with undo if a step failsGratuito
Host-name aliases after creation: the ToutPanel site, the protected site, the policy and the certificate are updated togetherGratuito
firewalld « keep-open » guard: restores ToutWAF's access to the web server's ports if a rule cut it (never tried against a real firewalld in production)Gratuito
« Behind ToutWAF » check of a panel site, in five verifications (not yet tried against a real ToutPanel)Gratuito
Supervisión de servidores
La salud de los servidores detrás de sus sitios: recursos, servicios, certificados, actualizaciones y copias de seguridad, con umbrales, alertas y un historial conservado en su instalación. El primer servidor es gratuito.
Primer servidor supervisado gratis: procesador, memoria, swap, disco, inodos, carga, red, servicios, puertos y procesosGratuito
Caducidad de los certificados locales, actualizaciones de seguridad pendientes, antigüedad de la última copia de seguridad, silencio del agenteGratuito
25 reglas de alerta por defecto según el tipo de servidor (web, base de datos, correo, DNS, contenedores), con umbrales de atención y críticosGratuito
Alertas por servidor, medida y elemento, confirmación de lectura y aviso de vuelta a la normalidadGratuito
Reglas y umbrales propios, para las medidas que usted elijaPro y superiores
Más de un servidor supervisadoPro y superiores
Historial conservado en su instalación: 30 días de detalle y 365 días de medias por hora, ajustablesGratuito
Sondas de disponibilidad desde su instalación: comprobaciones HTTP, TCP y de certificado TLS (3 gratuitas)Gratuito
Más de 3 sondas de disponibilidadPro y superiores
Avisa al WAF cuando un servidor que aloja un origen se queda sin recursosGratuito
Modo «solo supervisión»: el agente nunca ejecuta una corrección, un análisis, una restauración ni un terminal en ese servidorGratuito
Seguridad del host: inventario de paquetes, cuentas, claves SSH y tareas programadas, con búsqueda de vulnerabilidades hecha en su consola (la lista de sus paquetes nunca sale de ella)Pro y superiores
Integridad de los archivos que usted elija y 25 comprobaciones de refuerzo de solo lecturaPro y superiores
Copias de seguridad y consola de reserva
Copia de seguridad de la consola y de los servidores que supervisa, con pruebas de restauración; una consola de reserva toma el relevo cuando usted lo decide.
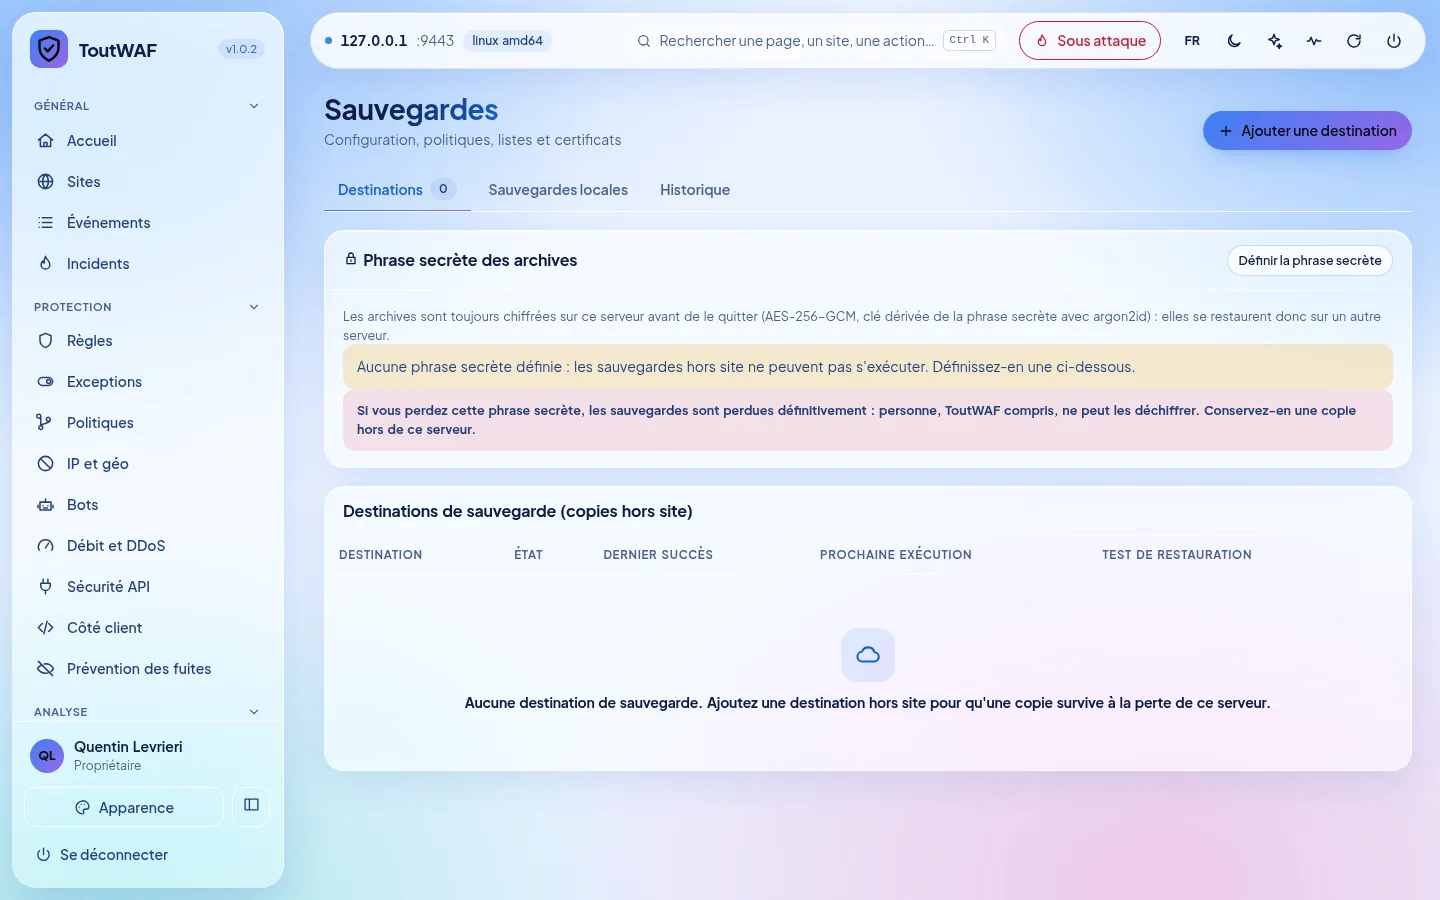
Copia de seguridad local programada de la consola, con una prueba de restauración tras cada copiaGratuito
Restauración guiada con vista previa, reinicio automático y reversiónGratuito
Ningún secreto en claro en una copia: claves, tokens y contraseñas se sellan con la clave maestraGratuito
Planes de copia del ToutPanel enlazado, iniciados desde la misma páginaGratuito
Destinos externos: S3, SFTP, WebDAV o un comandoPro y superiores
Servidor de copias: archivos y bases de datos (MySQL, MariaDB, PostgreSQL) de los servidores supervisados, cifrados con una clave de recuperación que solo usted guarda, verificados con una prueba de restauraciónPro y superiores
Consola de reserva: copia cifrada y verificada cada hora, relevo guiado y manual Aún no probada en condiciones realesAgency y superiores
Tomar el relevo desde una consola de reserva nunca se bloquea, ni siquiera sin licenciaGratuito
Seguridad del correo
Una pasarela Postfix y Rspamd que ToutWAF instala y gestiona por SSH en un servidor suyo, delante de su servidor de correo real. Sin edición gratuita.
Pasarela de entrada delante de su servidor de correo, instalada y gestionada por SSH en un servidor Linux dedicado Aún no probada en condiciones realesPro y superiores
Antispam y antiphishing, política de adjuntos, antivirus opcional, cuarentena Aún no probada en condiciones realesPro y superiores
Prevención de fuga de datos en los mensajes Aún no probada en condiciones realesPro y superiores
Verificación del remitente (SPF, DKIM, DMARC), greylisting, detección de suplantación y de enlaces: todo desactivado por defecto Aún no probada en condiciones realesPro y superiores
Nunca un relé abierto: cada configuración se comprueba; si el filtro se detiene, el correo se retiene, no se pierde Aún no probada en condiciones realesPro y superiores
Correo saliente opcional: relé, firma DKIM, límites de envío Aún no probada en condiciones realesPro y superiores
Doctor del correo, resumen diario de la cuarentena, informes y exportaciones Aún no probada en condiciones realesPro y superiores
Nada de su correo va a un tercero por defecto; el contenido de un mensaje nunca está en el registro de auditoría Aún no probada en condiciones realesPro y superiores
Inquilinos y MSP
Gestione varios clientes desde una consola: una organización por cliente, cuotas, aislamiento, invitaciones e informes por cliente. La organización por defecto es gratuita, el resto está bajo licencia.
Una organización, la predeterminada, está incluida en la edición gratuitaGratuito
Asistente «Añadir un cliente»: cliente, cuotas, primer usuario, marca de los informes, prueba de aislamiento y entrega de accesosAgency y superiores
Aislamiento estricto entre clientes, verificado con pruebas en cada familia de rutasAgency y superiores
Cuotas por cliente (sitios, usuarios); el volumen mensual de peticiones se mide y nunca corta el tráficoAgency y superiores
Selector de cliente y vista general multicliente con el estado de protección de cada unoAgency y superiores
Suspender, archivar, exportar y eliminar un cliente; reactivar, exportar y eliminar nunca se bloqueanAgency y superiores
Traslado de un sitio de un cliente a otroAgency y superiores
Un mínimo de política impuesto desde arribaAgency y superiores
Invitaciones mediante un enlace de un solo uso: nunca se envía ninguna contraseñaAgency y superiores
Informes PDF por cliente, programados; exportación de uso en CSV para su propia facturaciónAgency y superiores
Nombre, logotipo, colores y contacto de soporte del cliente en sus informes, junto a ToutWAF y nunca en su lugarAgency y superiores
Licencia de revendedor: un conjunto de cuotas compartido por todos sus clientesAgency y superiores
Administración y acceso
Roles, autenticación de dos factores, un registro de auditoría a prueba de manipulaciones y una API REST completa; inicio de sesión corporativo bajo licencia.
Roles y permisos: siete roles integrados, roles personalizados, limitación por sitio (2 usuarios en la edición gratuita)Gratuito
Autenticación de dos factores TOTP con códigos de recuperación, y tokens de API con ámbito limitadoGratuito
Registro de auditoría: quién, qué, cuándo y desde dónde, con el antes y el después, cadena de hash verificable, exportación CSV, JSON y NDJSONGratuito
Exportaciones del registro de auditoría en CEF y Syslog para un SIEMPro y superiores
Inicio de sesión corporativo: proveedores OIDC y SAML y aprovisionamiento SCIM Aún no probada en condiciones realesEnterprise
API REST para todo lo que hace la consola, con tokens de ámbito limitadoGratuito
Herramienta de línea de comandos: política, pruebas, simulación, copias de seguridad, diagnósticoGratuito
Página de la flota: nodos, versiones, tokens de inscripción y actualizaciones orquestadas de los nodosGratuito
Licencia: una clave firmada verificada en su máquina, sin comprobación por la red; al caducar, 48 horas de gracia y luego 48 horas de solo lecturaGratuito
Integraciones
Seis tipos de notificación son gratuitos; 45 módulos en total para SIEM, chat, tickets, SOAR e inteligencia de amenazas, bajo licencia. Sus proxies y CDN existentes funcionan con ToutWAF.
Notificaciones de alerta: correo, webhook genérico firmado, Slack, Microsoft Teams, PagerDuty, OpsgenieGratuito
SIEM y registros: Syslog (CEF, LEEF, JSON), Splunk, Elastic y OpenSearch, Microsoft Sentinel, QRadar, ArcSight, Wazuh, Graylog, Datadog, Loki, OpenTelemetry Aún no probada en condiciones realesPro y superiores
Más chat y avisos: Discord, Google Chat, Mattermost, Telegram, ntfy, Pushover, Rocket.Chat, Webex, Zulip, GotifyPro y superiores
Tickets: Jira, GLPI, ServiceNow, GitHub y GitLab Issues, Linear, Redmine, Zendesk Aún no probada en condiciones realesPro y superiores
SOAR y automatización: n8n, Shuffle, Zapier, TheHivePro y superiores
Inteligencia de amenazas: MISP en ambas direcciones, STIX/TAXII (OpenCTI y otros), CrowdSecPro y superiores
Sus proxies inversos existentes piden una decisión a ToutWAF: nginx, Caddy, HAProxy, Envoy, TraefikGratuito
Detrás o delante de un CDN o un balanceador de carga en la nube, con la dirección real del cliente (protocolo PROXY o cabeceras de confianza)Gratuito
Archivos de política para Git y la CI, un rol de Ansible, un chart de Helm y un cliente de API para TerraformGratuito
Git link (off by default, experimental): the configuration lives in a Git repository, ToutWAF computes a plan and applies it after checks Aún no probada en condiciones realesPro y superiores
Firewall and VPN (optional modules)
Two modules that are off by default and not yet proven in production: try them first on a machine you can reach another way.
Firewall: inbound, outbound and forwarded rules loaded with nftables, aliases, NAT, OPNsense and pfSense import, history (not yet proven in production)Gratuito
Guard against locking out the console and SSH, and automatic return of the rules after 60 seconds without confirmation (not yet proven in production)Gratuito
VPN: WireGuard, OpenVPN and IPsec/IKEv2 servers with their clients; the configuration is generated and kept, no tunnel is started (not yet proven in production)Gratuito
Outgoing connections from this machine to an existing VPN (WireGuard, OpenVPN), without replacing the default route unless explicitly asked (not yet proven in production)Gratuito
One switch per module in Settings > Modules, reserved to platform administrators; switching a module off hides it and deletes nothingGratuito
Scheduled tasks
Safe maintenance actions at fixed times: backup, journal export, certificates, lists, Doctor and e-mail report.
Six built-in actions: configuration backup, journal export and rotation, certificate check, list update, Doctor, e-mail reportGratuito
Five-field schedules or simple repetitions, time zone, single run, preview of the next runs and catch-up of a missed runGratuito
One run at a time per task, time limit, bounded history with truncated output and masked secrets, alert after two failures in a rowGratuito
Actions on a linked ToutPanel web server (service, cache, backup): reserved to platform administrators and off by defaultGratuito
Instalación y despliegue
Un instalador de una línea para Linux y Windows que primero comprueba su sistema, una instalación todo en uno, Apache o Nginx como origen, archivos Docker y Kubernetes, y una actualización desde la consola.
Instalador de una línea para Linux y Windows, con menú o desatendido, en 10 idiomas, con comprobación SHA-256 y de la firma cuando hay una clave de versiónGratuito
Comprobación de compatibilidad antes de cualquier cambio: sistemas probados, esperados o no admitidos, según los datos del propio instaladorGratuito
Comprobación del entorno: puertos ocupados, servidores web que arrancan con el sistema, cortafuegos cerrado, con la causa y la acciónGratuito
Instalación todo en uno: el plano de datos local se inscribe solo, nada que escribir despuésGratuito
Apache o Nginx como origen: la tarjeta «Servidor de origen» lo examina y escribe los archivos para la dirección real del visitante y HTTPS; ToutWAF nunca modifica su servidorGratuito
Matriz publicada de modos de instalación: probado, parcial, no probado o no admitidoGratuito
Imagen todo en uno para Docker Compose (probada en Linux amd64) y un chart de Helm, suministrados con su distribuciónGratuito
Plano de datos autónomo dirigido por un archivo YAML con recarga en caliente; instalación sin conexión desde un archivo localGratuito
Actualizaciones desde la consola: elección del canal (dev por ahora, aún no existe ninguna versión estable), notas de la versión, «Actualizar ahora» con progreso y reversión automáticaGratuito
Cortafuegos del host abierto por el instalador cuando firewalld o ufw está activo; una tarjeta en Ajustes para comprobar y abrir puertosGratuito
Asistente de primer arranque con detección de la tecnología, que muestra las capas halladas, un nivel de confianza y los indiciosGratuito
Consola e idiomas
Una consola personalizable en 10 idiomas, incluido el árabe de derecha a izquierda, a la que se accede por una ruta secreta.
Siete temas: Clásico, Zafiro, Aurora (predeterminado), Obsidian, Nordic, Ember, Ejecutivo; modos claro y oscuro, color de acentoGratuito
Consola e instaladores en 10 idiomas, incluido el árabe (de derecha a izquierda)Gratuito
Consola servida solo bajo una ruta secreta, con un enlace de configuración de un solo usoGratuito
Ayuda junto a cada ajuste, animación de carga, diseño adaptado al teléfono, menú plegableGratuito
Ventana flotante de tareas que sigue las instalaciones, actualizaciones y pedidos de certificadosGratuito
La consola, tal como es realmente
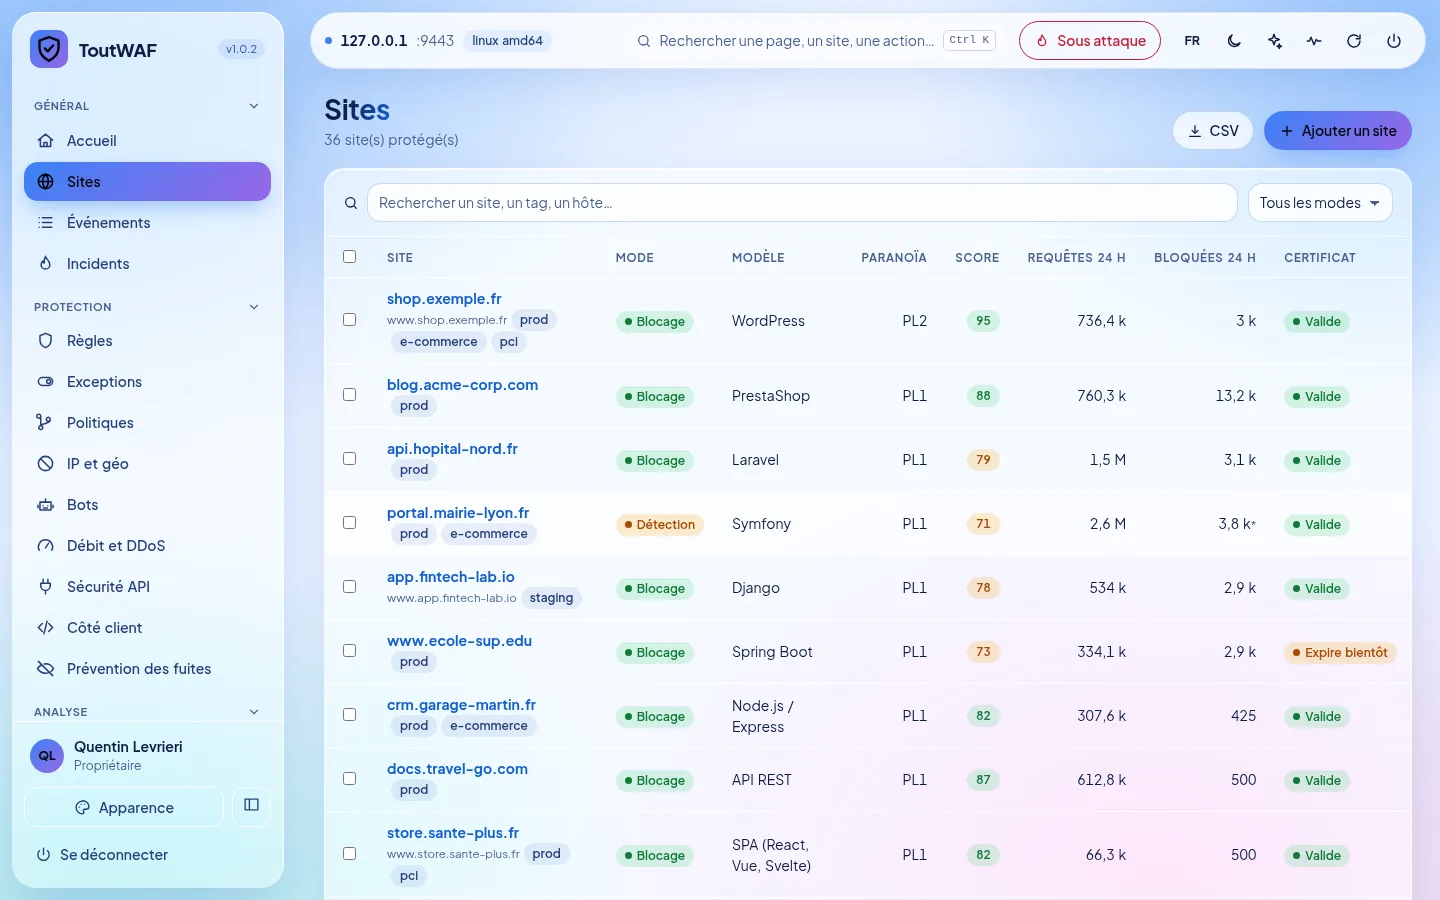
Capturas tomadas del producto: reglas, eventos, sitios y copias de seguridad.
Reglas: activar, ajustar y probar las reglas de detecciónEventos: cada decisión sobre una petición, explicadaSitios: dominios protegidos, certificados y modosCopias de seguridad de la configuración
Lo que no está en esta versión
ToutWAF dice lo que todavía no hace, o no ha podido verificar, para que no lo descubra en producción. El detalle y la lista completa de límites conocidos están en la documentación.
No desarrollado
Aún no desarrollado
HTTP/3: la opción se ignora y el puerto UDP 443 sigue cerrado
Un plano de control en clúster: una sola consola activa, más una consola de reserva que usted promueve a mano
PostgreSQL: la consola usa SQLite (ClickHouse es opcional para los eventos)
Aplicación de AsyncAPI, patrones DLP personalizados, ECH, intercambio de claves poscuántico, almacenamiento de claves PKCS#11 y KMS
Detección del scraping de contenido y del acaparamiento de existencias, y comprobación de contraseñas filtradas
Parcial
Vista previa o parcial
Red de defensa colectiva: retirada de esta versión (sin menú, sin página y sin línea de licencia). Era solo una vista previa local y nunca se envió nada a ninguna parte
Terraform: solo un cliente de API, sin recursos de proveedor; el operador de Kubernetes se limita a CRD y un esqueleto
Antivirus: existe una primera versión (EICAR, firmas SHA-256 de listas libres, sin antirransomware) pero no se ofrece en ninguna oferta por ahora; no sustituye a un antivirus completo
Los contadores de limitación, los bloqueos y las líneas base se mantienen por nodo, no se comparten entre nodos
Envoy y HAProxy llaman a un punto de decisión HTTP: ni ext_authz gRPC ni agente SPOE
Sin verificar
No verificado en sistemas reales
Una instalación en máquina limpia de cada sistema indicado y el agente antivirus en Windows, macOS y arm64: no se usó Windows, macOS ni hardware arm64 real, solo contenedores y emulación
Un ToutPanel real: el enlace y la instalación de la pila web se probaron contra sustitutos
Routers y cortafuegos, bloqueo en el núcleo y dirección virtual: los archivos para OPNsense y pfSense nunca se probaron en un router real, el ayudante del núcleo nunca se ejecutó bajo un systemd real y no se probó ninguna conmutación real de keepalived
Autoridades de certificación reales, inicio de sesión SAML, servicios SIEM y de tickets, proveedores de CAPTCHA externos y un servidor de modelo de lenguaje privado: probados contra sustitutos
Pasarela de correo: el demonio Postfix nunca se ejecutó y no se recibió ni entregó correo real. Consola de reserva: probada solo entre dos consolas locales
Por diseño
No se hace, por diseño
ToutWAF nunca gestiona su DNS: le dice qué crear y lo comprueba
ToutWAF no gestiona pagos ni facturas: usted factura a sus clientes a partir de la exportación de uso
Sin marca blanca: la marca ToutWAF permanece en cada página e informe; el nombre y el logotipo de un cliente se añaden a su lado
No se reivindica ninguna certificación (PCI DSS, ISO 27001, SOC 2, CSPN de la ANSSI): ToutWAF aporta pruebas, no atestaciones
Los 10 idiomas se redactaron con ayuda de una IA y no los han revisado hablantes nativos
Ponga un escudo delante de sus aplicaciones hoy mismo
Instálelo en su propio servidor, o escríbanos para hablar de licencias.