ToutWAF ist ein vollständiges WAAP mit einer Werkzeugsuite drumherum. Jede hier aufgeführte Funktion gibt es heute im Produkt, mit ihrer Edition: kostenlos oder Lizenz erforderlich. Einige wurden noch nicht unter realen Bedingungen erprobt und tragen eine entsprechende Markierung. Was nicht entwickelt, entfernt oder nicht auf echten Systemen geprüft ist, steht am Ende dieser Seite.
EditionKostenlos In allen Angeboten enthalten, auch in den beiden kostenlosen (Free und Free +)Pro und höher Kostenpflichtige Angebote: in der Konsole sichtbar, ohne Lizenz gesperrt. Ab Pro, sofern nicht Agency oder Enterprise angegeben ist
Noch nicht unter realen Bedingungen erprobt Funktioniert in den Tests des Produkts, wurde aber noch nicht mit dem echten Dienst, System oder Gerät erprobt. Die Konsole zeigt denselben Hinweis dort, wo Sie die Funktion einrichten.
Eine lizenzpflichtige Funktion bleibt in der Konsole sichtbar, gesperrt und nie verborgen. Hat eine Funktion eine kostenlose Basis und einen erweiterten Teil unter Lizenz, werden beide aufgeführt. Wenn eine kostenpflichtige Lizenz endet: 48 Stunden Karenzzeit, 48 Stunden Nur-Lesen, dann wird der WAF-Schutz abgeschaltet (der Datenverkehr fließt weiter, ungeschützt), bis zur Verlängerung.
Functions in detail
Dedicated pages: how it works, illustrations, use cases, and what is free or under licence.
Versionen, strukturierter Vergleich und Rollback in einem SchrittKostenlos
Vier-Augen-Freigabe, bevor eine Version live gehtKostenlos
Richtlinie als Code: YAML oder JSON aus der CI exportieren, validieren, vergleichen und anwendenKostenlos
Regeltests, in der CI ausführbar, mit JUnit-AusgabeKostenlos
Automatische Veröffentlichung: jede Änderung wird kompiliert, validiert und binnen Sekunden an die Knoten gesendet, mit automatischem Rollback, wenn ein Knoten sie ablehntKostenlos
Automatische Regeln
ToutWAF klärt seine Fehlalarme selbst und führt eine Site von der Beobachtung zum Blockieren, mit Belegen, die Sie prüfen und rückgängig machen können.
Pakete „Pro“ und „Maximum“: breitere Adresslisten, Phishing-Domains, AS-Tabelle, StädtetabellePro und höher
Erklärbarer IP-Reputationswert von 0 bis 100: Listenklasse, Übereinstimmung unabhängiger Anbieter, AktualitätKostenlos
Offline-Modus mit signierten Paketen für Server ohne InternetzugangKostenlos
Nachschlagen eines Indikators oder einer Adresse in der KonsoleKostenlos
Lizenz oder Bedingungen jeder Quelle sichtbar; Listen mit eingeschränkten Bedingungen bleiben aus, bis Sie sie akzeptierenKostenlos
Präzision jeder Liste, gemessen an Ihrem eigenen VerkehrPro und höher
Einstellbare Punkte für jede ReputationsklassePro und höher
Wöchentlicher Wächter öffentlicher Verzeichnisse, der neue Quellen vorschlägt und tote meldetPro und höher
Ihre eigenen Schlüssel für Listen, die einen verlangen, verschlüsselt gespeichertPro und höher
Bekannte ausgenutzte Schwachstellen (CISA KEV), alle 6 Stunden verfolgt und mit virtuellen Patches verknüpft, wenn ein geprüftes Muster existiertKostenlos
Technologieerkennung der Site, die die passende Vorlage und CRS-Plug-ins vorschlägtKostenlos
API-Sicherheit
Ein Routenprofil zuerst im Lernmodus, Abdeckung der OWASP API Top 10, Tokens, Schlüssel und GraphQL-Limits; Schemavalidierung und Verbraucherpläne unter Lizenz.
Unsichtbarer Proof-of-Work, JavaScript-Prüfung oder integriertes, datenschutzfreundliches CAPTCHAKostenlos
Cloudflare Turnstile, hCaptcha oder reCAPTCHA als ausdrückliche Option (die Adresse des Besuchers geht dann an den Anbieter) Noch nicht unter realen Bedingungen erprobtKostenlos
Crawler per Reverse-DNS verifiziert: ein falscher Googlebot wird blockiertKostenlos
Richtlinie für KI-Crawler (GPTBot, ClaudeBot und andere): erlauben, protokollieren, Challenge oder blockierenKostenlos
TLS-Fingerabdrücke JA3 und JA4, nutzbar zum Sperren von Werkzeugen und zur RatenbegrenzungKostenlos
Header-Kohärenz: User-Agent, TLS-Fingerabdruck, Reihenfolge der HeaderKostenlos
Signale von Headless-Browsern, während der Challenge geprüftKostenlos
Limits für Anmeldungen, Einmalcodes und Credential StuffingKostenlos
Registrierungen mit Wegwerf-E-Mail-Adressen werden abgelehntKostenlos
Layer-7-Anti-DDoS und Ratenbegrenzung
Limits pro Schlüssel, Flood-Erkennung, ein Angriffsmodus und Verbindungsschutz gegen langsame Angriffe und HTTP/2-Missbrauch.
TLS 1.2 und 1.3 (Intermediate-Profil) oder nur TLS 1.3 (Modern-Profil)Kostenlos
HTTP/1.1 und HTTP/2 zu den Besuchern, HTTP/2 oder h2c zum Origin (HTTP/3 ist nicht verfügbar)Kostenlos
Automatische Zertifikate von einer Zertifizierungsstelle Ihrer Wahl: Let's Encrypt, ZeroSSL, Google Trust Services, SSL.com Noch nicht unter realen Bedingungen erprobtKostenlos
HTTP-01- und DNS-01-Challenges, Erneuerung 30 Tage vor AblaufKostenlos
Prüfungen vor einer Bestellung: A- und AAAA-Einträge, CDN-Erkennung, Erreichbarkeit von Port 80Kostenlos
Eigene Zertifikate, neu geladen ohne einen Handshake abzubrechenKostenlos
OCSP-Stapling und HSTSKostenlos
Gegenseitiges TLS: Client-Zertifikate der Besucher und zum OriginKostenlos
WebSocket-, Server-Sent-Events- und gRPC-ProxyKostenlos
Mehrere Zertifizierungsstellen mit automatischer Umschaltung, kostenpflichtige und interne ACME-Verzeichnisse Noch nicht unter realen Bedingungen erprobtPro und höher
Client-seitige Sicherheit
Sicherheits-Header, ein Content-Security-Policy-Generator, ein Inventar der Drittanbieter-Skripte und Cookie-Härtung.
Fehlermaskierung: Stack-Traces und Datenbankfehler erreichen den Besucher nieKostenlos
Server- und X-Powered-By-Banner entferntKostenlos
Leck-Erkennung: Zahlungskarten (Luhn), IBAN, nationale Kennungen, API-Schlüssel, private Schlüssel, Massen-E-Mail-ListenKostenlos
Sensible Daten in Antworten protokollieren, maskieren oder blockierenKostenlos
Webshell-Ausgabe, Defacement, Verzeichnislisten und Source Maps erkanntKostenlos
Ereignisse und Logs: Passwörter, Tokens und Kartennummern maskiertKostenlos
Zu maskierende Felder nach Namen: Der Wert wird beim Eingang des Ereignisses durch *** ersetzt, in der Adresse, einem Formular oder einem JSON-BodyKostenlos
Größenlimit für AntwortenKostenlos
Anomalieerkennung, KI-Assistent und Schutz für LLM-Anwendungen
Ein erklärbarer Anomalie-Score, ein Assistent, der erklärt und vorschlägt, und ein Wächter für Ihre eigenen Chat- und Tool-Endpunkte.
Anomalie-Score pro Endpunkt (Isolation Forest und Baselines), erklärbar, standardmäßig ausKostenlos
Wächter für LLM-Anwendungen: Prompt-Injection-Muster in sechs Sprachen (eine Heuristik, keine Garantie)Kostenlos
MCP-Wächter: Protokollform, erlaubte und gesperrte Tool-Namen, Größe der ArgumenteKostenlos
KI-Assistent: erklärt ein Ereignis, einen Vorfall oder eine Site und schlägt eine Regel vor, die deaktiviert bleibt, bis Sie sie speichernKostenlos
Funktioniert offline mit eingebauten Antworten; ein externer Anbieter ist Ihre ausdrückliche EntscheidungKostenlos
Fragen werden aus Zusammenfassungen gebildet, nie aus Besucherdaten; ein Anfrageauszug nur, wenn Sie die Schaltfläche drückenKostenlos
Privates Sprachmodell auf Ihrem eigenen Server (Ollama oder OpenAI-kompatibel): keine Frage verlässt Ihr Netz Noch nicht unter realen Bedingungen erprobtEnterprise
Verkehrsverteilung und Lastausgleich
Mehrere Server hinter einer Site: Gewichte, Routen-Pools, Gesundheitsprüfungen und sichere Wiederholungen; erweiterte Algorithmen, Sitzungspersistenz und Canary-Rollouts unter Lizenz.
Routen-Pools: einen Pfad, Host, Header, eine Methode, ein Land oder einen A/B-Anteil an eine eigene Servergruppe leitenKostenlos
Zeitlimits, Keep-Alive und HTTP/1.1, HTTP/2 oder h2c zum Origin; TLS zum Origin mit Ihrer eigenen CAKostenlos
Cache im Arbeitsspeicher für statische Antworten, mit LeerenKostenlos
Brotli-, zstd- und gzip-KompressionKostenlos
Umschreibungen, Weiterleitungen und eigene FehlerseitenKostenlos
Blockierseite in 10 Sprachen mit Vorfall-ID; der Name Ihrer Site, Ihre Farbe und Ihr Logo erscheinen neben dem festen ToutWAF-HinweisKostenlos
Echte Client-Adresse aus dem PROXY-Protokoll, vertrauenswürdigem X-Forwarded-For oder CF-Connecting-IPKostenlos
Mehrere Schutzknoten: vorgeschlagene DNS-Einträge für die Knoten im Betrieb und Prüfung dessen, was Ihr DNS antwortet; keepalived-Dateien für eine virtuelle Adresse; ToutWAF verwaltet kein DNS Noch nicht unter realen Bedingungen erprobtKostenlos
Weitere Algorithmen: wenigste Verbindungen, IP-Hash, konsistentes Hashing, zufällig, zwei Wahlmöglichkeiten, schnellsterPro und höher
Sitzungspersistenz per Cookie, Adresse oder HeaderPro und höher
Aktive Gesundheitsprüfungen und Feinabstimmung des Circuit BreakersPro und höher
Wartung eines Servers oder Knotens, ohne eine einzige Anfrage abzubrechen (Drain)Pro und höher
Canary- und Blue/Green-Rollouts nach Anteil der Anfragen sowie sanfter AnlaufPro und höher
Ereignisse und Observability
Strukturierte Logs, eine erklärte Ereignisansicht, Suche, Vorfälle, Metriken und Traces, auf Ihrer Installation gespeichert.
Executive or technical PDF reports, on demand or scheduled (weekly or monthly), sent by e-mail or through an integrationKostenlos
Evidence for PCI DSS 4.0, NIS2, DORA, ISO 27001 and SOC 2, computed from the real state; it is not an attestationKostenlos
Privacy: address pseudonymisation, retention of events and addresses, log minimisation, masked fieldsKostenlos
Right of access and erasure for an IP address: export, then erasure of events, incidents and bansKostenlos
Security score per site, with the list of improvements to makeKostenlos
ToutWAF-Doktor und Livegang
Eine einzige Prüfung, von der Maschine bis zum Origin Ihrer Sites, mit Ursache und Maßnahme, Ihre eigenen Werte schon eingetragen.
Eine Diagnose von der Maschine bis zum Origin: Knoten, Richtlinie, Ports, Firewall, DNS, Zertifikat, Internetzugang, OriginKostenlos
Jeder Befund kommt mit Ursache und Maßnahme, in einfachen WortenKostenlos
DNS-Prüfung für IPv4 und IPv6, die eine in einem AAAA-Eintrag vergessene CDN- oder Proxy-Adresse erkenntKostenlos
Livegang-Assistent: Knoten, DNS, Ports und Zertifikat in vier Zeilen, Zertifikat erst bestellt, wenn alles grün istKostenlos
Optionaler Test aus dem Internet über den Teststand einer ZertifizierungsstelleKostenlos
Hilfe für Ihren Router, Ihre Box, Cloud-Sicherheitsgruppe oder Firewall, mit Ihren Werten (Dateien für OPNsense und pfSense) Noch nicht unter realen Bedingungen erprobtKostenlos
Textbericht für den Support: nichts über Ihre Besucher oder den Inhalt Ihrer SeitenKostenlos
Server und Host-Agenten
Fügen Sie Ihre vorhandenen Server hinzu und überwachen Sie sie in derselben Konsole, mit einem kleinen Agenten für Linux und Windows, der nur ausgehende Verbindungen öffnet.
Server hinzufügen mit einem erzeugten Installationsskript oder per Installation über SSHKostenlos
Kleiner Agent für Linux und Windows, der nur ausgehende Verbindungen öffnetKostenlos
Live-Dashboard pro Server: CPU, Speicher, Datenträger, Netzwerk, Ports, ProzesseKostenlos
Sicherheitsnote von A bis F, mit Audit von Zugriff, Netzwerk, Updates, System, Webserver und SchadsoftwareKostenlos
19 geführte Ein-Klick-Korrekturen mit Vorschau, Rückgängig und Schutz vor AussperrungKostenlos
Einbruchswarnungen bei 13 Arten von Änderungen: neue Ports, Konten und SSH-Schlüssel, Brute Force, geänderte Dateien, Web ShellsKostenlos
Virenscans mit ClamAV unter Linux und Microsoft Defender unter Windows, mit QuarantäneKostenlos
Remote-Terminal im Browser: nur für den Eigentümer der Sitzung, protokolliert, ohne SSH-Port öffnen zu müssenKostenlos
SSH-Installation, gebunden an den Host-Key-Fingerabdruck, den Sie zuerst bestätigen; Zugangsdaten werden einmal verwendet und nie gespeichertKostenlos
Ein ToutWAF-Schutzknoten, per SSH oder mit erzeugtem Befehl installiert, mit Länderflagge, Version und SynchronisationsstatusKostenlos
Mehr als ein Schutzknoten, aus der Konsole installiert und synchron gehaltenPro und höher
Fernınstallation von ToutPanel, dem Webhosting-Panel, auf einem frischen Server, danach seines Web-Stacks (Nginx, MariaDB, standardmäßig PHP 8.5) Noch nicht unter realen Bedingungen erprobtKostenlos
ToutPanel-Webserver: Anbindung per Befehl oder über SSH, mit dediziertem Token, angeheftetem Zertifikat und Heartbeat; ToutWAF wird zur WAF-Engine des Panels, sobald ToutPanel seinen Teil liefert Noch nicht unter realen Bedingungen erprobtKostenlos
ToutPanel integration and websites
Create a site in ToutPanel and ToutWAF in one operation, add aliases, and keep the two products reachable from each other.
Creating a site from the console: ToutPanel site, database, FTP account, DNS zone, certificate and backups as chosen, then the protected site, with undo if a step failsKostenlos
Host-name aliases after creation: the ToutPanel site, the protected site, the policy and the certificate are updated togetherKostenlos
firewalld « keep-open » guard: restores ToutWAF's access to the web server's ports if a rule cut it (never tried against a real firewalld in production)Kostenlos
« Behind ToutWAF » check of a panel site, in five verifications (not yet tried against a real ToutPanel)Kostenlos
Serverüberwachung
Der Zustand der Server hinter Ihren Sites: Ressourcen, Dienste, Zertifikate, Updates und Sicherungen, mit Schwellen, Warnungen und einem auf Ihrer Installation gespeicherten Verlauf. Der erste Server ist kostenlos.
Erster überwachter Server kostenlos: Prozessor, Speicher, Swap, Datenträger, Inodes, Last, Netzwerk, Dienste, Ports und ProzesseKostenlos
Ablauf lokaler Zertifikate, ausstehende Sicherheitsupdates, Alter der letzten Sicherung, Schweigen des AgentenKostenlos
25 Standard-Warnregeln je Servertyp (Web, Datenbank, Mail, DNS, Container), mit Schwellen für Achtung und kritischKostenlos
Warnungen je Server, Messgröße und Element, Quittierung und Entwarnung bei Rückkehr zum NormalzustandKostenlos
Eigene Regeln und Schwellen für die Messgrößen Ihrer WahlPro und höher
Mehr als ein überwachter ServerPro und höher
Verlauf auf Ihrer Installation gespeichert: 30 Tage Detail und 365 Tage Stundenmittel, einstellbarKostenlos
Verfügbarkeitssonden von Ihrer Installation aus: HTTP-, TCP- und TLS-Zertifikatsprüfungen (3 kostenlos)Kostenlos
Mehr als 3 VerfügbarkeitssondenPro und höher
Meldet dem WAF, wenn einem Server, der einen Origin hostet, die Ressourcen ausgehenKostenlos
Modus „nur Überwachung“: Der Agent führt auf diesem Server nie eine Korrektur, einen Scan, eine Wiederherstellung oder ein Terminal ausKostenlos
Host-Sicherheit: Inventar von Paketen, Konten, SSH-Schlüsseln und geplanten Aufgaben, mit Schwachstellenabgleich auf Ihrer Konsole (Ihre Paketliste verlässt sie nie)Pro und höher
Integrität der von Ihnen gewählten Dateien und 25 schreibgeschützte HärtungsprüfungenPro und höher
Sicherungen und Ersatzkonsole
Sicherung der Konsole und der Server, die Sie überwachen, mit Wiederherstellungstests; eine Ersatzkonsole übernimmt, wenn Sie es entscheiden.
Zeitgesteuerte lokale Sicherung der Konsole, mit einem Wiederherstellungstest nach jeder SicherungKostenlos
Geführte Wiederherstellung mit Vorschau, automatischem Neustart und RollbackKostenlos
Kein Geheimnis im Klartext in einer Sicherung: Schlüssel, Tokens und Passwörter sind mit dem Hauptschlüssel versiegeltKostenlos
Sicherungspläne des verbundenen ToutPanel, von derselben Seite gestartetKostenlos
Externe Ziele: S3, SFTP, WebDAV oder ein BefehlPro und höher
Sicherungsserver: Dateien und Datenbanken (MySQL, MariaDB, PostgreSQL) überwachter Server, verschlüsselt mit einem Wiederherstellungsschlüssel, den nur Sie besitzen, durch einen Wiederherstellungstest geprüftPro und höher
Ersatzkonsole: stündlich eine verschlüsselte, geprüfte Kopie und eine geführte, manuelle Übernahme Noch nicht unter realen Bedingungen erprobtAgency und höher
Die Übernahme durch eine Ersatzkonsole ist nie gesperrt, auch ohne LizenzKostenlos
E-Mail-Sicherheit
Ein Postfix-und-Rspamd-Gateway, das ToutWAF per SSH auf einem Ihrer Server installiert und verwaltet, vor Ihrem eigentlichen Mailserver. Keine kostenlose Edition.
Eingehendes Gateway vor Ihrem Mailserver, per SSH auf einem dedizierten Linux-Server installiert und verwaltet Noch nicht unter realen Bedingungen erprobtPro und höher
Spam- und Phishing-Schutz, Anhangsrichtlinie, optionaler Virenschutz, Quarantäne Noch nicht unter realen Bedingungen erprobtPro und höher
Verhinderung von Datenabfluss in Nachrichten Noch nicht unter realen Bedingungen erprobtPro und höher
Absenderprüfung (SPF, DKIM, DMARC), Greylisting, Erkennung von Imitation und Links: alles standardmäßig aus Noch nicht unter realen Bedingungen erprobtPro und höher
Nie ein offenes Relay: Jede Konfiguration wird geprüft; hält der Filter an, wird die Post zurückgehalten, nicht verloren Noch nicht unter realen Bedingungen erprobtPro und höher
Optionaler ausgehender Verkehr: Relay, DKIM-Signatur, Sendelimits Noch nicht unter realen Bedingungen erprobtPro und höher
E-Mail-Arzt, tägliche Zusammenfassung der Quarantäne, Berichte und Exporte Noch nicht unter realen Bedingungen erprobtPro und höher
Standardmäßig geht nichts aus Ihrer Post an Dritte; der Inhalt einer Nachricht steht nie im Audit-Protokoll Noch nicht unter realen Bedingungen erprobtPro und höher
Mandanten und MSPs
Betreuen Sie mehrere Kunden aus einer Konsole: eine Organisation pro Kunde, Kontingente, Isolation, Einladungen und Berichte je Kunde. Die Standardorganisation ist kostenlos, der Rest steht unter Lizenz.
Flottenseite: Knoten, Versionen, Registrierungstoken und koordinierte Updates der KnotenKostenlos
Lizenz: ein signierter Schlüssel, auf Ihrer Maschine geprüft, ohne Prüfung über das Netz; bei Ablauf 48 Stunden Karenzzeit, dann 48 Stunden Nur-LesenKostenlos
Integrationen
Sechs Benachrichtigungsarten sind kostenlos; insgesamt 45 Module für SIEM, Chat, Tickets, SOAR und Bedrohungsinformationen, unter Lizenz. Ihre vorhandenen Proxys und CDNs arbeiten mit ToutWAF.
Alarmbenachrichtigungen: E-Mail, generischer signierter Webhook, Slack, Microsoft Teams, PagerDuty, OpsgenieKostenlos
SIEM und Logs: Syslog (CEF, LEEF, JSON), Splunk, Elastic und OpenSearch, Microsoft Sentinel, QRadar, ArcSight, Wazuh, Graylog, Datadog, Loki, OpenTelemetry Noch nicht unter realen Bedingungen erprobtPro und höher
Weitere Chat- und Alarmdienste: Discord, Google Chat, Mattermost, Telegram, ntfy, Pushover, Rocket.Chat, Webex, Zulip, GotifyPro und höher
Ticketsysteme: Jira, GLPI, ServiceNow, GitHub und GitLab Issues, Linear, Redmine, Zendesk Noch nicht unter realen Bedingungen erprobtPro und höher
SOAR und Automatisierung: n8n, Shuffle, Zapier, TheHivePro und höher
Bedrohungsinformationen: MISP in beide Richtungen, STIX/TAXII (OpenCTI und andere), CrowdSecPro und höher
Vorhandene Reverse-Proxys fragen ToutWAF nach einer Entscheidung: nginx, Caddy, HAProxy, Envoy, TraefikKostenlos
Hinter oder vor einem CDN oder Cloud-Load-Balancer, mit der echten Client-Adresse (PROXY-Protokoll oder vertrauenswürdige Header)Kostenlos
Richtliniendateien für Git und CI, eine Ansible-Rolle, ein Helm-Chart und ein API-Client für TerraformKostenlos
Git link (off by default, experimental): the configuration lives in a Git repository, ToutWAF computes a plan and applies it after checks Noch nicht unter realen Bedingungen erprobtPro und höher
Firewall and VPN (optional modules)
Two modules that are off by default and not yet proven in production: try them first on a machine you can reach another way.
Firewall: inbound, outbound and forwarded rules loaded with nftables, aliases, NAT, OPNsense and pfSense import, history (not yet proven in production)Kostenlos
Guard against locking out the console and SSH, and automatic return of the rules after 60 seconds without confirmation (not yet proven in production)Kostenlos
VPN: WireGuard, OpenVPN and IPsec/IKEv2 servers with their clients; the configuration is generated and kept, no tunnel is started (not yet proven in production)Kostenlos
Outgoing connections from this machine to an existing VPN (WireGuard, OpenVPN), without replacing the default route unless explicitly asked (not yet proven in production)Kostenlos
One switch per module in Settings > Modules, reserved to platform administrators; switching a module off hides it and deletes nothingKostenlos
Scheduled tasks
Safe maintenance actions at fixed times: backup, journal export, certificates, lists, Doctor and e-mail report.
Six built-in actions: configuration backup, journal export and rotation, certificate check, list update, Doctor, e-mail reportKostenlos
Five-field schedules or simple repetitions, time zone, single run, preview of the next runs and catch-up of a missed runKostenlos
One run at a time per task, time limit, bounded history with truncated output and masked secrets, alert after two failures in a rowKostenlos
Actions on a linked ToutPanel web server (service, cache, backup): reserved to platform administrators and off by defaultKostenlos
Installation und Bereitstellung
Ein Einzeiler-Installer für Linux und Windows, der zuerst Ihr System prüft, eine All-in-one-Installation, Apache oder Nginx als Origin, Docker- und Kubernetes-Dateien und ein Updater in der Konsole.
Einzeiler-Installer für Linux und Windows, als Menü oder unbeaufsichtigt, in 10 Sprachen, mit SHA-256-Prüfung und Signaturprüfung, wenn ein Release-Schlüssel gesetzt istKostenlos
Kompatibilitätsprüfung vor jeder Änderung: Systeme getestet, erwartet oder nicht unterstützt, nach den Daten des InstallersKostenlos
Umgebungsprüfung: belegte Ports, beim Start gestartete Webserver, geschlossene Firewall, mit Ursache und MaßnahmeKostenlos
All-in-one-Installation: Die lokale Data Plane meldet sich selbst an, danach ist nichts einzutippenKostenlos
Apache oder Nginx als Origin: Die Karte „Origin-Server“ untersucht ihn und schreibt die Dateien für die echte Besucheradresse und HTTPS; ToutWAF ändert nie Ihren ServerKostenlos
Veröffentlichte Matrix der Installationsmodi: getestet, teilweise, nicht getestet oder nicht unterstütztKostenlos
All-in-one-Image für Docker Compose (getestet auf Linux amd64) und ein Helm-Chart, mit Ihrer Distribution geliefertKostenlos
Eigenständige Data Plane, über eine YAML-Datei gesteuert, mit Hot-Reload; Offline-Installation aus einem lokalen ArchivKostenlos
Updates aus der Konsole: Kanalwahl (vorerst dev, eine stabile Version gibt es noch nicht), Release Notes, „Jetzt aktualisieren“ mit Fortschritt und automatischem RollbackKostenlos
Host-Firewall vom Installer geöffnet, wenn firewalld oder ufw aktiv ist; eine Karte unter Einstellungen zum Prüfen und Öffnen von PortsKostenlos
Einrichtungsassistent beim ersten Start mit Technologieerkennung, der die gefundenen Schichten, ein Vertrauensniveau und die Belege zeigtKostenlos
Konsole und Sprachen
Eine anpassbare Konsole in 10 Sprachen, darunter Arabisch von rechts nach links, erreichbar unter einem geheimen Pfad.
Sieben Themes: Klassisch, Saphir, Aurora (Standard), Obsidian, Nordic, Ember, Executive; heller und dunkler Modus, AkzentfarbeKostenlos
Konsole und Installer in 10 Sprachen, einschließlich Arabisch (von rechts nach links)Kostenlos
Konsole nur unter einem geheimen Pfad erreichbar, mit einem einmaligen EinrichtungslinkKostenlos
Hilfe neben jeder Einstellung, Ladeanimation, ein auf dem Telefon nutzbares Layout, einklappbares MenüKostenlos
Schwebendes Aufgabenfenster, das Installationen, Updates und Zertifikatsbestellungen verfolgtKostenlos
Die Konsole, wie sie wirklich aussieht
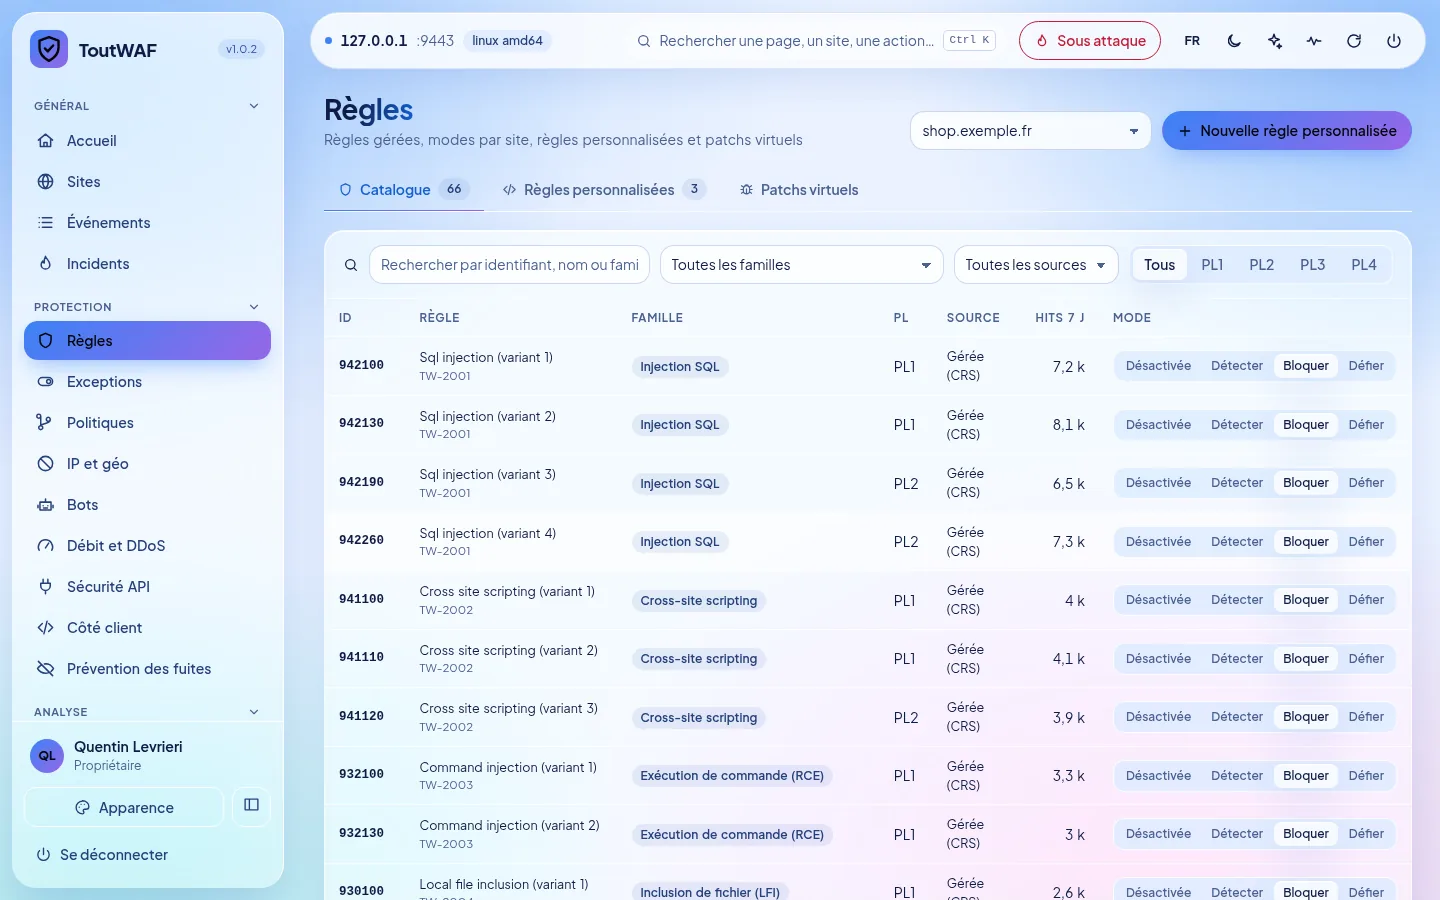
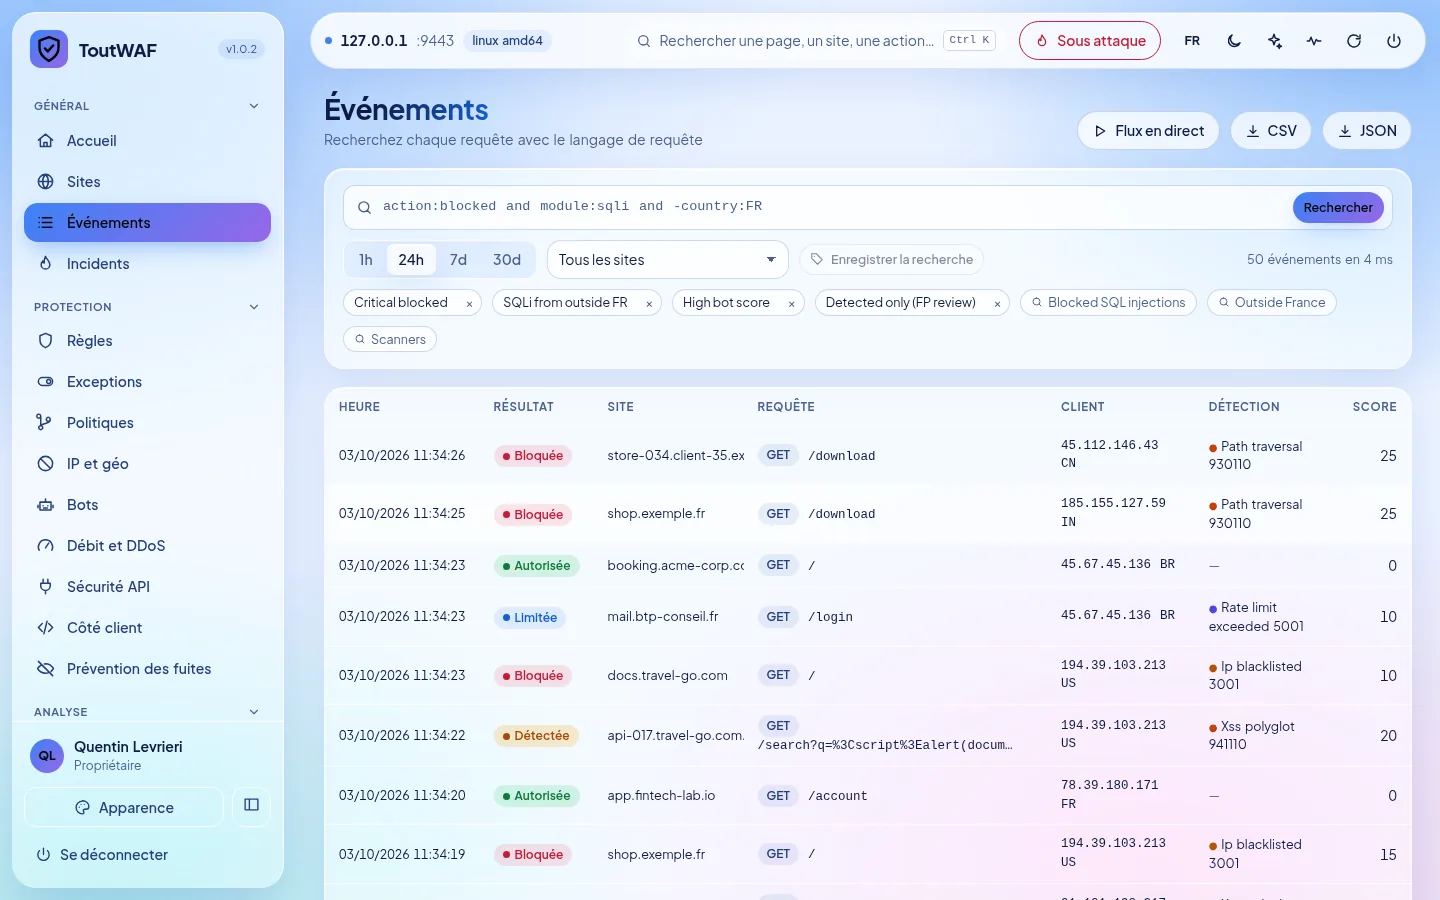
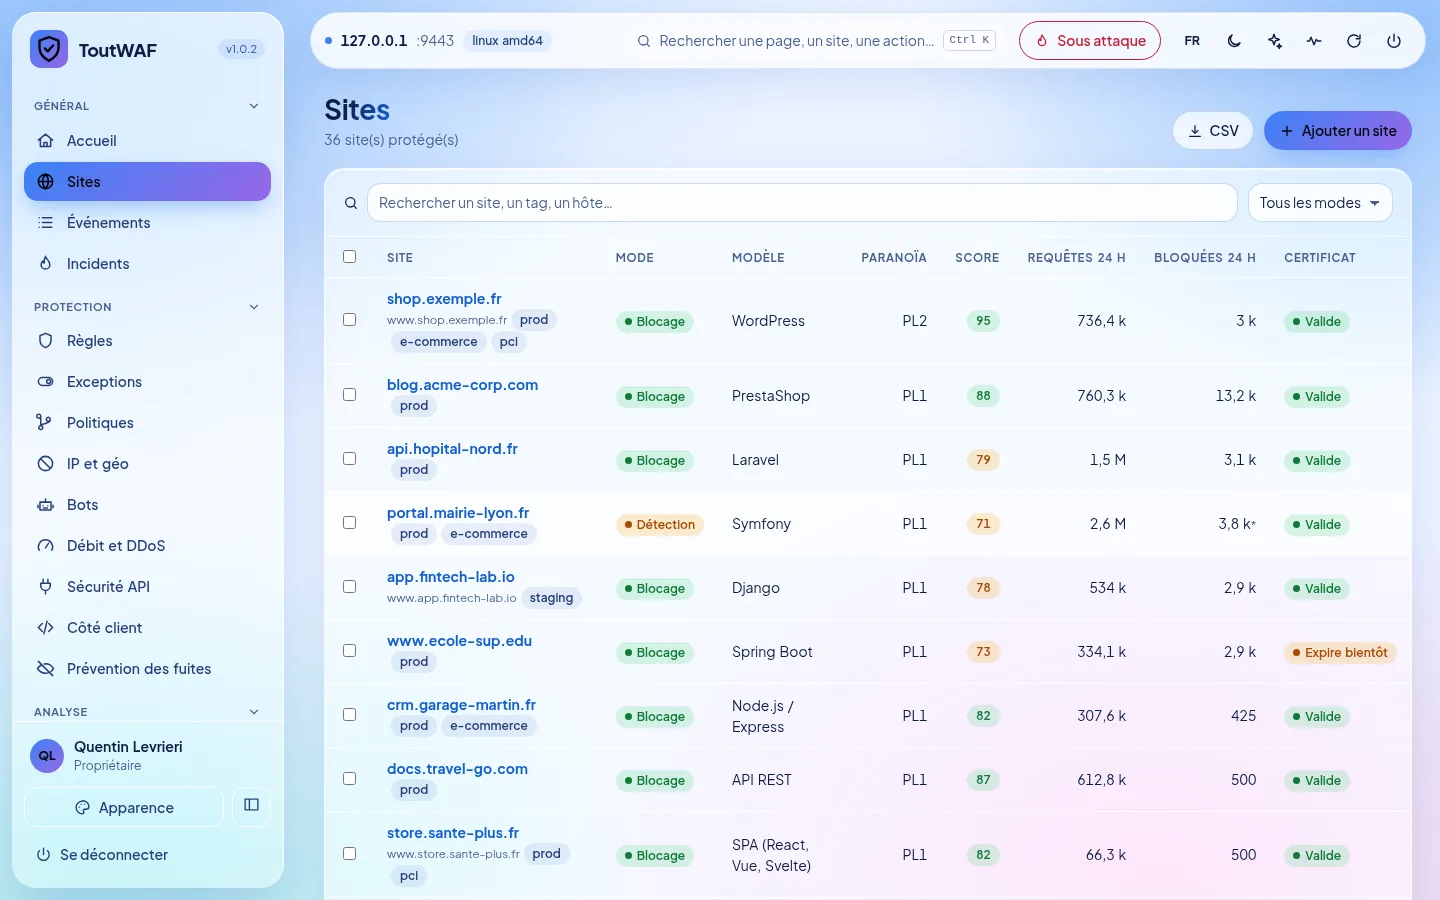
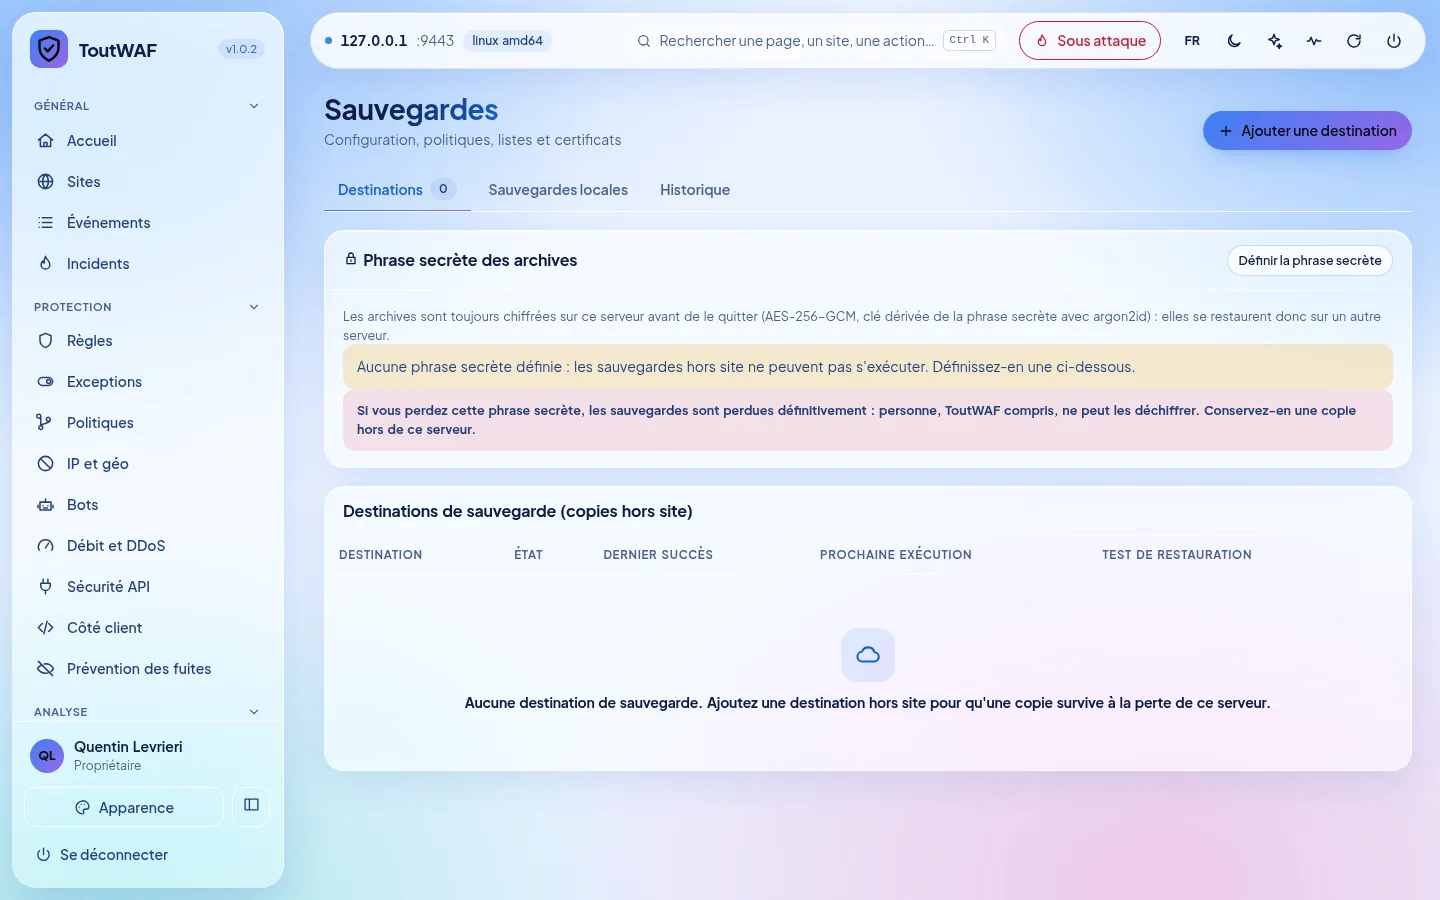
Screenshots aus dem Produkt: Regeln, Ereignisse, Sites und Backups.
Regeln: Erkennungsregeln aktivieren, anpassen und testenEreignisse: jede Entscheidung zu einer Anfrage, erklärtSites: geschützte Domains, Zertifikate und ModiBackups der Konfiguration
Was in dieser Version nicht enthalten ist
ToutWAF sagt, was es noch nicht kann oder nicht prüfen konnte, damit Sie es nicht erst im Betrieb merken. Die Einzelheiten und die vollständige Liste der bekannten Grenzen stehen in der Dokumentation.
Nicht entwickelt
Noch nicht entwickelt
HTTP/3: Die Option wird ignoriert, UDP-Port 443 bleibt geschlossen
Eine geclusterte Control Plane: eine aktive Konsole und eine Ersatzkonsole, die Sie von Hand hochstufen
PostgreSQL: Die Konsole nutzt SQLite (ClickHouse ist für Ereignisse optional)
Durchsetzung von AsyncAPI, eigene DLP-Muster, ECH, Post-Quanten-Schlüsselaustausch, Schlüsselspeicher über PKCS#11 und KMS
Erkennung von Content-Scraping und Warenhortung sowie Prüfung auf geleakte Passwörter
Teilweise
Vorschau oder teilweise
Kollektives Abwehrnetzwerk: aus dieser Version entfernt (kein Menü, keine Seite, keine Lizenzzeile). Es war nur eine lokale Vorschau, und es wurde nie etwas gesendet
Terraform: nur ein API-Client, ohne Provider-Ressourcen; der Kubernetes-Operator besteht aus CRDs und einem Gerüst
Antivirus: Eine erste Version existiert (EICAR, SHA-256-Signaturen aus freien Listen, kein Ransomware-Schutz), wird derzeit aber in keinem Angebot angeboten; sie ersetzt keinen vollständigen Virenschutz
Zähler der Ratenbegrenzung, Sperren und Baselines werden pro Knoten geführt und nicht zwischen Knoten geteilt
Envoy und HAProxy rufen einen HTTP-Entscheidungsendpunkt auf: weder gRPC-ext_authz noch SPOE-Agent
Ungeprüft
Nicht auf echten Systemen geprüft
Eine saubere Installation auf jedem aufgeführten System und der Antiviren-Agent unter Windows, macOS und arm64: Weder echtes Windows noch macOS noch arm64-Hardware kamen zum Einsatz, nur Container und Emulation
Ein echtes ToutPanel: Anbindung und Installation des Web-Stacks wurden gegen Attrappen getestet
Router und Firewalls, Blockieren im Kernel und virtuelle Adresse: Die Dateien für OPNsense und pfSense wurden nie auf einem echten Router erprobt, der Kernel-Helfer lief nie unter einem echten systemd, und ein echter keepalived-Failover wurde nicht getestet
Echte Zertifizierungsstellen, SAML-Anmeldung, SIEM- und Ticketdienste, externe CAPTCHA-Anbieter und ein privater Sprachmodell-Server: gegen Attrappen getestet
Mail-Gateway: Der Postfix-Dienst lief nie, und es wurde keine echte E-Mail empfangen oder zugestellt. Ersatzkonsole: nur zwischen zwei lokalen Konsolen erprobt
Bewusst
Bewusst nicht gemacht
ToutWAF verwaltet nie Ihr DNS: Es sagt Ihnen, was anzulegen ist, und prüft es
ToutWAF wickelt weder Zahlungen noch Rechnungen ab: Sie rechnen mit Ihren Kunden anhand des Nutzungsexports ab
Kein White Label: Die Marke ToutWAF bleibt auf jeder Seite und jedem Bericht; Name und Logo eines Kunden kommen daneben hinzu
Es wird keine Zertifizierung beansprucht (PCI DSS, ISO 27001, SOC 2, ANSSI-CSPN): ToutWAF liefert Nachweise, keine Bescheinigungen
Die 10 Sprachen wurden mit Hilfe einer KI verfasst und nicht von Muttersprachlern geprüft
Stellen Sie noch heute einen Schild vor Ihre Anwendungen
Installieren Sie es auf Ihrem eigenen Server oder schreiben Sie uns, um über Lizenzen zu sprechen.