WAAP · Linux · Windows · Docker · Kubernetes · x86_64 / ARM64

Kompletter Web- und API-Schutz, der Angriffe stoppt, bevor sie Ihre Anwendungen erreichen.

ToutWAF, die selbst gehostete WAAP-Plattform: WAF, API-Schutz, Anti-Bot, Layer-7-Anti-DDoS und Client-Side-Security in einer Konsole. Es kümmert sich auch um das Umfeld Ihrer Sites: Server (Live-Dashboards, Sicherheitsaudit, Ein-Klick-Korrekturen), Endpoint-Virenschutz und ein Mail-Gateway. Zuerst der Erkennungsmodus, Blockieren, wenn Sie bereit sind.

  • Selbst gehostet
  • 10 Sprachen
  • Ihre Daten bleiben bei Ihnen
Kostenlos startenFree: 3 Sites, 1 Knoten und 5 Millionen Anfragen pro Monat, ohne Konto und ohne Schlüssel. Free +: 5 Sites und 15 Millionen nach kostenloser Registrierung. Kostenlos zu installieren und zu nutzen, auch beruflich.
Angebote ansehen
  • 29Bereiche für Schutz und Betrieb
  • 10Sprachen, auch RTL
  • 85Quellen für Regeln und Bedrohungsinformationen
  • 0Telemetrie standardmäßig

Kompatibel mit fast jedem System

Dutzende Linux-Distributionen und -Versionen, Windows, Docker und Kubernetes, auf x86_64 und 64-Bit-ARM.

  • AlmaLinux10 · 9 · 8
  • Rocky Linux10 · 9 · 8
  • Red Hat Enterprise Linux10 · 9 · 8
  • CentOS Stream10 · 9
  • Oracle Linux10 · 9 · 8
  • Fedora44 · 43 · 42 · 41
  • Amazon Linux2023
  • Debian13 · 12 · 11
  • Ubuntu26.04 · 25.10 · 24.04 · 22.04 · 20.04
  • Kali Linuxrolling
  • openSUSE Leap16.0 · 15.6
  • openSUSE Tumbleweedrolling
  • openSUSE Slowrollrolling
  • SUSE Linux Enterprise Server16.0 · 15.7 · 15.6
  • Arch Linuxrolling
  • Manjarorolling
  • EndeavourOSrolling
  • Garuda Linuxrolling
  • CachyOSrolling
  • Windows11 · 10 · Server 2025 · Server 2022 · Server 2019 · Server 2016
  • DockerCompose
  • KubernetesHelm · 1.25+
  • CPUx86_64 · ARM64

Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS

  • tested Der vollständige Container-Installationstest wurde auf genau dieser Version bestanden.
  • expected Gleiche Familie, ausreichend neue glibc und systemd, aber der vollständige Test wurde nicht ausgeführt.

Alle Versionen und ihren Status ansehen

Eine Konsole, fünf Schutzschichten

Schluss mit dem Zusammenbau aus WAF, API-Gateway, Bot-Tool und DDoS-Schutz. ToutWAF vereint sie.

WAF

OWASP Top 10, CRS und SecLang, virtuelles Patching.

API-Schutz

Routenprofil, JWT, GraphQL-Limits, Erkennung; Schemavalidierung unter Lizenz.

Anti-Bot

Fingerprinting, Challenges, Bot-Score, KI-Crawler.

L7-Anti-DDoS

Rate-Limits über mehrere Schlüssel, Flood-Erkennung, HTTP/2-Missbrauch.

Client-Seite

CSP-Generator, Inventar der Drittanbieter-Skripte, Skimmer-Muster.

Live in Aktion erleben

Jede Anfrage durchläuft eine einzige Pipeline: Listen, Geolokalisierung, Reputation, Limits, Anti-Bot und Signaturerkennung mit Anomalie-Scoring.

Terminal · toutwaf
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5

Live-Bedrohungskarte Simulierte Darstellung

Ereignisstrom Simulierte Darstellung

  • 12:04:51185.220.101.7BAN/?id=1' UNION SELECTsqli
  • 12:04:4945.155.205.12BLOCK/wp-login.php (wpscan)bot
  • 12:04:46103.74.19.88BLOCK/download?f=../../etc/passwdlfi
  • 12:04:4491.240.118.9BLOCK/q?s=<img onerror=x>xss
  • 12:04:40194.26.29.55BLOCK/api/login x 240/minrate

Alles, was ein modernes WAAP leisten sollte

Von der Signaturerkennung bis zur Sicherheit von Servern, Endgeräten und Post: Jede Funktion sagt, ob sie kostenlos ist oder eine Lizenz braucht. Keine Bindung an einen Cloud-Anbieter.

Anwendungsschutz

Injections, Deserialisierung, Request Smuggling, Uploads, Scanner und CMS-Angriffe, bei jeder Anfrage im Erkennungs- oder Blockiermodus geprüft.

API-Sicherheit

Ein Routenprofil zuerst im Lernmodus, Abdeckung der OWASP API Top 10, Tokens, Schlüssel und GraphQL-Limits; Schemavalidierung und Verbraucherpläne unter Lizenz.

Bots, Missbrauch und KI-Verkehr

Ein erklärbarer Bot-Score, Challenges, verifizierte Crawler, TLS-Fingerabdrücke, eine Richtlinie für KI-Crawler und Missbrauchslimits.

Layer-7-Anti-DDoS und Ratenbegrenzung

Limits pro Schlüssel, Flood-Erkennung, ein Angriffsmodus und Verbindungsschutz gegen langsame Angriffe und HTTP/2-Missbrauch.

Zugriffskontrolle und IP-Reputation

Listen, Länder, Reputation und automatische Sperren; Stufen je Land, Schwellen und Simulation unter Lizenz.

Automatische Regeln

ToutWAF klärt seine Fehlalarme selbst und führt eine Site von der Beobachtung zum Blockieren, mit Belegen, die Sie prüfen und rückgängig machen können.

Mandanten und MSPs

Betreuen Sie mehrere Kunden aus einer Konsole: eine Organisation pro Kunde, Kontingente, Isolation, Einladungen und Berichte je Kunde. Die Standardorganisation ist kostenlos, der Rest steht unter Lizenz.

Server und Host-Agenten

Fügen Sie Ihre vorhandenen Server hinzu und überwachen Sie sie in derselben Konsole, mit einem kleinen Agenten für Linux und Windows, der nur ausgehende Verbindungen öffnet.

Sicherungen und Ersatzkonsole

Sicherung der Konsole und der Server, die Sie überwachen, mit Wiederherstellungstests; eine Ersatzkonsole übernimmt, wenn Sie es entscheiden.

E-Mail-Sicherheit

Ein Postfix-und-Rspamd-Gateway, das ToutWAF per SSH auf einem Ihrer Server installiert und verwaltet, vor Ihrem eigentlichen Mailserver. Keine kostenlose Edition.

Konsole und Sprachen

Eine anpassbare Konsole in 10 Sprachen, darunter Arabisch von rechts nach links, erreichbar unter einem geheimen Pfad.

Alle Funktionen ansehen

In drei Schritten geschützt

Installieren

Der Installer prüft zuerst Ihr System. Ein Befehl unter einem unterstützten Linux, ein Skript unter Windows oder die Docker- und Kubernetes-Dateien.

Site hinzufügen

Domain und Origin eingeben. ToutWAF holt das Zertifikat, erkennt Ihren Stack und schlägt eine Richtlinienvorlage vor.

Beobachten, dann blockieren

Zuerst läuft der Erkennungsmodus. Bericht prüfen, mit einem Klick auf Blockieren umschalten und mit einem Klick zurückrollen.

Weniger Fehlalarme durch Methode

Erst beobachten, blockieren, wenn es belegt ist

Eine WAF, die die falschen Anfragen blockiert, kostet mehr, als sie schützt. ToutWAF startet im Erkennungsmodus, zeigt, was es blockiert hätte, lässt Sie eine Änderung am vergangenen Verkehr testen und erklärt jede Entscheidung. Null Fehlalarme kann es nicht versprechen, und dazu wird keine Zahl veröffentlicht.

Beobachten

Der Erkennungsmodus ist der Standard. Am Ende der Beobachtungsphase schlägt ein Bericht enge Ausnahmen für wiederkehrende Fehlalarme vor.

Simulieren

Spielen Sie aufgezeichneten Verkehr gegen einen Richtlinienentwurf ab und sehen Sie, was blockiert worden wäre.

Schrittweise blockieren

Wechseln Sie mit einem Klick zum Blockieren oder rollen Sie es zuerst auf einem Teil der Knoten oder Anfragen aus, und gehen Sie in einem Schritt zurück.

403Anfrage blockiert (Beispiel)TW-2001
Was
SQL-Injection-Versuch
Wo
Query-Parameter id auf /product
Warum
Der Wert enthält ' OR '1'='1, eine klassische immer wahre Bedingung. Regel sqli.tautology, Score 15 (Schwelle 5).
Das ist ein FehlalarmEngste Ausnahme erstellen

Auswirkungsvorschau: 0,01 % des Verkehrs der letzten 7 Tage wären betroffen.

Erkennungsbericht nach 7 Tagen (Beispiel)
  • ✓99,8 % des Verkehrs würden erlaubt
  • !3 Regeln verursachen 95 % der Fehlalarme
  • ✓3 Ausnahmen vorgeschlagen, bereit zur Prüfung

Souverän von Grund auf: Ihr Verkehr, Ihre Server, Ihre Regeln

Gebaut für Organisationen, die die Kontrolle über ihre Daten behalten müssen.

Selbst gehostet, Datenresidenz

Verkehr und Logs bleiben auf Ihrer Infrastruktur, in der Rechtsordnung Ihrer Wahl. Keine Pflicht-Cloud, keine Telemetrie; die wenigen ausgehenden Verbindungen (Updates, Definitionen, Zertifikate) sind in der Dokumentation aufgeführt.
Datenschutz-Werkzeuge

IP-Pseudonymisierung, Log-Minimierung, maskierte Payload-Erfassung, einstellbare Aufbewahrung sowie Export oder Löschung pro Adresse.

Nachweise, keine Zertifizierung

Ein überprüfbarer Audit-Trail und Nachweise, den Kontrollen zugeordnet (PCI DSS 4.0, NIS2, DORA, ISO 27001, SOC 2), aus dem Ist-Zustand der Plattform. Das sind Belege, keine Bescheinigung: ToutWAF besitzt keine Zertifizierung.

Sicherheit und Compliance

Schützen Sie Ihre Sites und kümmern Sie sich um die Server dahinter

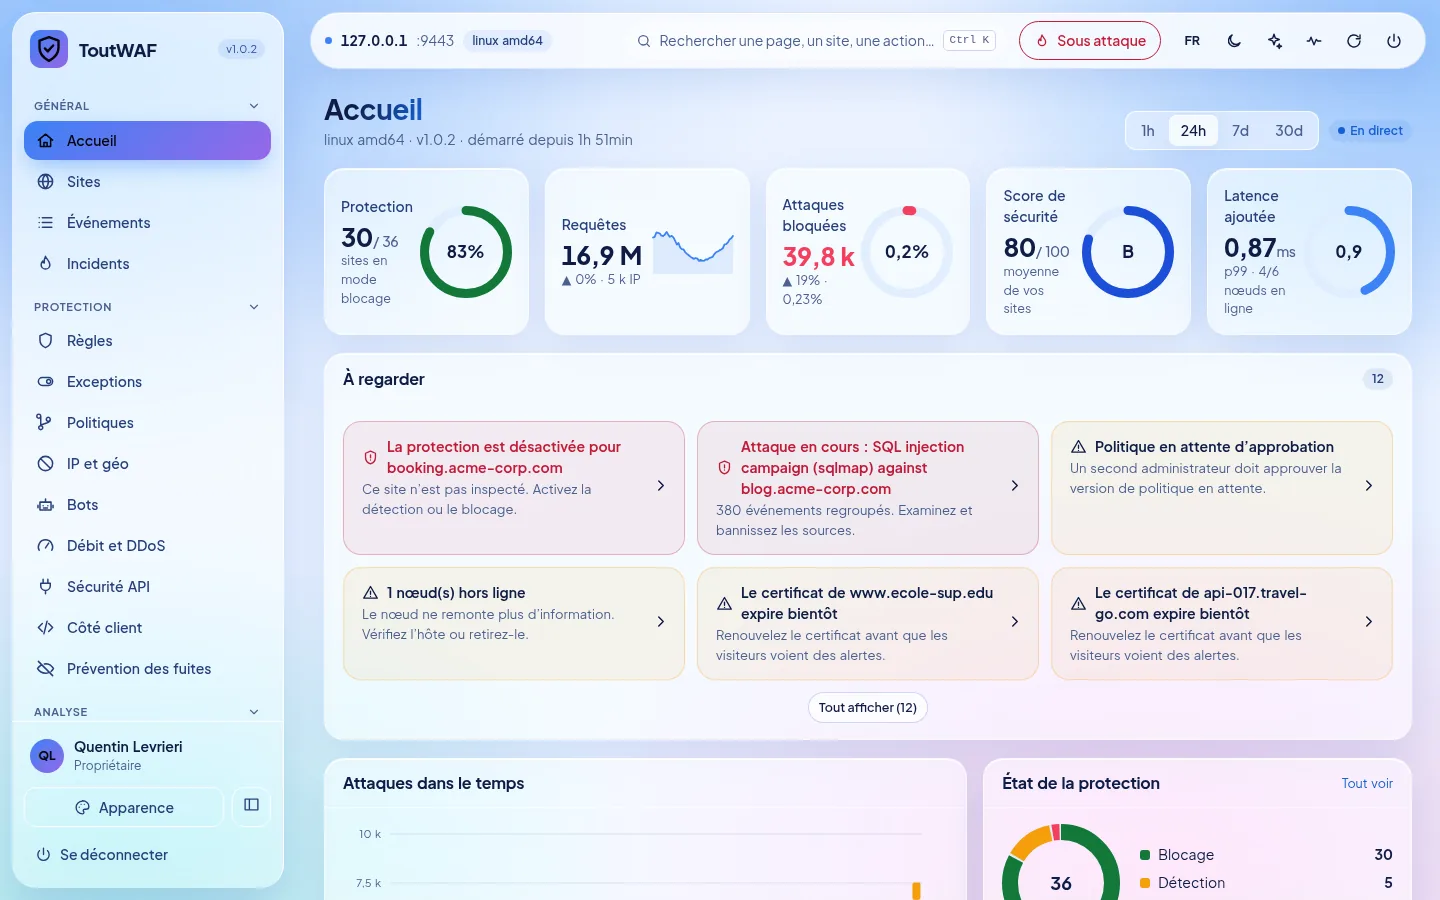
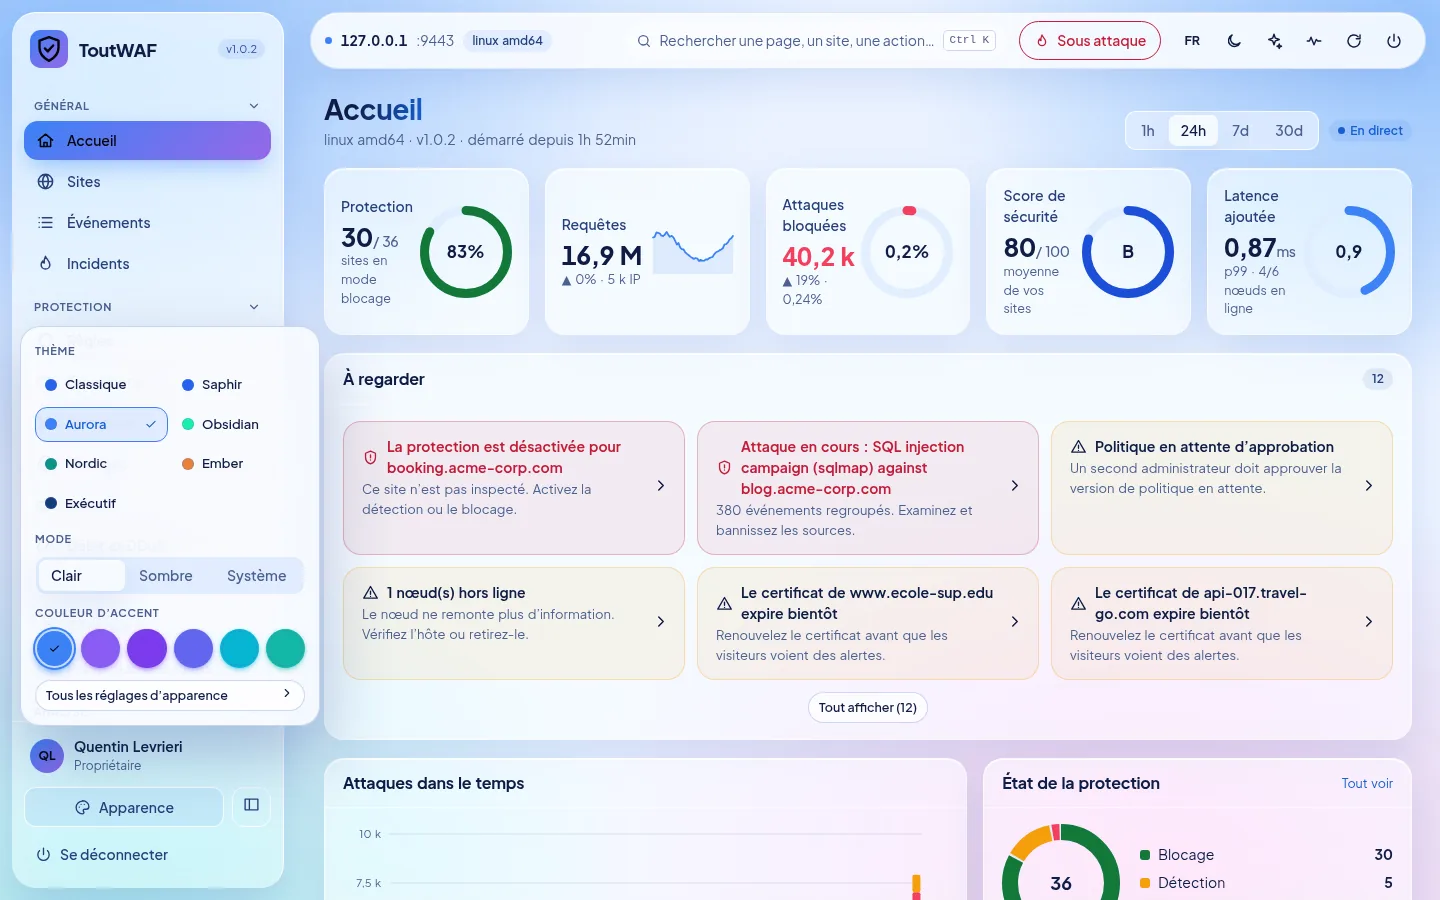
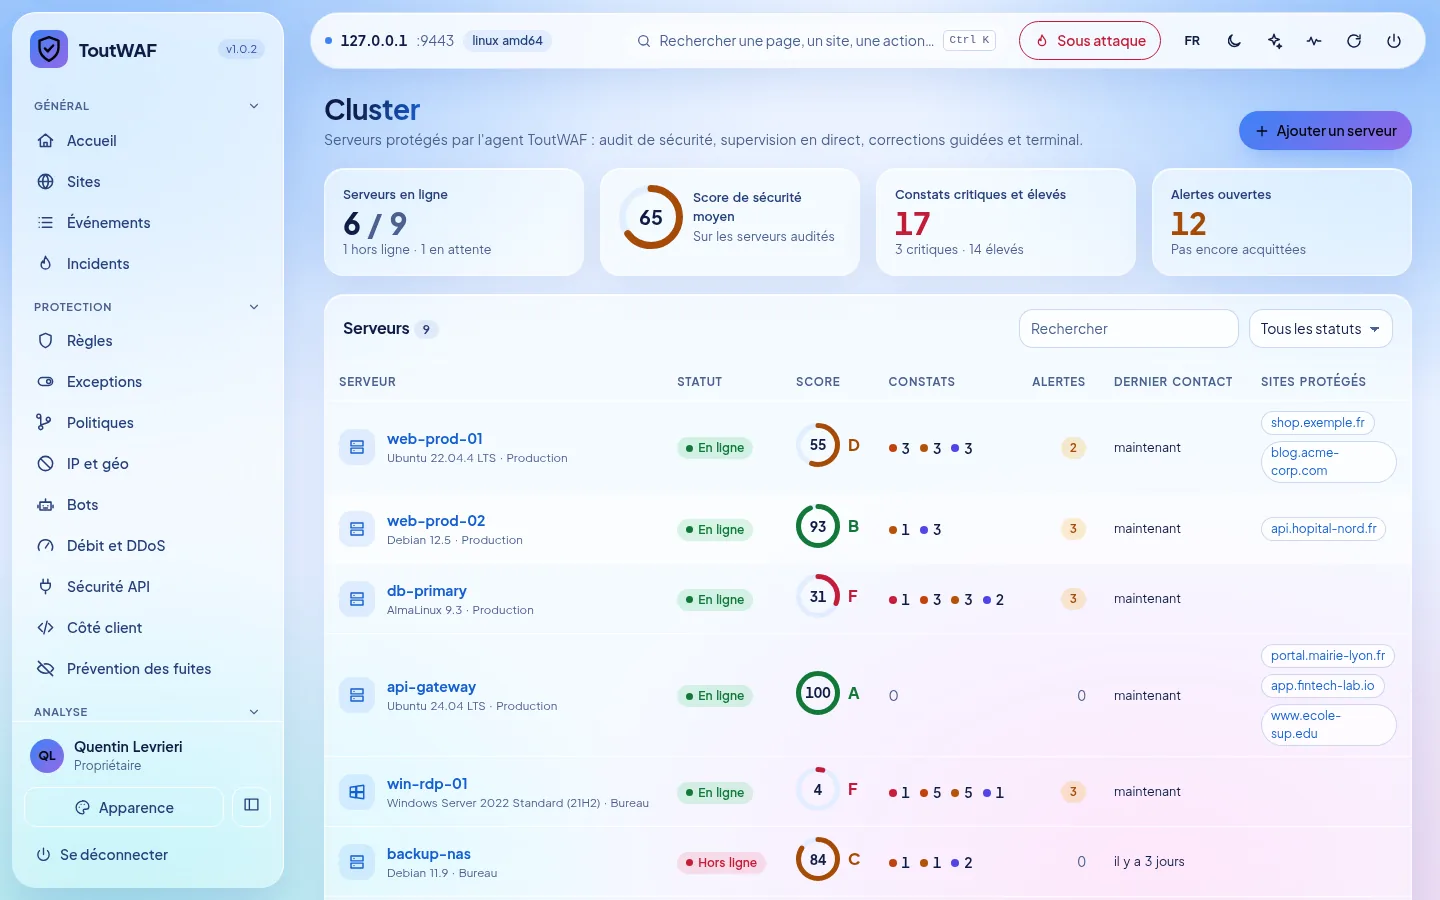
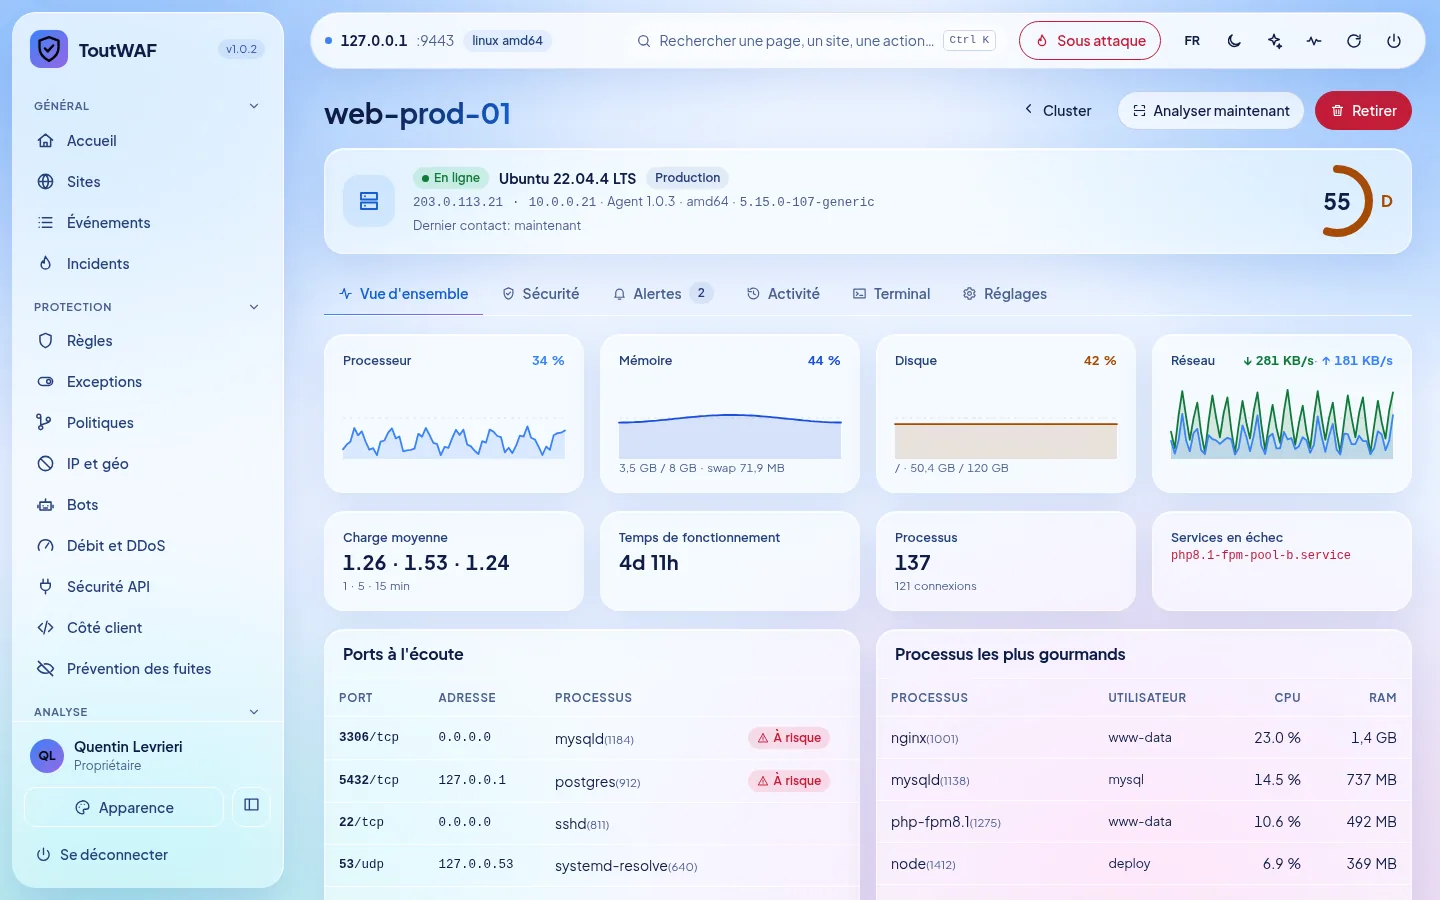
Echte Screenshots der Konsole: Live-Dashboards, Sicherheitsnote von A bis F, Ein-Klick-Korrekturen und ein Aussehen nach Ihrem Geschmack.

Cluster: alle Server, Sicherheitsbewertung und Warnungen
Server-Dashboard: Live-Ressourcen, Korrekturen, Terminal
Dashboard, Aurora hell (Standard)
Theme, Modus und Akzentfarbe wählen

Eine Konsole, die Ihrem Team Freude macht

Die ToutWAF-Konsole gibt Ihnen die volle Kontrolle: Live-Angriffe, erklärte Ereignisse, Sites, Regeln, Sperren und Zertifikate, mit sieben Themes, hellem und dunklem Modus und einem Layout, das auf dem Telefon funktioniert. Darstellung mit Demodaten.

https://waf.example.com:9443
192.168.4.2 web.local AlmaLinux 10.2FR

Dashboard

Anfragen1.2M/ 24h
Blockiert14 3801.2%
CPU12 / 122296 MHz
RAM1.6 / 63 GBtoutwaf-dp 0.3.0-dev
Anfragen / Blockiert
Im Blick behalten2
Zwei-Faktor-Authentifizierung inaktivAktivieren Sie 2FA, um den Konsolenzugang zu schützen.
1 Site ohne ZertifikatLet's Encrypt ist kostenlos und automatisch.

Konsole

Stellen Sie noch heute einen Schild vor Ihre Anwendungen

Installieren Sie es auf Ihrem eigenen Server oder schreiben Sie uns, um über Lizenzen zu sprechen.