



自托管,数据驻留
流量和日志都留在您的基础设施上,位于您选择的司法辖区。无需云服务,没有遥测;少量的出站连接(更新、特征库、证书)都在文档中列明。
ToutWAF,可自托管的 WAAP 平台:WAF、API 防护、反机器人、第 7 层抗 DDoS 和客户端安全,统一在一个控制台中管理。它还照看站点周边的一切:服务器(实时仪表盘、安全审计、一键修复)、终端杀毒和邮件网关。先用检测模式,准备好后再启用拦截。
数十种 Linux 发行版及版本,以及 Windows、Docker 和 Kubernetes,支持 x86_64 与 64 位 ARM。
Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS
不必再拼凑 WAF、API 网关、机器人工具和 DDoS 防护。ToutWAF 将它们合而为一。
OWASP Top 10、CRS 与 SecLang、虚拟补丁。
路由配置、JWT、GraphQL 限制、接口发现;模式校验需要许可证。
指纹识别、挑战、机器人评分、AI 爬虫。
多维度限速、洪水检测、HTTP/2 滥用防护。
CSP 生成器、第三方脚本清单、盗刷脚本特征。
每个请求都经过同一条处理流水线:名单、地理位置、信誉、限流、反机器人,以及带异常评分的特征检测。
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5
从特征检测到服务器、终端和邮件安全:每项功能都标明免费还是需要许可证。不会被云服务商绑定。
注入、反序列化、请求走私、文件上传、扫描器和 CMS 攻击,每个请求都会在检测或拦截模式下受到检查。
先在学习模式下建立路由配置,覆盖 OWASP API Top 10,支持令牌、密钥和 GraphQL 限制;模式校验与消费者套餐需要许可证。
可解释的机器人评分、挑战、已验证的爬虫、TLS 指纹、AI 爬虫策略和滥用限制。
按键限流、洪水检测、遭受攻击模式,以及针对慢速攻击和 HTTP/2 滥用的连接防护。
名单、国家、信誉和自动封禁;按国家分级、阈值与模拟需要许可证。
ToutWAF 会自行处理误报,并把站点从观察阶段推进到拦截,所有依据都可审计、可撤销。
在一个控制台里管理多个客户:每个客户一个组织,含配额、隔离、邀请和按客户出具的报告。默认组织免费,其余需要许可证。
添加现有服务器,在同一个控制台里监控它们;适用于 Linux 和 Windows 的小型代理只发起出站连接。
备份控制台和您监控的服务器并做恢复测试;由您决定何时让备用控制台接管。
ToutWAF 通过 SSH 在您自己的服务器上安装并管理的 Postfix 与 Rspamd 网关,置于您真正的邮件服务器之前。没有免费版。
可自定义的控制台,支持 10 种语言(含从右到左书写的阿拉伯语),通过秘密路径访问。
安装程序会先检查您的系统。在受支持的 Linux 上执行一条命令,在 Windows 上运行脚本,或使用 Docker 与 Kubernetes 文件。
填写域名和源站。ToutWAF 会获取证书、识别您的技术栈并推荐策略模板。
先运行检测模式。查看报告后一键切换为拦截,也可一键回滚。
拦错了请求的 WAF,代价比它提供的保护还大。ToutWAF 默认从检测模式开始,告诉您它本来会拦截什么,让您在历史流量上测试变更,并解释每一次判定。它不能承诺零误报,也没有就此公布任何数字。
默认使用检测模式。观察期结束后,报告会针对反复出现的误报提出范围很窄的例外建议。
把记录下来的流量在草稿策略上回放,看看它会拦截什么。
一键切换到拦截,或先在一部分节点或请求上试行,并可一步回滚。
TW-2001影响预览:最近 7 天流量的 0.01% 会受到影响。
为必须掌控自身数据的组织而设计。
流量和日志都留在您的基础设施上,位于您选择的司法辖区。无需云服务,没有遥测;少量的出站连接(更新、特征库、证书)都在文档中列明。
IP 假名化、日志最小化、脱敏的载荷捕获、可配置的保留期,以及按地址导出或删除。
可验证的审计轨迹,以及依据平台实时状态对应到各项控制要求(PCI DSS 4.0、NIS2、DORA、ISO 27001、SOC 2)的佐证材料。这是佐证而非证明:ToutWAF 不持有任何认证。
控制台真实截图:实时仪表盘、A 到 F 的安全评分、一键修复,以及可自行定制的外观。
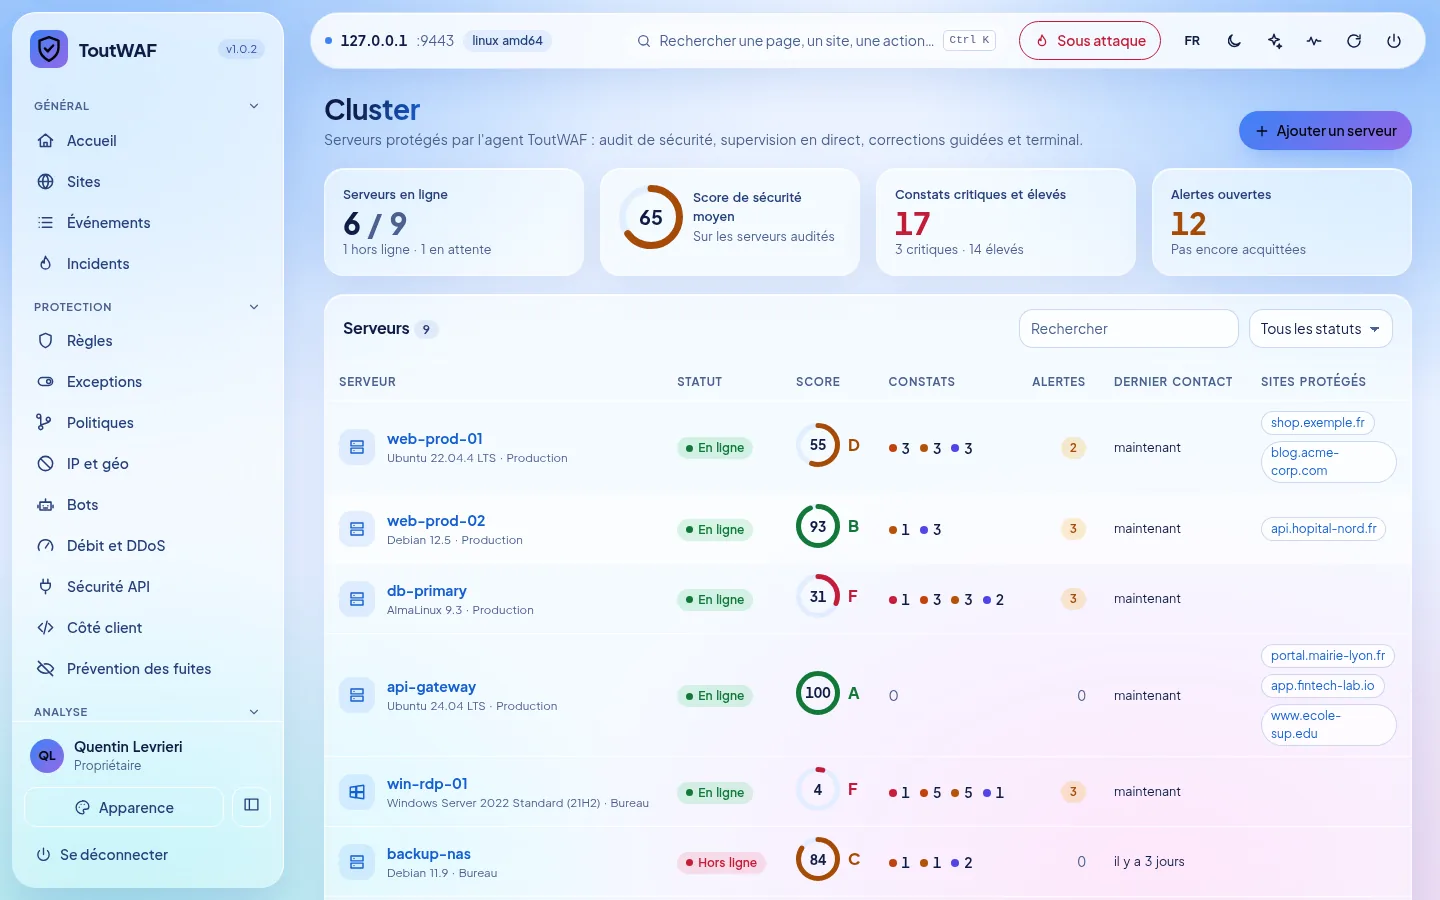
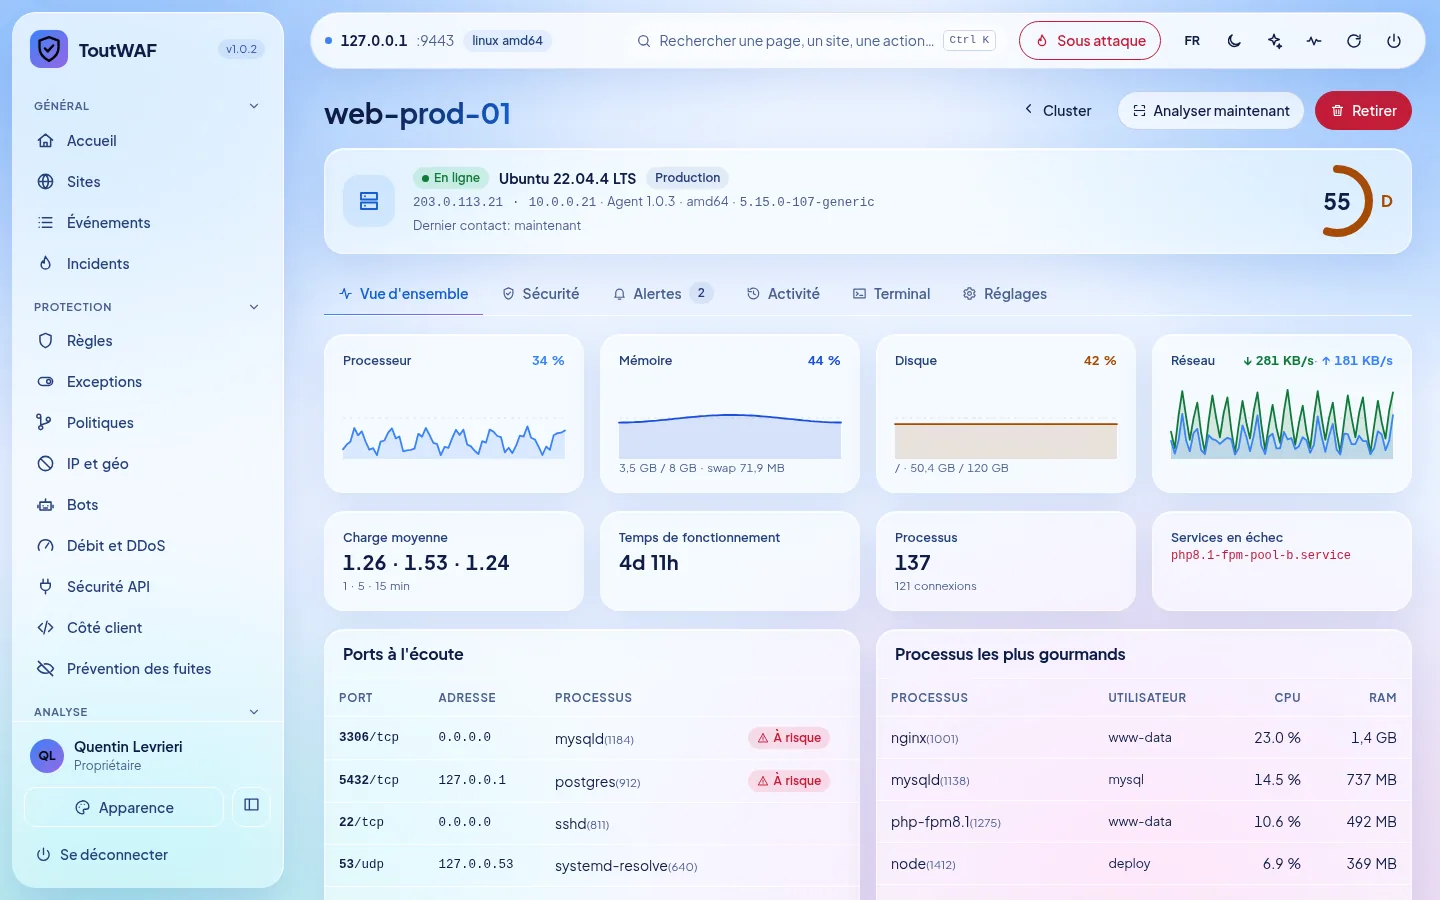
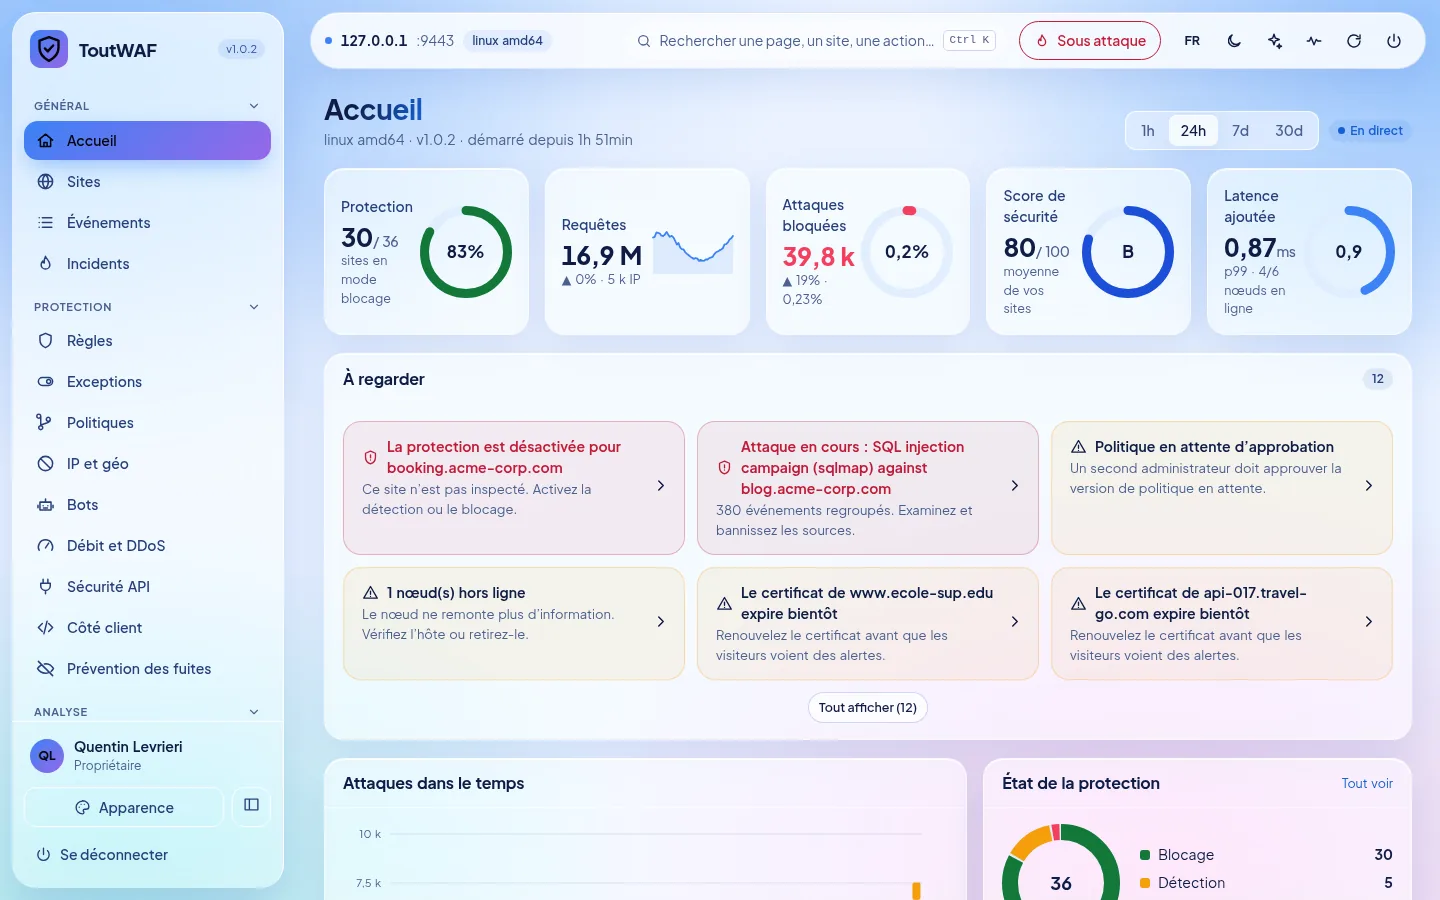
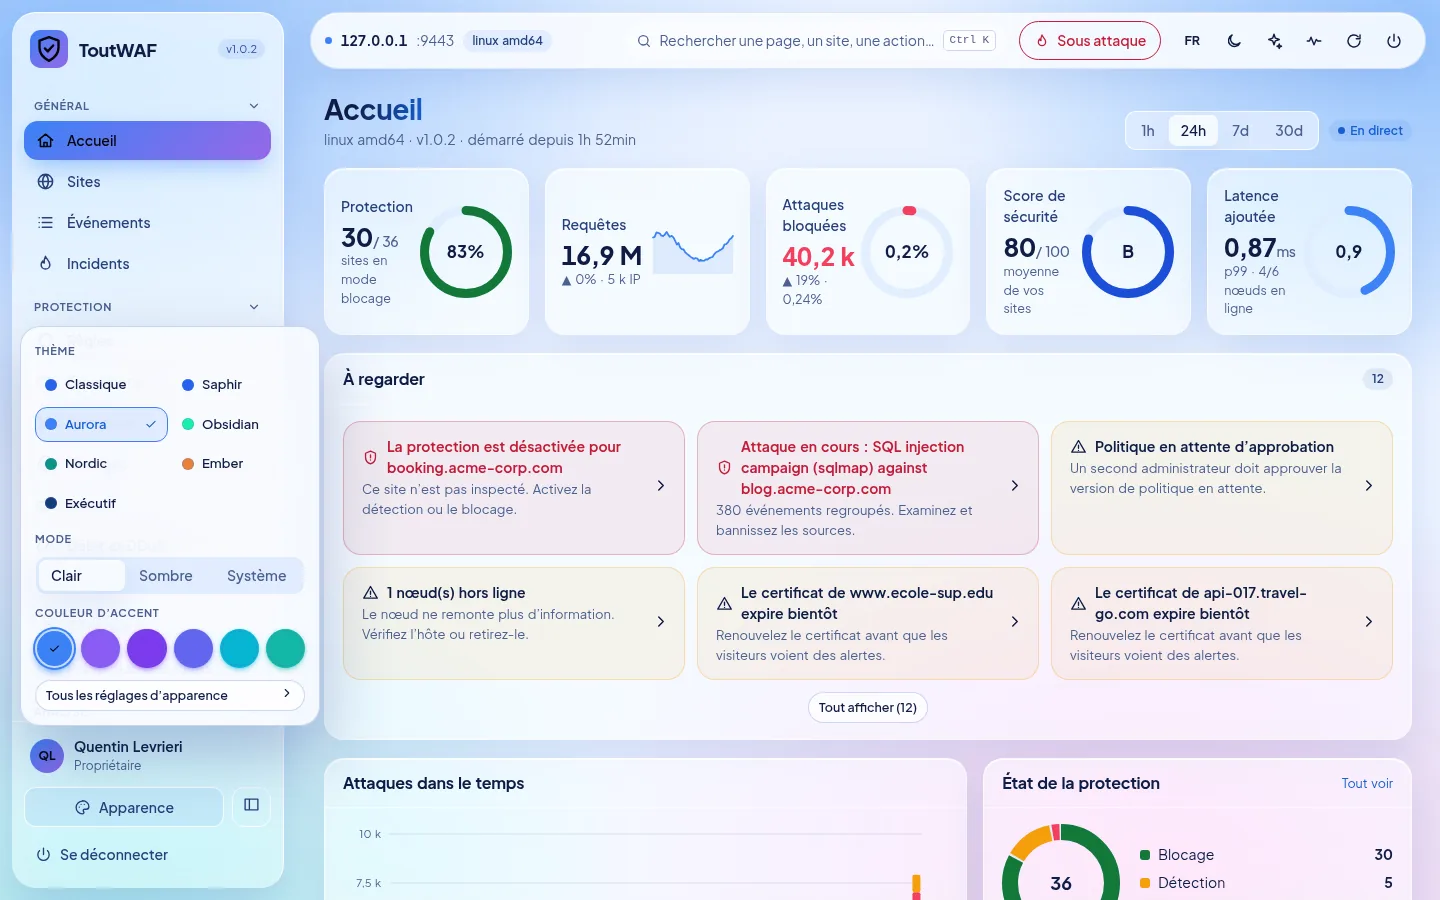
ToutWAF 控制台让您全面掌控:实时攻击、带解释的事件、站点、规则、封禁和证书,提供七种主题、浅色与深色模式,并适配手机。图示使用演示数据。