WAAP · Linux · Windows · Docker · Kubernetes · x86_64 / ARM64

Protezione web e API completa che ferma gli attacchi prima che raggiungano le tue applicazioni.

ToutWAF, la piattaforma WAAP self-hosted: WAF, protezione API, anti-bot, anti-DDoS di livello 7 e sicurezza lato client, da una sola console. Si occupa anche di ciò che circonda i tuoi siti: server (dashboard in tempo reale, audit di sicurezza, correzioni con un clic), antivirus per endpoint e gateway di posta. Prima la modalità rilevamento, il blocco quando sei pronto.

  • Self-hosted
  • 10 lingue
  • I tuoi dati restano con te
Gratis per iniziareFree: 3 siti, 1 nodo e 5 milioni di richieste al mese, senza account né chiave. Free +: 5 siti e 15 milioni dopo una registrazione gratuita. Gratuito da installare e da usare, anche per lavoro.
Vedi le offerte
  • 29ambiti di protezione e di gestione
  • 10lingue, incluso RTL
  • 85fonti di regole e di threat intelligence
  • 0telemetria per impostazione predefinita

Compatibile con quasi tutti i sistemi

Decine di distribuzioni e versioni Linux, Windows, Docker e Kubernetes, su x86_64 e ARM a 64 bit.

  • AlmaLinux10 · 9 · 8
  • Rocky Linux10 · 9 · 8
  • Red Hat Enterprise Linux10 · 9 · 8
  • CentOS Stream10 · 9
  • Oracle Linux10 · 9 · 8
  • Fedora44 · 43 · 42 · 41
  • Amazon Linux2023
  • Debian13 · 12 · 11
  • Ubuntu26.04 · 25.10 · 24.04 · 22.04 · 20.04
  • Kali Linuxrolling
  • openSUSE Leap16.0 · 15.6
  • openSUSE Tumbleweedrolling
  • openSUSE Slowrollrolling
  • SUSE Linux Enterprise Server16.0 · 15.7 · 15.6
  • Arch Linuxrolling
  • Manjarorolling
  • EndeavourOSrolling
  • Garuda Linuxrolling
  • CachyOSrolling
  • Windows11 · 10 · Server 2025 · Server 2022 · Server 2019 · Server 2016
  • DockerCompose
  • KubernetesHelm · 1.25+
  • CPUx86_64 · ARM64

Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS

  • tested Il test di installazione completo in container è passato su quella versione esatta.
  • expected Stessa famiglia, glibc e systemd abbastanza recenti, ma il test completo non è stato eseguito.

Vedi tutte le versioni e il loro stato

Una console, cinque livelli di protezione

Basta mettere insieme un WAF, un gateway API, uno strumento anti-bot e uno scudo DDoS. ToutWAF li unifica.

WAF

OWASP Top 10, CRS e SecLang, virtual patching.

Protezione API

Profilo di route, JWT, limiti GraphQL, scoperta; validazione dello schema sotto licenza.

Anti-bot

Fingerprinting, sfide, bot score, crawler IA.

Anti-DDoS L7

Rate limit multi-chiave, rilevamento di flood, abusi HTTP/2.

Lato client

Generatore di CSP, inventario degli script di terze parti, pattern di skimmer.

Guardalo in azione, dal vivo

Ogni richiesta passa da un'unica pipeline: liste, geolocalizzazione, reputazione, limiti, anti-bot e rilevamento a firme con punteggio di anomalia.

Terminale · toutwaf
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5

Mappa delle minacce in tempo reale Illustrazione simulata

Flusso di eventi Illustrazione simulata

  • 12:04:51185.220.101.7BAN/?id=1' UNION SELECTsqli
  • 12:04:4945.155.205.12BLOCK/wp-login.php (wpscan)bot
  • 12:04:46103.74.19.88BLOCK/download?f=../../etc/passwdlfi
  • 12:04:4491.240.118.9BLOCK/q?s=<img onerror=x>xss
  • 12:04:40194.26.29.55BLOCK/api/login x 240/minrate

Tutto ciò che un WAAP moderno deve fare

Dal rilevamento a firme alla sicurezza di server, endpoint e posta: ogni funzione dice se è gratuita o richiede una licenza. Nessun vincolo con un fornitore cloud.

Protezione delle applicazioni

Injection, deserializzazione, request smuggling, upload, scanner e attacchi ai CMS, ispezionati a ogni richiesta in modalità rilevamento o blocco.

Sicurezza delle API

Un profilo di route prima in apprendimento, copertura dell'OWASP API Top 10, token, chiavi e limiti GraphQL; validazione dello schema e piani dei consumatori sotto licenza.

Bot, abusi e traffico di IA

Un punteggio bot spiegabile, sfide, crawler verificati, impronte TLS, una policy per i crawler di IA e limiti contro gli abusi.

Anti-DDoS di livello 7 e limitazione della frequenza

Limiti per chiave, rilevamento delle inondazioni, una modalità sotto attacco e protezioni di connessione contro attacchi lenti e abusi di HTTP/2.

Controllo degli accessi e reputazione degli IP

Liste, paesi, reputazione e ban automatici; gradi per paese, soglie e simulazione sotto licenza.

Regole automatiche

ToutWAF risolve da sé i propri falsi positivi e porta un sito dall'osservazione al blocco, con prove che puoi verificare e annullare.

Tenant e MSP

Gestisci più clienti da una console: un'organizzazione per cliente, quote, isolamento, inviti e rapporti per cliente. L'organizzazione predefinita è gratuita, il resto è sotto licenza.

Server e agenti host

Aggiungi i tuoi server esistenti e controllali dalla stessa console, con un piccolo agente per Linux e Windows che apre solo connessioni in uscita.

Backup e console di riserva

Backup della console e dei server che supervisioni, con test di ripristino; una console di riserva subentra quando lo decidi.

Sicurezza della posta

Un gateway Postfix e Rspamd che ToutWAF installa e gestisce via SSH su un tuo server, davanti al tuo vero server di posta. Nessuna edizione gratuita.

Console e lingue

Una console personalizzabile in 10 lingue, compreso l'arabo da destra a sinistra, raggiungibile da un percorso segreto.

Vedi tutte le funzioni

Protetto in tre passaggi

Installa

L'installer controlla prima il tuo sistema. Un comando su un Linux supportato, uno script su Windows, oppure i file Docker e Kubernetes.

Aggiungi il tuo sito

Inserisci il dominio e l'origine. ToutWAF ottiene il certificato, rileva il tuo stack e propone un modello di policy.

Osserva, poi blocca

Prima si esegue la modalità rilevamento. Controlla il report, passa al blocco con un clic e torna indietro con un clic.

Meno falsi positivi, per metodo

Prima osservare, poi bloccare quando è provato

Un WAF che blocca le richieste sbagliate costa più di quanto protegge. ToutWAF parte in modalità rilevamento, mostra cosa avrebbe bloccato, ti lascia provare una modifica sul traffico passato e spiega ogni decisione. Non può promettere zero falsi positivi e su questo non viene pubblicata alcuna cifra.

Osservare

La modalità rilevamento è quella predefinita. Al termine del periodo di osservazione un rapporto propone eccezioni strette per i falsi positivi ricorrenti.

Simulare

Riproduci il traffico registrato contro una policy in bozza e vedi cosa avrebbe bloccato.

Bloccare per gradi

Passa al blocco con un clic, oppure distribuiscilo prima su una parte dei nodi o delle richieste, e torna indietro in un passaggio.

403Richiesta bloccata (esempio)TW-2001
Cosa
Tentativo di SQL injection
Dove
Parametro di query id su /product
Perché
Il valore contiene ' OR '1'='1, una classica condizione sempre vera. Regola sqli.tautology, punteggio 15 (soglia 5).
È un falso positivoCrea l'eccezione più stretta

Anteprima dell'impatto: sarebbe interessato lo 0,01% del traffico degli ultimi 7 giorni.

Rapporto di rilevamento dopo 7 giorni (esempio)
  • ✓Il 99,8% del traffico sarebbe consentito
  • !3 regole causano il 95% dei falsi positivi
  • ✓3 eccezioni proposte, pronte per la revisione

Sovrano per progetto: il tuo traffico, i tuoi server, le tue regole

Pensato per le organizzazioni che devono mantenere il controllo dei propri dati.

Self-hosted, residenza dei dati

Il traffico e i log restano sulla tua infrastruttura, nella giurisdizione che scegli. Nessun cloud obbligatorio, nessuna telemetria; le poche connessioni in uscita (aggiornamenti, definizioni, certificati) sono elencate nella documentazione.
Strumenti per la privacy

Pseudonimizzazione degli IP, minimizzazione dei log, acquisizione del payload mascherato, conservazione configurabile, ed esportazione o cancellazione per indirizzo.

Elementi di prova, nessuna certificazione

Una traccia di audit verificabile ed elementi di prova collegati ai controlli (PCI DSS 4.0, NIS2, DORA, ISO 27001, SOC 2) a partire dallo stato reale della piattaforma. Sono prove, non un'attestazione: ToutWAF non possiede alcuna certificazione.

Sicurezza e conformità

Proteggi i tuoi siti e prenditi cura dei server che li ospitano

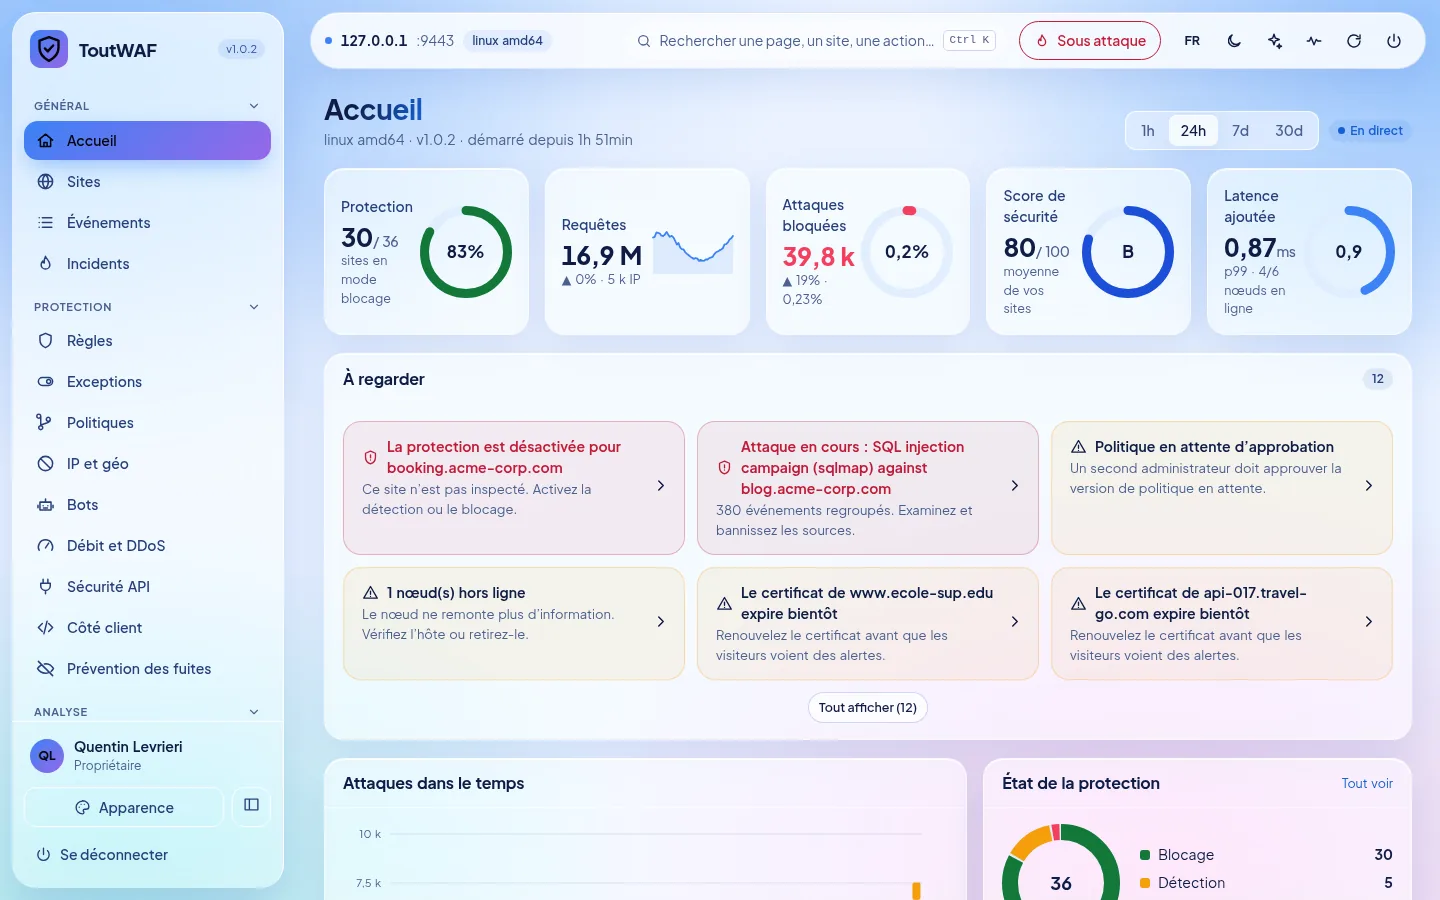
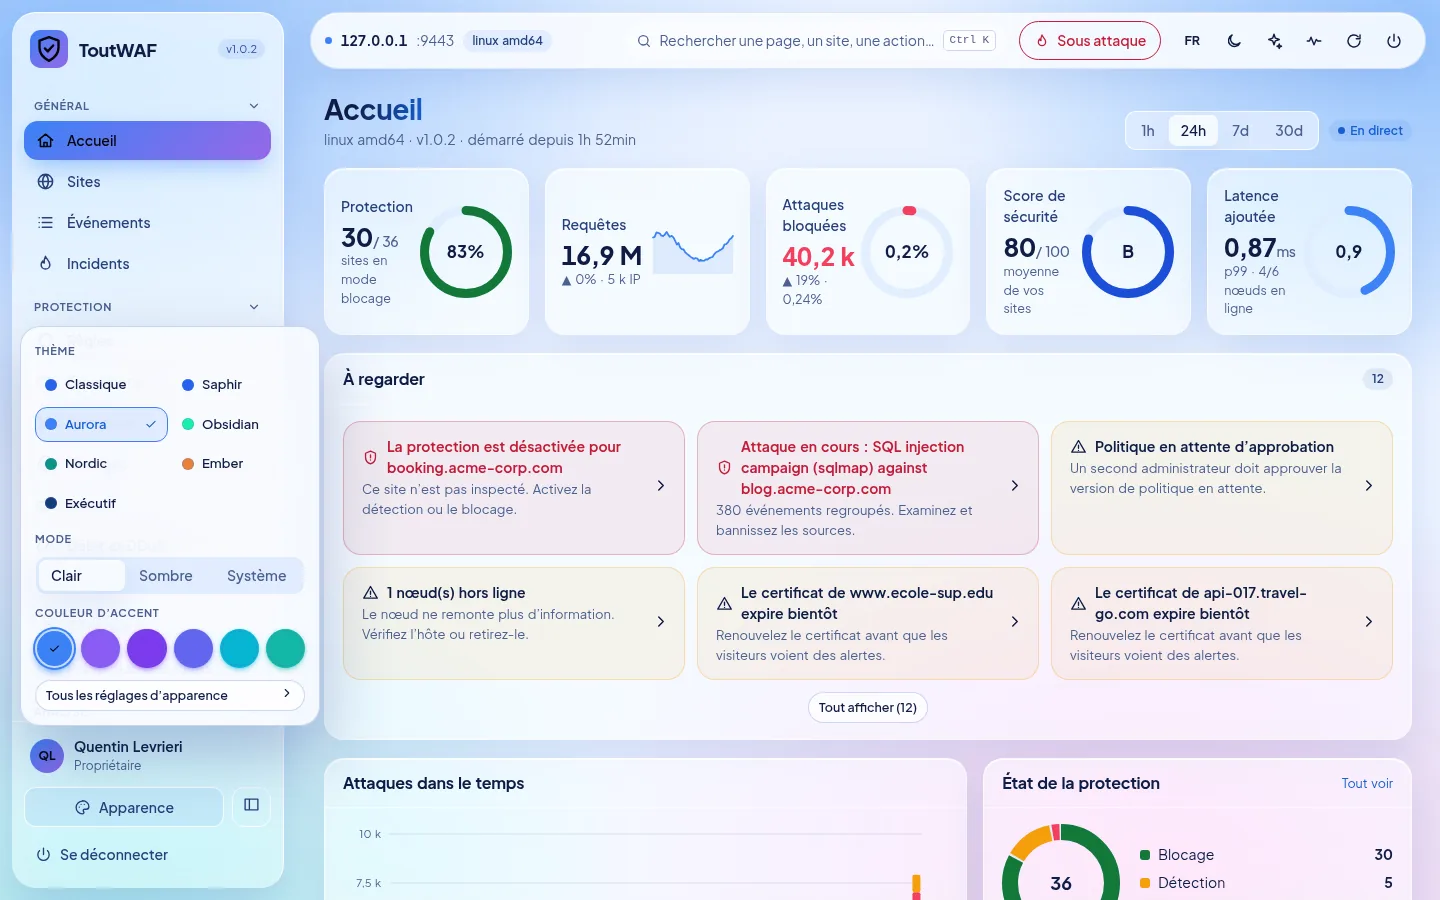
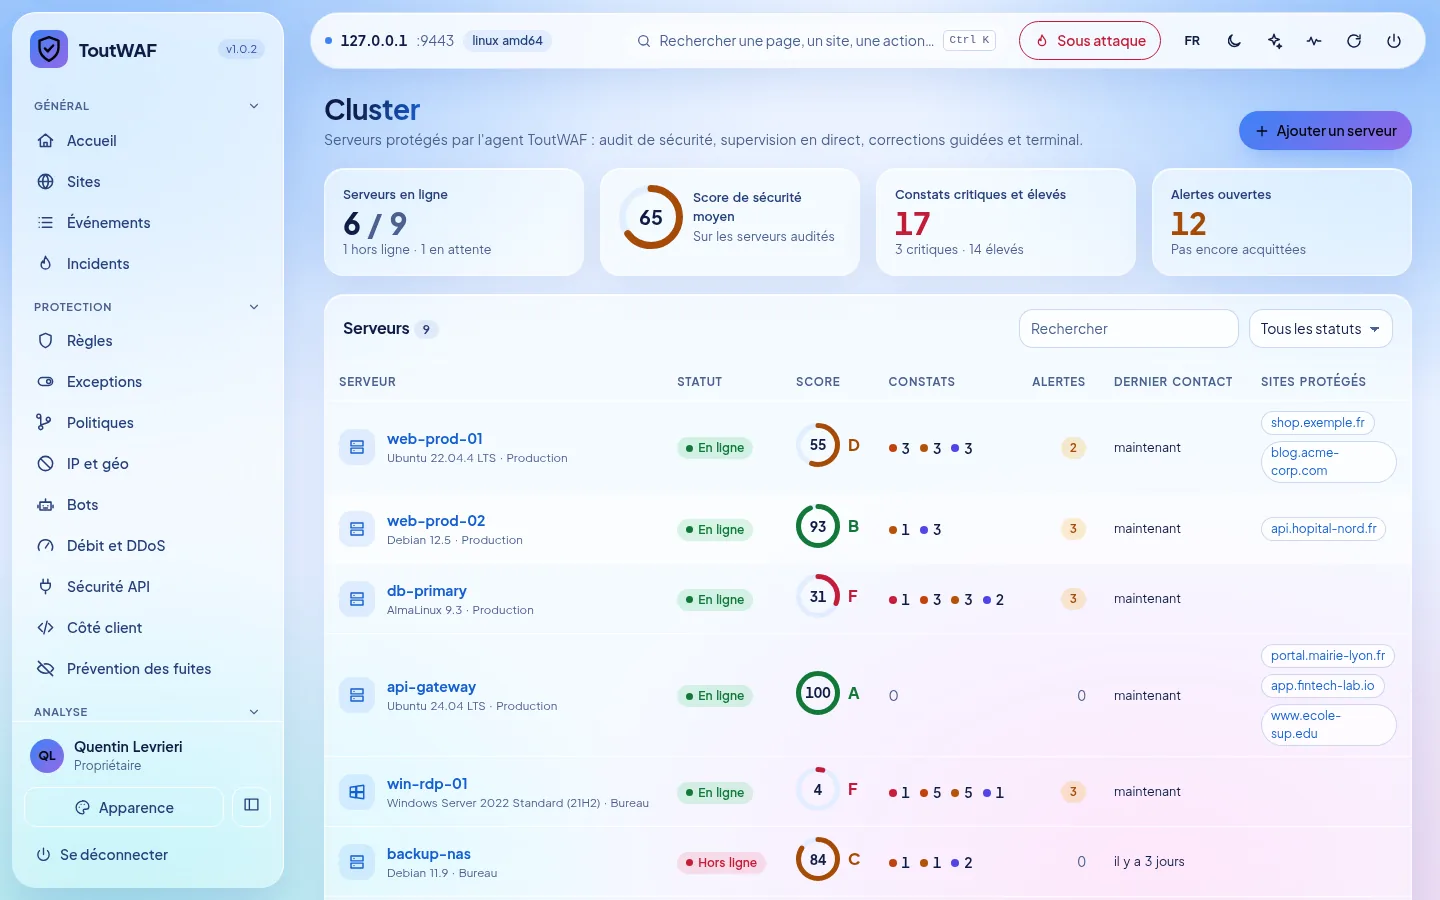
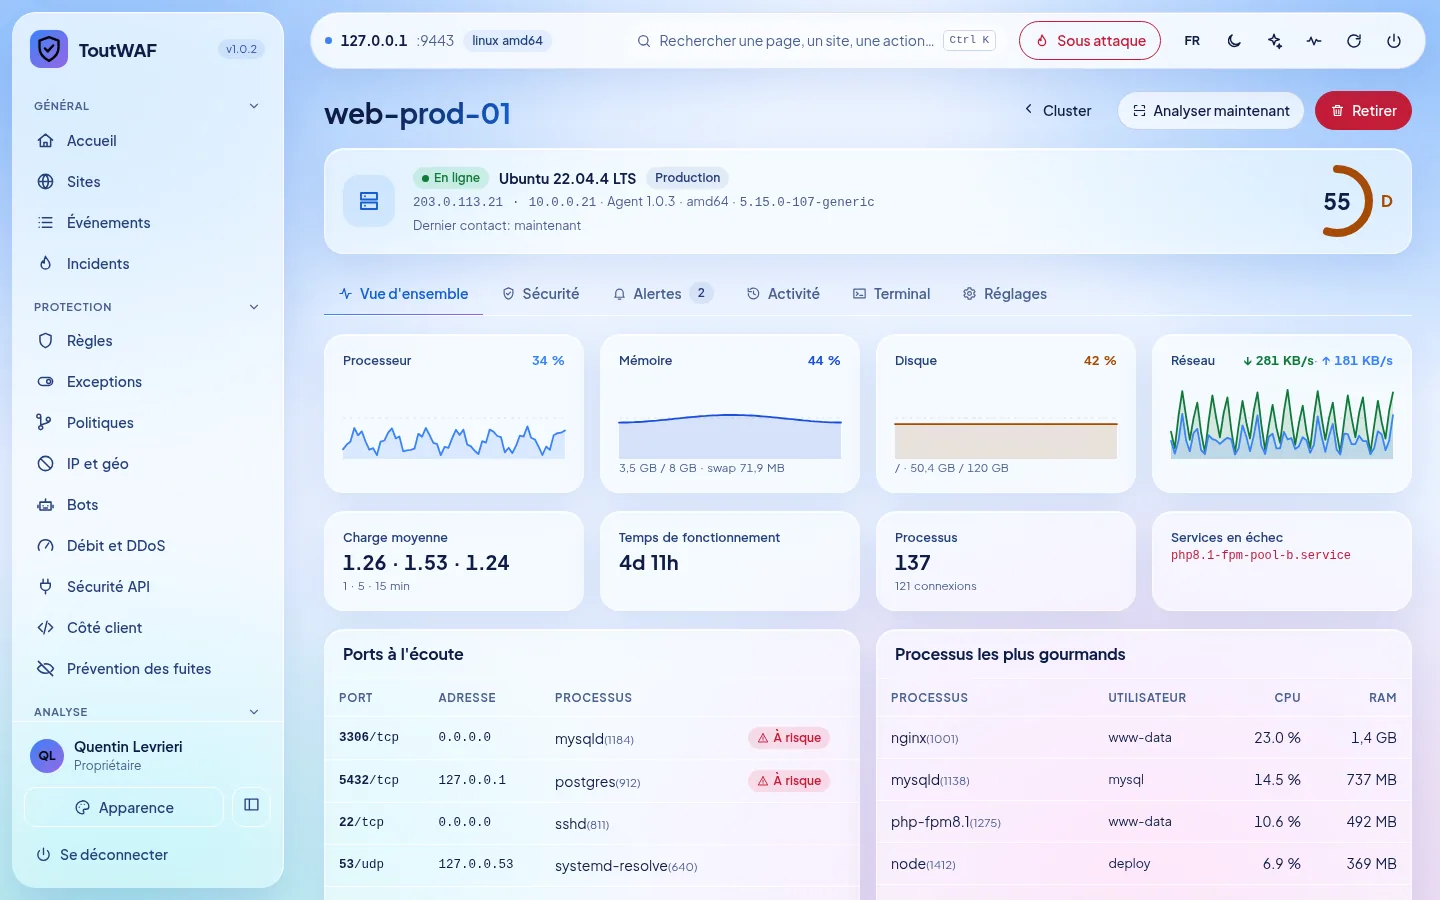
Schermate reali della console: dashboard in tempo reale, punteggio di sicurezza da A a F, correzioni con un clic e un aspetto personalizzabile.

Cluster: tutti i server, punteggio di sicurezza e avvisi
Dashboard del server: risorse in tempo reale, correzioni, terminale
Dashboard, tema Aurora chiaro (predefinito)
Scelta di tema, modalità e colore di accento

Una console che il tuo team apprezzerà

La console di ToutWAF ti dà il controllo completo: attacchi in tempo reale, eventi spiegati, siti, regole, ban e certificati, con sette temi, modalità chiara e scura e un layout che funziona sul telefono. Illustrazione con dati dimostrativi.

https://waf.example.com:9443
192.168.4.2 web.local AlmaLinux 10.2FR

Dashboard

Richieste1.2M/ 24h
Bloccate14 3801.2%
CPU12 / 122296 MHz
RAM1.6 / 63 GBtoutwaf-dp 0.3.0-dev
Richieste / Bloccate
Da tenere d'occhio2
Autenticazione a due fattori non attivaAttiva la 2FA per proteggere l'accesso alla console.
1 sito senza certificatoLet's Encrypt è gratuito e automatico.

Console

Metti oggi stesso uno scudo davanti alle tue applicazioni

Installalo sul tuo server, oppure scrivici per parlare di licenze.