WAAP · Linux · Windows · Docker · Kubernetes · x86_64 / ARM64

Полная защита веб-приложений и API, которая останавливает атаки до того, как они достигнут ваших приложений.

ToutWAF — самостоятельно размещаемая платформа WAAP: WAF, защита API, анти-бот, анти-DDoS уровня 7 и защита на стороне клиента в одной консоли. Он также заботится обо всём, что окружает ваши сайты: серверы (панели в реальном времени, аудит безопасности, исправления в один клик), антивирус для рабочих станций и почтовый шлюз. Сначала режим обнаружения, блокировка — когда будете готовы.

  • На вашей инфраструктуре
  • 10 языков
  • Ваши данные остаются у Вас
Бесплатно для началаFree: 3 сайта, 1 узел и 5 миллионов запросов в месяц, без учётной записи и ключа. Free +: 5 сайтов и 15 миллионов после бесплатной регистрации. Бесплатно устанавливать и использовать, в том числе в профессиональных целях.
Посмотреть предложения
  • 29областей защиты и эксплуатации
  • 10языков, включая RTL
  • 85источников правил и разведки об угрозах
  • 0телеметрии по умолчанию

Совместим почти со всеми системами

Десятки дистрибутивов и версий Linux, Windows, Docker и Kubernetes, на x86_64 и 64-битном ARM.

  • AlmaLinux10 · 9 · 8
  • Rocky Linux10 · 9 · 8
  • Red Hat Enterprise Linux10 · 9 · 8
  • CentOS Stream10 · 9
  • Oracle Linux10 · 9 · 8
  • Fedora44 · 43 · 42 · 41
  • Amazon Linux2023
  • Debian13 · 12 · 11
  • Ubuntu26.04 · 25.10 · 24.04 · 22.04 · 20.04
  • Kali Linuxrolling
  • openSUSE Leap16.0 · 15.6
  • openSUSE Tumbleweedrolling
  • openSUSE Slowrollrolling
  • SUSE Linux Enterprise Server16.0 · 15.7 · 15.6
  • Arch Linuxrolling
  • Manjarorolling
  • EndeavourOSrolling
  • Garuda Linuxrolling
  • CachyOSrolling
  • Windows11 · 10 · Server 2025 · Server 2022 · Server 2019 · Server 2016
  • DockerCompose
  • KubernetesHelm · 1.25+
  • CPUx86_64 · ARM64

Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS

  • tested Полный тест установки в контейнере пройден именно на этой версии.
  • expected То же семейство, достаточно новые glibc и systemd, но полный тест не выполнялся.

Все версии и их статус

Одна консоль, пять уровней защиты

Хватит собирать воедино WAF, API-шлюз, антибот и защиту от DDoS. ToutWAF объединяет их.

WAF

OWASP Top 10, CRS и SecLang, виртуальные патчи.

Защита API

Профиль маршрутов, JWT, ограничения GraphQL, обнаружение; проверка схемы — по лицензии.

Антибот

Отпечатки, проверки, оценка бота, ИИ-краулеры.

Анти-DDoS L7

Лимиты по нескольким ключам, обнаружение флуда, злоупотребления HTTP/2.

Сторона клиента

Генератор CSP, инвентаризация сторонних скриптов, шаблоны скиммеров.

Посмотрите, как это работает, в реальном времени

Каждый запрос проходит один конвейер: списки, геолокация, репутация, ограничения, анти-бот и обнаружение по сигнатурам с оценкой аномалий.

Терминал · toutwaf
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5

Карта угроз в реальном времени Имитация

Поток событий Имитация

  • 12:04:51185.220.101.7BAN/?id=1' UNION SELECTsqli
  • 12:04:4945.155.205.12BLOCK/wp-login.php (wpscan)bot
  • 12:04:46103.74.19.88BLOCK/download?f=../../etc/passwdlfi
  • 12:04:4491.240.118.9BLOCK/q?s=<img onerror=x>xss
  • 12:04:40194.26.29.55BLOCK/api/login x 240/minrate

Всё, что должен уметь современный WAAP

От обнаружения по сигнатурам до безопасности серверов, рабочих станций и почты: каждая функция сообщает, бесплатна она или требует лицензии. Без привязки к облачному провайдеру.

Защита приложений

Инъекции, десериализация, контрабанда запросов, загрузки файлов, сканеры и атаки на CMS: проверка каждого запроса в режиме обнаружения или блокировки.

Безопасность API

Профиль маршрутов сначала в режиме обучения, покрытие OWASP API Top 10, токены, ключи и ограничения GraphQL; проверка схемы и планы потребителей — по лицензии.

Боты, злоупотребления и трафик ИИ

Объяснимая оценка бота, проверки, подтверждённые поисковые роботы, отпечатки TLS, политика для ИИ-краулеров и лимиты против злоупотреблений.

Анти-DDoS уровня 7 и ограничение частоты

Ограничения по ключу, обнаружение лавинной нагрузки, режим «под атакой» и защита соединений от медленных атак и злоупотреблений HTTP/2.

Контроль доступа и репутация IP

Списки, страны, репутация и автоматические баны; степени по странам, пороги и симуляция — по лицензии.

Автоматические правила

ToutWAF сам устраняет свои ложные срабатывания и переводит сайт от наблюдения к блокировке, с доказательствами, которые вы можете проверить и отменить.

Арендаторы и MSP

Ведите нескольких клиентов из одной консоли: организация на каждого клиента, квоты, изоляция, приглашения и отчёты по клиентам. Организация по умолчанию бесплатна, остальное — по лицензии.

Серверы и агенты хоста

Добавьте существующие серверы и следите за ними из той же консоли: небольшой агент для Linux и Windows открывает только исходящие соединения.

Резервные копии и резервная консоль

Резервное копирование консоли и наблюдаемых серверов с проверкой восстановления; резервная консоль берёт управление на себя, когда решите вы.

Безопасность почты

Шлюз на Postfix и Rspamd, который ToutWAF устанавливает и ведёт по SSH на вашем сервере перед настоящим почтовым сервером. Бесплатной редакции нет.

Консоль и языки

Настраиваемая консоль на 10 языках, включая арабский (справа налево), доступная по секретному пути.

Посмотреть все функции

Защита в три шага

Установите

Установщик сначала проверяет вашу систему. Одна команда на поддерживаемом Linux, скрипт на Windows или файлы Docker и Kubernetes.

Добавьте сайт

Укажите домен и источник. ToutWAF получит сертификат, определит ваш стек и предложит шаблон политики.

Наблюдайте, затем блокируйте

Сначала работает режим обнаружения. Изучите отчёт, включите блокировку одним щелчком и так же откатитесь назад.

Меньше ложных срабатываний — за счёт метода

Сначала наблюдать, блокировать — когда это доказано

WAF, который блокирует не те запросы, обходится дороже, чем защищает. ToutWAF стартует в режиме обнаружения, показывает, что он заблокировал бы, позволяет проверить изменение на прошлом трафике и объясняет каждое решение. Нулевое число ложных срабатываний он обещать не может, и цифр на этот счёт не публикуется.

Наблюдать

Режим обнаружения включён по умолчанию. По окончании периода наблюдения отчёт предлагает узкие исключения для повторяющихся ложных срабатываний.

Симуляция

Воспроизведите записанный трафик на черновике политики и посмотрите, что она заблокировала бы.

Блокировать поэтапно

Включайте блокировку в один клик или сначала примените её к части узлов или запросов — и откатывайтесь одним шагом.

403Запрос заблокирован (пример)TW-2001
Что
Попытка SQL-инъекции
Где
Параметр запроса id на /product
Почему
Значение содержит ' OR '1'='1 — классическое всегда истинное условие. Правило sqli.tautology, оценка 15 (порог 5).
Это ложное срабатываниеСоздать самое узкое исключение

Оценка влияния: затронуто было бы 0,01 % трафика за последние 7 дней.

Отчёт об обнаружении через 7 дней (пример)
  • ✓99,8 % трафика было бы разрешено
  • !3 правила дают 95 % ложных срабатываний
  • ✓Предложено 3 исключения, готовых к проверке

Суверенность по замыслу: ваш трафик, ваши серверы, ваши правила

Для организаций, которые обязаны сохранять контроль над своими данными.

Самостоятельное размещение, локализация данных

Трафик и журналы остаются на вашей инфраструктуре, в выбранной вами юрисдикции. Никакого обязательного облака и телеметрии; немногочисленные исходящие соединения (обновления, определения, сертификаты) перечислены в документации.
Инструменты приватности

Псевдонимизация IP, минимизация журналов, маскированный захват полезной нагрузки, настраиваемое хранение, экспорт и удаление по адресу.

Подтверждающие данные, а не сертификация

Проверяемый журнал аудита и подтверждающие данные, сопоставленные с требованиями (PCI DSS 4.0, NIS2, DORA, ISO 27001, SOC 2), по фактическому состоянию платформы. Это доказательства, а не аттестация: у ToutWAF нет никаких сертификатов.

Безопасность и соответствие

Защищайте сайты и заботьтесь о серверах, на которых они работают

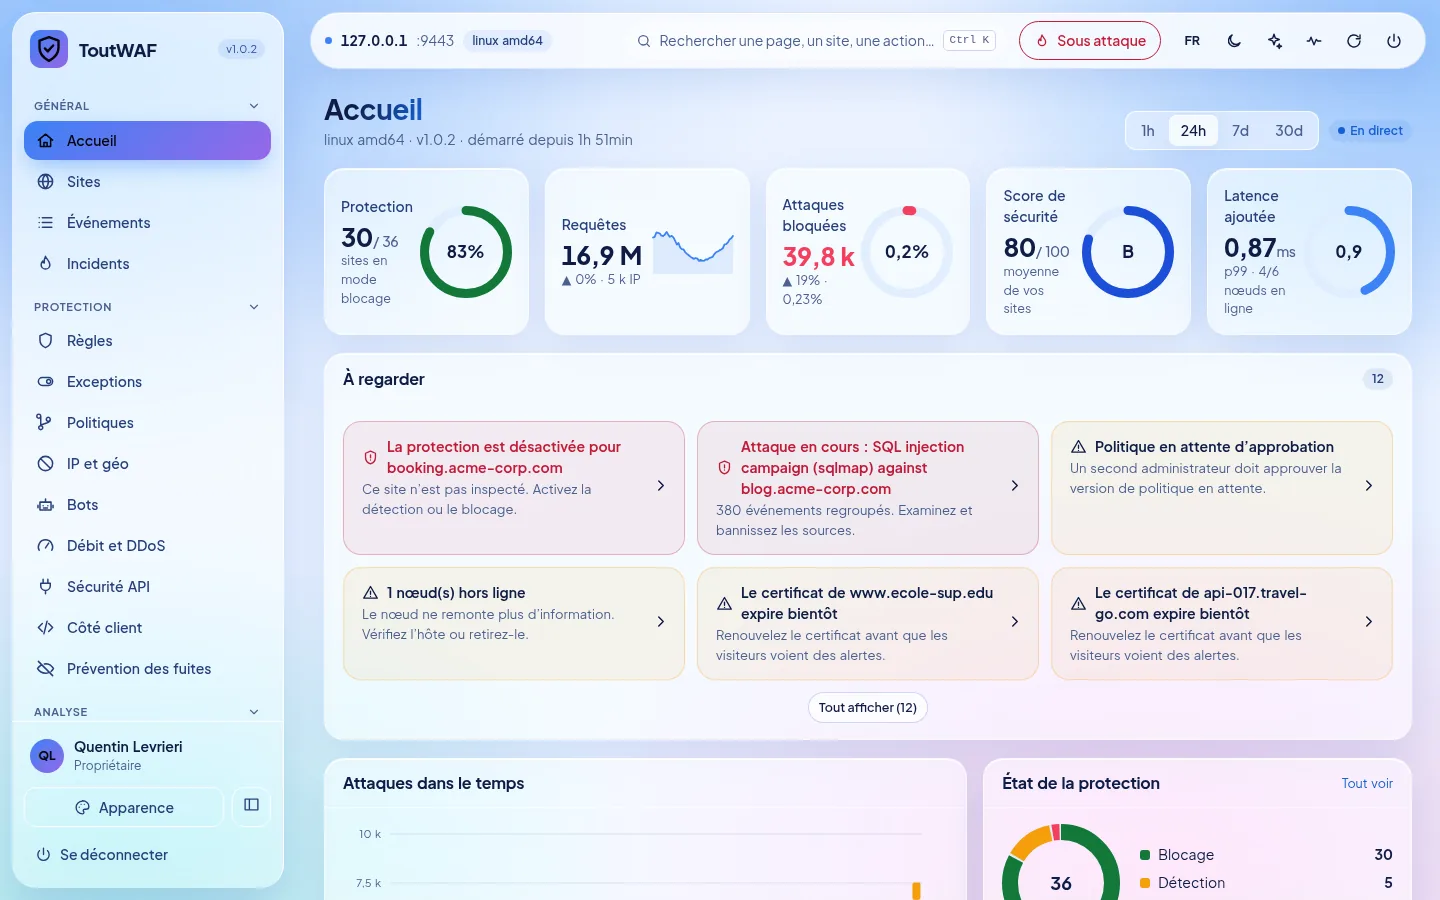
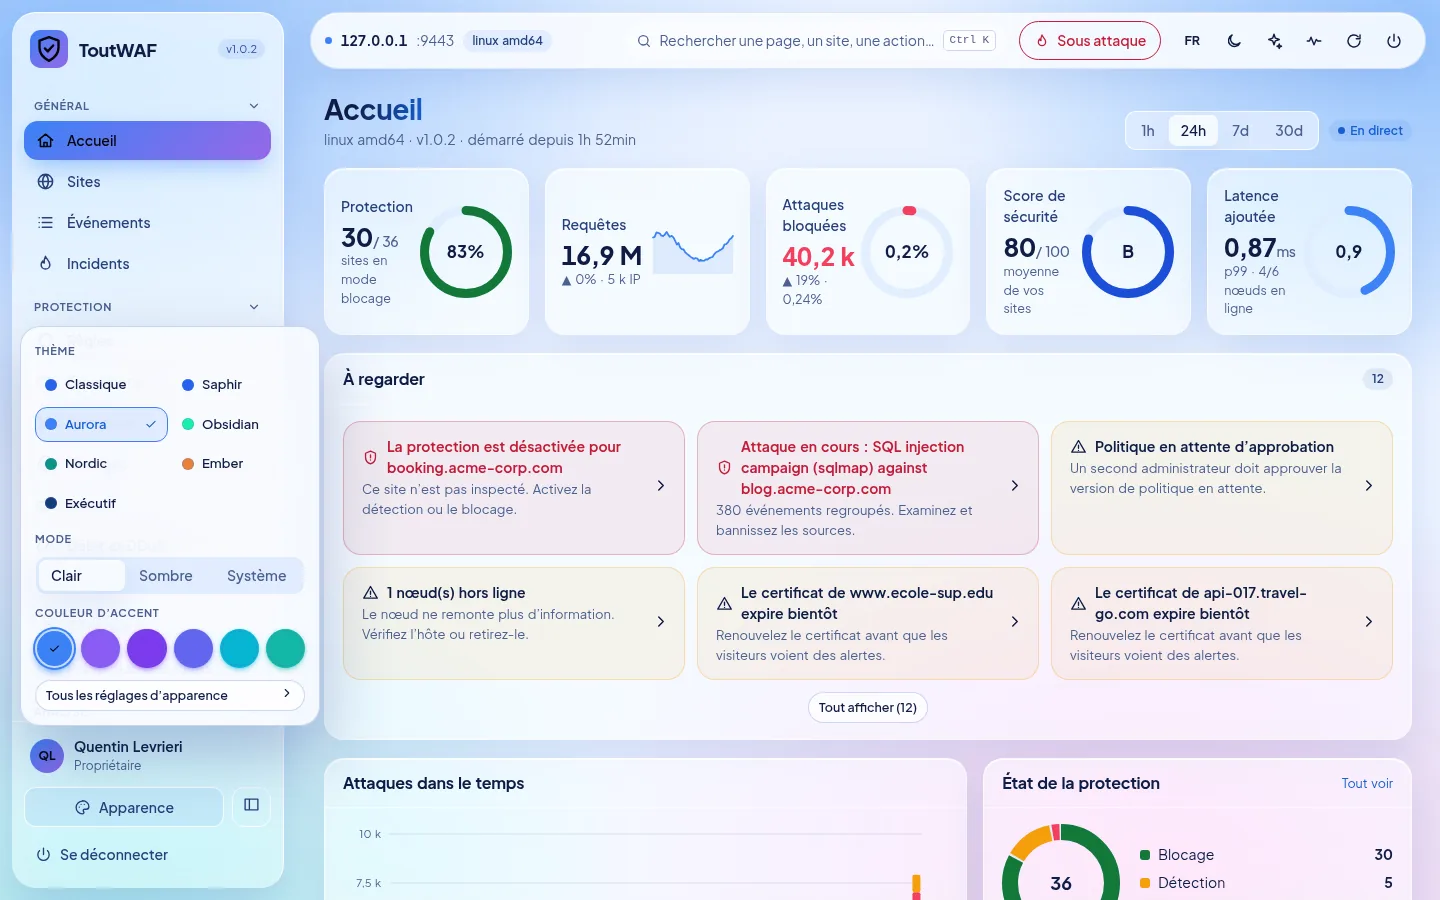
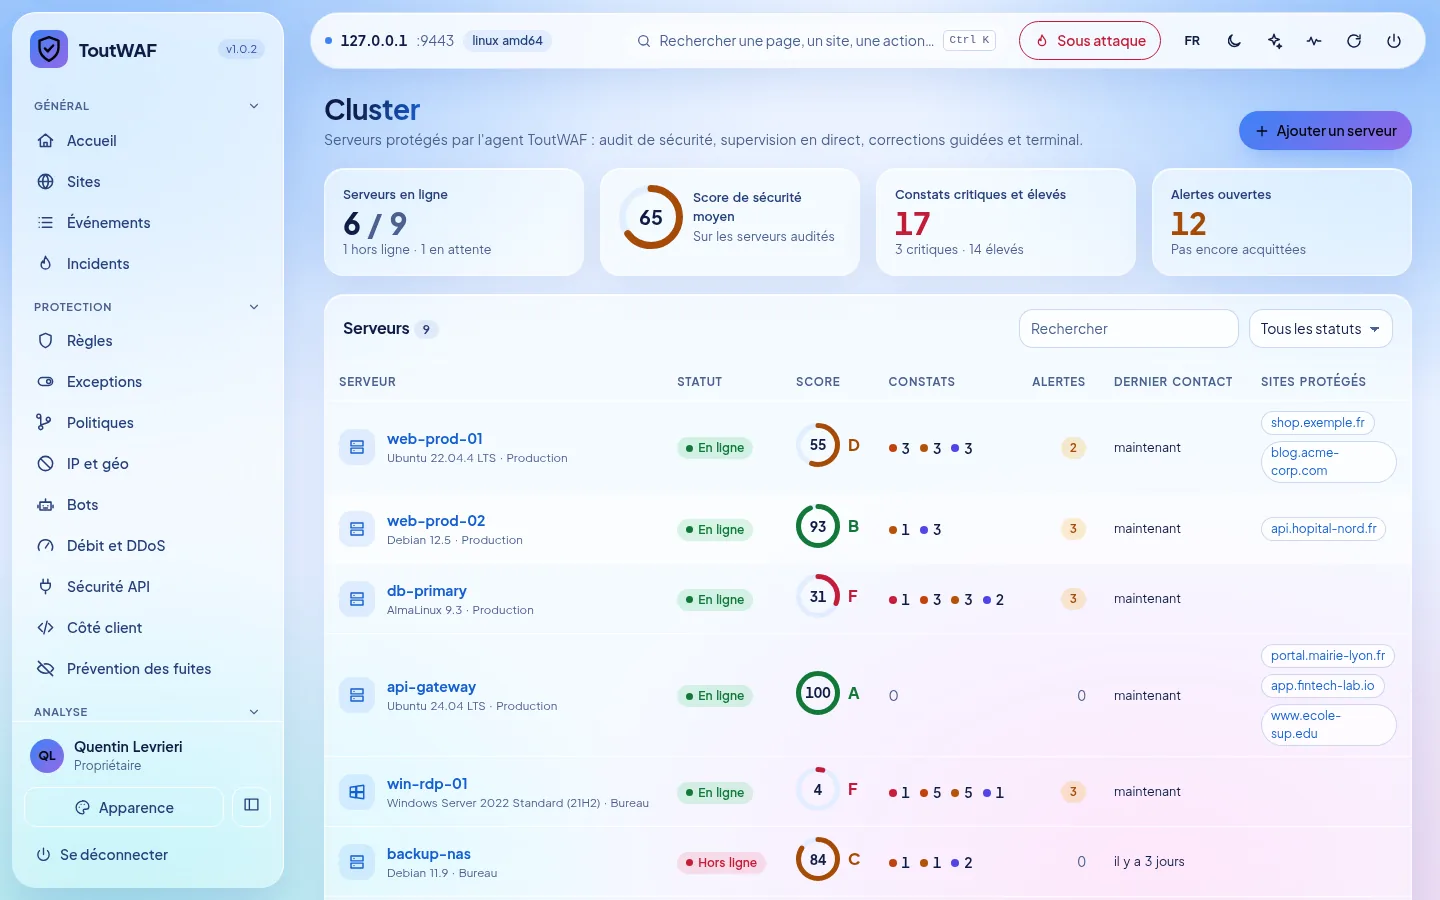
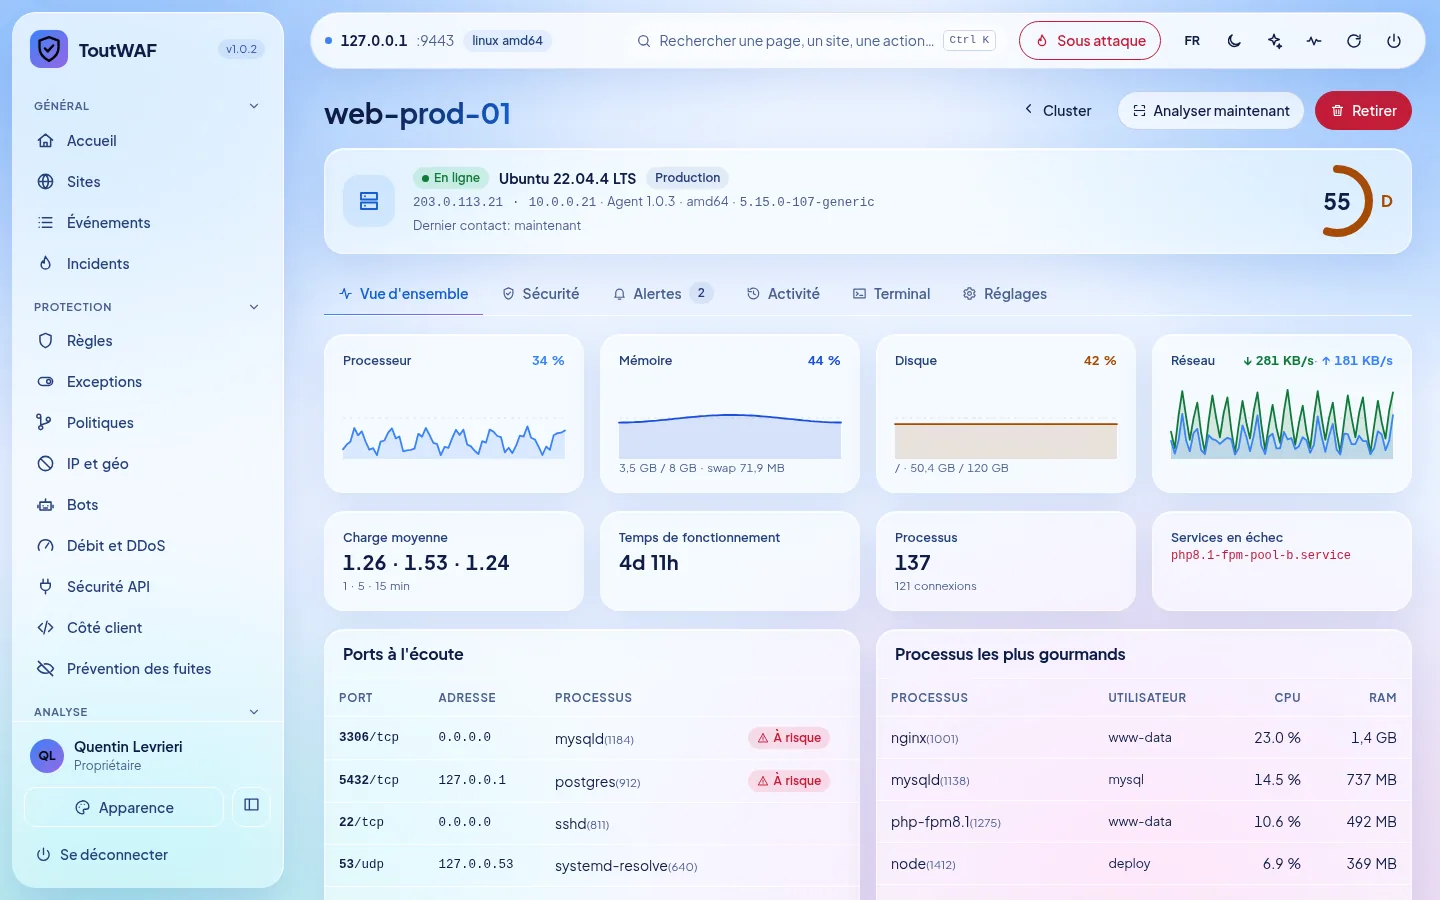
Реальные снимки консоли: панели в реальном времени, оценка безопасности от A до F, исправления в один клик и внешний вид, который можно настроить под себя.

Кластер: все серверы, оценка безопасности и оповещения
Панель сервера: ресурсы в реальном времени, исправления, терминал
Панель, тема Aurora светлая (по умолчанию)
Выбор темы, режима и цвета акцента

Консоль, с которой приятно работать

Консоль ToutWAF даёт полный контроль: атаки в реальном времени, объяснённые события, сайты, правила, баны и сертификаты, семь тем, светлый и тёмный режимы и вёрстку, которая работает на телефоне. Иллюстрация с демонстрационными данными.

https://waf.example.com:9443
192.168.4.2 web.local AlmaLinux 10.2FR

Панель

Запросы1.2M/ 24h
Заблокировано14 3801.2%
ЦП12 / 122296 MHz
ОЗУ1.6 / 63 GBtoutwaf-dp 0.3.0-dev
Запросы / Заблокировано
Требует внимания2
Двухфакторная аутентификация не включенаВключите 2FA, чтобы защитить доступ к консоли.
1 сайт без сертификатаLet's Encrypt бесплатен и работает автоматически.

Консоль

Поставьте щит перед вашими приложениями уже сегодня

Установите его на собственный сервер или напишите нам, чтобы обсудить лицензии.