WAAP · Linux · Windows · Docker · Kubernetes · x86_64 / ARM64

Protección web y de API completa que detiene los ataques antes de que lleguen a sus aplicaciones.

ToutWAF, la plataforma WAAP autoalojada: WAF, protección de API, anti-bot, anti-DDoS de capa 7 y seguridad del lado del cliente, desde una sola consola. También vela por lo que rodea sus sitios: servidores (paneles en vivo, auditoría de seguridad, correcciones con un clic), antivirus de equipo y pasarela de correo. Primero modo detección, bloqueo cuando usted esté listo.

  • Autoalojado
  • 10 idiomas
  • Sus datos se quedan con usted
Gratis para empezarFree: 3 sitios, 1 nodo y 5 millones de peticiones al mes, sin cuenta ni clave. Free +: 5 sitios y 15 millones tras un registro gratuito. Gratis de instalar y de usar, también en el ámbito profesional.
Ver las ofertas
  • 29dominios de protección y operación
  • 10idiomas, incluido RTL
  • 85fuentes de reglas e inteligencia de amenazas
  • 0telemetría por defecto

Compatible con casi todos los sistemas

Decenas de distribuciones y versiones de Linux, Windows, Docker y Kubernetes, en x86_64 y ARM de 64 bits.

  • AlmaLinux10 · 9 · 8
  • Rocky Linux10 · 9 · 8
  • Red Hat Enterprise Linux10 · 9 · 8
  • CentOS Stream10 · 9
  • Oracle Linux10 · 9 · 8
  • Fedora44 · 43 · 42 · 41
  • Amazon Linux2023
  • Debian13 · 12 · 11
  • Ubuntu26.04 · 25.10 · 24.04 · 22.04 · 20.04
  • Kali Linuxrolling
  • openSUSE Leap16.0 · 15.6
  • openSUSE Tumbleweedrolling
  • openSUSE Slowrollrolling
  • SUSE Linux Enterprise Server16.0 · 15.7 · 15.6
  • Arch Linuxrolling
  • Manjarorolling
  • EndeavourOSrolling
  • Garuda Linuxrolling
  • CachyOSrolling
  • Windows11 · 10 · Server 2025 · Server 2022 · Server 2019 · Server 2016
  • DockerCompose
  • KubernetesHelm · 1.25+
  • CPUx86_64 · ARM64

Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS

  • tested La prueba de instalación completa en contenedor pasó en esa versión exacta.
  • expected Misma familia, glibc y systemd suficientemente recientes, pero no se ejecutó la prueba completa.

Ver todas las versiones y su estado

Una consola, cinco capas de protección

Deje de combinar un WAF, una pasarela de API, una herramienta anti-bot y un escudo DDoS. ToutWAF los unifica.

WAF

OWASP Top 10, CRS y SecLang, parcheo virtual.

Protección de API

Perfil de rutas, JWT, límites GraphQL, descubrimiento; validación de esquema bajo licencia.

Anti-bot

Huellas, desafíos, puntuación de bots, rastreadores de IA.

Anti-DDoS L7

Límites multiclave, detección de inundaciones, abusos de HTTP/2.

Lado del cliente

Generador de CSP, inventario de scripts de terceros, patrones de skimmers.

Véalo funcionar, en directo

Cada petición pasa por un solo flujo: listas, geolocalización, reputación, límites, anti-bot y detección por firmas con puntuación de anomalías.

Terminal · toutwaf
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5

Mapa de amenazas en vivo Ilustración simulada

Flujo de eventos Ilustración simulada

  • 12:04:51185.220.101.7BAN/?id=1' UNION SELECTsqli
  • 12:04:4945.155.205.12BLOCK/wp-login.php (wpscan)bot
  • 12:04:46103.74.19.88BLOCK/download?f=../../etc/passwdlfi
  • 12:04:4491.240.118.9BLOCK/q?s=<img onerror=x>xss
  • 12:04:40194.26.29.55BLOCK/api/login x 240/minrate

Todo lo que debe hacer un WAAP moderno

De la detección por firmas a la seguridad de servidores, equipos y correo: cada función indica si es gratuita o requiere licencia. Sin dependencia de un proveedor cloud.

Protección de aplicaciones

Inyecciones, deserialización, contrabando de peticiones, cargas de archivos, escáneres y ataques a CMS, inspeccionados en cada petición en modo detección o bloqueo.

Seguridad de API

Un perfil de rutas primero en aprendizaje, cobertura del OWASP API Top 10, tokens, claves y límites GraphQL; validación de esquema y planes de consumidores bajo licencia.

Bots, abusos y tráfico de IA

Una puntuación de bot explicable, desafíos, rastreadores verificados, huellas TLS, una política para rastreadores de IA y límites de abuso.

Anti-DDoS de capa 7 y limitación de tasa

Límites por clave, detección de inundaciones, un modo bajo ataque y protecciones de conexión contra ataques lentos y abusos de HTTP/2.

Control de acceso y reputación de IP

Listas, países, reputación y bloqueos automáticos; grados por país, umbrales y simulación bajo licencia.

Reglas automáticas

ToutWAF resuelve por sí mismo sus falsos positivos y lleva un sitio de la observación al bloqueo, con pruebas que usted puede auditar y deshacer.

Inquilinos y MSP

Gestione varios clientes desde una consola: una organización por cliente, cuotas, aislamiento, invitaciones e informes por cliente. La organización por defecto es gratuita, el resto está bajo licencia.

Servidores y agentes de host

Añada sus servidores existentes y vigílelos desde la misma consola, con un pequeño agente para Linux y Windows que solo abre conexiones salientes.

Copias de seguridad y consola de reserva

Copia de seguridad de la consola y de los servidores que supervisa, con pruebas de restauración; una consola de reserva toma el relevo cuando usted lo decide.

Seguridad del correo

Una pasarela Postfix y Rspamd que ToutWAF instala y gestiona por SSH en un servidor suyo, delante de su servidor de correo real. Sin edición gratuita.

Consola e idiomas

Una consola personalizable en 10 idiomas, incluido el árabe de derecha a izquierda, a la que se accede por una ruta secreta.

Ver todas las funciones

Protegido en tres pasos

Instale

El instalador comprueba primero su sistema. Un comando en un Linux compatible, un script en Windows, o los archivos Docker y Kubernetes.

Añada su sitio

Indique el dominio y el origen. ToutWAF obtiene el certificado, detecta su stack y propone una plantilla de política.

Observe y luego bloquee

Primero se ejecuta el modo detección. Revise el informe, pase a bloqueo con un clic y vuelva atrás con otro.

Menos falsos positivos, por método

Observar primero, bloquear cuando esté probado

Un WAF que bloquea las peticiones equivocadas cuesta más de lo que protege. ToutWAF arranca en modo detección, muestra lo que habría bloqueado, le permite probar un cambio sobre el tráfico pasado y explica cada decisión. No puede prometer cero falsos positivos, y no se publica ninguna cifra al respecto.

Observar

El modo detección es el predeterminado. Al final del periodo de observación, un informe propone excepciones precisas para los falsos positivos recurrentes.

Simular

Reproduzca el tráfico registrado contra una política en borrador y vea lo que habría bloqueado.

Bloquear por etapas

Pase al bloqueo con un clic, o despliéguelo primero en una parte de los nodos o de las peticiones, y vuelva atrás en un paso.

403Petición bloqueada (ejemplo)TW-2001
Qué
Intento de inyección SQL
Dónde
Parámetro de consulta id en /product
Por qué
El valor contiene ' OR '1'='1, una condición siempre verdadera clásica. Regla sqli.tautology, puntuación 15 (umbral 5).
Es un falso positivoCrear la excepción más estrecha

Vista previa del impacto: se vería afectado el 0,01 % del tráfico de los últimos 7 días.

Informe de detección tras 7 días (ejemplo)
  • ✓Se permitiría el 99,8 % del tráfico
  • !3 reglas causan el 95 % de los falsos positivos
  • ✓3 excepciones propuestas, listas para revisar

Soberano por diseño: su tráfico, sus servidores, sus reglas

Diseñado para las organizaciones que deben conservar el control de sus datos.

Autoalojado, residencia de datos

El tráfico y los registros permanecen en su infraestructura, en la jurisdicción que usted elija. Sin nube obligatoria, sin telemetría; las pocas conexiones salientes (actualizaciones, definiciones, certificados) figuran en la documentación.
Controles de privacidad

Seudonimización de IP, minimización de registros, captura de carga útil enmascarada, retención configurable, y exportación o borrado por dirección.

Pruebas de cumplimiento, sin certificación

Un rastro de auditoría verificable y pruebas asociadas a controles (PCI DSS 4.0, NIS2, DORA, ISO 27001, SOC 2) a partir del estado real de la plataforma. Son pruebas, no una atestación: ToutWAF no posee ninguna certificación.

Seguridad y cumplimiento

Proteja sus sitios y cuide los servidores que los alojan

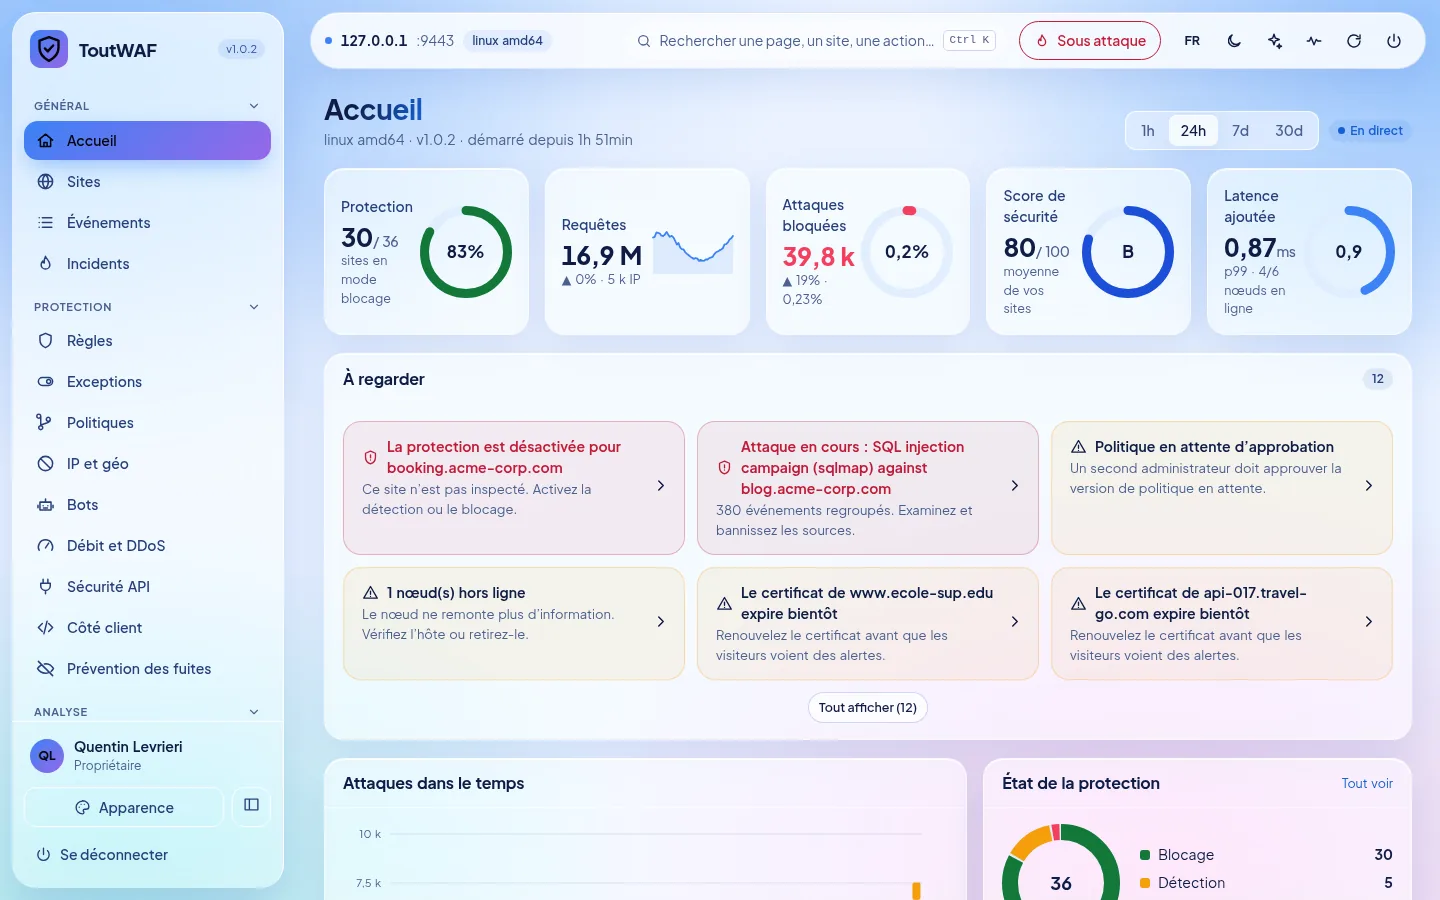
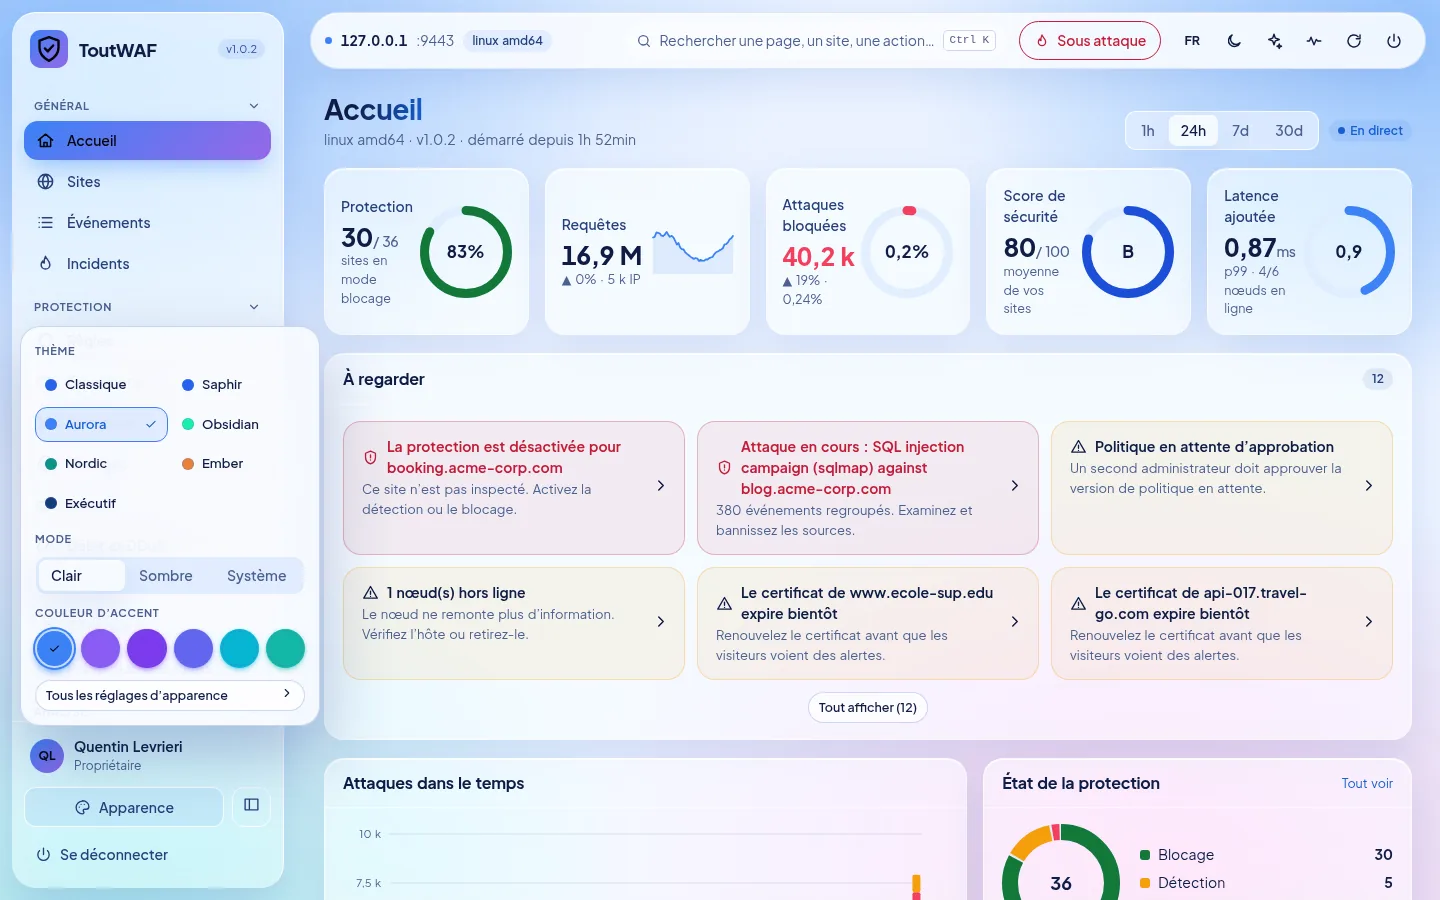
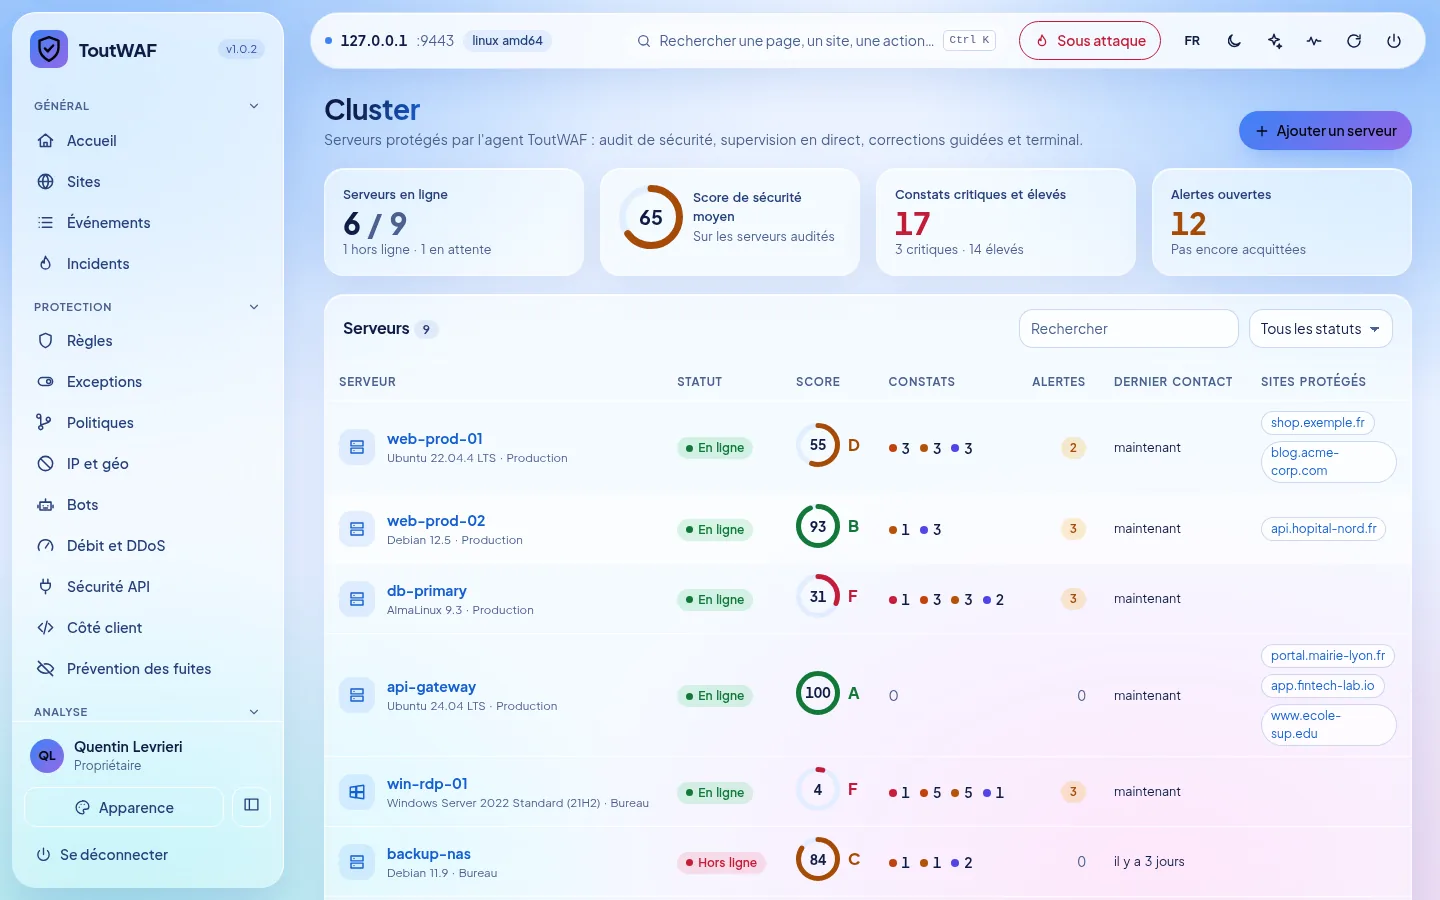
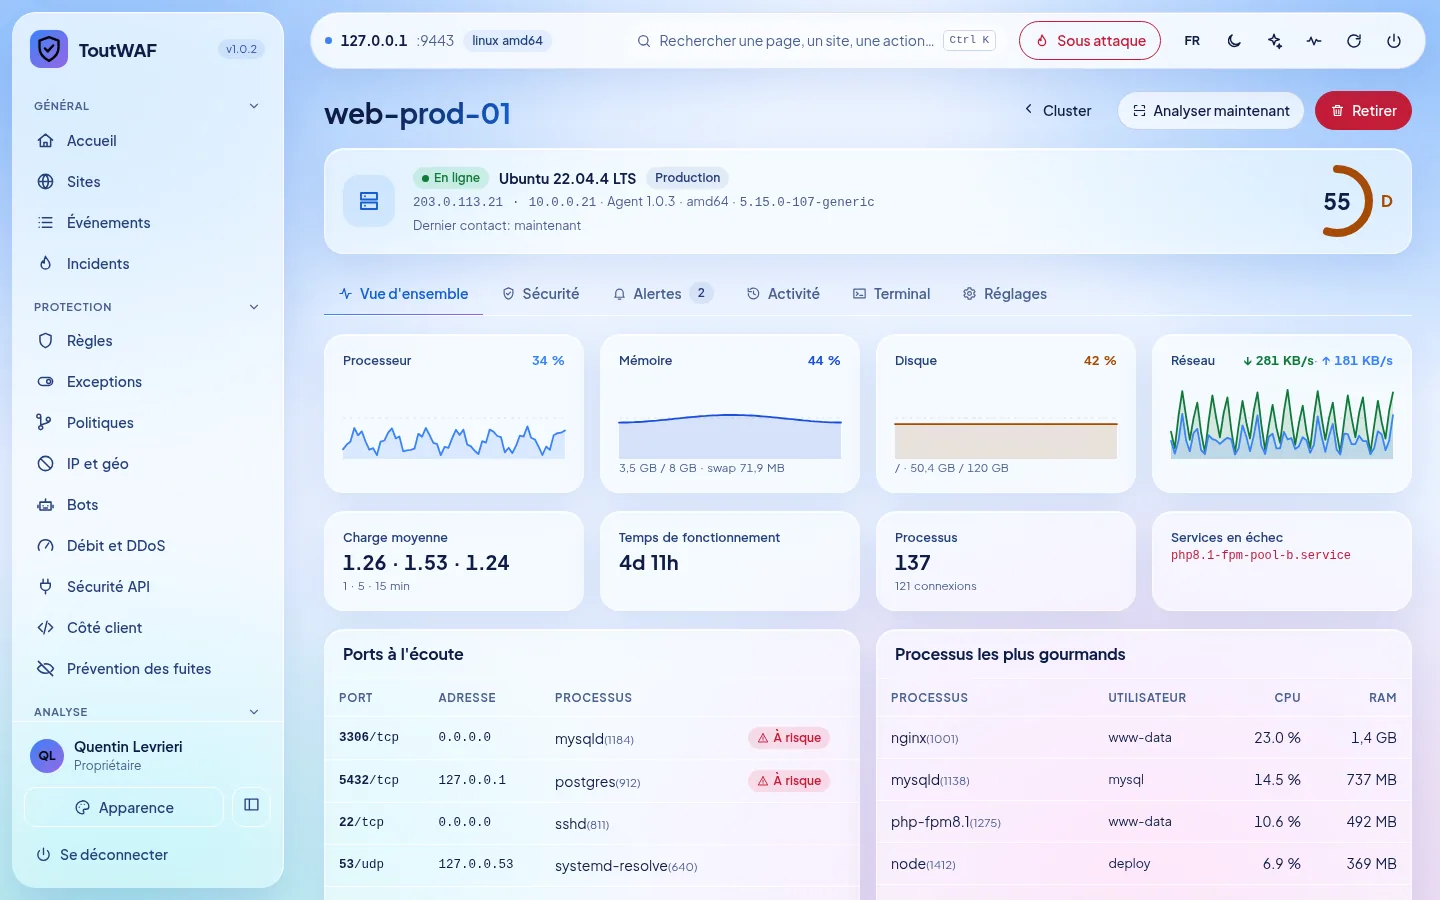
Capturas reales de la consola: paneles en vivo, puntuación de seguridad de la A a la F, correcciones con un clic y un aspecto que usted personaliza.

Clúster: todos sus servidores, puntuación de seguridad y alertas
Panel de un servidor: recursos en vivo, correcciones, terminal
Panel, tema Aurora claro (por defecto)
Elección del tema, del modo y del color de acento

Una consola que su equipo disfrutará

La consola de ToutWAF le da el control total: ataques en vivo, eventos explicados, sitios, reglas, bloqueos y certificados, con siete temas, modos claro y oscuro y un diseño que funciona en el teléfono. Ilustración con datos de demostración.

https://waf.example.com:9443
192.168.4.2 web.local AlmaLinux 10.2FR

Panel de control

Peticiones1.2M/ 24h
Bloqueadas14 3801.2%
CPU12 / 122296 MHz
RAM1.6 / 63 GBtoutwaf-dp 0.3.0-dev
Peticiones / Bloqueadas
A vigilar2
Autenticación de dos factores inactivaActive la 2FA para proteger el acceso a la consola.
1 sitio sin certificadoLet's Encrypt es gratuito y automático.

Consola

Ponga un escudo delante de sus aplicaciones hoy mismo

Instálelo en su propio servidor, o escríbanos para hablar de licencias.