



Zelf gehost, dataresidentie
Verkeer en logs blijven op uw infrastructuur, in het rechtsgebied van uw keuze. Geen verplichte cloud, geen telemetrie; de weinige uitgaande verbindingen (updates, definities, certificaten) staan in de documentatie.
ToutWAF, het zelf gehoste WAAP-platform: WAF, API-beveiliging, anti-bot, laag-7-anti-DDoS en client-side beveiliging vanuit één console. Het zorgt ook voor wat uw sites omringt: servers (live dashboards, beveiligingsaudit, herstelacties met één klik), endpoint-antivirus en een mailgateway. Eerst detectiemodus, blokkeren wanneer u er klaar voor bent.
Tientallen Linux-distributies en -versies, Windows, Docker en Kubernetes, op x86_64 en 64-bits ARM.
Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS
Stop met het samenvoegen van een WAF, een API-gateway, een bottool en een DDoS-schild. ToutWAF verenigt ze.
OWASP Top 10, CRS en SecLang, virtual patching.
Routeprofiel, JWT, GraphQL-limieten, ontdekking; schemavalidatie onder licentie.
Fingerprinting, challenges, botscore, AI-crawlers.
Rate limits op meerdere sleutels, flooddetectie, HTTP/2-misbruik.
CSP-generator, inventaris van scripts van derden, skimmerpatronen.
Elk verzoek gaat door één pijplijn: lijsten, geo, reputatie, limieten, anti-bot en signatuurdetectie met anomaliescore.
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5
Van signatuurdetectie tot beveiliging van servers, endpoints en mail: elke functie zegt of ze gratis is of een licentie vereist. Geen afhankelijkheid van een cloudleverancier.
Injecties, deserialisatie, request smuggling, uploads, scanners en CMS-aanvallen, bij elk verzoek gecontroleerd in detectie- of blokkeermodus.
Een routeprofiel eerst in leermodus, dekking van de OWASP API Top 10, tokens, sleutels en GraphQL-limieten; schemavalidatie en consumentenplannen onder licentie.
Een verklaarbare botscore, challenges, geverifieerde crawlers, TLS-vingerafdrukken, een beleid voor AI-crawlers en misbruiklimieten.
Limieten per sleutel, floodherkenning, een aanvalsmodus en verbindingsbeveiliging tegen trage aanvallen en HTTP/2-misbruik.
Lijsten, landen, reputatie en automatische bans; graden per land, drempels en simulatie onder licentie.
ToutWAF lost zijn eigen valse positieven op en brengt een site van observatie naar blokkeren, met bewijs dat u kunt controleren en ongedaan maken.
Beheer meerdere klanten vanuit één console: een organisatie per klant, quota, isolatie, uitnodigingen en rapporten per klant. De standaardorganisatie is gratis, de rest staat onder licentie.
Voeg uw bestaande servers toe en bewaak ze vanuit dezelfde console, met een kleine agent voor Linux en Windows die alleen uitgaande verbindingen opent.
Back-up van de console en van de servers die u bewaakt, met herstelproeven; een reserveconsole neemt over wanneer u dat beslist.
Een Postfix- en Rspamd-gateway die ToutWAF via SSH op een server van u installeert en beheert, vóór uw echte mailserver. Geen gratis editie.
Een aanpasbare console in 10 talen, inclusief Arabisch van rechts naar links, bereikbaar via een geheim pad.
De installer controleert eerst uw systeem. Eén opdracht op een ondersteunde Linux, een script op Windows, of de Docker- en Kubernetes-bestanden.
Voer het domein en de origin in. ToutWAF haalt het certificaat op, herkent uw stack en stelt een beleidssjabloon voor.
De detectiemodus draait eerst. Bekijk het rapport, schakel met één klik over op blokkeren en draai met één klik terug.
Een WAF die de verkeerde verzoeken blokkeert, kost meer dan hij beschermt. ToutWAF start in detectiemodus, toont wat het zou hebben geblokkeerd, laat u een wijziging testen op eerder verkeer en legt elke beslissing uit. Het kan geen nul valse positieven beloven, en er wordt hierover geen cijfer gepubliceerd.
Detectiemodus is de standaard. Aan het einde van de observatieperiode stelt een rapport smalle uitzonderingen voor de terugkerende valse positieven voor.
Speel opgenomen verkeer af tegen een conceptbeleid en zie wat er geblokkeerd zou zijn.
Schakel met één klik over op blokkeren, of rol het eerst uit op een deel van de nodes of verzoeken, en draai in één stap terug.
TW-2001Impactvoorbeeld: 0,01% van het verkeer van de afgelopen 7 dagen zou geraakt worden.
Gebouwd voor organisaties die de controle over hun gegevens moeten behouden.
Verkeer en logs blijven op uw infrastructuur, in het rechtsgebied van uw keuze. Geen verplichte cloud, geen telemetrie; de weinige uitgaande verbindingen (updates, definities, certificaten) staan in de documentatie.
IP-pseudonimisering, logminimalisatie, gemaskeerde payload-opname, instelbare bewaartermijn, en export of verwijdering per adres.
Een controleerbaar auditspoor en bewijsmateriaal gekoppeld aan controls (PCI DSS 4.0, NIS2, DORA, ISO 27001, SOC 2), uit de actuele staat van het platform. Het is bewijs, geen verklaring: ToutWAF heeft geen enkele certificering.
Echte schermafbeeldingen van de console: live dashboards, beveiligingsscore van A tot F, herstelacties met één klik en een uiterlijk dat u zelf bepaalt.
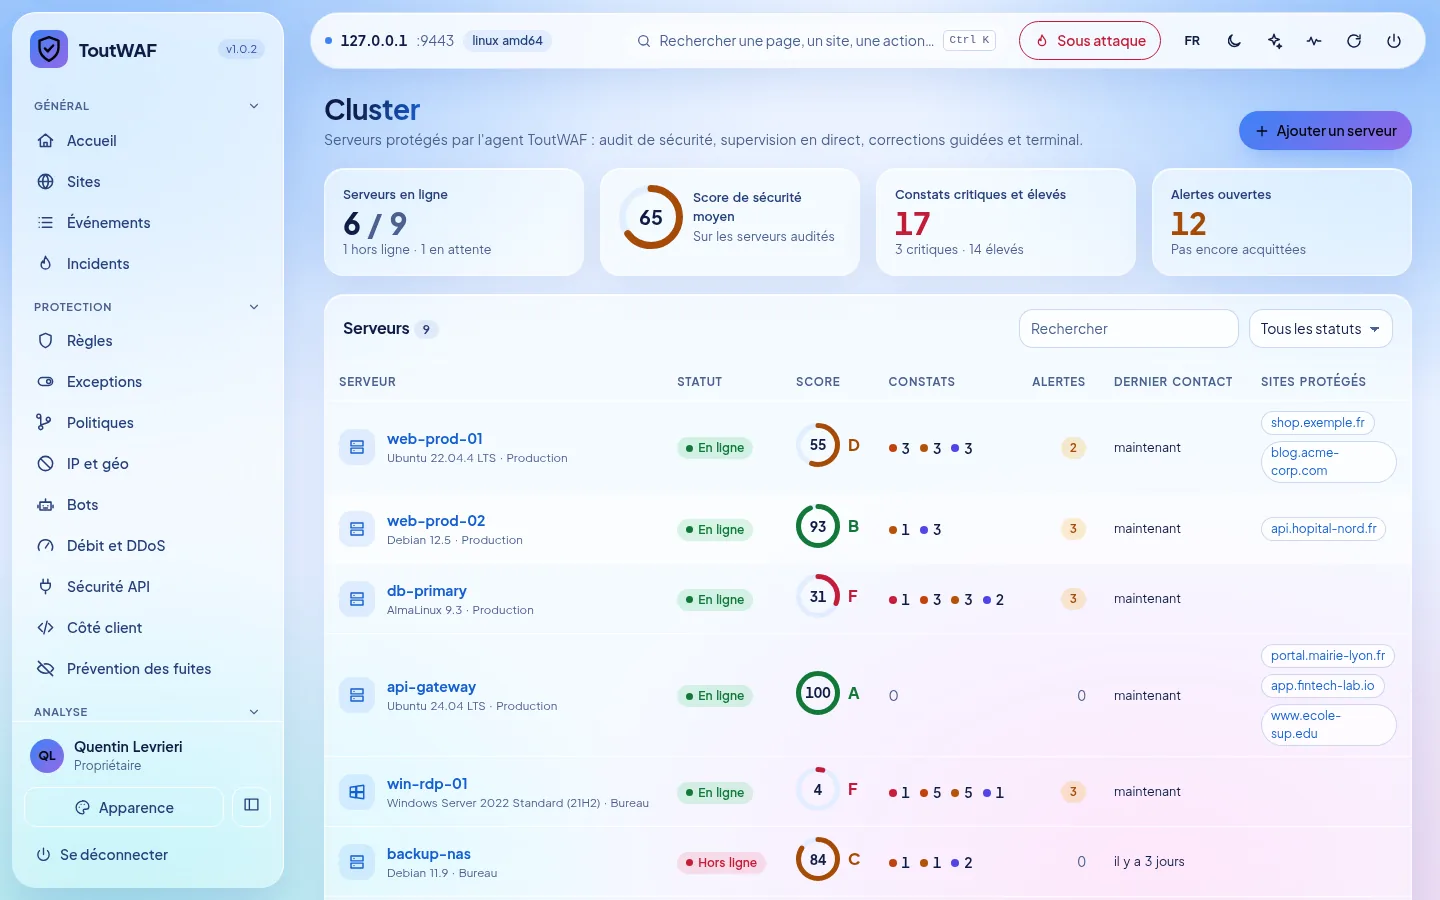
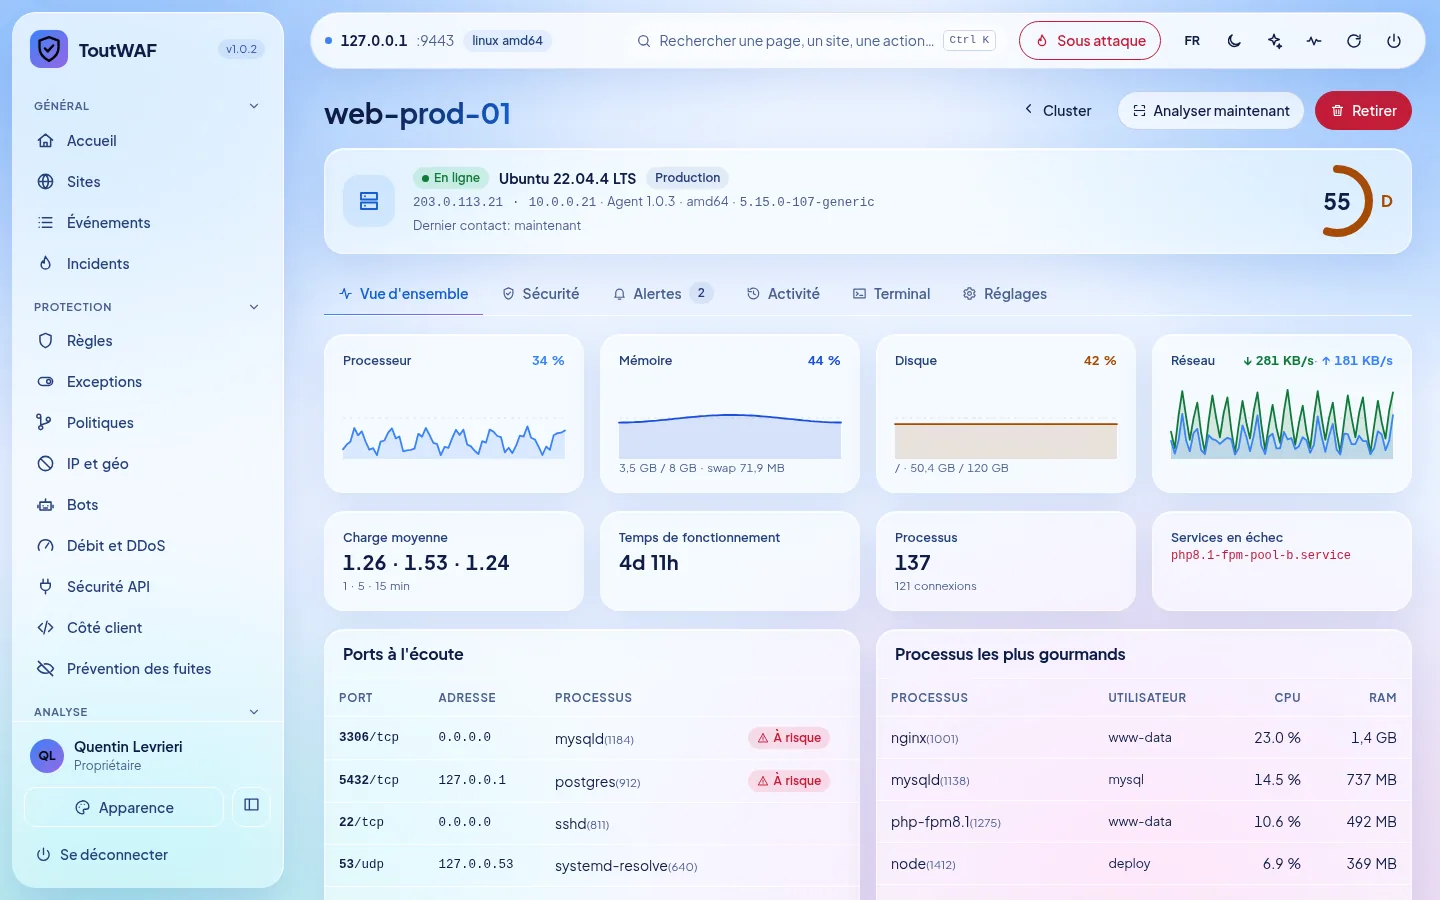
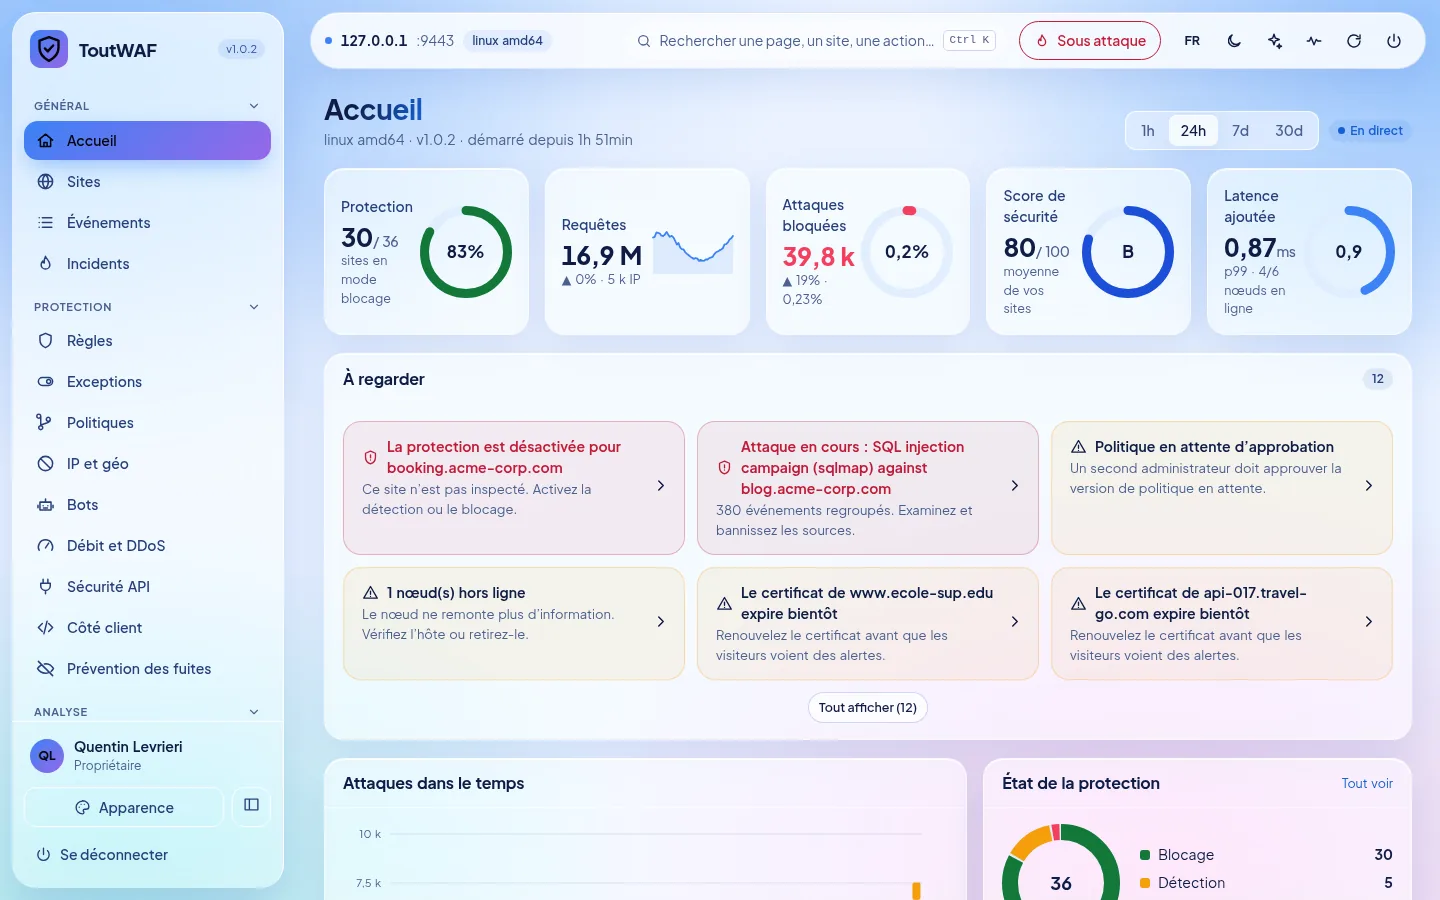
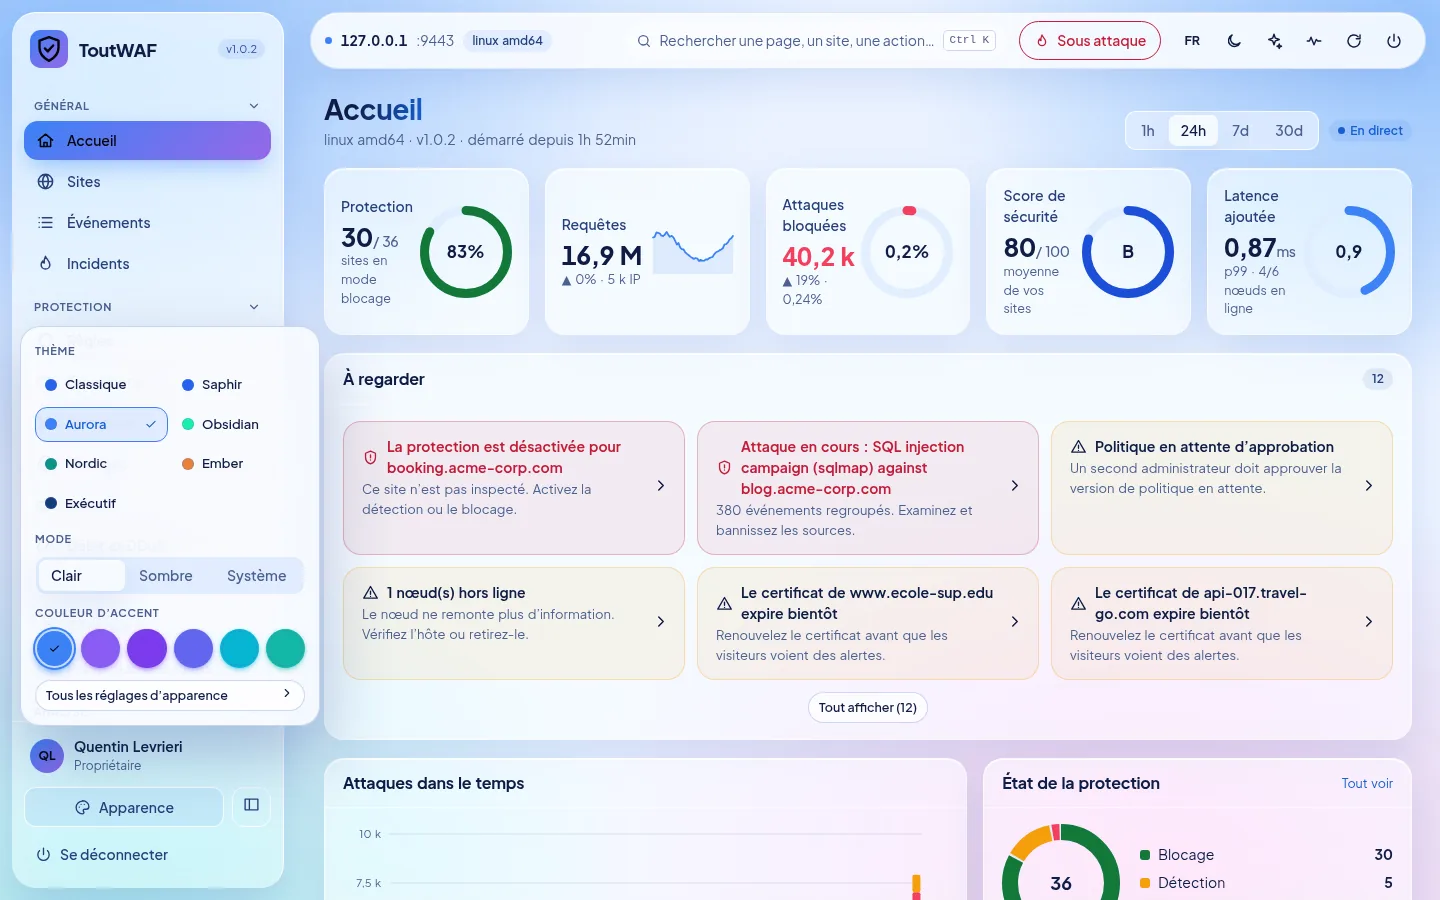
De ToutWAF-console geeft u volledige controle: live aanvallen, uitgelegde gebeurtenissen, sites, regels, bans en certificaten, met zeven thema's, lichte en donkere modus en een opmaak die op een telefoon werkt. Illustratie met demogegevens.
Installeer het op uw eigen server, of neem contact met ons op om over licenties te praten.