WAAP · Linux · Windows · Docker · Kubernetes · x86_64 / ARM64

Proteção web e de APIs completa que trava os ataques antes de chegarem às suas aplicações.

ToutWAF, a plataforma WAAP auto-alojada: WAF, proteção de API, anti-bot, anti-DDoS de camada 7 e segurança do lado do cliente, a partir de uma única consola. Também cuida do que rodeia os seus sites: servidores (painéis em tempo real, auditoria de segurança, correções com um clique), antivírus de posto e gateway de correio. Primeiro o modo deteção, o bloqueio quando estiver pronto.

  • Auto-hospedado
  • 10 idiomas
  • Os seus dados ficam consigo
Grátis para começarFree: 3 sites, 1 nó e 5 milhões de pedidos por mês, sem conta nem chave. Free +: 5 sites e 15 milhões após um registo gratuito. Gratuito para instalar e usar, também a título profissional.
Ver as ofertas
  • 29domínios de proteção e operação
  • 10idiomas, incluindo RTL
  • 85fontes de regras e informação sobre ameaças
  • 0telemetria por predefinição

Compatível com quase todos os sistemas

Dezenas de distribuições e versões de Linux, Windows, Docker e Kubernetes, em x86_64 e ARM de 64 bits.

  • AlmaLinux10 · 9 · 8
  • Rocky Linux10 · 9 · 8
  • Red Hat Enterprise Linux10 · 9 · 8
  • CentOS Stream10 · 9
  • Oracle Linux10 · 9 · 8
  • Fedora44 · 43 · 42 · 41
  • Amazon Linux2023
  • Debian13 · 12 · 11
  • Ubuntu26.04 · 25.10 · 24.04 · 22.04 · 20.04
  • Kali Linuxrolling
  • openSUSE Leap16.0 · 15.6
  • openSUSE Tumbleweedrolling
  • openSUSE Slowrollrolling
  • SUSE Linux Enterprise Server16.0 · 15.7 · 15.6
  • Arch Linuxrolling
  • Manjarorolling
  • EndeavourOSrolling
  • Garuda Linuxrolling
  • CachyOSrolling
  • Windows11 · 10 · Server 2025 · Server 2022 · Server 2019 · Server 2016
  • DockerCompose
  • KubernetesHelm · 1.25+
  • CPUx86_64 · ARM64

Linux Mint / LMDE, Pop!_OS, Zorin OS, elementary OS

  • tested O teste de instalação completo em contentor passou nessa versão exata.
  • expected Mesma família, glibc e systemd suficientemente recentes, mas o teste completo não foi executado.

Ver todas as versões e o seu estado

Uma consola, cinco camadas de proteção

Deixe de juntar um WAF, uma gateway de APIs, uma ferramenta anti-bot e um escudo DDoS. O ToutWAF une-os.

WAF

OWASP Top 10, CRS e SecLang, patching virtual.

Proteção de APIs

Perfil de rotas, JWT, limites GraphQL, descoberta; validação de esquema sob licença.

Anti-bot

Impressões digitais, desafios, pontuação de bots, crawlers de IA.

Anti-DDoS L7

Limites multichave, deteção de inundações, abusos de HTTP/2.

Lado do cliente

Gerador de CSP, inventário de scripts de terceiros, padrões de skimmers.

Veja-o a funcionar, em direto

Cada pedido passa por um único circuito: listas, geolocalização, reputação, limites, anti-bot e deteção por assinaturas com pontuação de anomalias.

Terminal · toutwaf
$ curl -i "https://shop.example.com/?id=1' OR '1'='1"
HTTP/2 403
x-toutwaf: blocked
x-toutwaf-code: TW-2001
rule: sqli.tautology  score 15/5

Mapa de ameaças em direto Ilustração simulada

Fluxo de eventos Ilustração simulada

  • 12:04:51185.220.101.7BAN/?id=1' UNION SELECTsqli
  • 12:04:4945.155.205.12BLOCK/wp-login.php (wpscan)bot
  • 12:04:46103.74.19.88BLOCK/download?f=../../etc/passwdlfi
  • 12:04:4491.240.118.9BLOCK/q?s=<img onerror=x>xss
  • 12:04:40194.26.29.55BLOCK/api/login x 240/minrate

Tudo o que um WAAP moderno deve fazer

Da deteção por assinaturas à segurança de servidores, postos e correio: cada função diz se é gratuita ou exige licença. Sem dependência de um fornecedor cloud.

Proteção de aplicações

Injeções, desserialização, contrabando de pedidos, carregamentos, scanners e ataques a CMS, inspecionados em cada pedido em modo deteção ou bloqueio.

Segurança de API

Um perfil de rotas primeiro em aprendizagem, cobertura do OWASP API Top 10, tokens, chaves e limites GraphQL; validação de esquema e planos de consumidores sob licença.

Bots, abusos e tráfego de IA

Uma pontuação de bot explicável, desafios, rastreadores verificados, impressões digitais TLS, uma política para rastreadores de IA e limites de abuso.

Anti-DDoS de camada 7 e limitação de débito

Limites por chave, deteção de inundações, um modo sob ataque e proteções de ligação contra ataques lentos e abusos de HTTP/2.

Controlo de acesso e reputação de IP

Listas, países, reputação e banimentos automáticos; graus por país, limiares e simulação sob licença.

Regras automáticas

O ToutWAF resolve sozinho os seus falsos positivos e leva um site da observação ao bloqueio, com provas que pode auditar e anular.

Inquilinos e MSP

Gira vários clientes a partir de uma consola: uma organização por cliente, quotas, isolamento, convites e relatórios por cliente. A organização predefinida é gratuita, o resto está sob licença.

Servidores e agentes de anfitrião

Adicione os seus servidores existentes e vigie-os a partir da mesma consola, com um pequeno agente para Linux e Windows que só abre ligações de saída.

Cópias de segurança e consola de reserva

Cópia de segurança da consola e dos servidores que supervisiona, com testes de restauração; uma consola de reserva assume quando o decidir.

Segurança do correio

Um gateway Postfix e Rspamd que o ToutWAF instala e gere por SSH num servidor seu, à frente do seu servidor de correio real. Sem edição gratuita.

Consola e idiomas

Uma consola personalizável em 10 idiomas, incluindo o árabe da direita para a esquerda, acessível por um caminho secreto.

Ver todas as funções

Protegido em três passos

Instale

O instalador verifica primeiro o seu sistema. Um comando num Linux suportado, um script no Windows, ou os ficheiros Docker e Kubernetes.

Adicione o seu site

Indique o domínio e a origem. O ToutWAF obtém o certificado, deteta a sua stack e propõe um modelo de política.

Observe e depois bloqueie

O modo de deteção corre primeiro. Reveja o relatório, passe a bloqueio com um clique e reverta com outro.

Menos falsos positivos, por método

Observar primeiro, bloquear quando estiver provado

Um WAF que bloqueia os pedidos errados custa mais do que protege. O ToutWAF arranca em modo deteção, mostra o que teria bloqueado, deixa-o testar uma alteração sobre o tráfego passado e explica cada decisão. Não pode prometer zero falsos positivos, e nenhum valor é publicado a esse respeito.

Observar

O modo deteção é o predefinido. No fim do período de observação, um relatório propõe exceções estreitas para os falsos positivos recorrentes.

Simular

Reproduza o tráfego registado contra uma política em rascunho e veja o que teria bloqueado.

Bloquear por etapas

Passe ao bloqueio com um clique, ou implemente-o primeiro numa parte dos nós ou dos pedidos, e volte atrás num só passo.

403Pedido bloqueado (exemplo)TW-2001
O quê
Tentativa de injeção SQL
Onde
Parâmetro de consulta id em /product
Porquê
O valor contém ' OR '1'='1, uma condição clássica sempre verdadeira. Regra sqli.tautology, pontuação 15 (limiar 5).
É um falso positivoCriar a exceção mais restrita

Pré-visualização do impacto: 0,01 % do tráfego dos últimos 7 dias seria afetado.

Relatório de deteção após 7 dias (exemplo)
  • ✓99,8 % do tráfego seria permitido
  • !3 regras causam 95 % dos falsos positivos
  • ✓3 exceções propostas, prontas a rever

Soberano por conceção: o seu tráfego, os seus servidores, as suas regras

Concebido para organizações que têm de manter o controlo dos seus dados.

Auto-alojado, residência dos dados

O tráfego e os registos permanecem na sua infraestrutura, na jurisdição que escolher. Sem cloud obrigatória, sem telemetria; as poucas ligações de saída (atualizações, definições, certificados) estão listadas na documentação.
Controlos de privacidade

Pseudonimização de IP, minimização de registos, captura de carga útil mascarada, retenção configurável, e exportação ou eliminação por endereço.

Elementos de prova, sem certificação

Um rasto de auditoria verificável e elementos de prova associados a controlos (PCI DSS 4.0, NIS2, DORA, ISO 27001, SOC 2) a partir do estado real da plataforma. São provas, não uma atestação: o ToutWAF não possui nenhuma certificação.

Segurança e conformidade

Proteja os seus sites e cuide dos servidores que os alojam

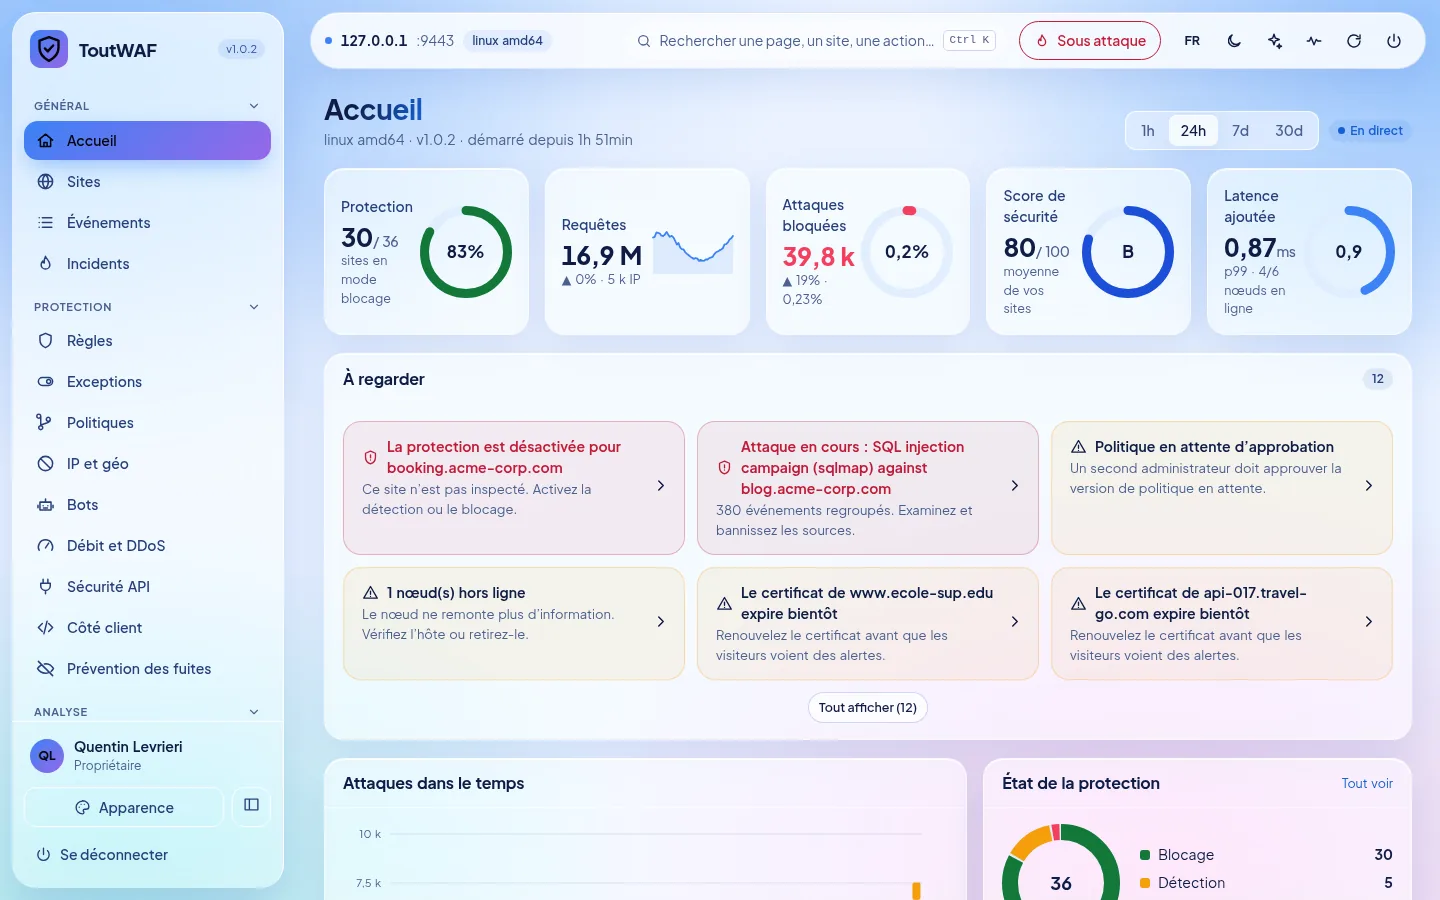
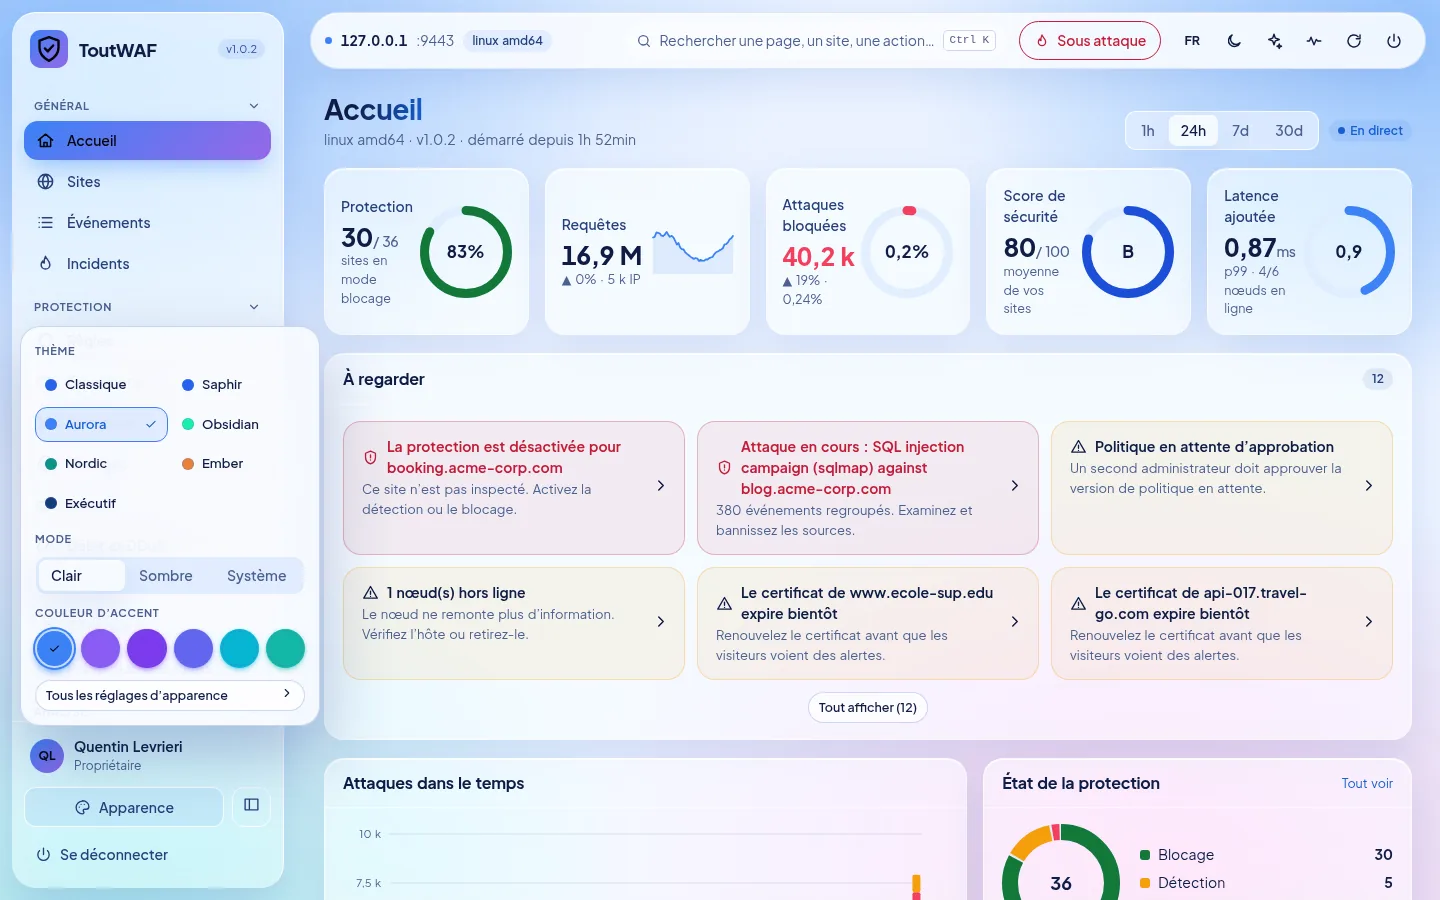
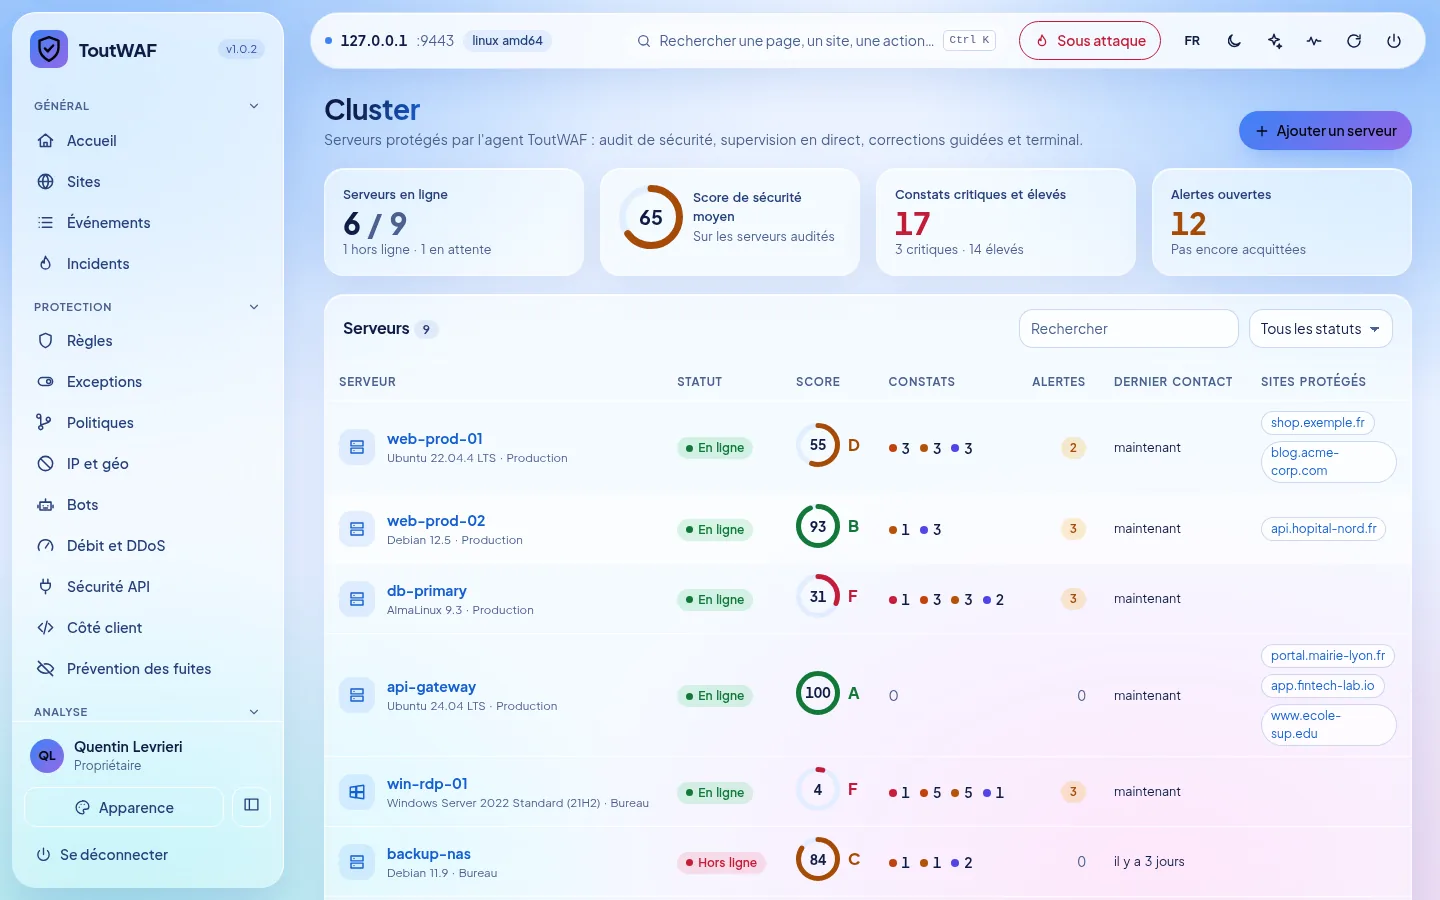
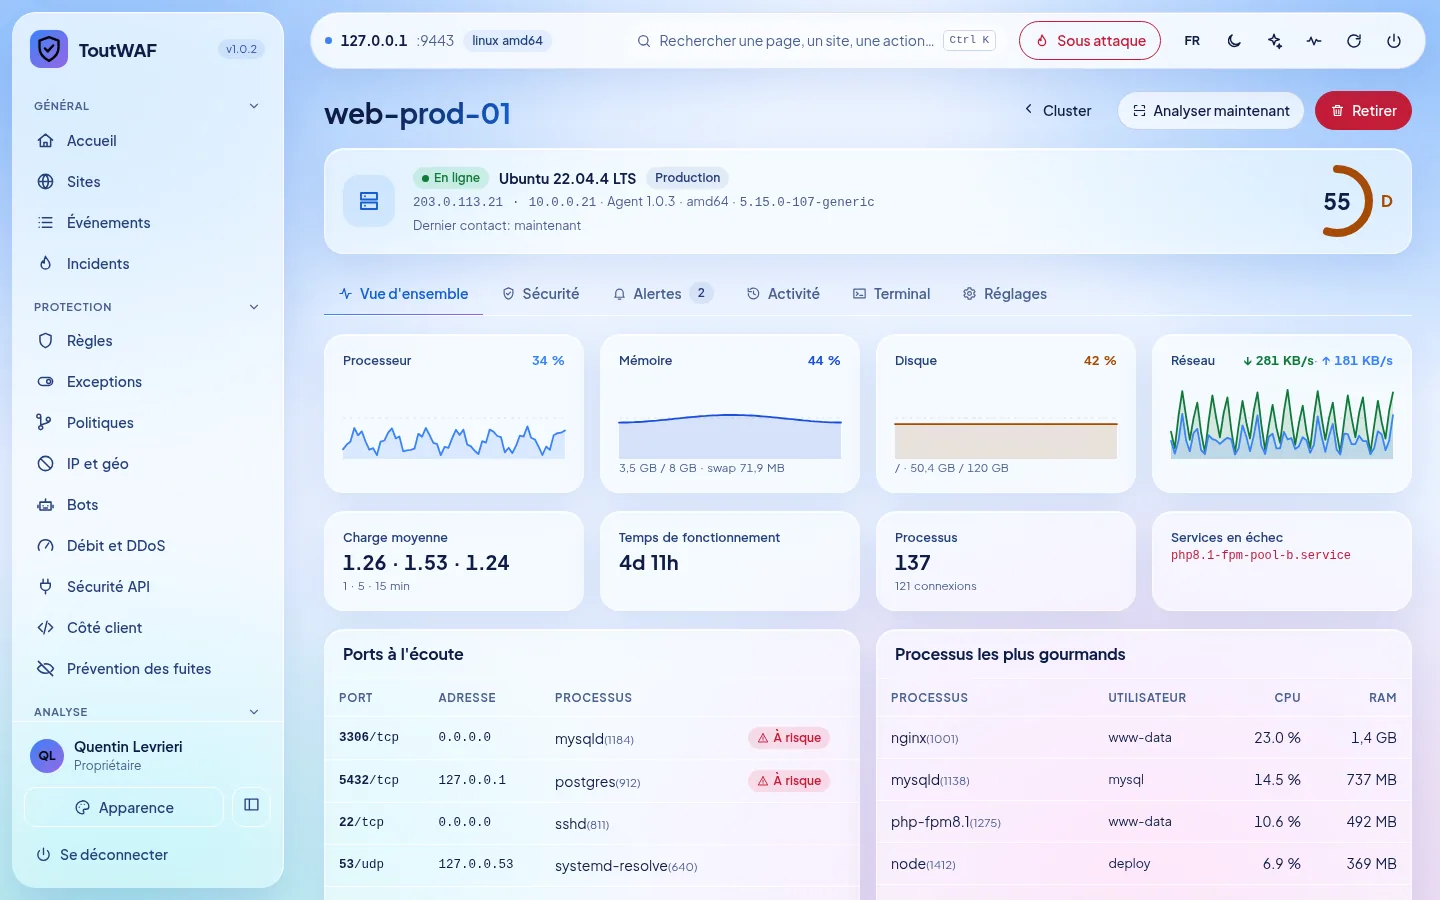
Capturas de ecrã reais da consola: painéis em tempo real, nota de segurança de A a F, correções com um clique e um aspeto que pode personalizar.

Cluster: todos os servidores, pontuação de segurança e alertas
Painel de um servidor: recursos em direto, correções, terminal
Painel, tema Aurora claro (predefinido)
Escolha do tema, do modo e da cor de destaque

Uma consola que a sua equipa vai apreciar

A consola do ToutWAF dá-lhe o controlo total: ataques em direto, eventos explicados, sites, regras, banimentos e certificados, com sete temas, modos claro e escuro e uma disposição que funciona no telemóvel. Ilustração com dados de demonstração.

https://waf.example.com:9443
192.168.4.2 web.local AlmaLinux 10.2FR

Painel

Pedidos1.2M/ 24h
Bloqueados14 3801.2%
CPU12 / 122296 MHz
RAM1.6 / 63 GBtoutwaf-dp 0.3.0-dev
Pedidos / Bloqueados
A acompanhar2
Autenticação de dois fatores inativaAtive a 2FA para proteger o acesso à consola.
1 site sem certificadoO Let's Encrypt é gratuito e automático.

Consola

Coloque hoje um escudo à frente das suas aplicações

Instale-o no seu próprio servidor, ou contacte-nos para falar de licenças.