O ToutWAF é um WAAP completo, com uma suite de ferramentas à volta. Cada função listada aqui existe hoje no produto, com a sua edição: gratuita ou licença necessária. Algumas ainda não foram testadas em condições reais e têm uma etiqueta que o indica. O que não está desenvolvido, foi retirado ou não foi verificado em sistemas reais está indicado no fim desta página.
EdiçãoGratuito Incluído em todas as ofertas, incluindo as duas gratuitas (Free e Free +)Pro e superiores Ofertas pagas: visível na consola, bloqueada sem licença. A partir do Pro, salvo indicação Agency ou Enterprise
Ainda não testada em condições reais Funciona nos testes do produto, mas ainda não foi testada com o serviço, o sistema ou o equipamento reais. A consola mostra a mesma nota onde configura a função.
Uma função sob licença continua visível na consola, bloqueada e nunca escondida. Quando uma função tem uma base gratuita e uma parte avançada sob licença, ambas são listadas. Quando uma licença paga termina: 48 horas de tolerância, 48 horas só de leitura e depois a proteção WAF é desativada (o tráfego continua a passar, sem proteção) até à renovação.
Functions in detail
Dedicated pages: how it works, illustrations, use cases, and what is free or under licence.
Autoteste do site: pedidos comuns avaliados pelo seu plano de dados antes de bloquear seja o que forGratuito
Taxa estimada de falsos positivos por grupo de regras e indicador «Pronto para bloquear»Gratuito
Extensões do CRS para a tecnologia detetada no seu siteGratuito
Registo das decisões automáticas com as provas e anulação com um cliqueGratuito
Perfil Automático: só registo, depois desafio, depois bloqueio, um grupo de regras de cada vezPro e superiores
Exceções automáticas: estreitas, com expiração, criadas apenas a partir de provas sólidas do tráfego realPro e superiores
Reversão automática de uma atualização de regras que bloqueia pedidos comunsPro e superiores
Definições e informação sobre ameaças
Cerca de 85 fontes de regras, listas de reputação e tabelas, mantidas atualizadas pelo plano de controlo. Nada sobre os seus visitantes é enviado.
Cerca de 85 fontes verificadas a cada hora, validadas antes de serem usadas e revertidas se falharemGratuito
Pacote Essential ativo por predefinição: regras web, vulnerabilidades exploradas conhecidas, Tor, grandes listas de endereços gratuitas, redes de CDNGratuito
Pacotes Pro e Maximum: listas de endereços mais amplas, domínios de phishing, tabela de AS, tabela de cidadesPro e superiores
Pontuação de reputação de IP explicável de 0 a 100: classe da lista, acordo de fornecedores independentes, atualidadeGratuito
Modo offline com pacotes assinados para servidores sem acesso à InternetGratuito
Pesquisa de um indicador ou de um endereço a partir da consolaGratuito
Licença ou condições de cada fonte visíveis; as listas com condições restritivas ficam desativadas até que as aceiteGratuito
Precisão de cada lista medida sobre o seu próprio tráfegoPro e superiores
Pontos ajustáveis para cada classe de reputaçãoPro e superiores
Vigilante semanal de registos públicos, que propõe novas fontes e assinala as que deixaram de existirPro e superiores
As suas próprias chaves para as listas que a exigem, guardadas cifradasPro e superiores
Vulnerabilidades exploradas conhecidas (CISA KEV) acompanhadas a cada 6 horas e ligadas a correções virtuais quando existe um padrão verificadoGratuito
Deteção da tecnologia do site, que propõe o modelo e as extensões CRS adequadosGratuito
Segurança de API
Um perfil de rotas primeiro em aprendizagem, cobertura do OWASP API Top 10, tokens, chaves e limites GraphQL; validação de esquema e planos de consumidores sob licença.
Prova de trabalho invisível, verificação JavaScript ou CAPTCHA integrado que respeita a privacidadeGratuito
Cloudflare Turnstile, hCaptcha ou reCAPTCHA como opção explícita (o endereço do visitante vai então para o fornecedor) Ainda não testada em condições reaisGratuito
Rastreadores verificados por DNS inverso: um falso Googlebot é bloqueadoGratuito
Política para rastreadores de IA (GPTBot, ClaudeBot e outros): permitir, registar, desafiar ou bloquearGratuito
Impressões digitais TLS JA3 e JA4, utilizáveis para recusar ferramentas e limitar o débitoGratuito
Coerência dos cabeçalhos: user-agent, impressão digital TLS, ordem dos cabeçalhosGratuito
Sinais de navegador sem interface (headless), verificados durante o desafioGratuito
Limites em inícios de sessão, códigos de utilização única e preenchimento de credenciaisGratuito
Registos com endereços de e-mail descartáveis recusadosGratuito
Anti-DDoS de camada 7 e limitação de débito
Limites por chave, deteção de inundações, um modo sob ataque e proteções de ligação contra ataques lentos e abusos de HTTP/2.
TLS 1.2 e 1.3 (perfil intermédio) ou só TLS 1.3 (perfil moderno)Gratuito
HTTP/1.1 e HTTP/2 para os visitantes, HTTP/2 ou h2c para a origem (HTTP/3 não está disponível)Gratuito
Certificados automáticos de uma autoridade à sua escolha: Let's Encrypt, ZeroSSL, Google Trust Services, SSL.com Ainda não testada em condições reaisGratuito
Desafios HTTP-01 e DNS-01, renovação 30 dias antes da expiraçãoGratuito
Verificações antes de uma encomenda: registos A e AAAA, deteção de CDN, acessibilidade da porta 80Gratuito
Os seus próprios certificados, recarregados sem interromper nenhum handshakeGratuito
OCSP stapling e HSTSGratuito
TLS mútuo: certificados de cliente dos visitantes e para a origemGratuito
Proxy de WebSocket, eventos enviados pelo servidor (SSE) e gRPCGratuito
Várias autoridades com comutação automática, diretórios ACME pagos ou internos Ainda não testada em condições reaisPro e superiores
Segurança do lado do cliente
Cabeçalhos de segurança, um gerador de Content-Security-Policy, um inventário de scripts de terceiros e reforço dos cookies.
Cabeçalhos de segurança por predefinição: HSTS, nosniff, molduras, referente, permissões, COOP, CORPGratuito
Gerador de CSP: aprende as origens a partir dos relatórios de violação, primeiro só relatório, depois aplicaçãoGratuito
Inventário de scripts de terceiros com impressões digitais: novos domínios e alterações assinalados, padrões de skimmersGratuito
Reforço dos cookies: Secure, HttpOnly, SameSiteGratuito
Inspeção das respostas e DLP
O que sai das suas aplicações também é controlado: erros mascarados, banners removidos, dados sensíveis detetados.
Mascaramento de erros: um rasto de pilha ou um erro de base de dados nunca chega ao visitanteGratuito
Banners Server e X-Powered-By removidosGratuito
Deteção de fugas: cartões de pagamento (Luhn), IBAN, identificadores nacionais, chaves de API, chaves privadas, listas de e-mails em massaGratuito
Registar, mascarar ou bloquear os dados sensíveis nas respostasGratuito
Saída de webshell, defacement, listagens de diretórios e mapas de código-fonte detetadosGratuito
Eventos e registos: palavras-passe, tokens e números de cartão mascaradosGratuito
Campos a mascarar pelo nome: o valor é substituído por *** quando o evento é recebido, no endereço, num formulário ou num corpo JSONGratuito
Limite de tamanho das respostasGratuito
Deteção de anomalias, assistente de IA e proteção de aplicações LLM
Uma pontuação de anomalia explicável, um assistente que explica e propõe, e uma proteção para os seus próprios pontos de chat e de ferramentas.
Pontuação de anomalia por endpoint (floresta de isolamento e linhas de base), explicável, desativada por predefiniçãoGratuito
Proteção de aplicações LLM: padrões de injeção de prompt em seis idiomas (uma heurística, não uma garantia)Gratuito
Proteção MCP: forma do protocolo, nomes de ferramentas permitidos ou recusados, tamanho dos argumentosGratuito
Assistente de IA: explica um evento, um incidente ou um site e propõe uma regra que fica desativada até a guardarGratuito
Funciona offline com respostas integradas; um fornecedor externo é uma escolha explícita suaGratuito
Perguntas construídas a partir de resumos, nunca de registos de visitantes; um excerto do pedido só quando prime o botãoGratuito
Modelo de linguagem privado no seu próprio servidor (Ollama ou compatível com a OpenAI): nenhuma pergunta sai da sua rede Ainda não testada em condições reaisEnterprise
Distribuição do tráfego e balanceamento de carga
Vários servidores por trás de um site: pesos, pools de rotas, verificações de estado e novas tentativas seguras; algoritmos avançados, persistência de sessão e implementações canário sob licença.
Round robin ponderado, servidores de reserva, verificações de estado passivas, novas tentativas seguras e disjuntorGratuito
Pools de rotas: enviar um caminho, um anfitrião, um cabeçalho, um método, um país ou uma fração A/B para o seu próprio grupo de servidoresGratuito
Tempos limite, ligações persistentes e HTTP/1.1, HTTP/2 ou h2c para a origem; TLS para a origem com a sua própria CAGratuito
Cache em memória para respostas estáticas, com limpezaGratuito
Compressão Brotli, zstd e gzipGratuito
Reescritas, redirecionamentos e páginas de erro personalizadasGratuito
Página de bloqueio em 10 idiomas com um identificador de incidente; o nome do seu site, a cor e o logótipo aparecem ao lado da menção ToutWAF, que é fixaGratuito
Endereço real do cliente a partir do protocolo PROXY, de X-Forwarded-For de confiança ou de CF-Connecting-IPGratuito
Vários nós de proteção: registos DNS propostos para os nós em serviço e verificação do que o seu DNS responde; ficheiros keepalived para um endereço virtual; o ToutWAF não gere o DNS Ainda não testada em condições reaisGratuito
Outros algoritmos: menos ligações, hash de IP, hash consistente, aleatório, duas escolhas, o mais rápidoPro e superiores
Persistência de sessão por cookie, endereço ou cabeçalhoPro e superiores
Verificações de estado ativas e ajuste fino do disjuntorPro e superiores
Manutenção de um servidor ou de um nó sem cortar nenhum pedido (drenagem)Pro e superiores
Implementações canário e azul/verde por fração dos pedidos, e arranque progressivoPro e superiores
Eventos e observabilidade
Registos estruturados, vista de evento explicada, pesquisa, incidentes, métricas e rastreios, conservados na sua instalação.
Visitantes, sessões, páginas vistas, taxa de rejeição e duração, medidos no proxy: sem script, sem cookiesGratuito
Cada pedido classificado como bloqueado, ataque, bot ou humano: só os humanos criam visitantesGratuito
Canais, referentes e campanhas (UTM), audiência por país, rede (ASN) e idiomaGratuito
Objetivos e eventos personalizados, cliques de saída, transferências, formulários; um script opcional alojado no seu site acrescenta o restoGratuito
Desempenho: percentis de latência da origem, códigos de estado, cache; Core Web Vitals com o scriptGratuito
Tráfego de segurança: repartição entre humano, bot, ataque, bloqueado e desafiado; principais regras, países e caminhosGratuito
Tempo real: visitantes em linha agora, visualizações por minuto, fluxo em diretoGratuito
Comparação com o período anterior, filtros, exportação CSV e JSONGratuito
Privacidade: sal aleatório diário, Do Not Track respeitado, modo anónimo, retenção definida por siteGratuito
Advanced analytics: conversion funnels, retention cohorts, map down to the city, traffic alerts, scheduled reports by e-mail (PDF or CSV)Pro e superiores
Reports and compliance
PDF reports, evidence by framework and privacy settings, computed from the real state of your installation. No certification is claimed.
Executive or technical PDF reports, on demand or scheduled (weekly or monthly), sent by e-mail or through an integrationGratuito
Evidence for PCI DSS 4.0, NIS2, DORA, ISO 27001 and SOC 2, computed from the real state; it is not an attestationGratuito
Privacy: address pseudonymisation, retention of events and addresses, log minimisation, masked fieldsGratuito
Right of access and erasure for an IP address: export, then erasure of events, incidents and bansGratuito
Security score per site, with the list of improvements to makeGratuito
Doutor ToutWAF e colocação em linha
Uma única verificação, da máquina à origem dos seus sites, com a causa e a ação a tomar, com os seus próprios valores já preenchidos.
Um diagnóstico da máquina até à origem: nó, política, portas, firewall, DNS, certificado, acesso à Internet, origemGratuito
Cada constatação vem com a sua causa e a ação a tomar, em palavras simplesGratuito
Verificação de DNS em IPv4 e IPv6 que reconhece um endereço de CDN ou proxy esquecido num registo AAAAGratuito
Assistente de colocação em linha: nó, DNS, portas e certificado em quatro linhas, certificado pedido só quando tudo está verdeGratuito
Teste opcional a partir da Internet, através do servidor de testes de uma autoridade de certificaçãoGratuito
Ajuda para o seu router, box, grupo de segurança na cloud ou firewall, com os seus valores (ficheiros para OPNsense e pfSense) Ainda não testada em condições reaisGratuito
Relatório de texto para enviar ao suporte: nada sobre os seus visitantes nem sobre o conteúdo das suas páginasGratuito
Servidores e agentes de anfitrião
Adicione os seus servidores existentes e vigie-os a partir da mesma consola, com um pequeno agente para Linux e Windows que só abre ligações de saída.
Adição de um servidor com um script de instalação gerado ou através de uma instalação por SSHGratuito
Pequeno agente para Linux e Windows que só abre ligações de saídaGratuito
Painel em tempo real por servidor: CPU, memória, discos, rede, portas, processosGratuito
Nota de segurança de A a F, com auditoria de acessos, rede, atualizações, sistema, servidor web e software maliciosoGratuito
19 correções guiadas com um clique, com pré-visualização, anular e proteções contra bloqueioGratuito
Alertas de intrusão sobre 13 tipos de alteração: novas portas, contas e chaves SSH, força bruta, ficheiros modificados, web shellsGratuito
Análises antivírus com ClamAV no Linux e Microsoft Defender no Windows, com quarentenaGratuito
Terminal remoto no navegador: reservado ao seu proprietário, auditado, sem porta SSH para abrirGratuito
Instalação por SSH ligada à impressão digital da chave de anfitrião que confirma primeiro; as credenciais são usadas uma vez e nunca guardadasGratuito
Um nó de proteção ToutWAF instalado por SSH ou com um comando gerado, com a sua bandeira de país, versão e estado de sincronizaçãoGratuito
Mais de um nó de proteção, instalados e mantidos sincronizados a partir da consolaPro e superiores
Instalação remota do ToutPanel, o painel de alojamento web, num servidor novo, e depois da sua pilha web (Nginx, MariaDB, PHP 8.5 por predefinição) Ainda não testada em condições reaisGratuito
Servidores web ToutPanel: ligação por comando ou por SSH, com token dedicado, certificado fixado e heartbeat; o ToutWAF passa a ser o motor WAF do painel quando o ToutPanel entregar a sua parte Ainda não testada em condições reaisGratuito
ToutPanel integration and websites
Create a site in ToutPanel and ToutWAF in one operation, add aliases, and keep the two products reachable from each other.
Creating a site from the console: ToutPanel site, database, FTP account, DNS zone, certificate and backups as chosen, then the protected site, with undo if a step failsGratuito
Host-name aliases after creation: the ToutPanel site, the protected site, the policy and the certificate are updated togetherGratuito
firewalld « keep-open » guard: restores ToutWAF's access to the web server's ports if a rule cut it (never tried against a real firewalld in production)Gratuito
« Behind ToutWAF » check of a panel site, in five verifications (not yet tried against a real ToutPanel)Gratuito
Supervisão de servidores
O estado dos servidores por trás dos seus sites: recursos, serviços, certificados, atualizações e cópias de segurança, com limiares, alertas e um histórico mantido na sua instalação. O primeiro servidor é gratuito.
Primeiro servidor supervisionado grátis: processador, memória, swap, disco, inodes, carga, rede, serviços, portas e processosGratuito
Expiração dos certificados locais, atualizações de segurança pendentes, idade da última cópia de segurança, silêncio do agenteGratuito
25 regras de alerta predefinidas conforme o tipo de servidor (web, base de dados, correio, DNS, contentores), com limiares de atenção e críticosGratuito
Alertas por servidor, medida e elemento, confirmação e aviso de regresso à normalidadeGratuito
Regras e limiares próprios, para as medidas que escolherPro e superiores
Mais de um servidor supervisionadoPro e superiores
Histórico mantido na sua instalação: 30 dias de detalhe e 365 dias de médias horárias, ajustáveisGratuito
Sondas de disponibilidade a partir da sua instalação: verificações HTTP, TCP e de certificado TLS (3 gratuitas)Gratuito
Mais de 3 sondas de disponibilidadePro e superiores
Avisa o WAF quando um servidor que aloja uma origem fica sem recursosGratuito
Modo «só supervisão»: o agente nunca executa uma correção, uma análise, uma restauração nem um terminal nesse servidorGratuito
Segurança do anfitrião: inventário de pacotes, contas, chaves SSH e tarefas agendadas, com pesquisa de vulnerabilidades feita na sua consola (a lista dos seus pacotes nunca sai dela)Pro e superiores
Integridade dos ficheiros que escolher e 25 verificações de reforço só de leituraPro e superiores
Cópias de segurança e consola de reserva
Cópia de segurança da consola e dos servidores que supervisiona, com testes de restauração; uma consola de reserva assume quando o decidir.
Cópia de segurança local agendada da consola, com um teste de restauração após cada cópiaGratuito
Restauração guiada com pré-visualização, reinício automático e reversãoGratuito
Nenhum segredo em claro numa cópia: chaves, tokens e palavras-passe são selados com a chave mestraGratuito
Planos de cópia de segurança do ToutPanel associado, iniciados a partir da mesma páginaGratuito
Destinos externos: S3, SFTP, WebDAV ou um comandoPro e superiores
Servidor de cópias de segurança: ficheiros e bases de dados (MySQL, MariaDB, PostgreSQL) dos servidores supervisionados, cifrados com uma chave de recuperação que só você guarda, verificados por um teste de restauraçãoPro e superiores
Consola de reserva: cópia cifrada e verificada a cada hora, tomada de controlo guiada e manual Ainda não testada em condições reaisAgency e superiores
Assumir o controlo a partir de uma consola de reserva nunca é bloqueado, mesmo sem licençaGratuito
Segurança do correio
Um gateway Postfix e Rspamd que o ToutWAF instala e gere por SSH num servidor seu, à frente do seu servidor de correio real. Sem edição gratuita.
Gateway de entrada à frente do seu servidor de correio, instalado e gerido por SSH num servidor Linux dedicado Ainda não testada em condições reaisPro e superiores
Antispam e antiphishing, política de anexos, antivírus opcional, quarentena Ainda não testada em condições reaisPro e superiores
Prevenção de fuga de dados nas mensagens Ainda não testada em condições reaisPro e superiores
Verificação do remetente (SPF, DKIM, DMARC), greylisting, deteção de falsificação de identidade e de ligações: tudo desativado por predefinição Ainda não testada em condições reaisPro e superiores
Nunca um relay aberto: cada configuração é verificada; se o filtro parar, o correio fica retido, não se perde Ainda não testada em condições reaisPro e superiores
Correio de saída opcional: relay, assinatura DKIM, limites de envio Ainda não testada em condições reaisPro e superiores
Médico do correio, resumo diário da quarentena, relatórios e exportações Ainda não testada em condições reaisPro e superiores
Por predefinição, nada do seu correio vai para terceiros; o conteúdo de uma mensagem nunca está no registo de auditoria Ainda não testada em condições reaisPro e superiores
Inquilinos e MSP
Gira vários clientes a partir de uma consola: uma organização por cliente, quotas, isolamento, convites e relatórios por cliente. A organização predefinida é gratuita, o resto está sob licença.
Uma organização, a predefinida, está incluída na edição gratuitaGratuito
Assistente «Adicionar um cliente»: cliente, quotas, primeiro utilizador, marca dos relatórios, verificação de isolamento e entrega dos acessosAgency e superiores
Isolamento estrito entre clientes, verificado com testes em cada família de rotasAgency e superiores
Quotas por cliente (sites, utilizadores); o volume mensal de pedidos é medido e nunca corta o tráfegoAgency e superiores
Seletor de cliente e vista geral multicliente com o estado de proteção de cada umAgency e superiores
Suspender, arquivar, exportar e eliminar um cliente; reativar, exportar e eliminar nunca são bloqueadosAgency e superiores
Mudança de um site de um cliente para outroAgency e superiores
Um mínimo de política imposto de cimaAgency e superiores
Convites por ligação de utilização única: nenhuma palavra-passe é alguma vez enviadaAgency e superiores
Relatórios PDF por cliente, agendados; exportação de utilização em CSV para a sua própria faturaçãoAgency e superiores
Nome, logótipo, cores e contacto de suporte do cliente nos seus relatórios, ao lado do ToutWAF e nunca no seu lugarAgency e superiores
Licença de revendedor: um conjunto de quotas partilhado por todos os seus clientesAgency e superiores
Administração e acesso
Funções, autenticação de dois fatores, um registo de auditoria à prova de adulteração e uma API REST completa; início de sessão empresarial sob licença.
Funções e permissões: sete funções integradas, funções personalizadas, limitação por site (2 utilizadores na edição gratuita)Gratuito
Autenticação de dois fatores TOTP com códigos de recuperação e tokens de API com âmbito limitadoGratuito
Registo de auditoria: quem, o quê, quando e de onde, com o antes e o depois, cadeia de hash verificável, exportação CSV, JSON e NDJSONGratuito
Exportações do registo de auditoria em CEF e Syslog para um SIEMPro e superiores
Início de sessão empresarial: fornecedores OIDC e SAML e aprovisionamento SCIM Ainda não testada em condições reaisEnterprise
API REST para tudo o que a consola faz, com tokens de âmbito limitadoGratuito
Ferramenta de linha de comandos: política, testes, simulação, cópias de segurança, diagnósticoGratuito
Página da frota: nós, versões, tokens de registo e atualizações orquestradas dos nósGratuito
Licença: uma chave assinada verificada na sua máquina, sem verificação pela rede; ao expirar, 48 horas de tolerância e depois 48 horas só de leituraGratuito
Integrações
Seis tipos de notificação são gratuitos; 45 módulos no total para SIEM, chat, tickets, SOAR e informação sobre ameaças, sob licença. Os seus proxies e CDN existentes funcionam com o ToutWAF.
Notificações de alerta: e-mail, webhook genérico assinado, Slack, Microsoft Teams, PagerDuty, OpsgenieGratuito
SIEM e registos: Syslog (CEF, LEEF, JSON), Splunk, Elastic e OpenSearch, Microsoft Sentinel, QRadar, ArcSight, Wazuh, Graylog, Datadog, Loki, OpenTelemetry Ainda não testada em condições reaisPro e superiores
Mais chat e avisos: Discord, Google Chat, Mattermost, Telegram, ntfy, Pushover, Rocket.Chat, Webex, Zulip, GotifyPro e superiores
Tickets: Jira, GLPI, ServiceNow, GitHub e GitLab Issues, Linear, Redmine, Zendesk Ainda não testada em condições reaisPro e superiores
SOAR e automatização: n8n, Shuffle, Zapier, TheHivePro e superiores
Informação sobre ameaças: MISP nos dois sentidos, STIX/TAXII (OpenCTI e outros), CrowdSecPro e superiores
Os seus proxies inversos existentes pedem uma decisão ao ToutWAF: nginx, Caddy, HAProxy, Envoy, TraefikGratuito
Atrás ou à frente de uma CDN ou de um balanceador de carga na cloud, com o endereço real do cliente (protocolo PROXY ou cabeçalhos de confiança)Gratuito
Ficheiros de política para Git e CI, um papel Ansible, um chart Helm e um cliente de API para TerraformGratuito
Git link (off by default, experimental): the configuration lives in a Git repository, ToutWAF computes a plan and applies it after checks Ainda não testada em condições reaisPro e superiores
Firewall and VPN (optional modules)
Two modules that are off by default and not yet proven in production: try them first on a machine you can reach another way.
Firewall: inbound, outbound and forwarded rules loaded with nftables, aliases, NAT, OPNsense and pfSense import, history (not yet proven in production)Gratuito
Guard against locking out the console and SSH, and automatic return of the rules after 60 seconds without confirmation (not yet proven in production)Gratuito
VPN: WireGuard, OpenVPN and IPsec/IKEv2 servers with their clients; the configuration is generated and kept, no tunnel is started (not yet proven in production)Gratuito
Outgoing connections from this machine to an existing VPN (WireGuard, OpenVPN), without replacing the default route unless explicitly asked (not yet proven in production)Gratuito
One switch per module in Settings > Modules, reserved to platform administrators; switching a module off hides it and deletes nothingGratuito
Scheduled tasks
Safe maintenance actions at fixed times: backup, journal export, certificates, lists, Doctor and e-mail report.
Six built-in actions: configuration backup, journal export and rotation, certificate check, list update, Doctor, e-mail reportGratuito
Five-field schedules or simple repetitions, time zone, single run, preview of the next runs and catch-up of a missed runGratuito
One run at a time per task, time limit, bounded history with truncated output and masked secrets, alert after two failures in a rowGratuito
Actions on a linked ToutPanel web server (service, cache, backup): reserved to platform administrators and off by defaultGratuito
Instalação e implementação
Um instalador de uma linha para Linux e Windows que verifica primeiro o seu sistema, uma instalação tudo-em-um, Apache ou Nginx como origem, ficheiros Docker e Kubernetes e uma atualização a partir da consola.
Instalador de uma linha para Linux e Windows, em menu ou sem supervisão, em 10 idiomas, com verificação SHA-256 e da assinatura quando existe uma chave de versãoGratuito
Verificação de compatibilidade antes de qualquer alteração: sistemas testados, esperados ou não suportados, segundo os dados do próprio instaladorGratuito
Verificação do ambiente: portas ocupadas, servidores web que arrancam com o sistema, firewall fechado, com a causa e a açãoGratuito
Instalação tudo-em-um: o plano de dados local regista-se sozinho, nada para escrever depoisGratuito
Apache ou Nginx como origem: o cartão «Servidor de origem» examina-o e escreve os ficheiros para o endereço real do visitante e HTTPS; o ToutWAF nunca altera o seu servidorGratuito
Matriz publicada dos modos de instalação: testado, parcial, não testado ou não suportadoGratuito
Imagem tudo-em-um para Docker Compose (testada em Linux amd64) e um chart Helm, fornecidos com a sua distribuiçãoGratuito
Plano de dados autónomo controlado por um ficheiro YAML com recarregamento a quente; instalação offline a partir de um arquivo localGratuito
Atualizações a partir da consola: escolha do canal (dev por agora, ainda não existe nenhuma versão estável), notas da versão, «Atualizar agora» com progresso e reversão automáticaGratuito
Firewall do anfitrião aberto pelo instalador quando firewalld ou ufw está ativo; um cartão em Definições para verificar e abrir portasGratuito
Assistente de primeiro arranque com deteção da tecnologia, que mostra as camadas encontradas, um nível de confiança e os indíciosGratuito
Consola e idiomas
Uma consola personalizável em 10 idiomas, incluindo o árabe da direita para a esquerda, acessível por um caminho secreto.
Sete temas: Clássico, Safira, Aurora (predefinido), Obsidian, Nordic, Ember, Executivo; modos claro e escuro, cor de destaqueGratuito
Consola e instaladores em 10 idiomas, incluindo o árabe (da direita para a esquerda)Gratuito
Consola servida apenas sob um caminho secreto, com uma ligação de configuração de utilização únicaGratuito
Ajuda junto a cada definição, animação de carregamento, disposição adaptada ao telemóvel, menu recolhívelGratuito
Janela flutuante de tarefas que acompanha instalações, atualizações e pedidos de certificadosGratuito
A consola, tal como é realmente
Capturas de ecrã do produto: regras, eventos, sites e cópias de segurança.
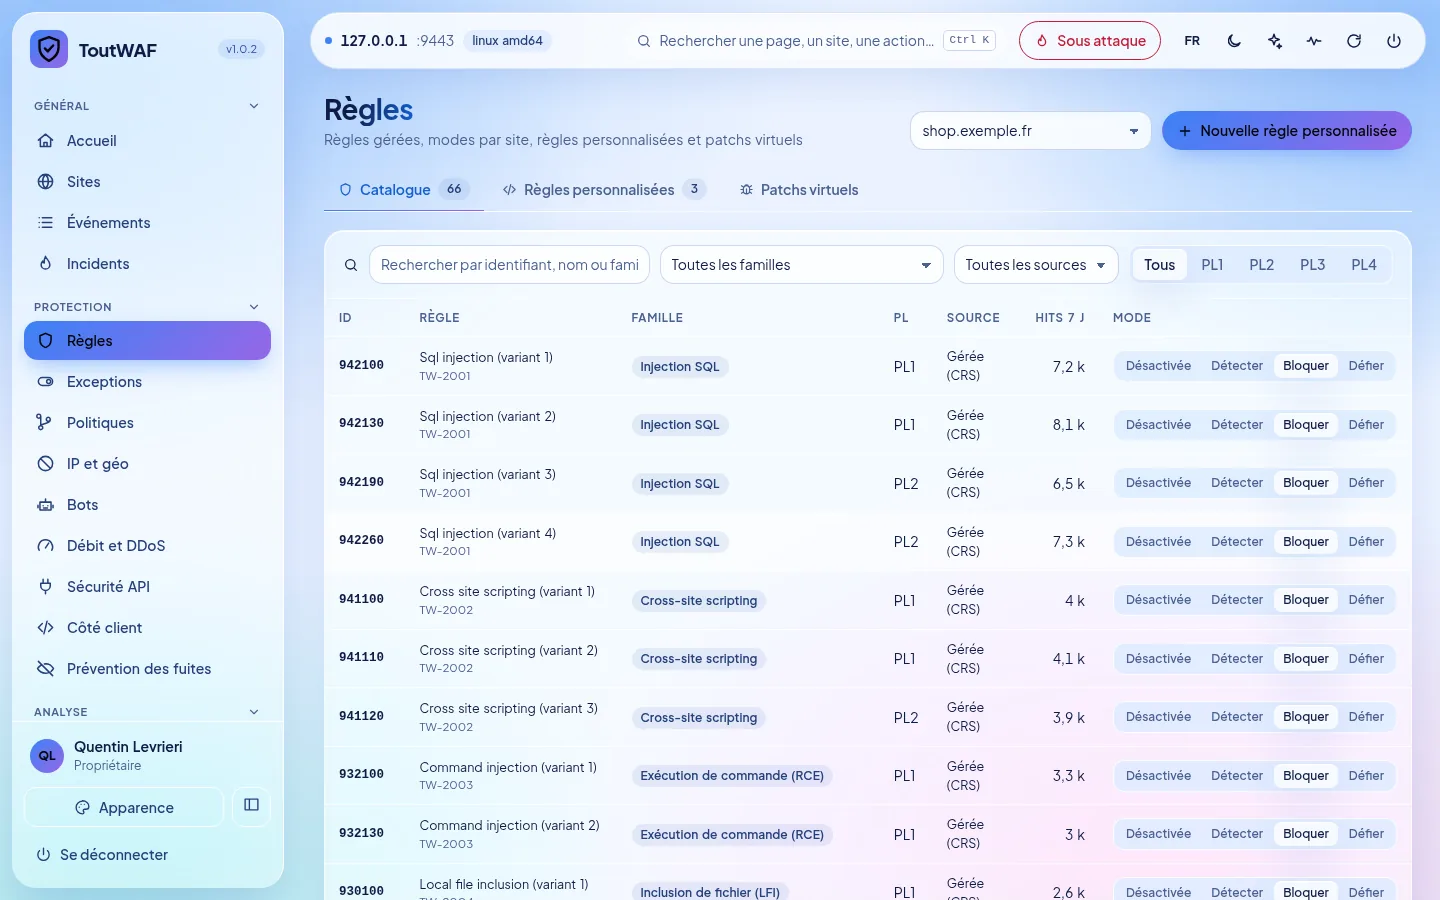
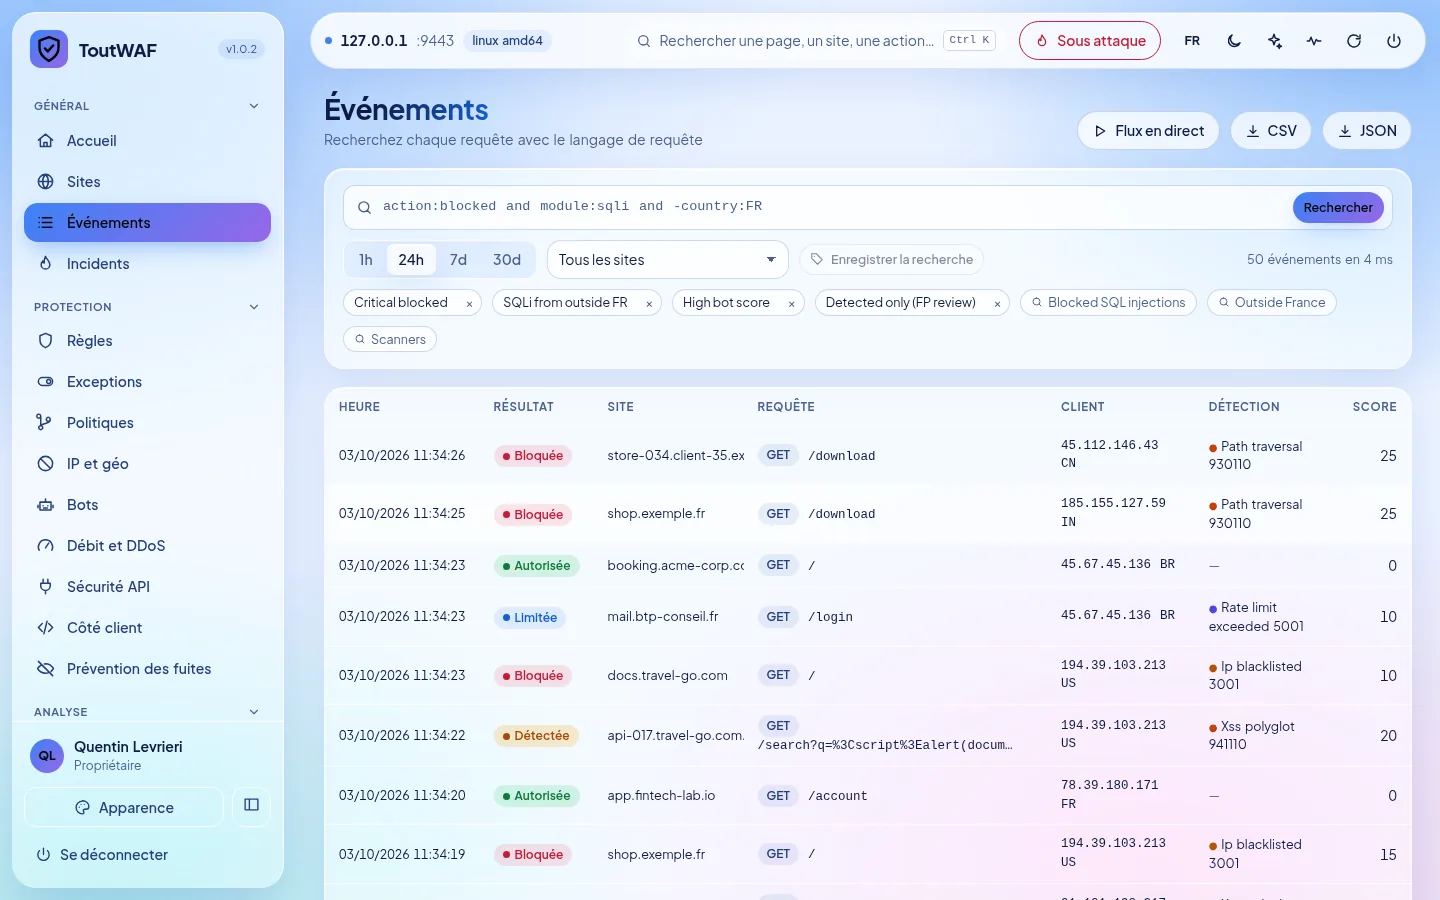
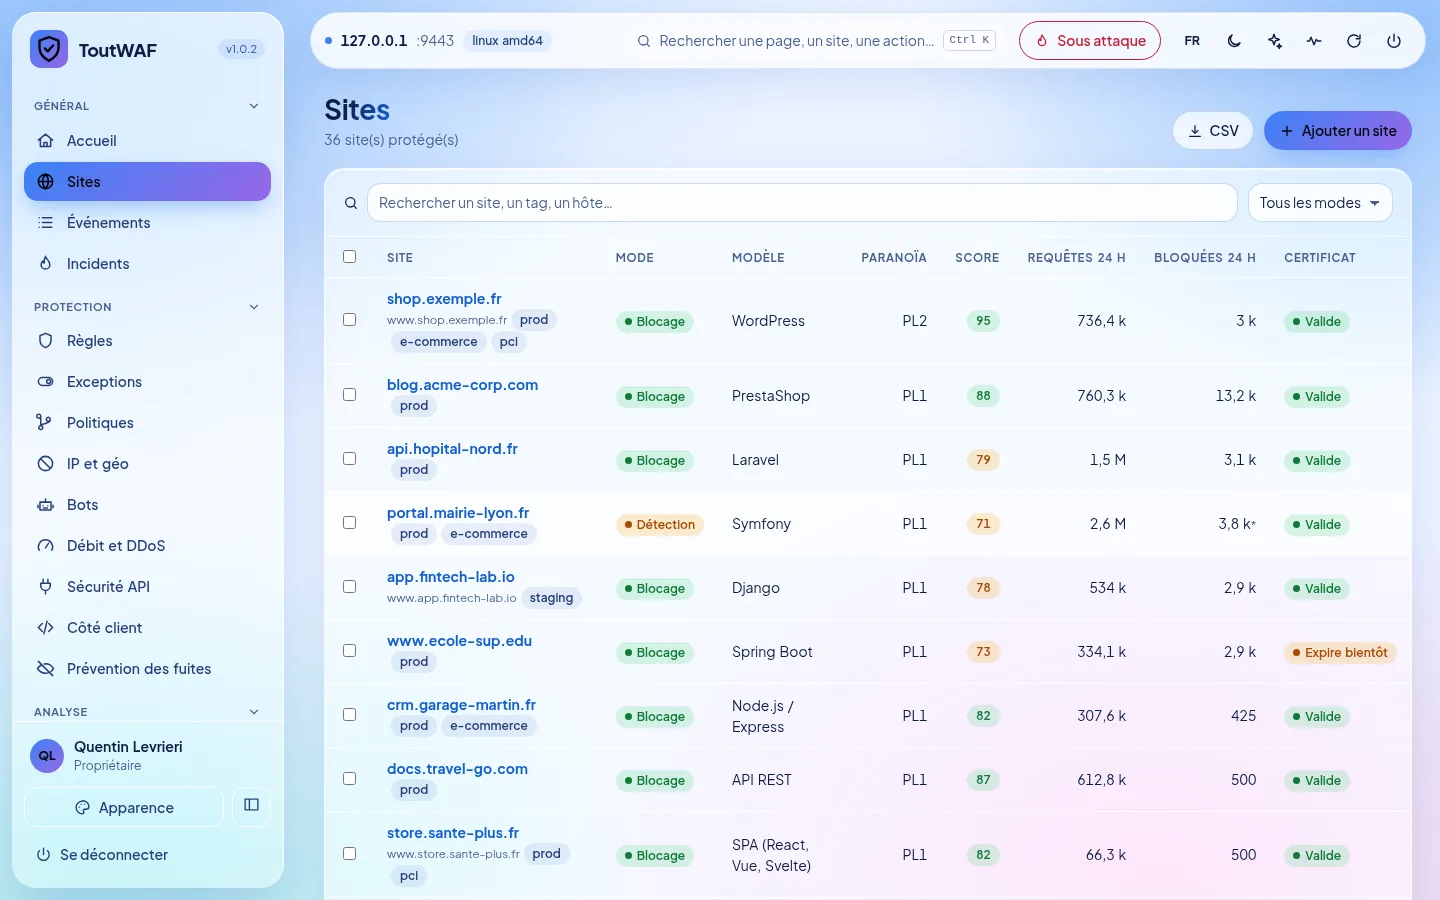
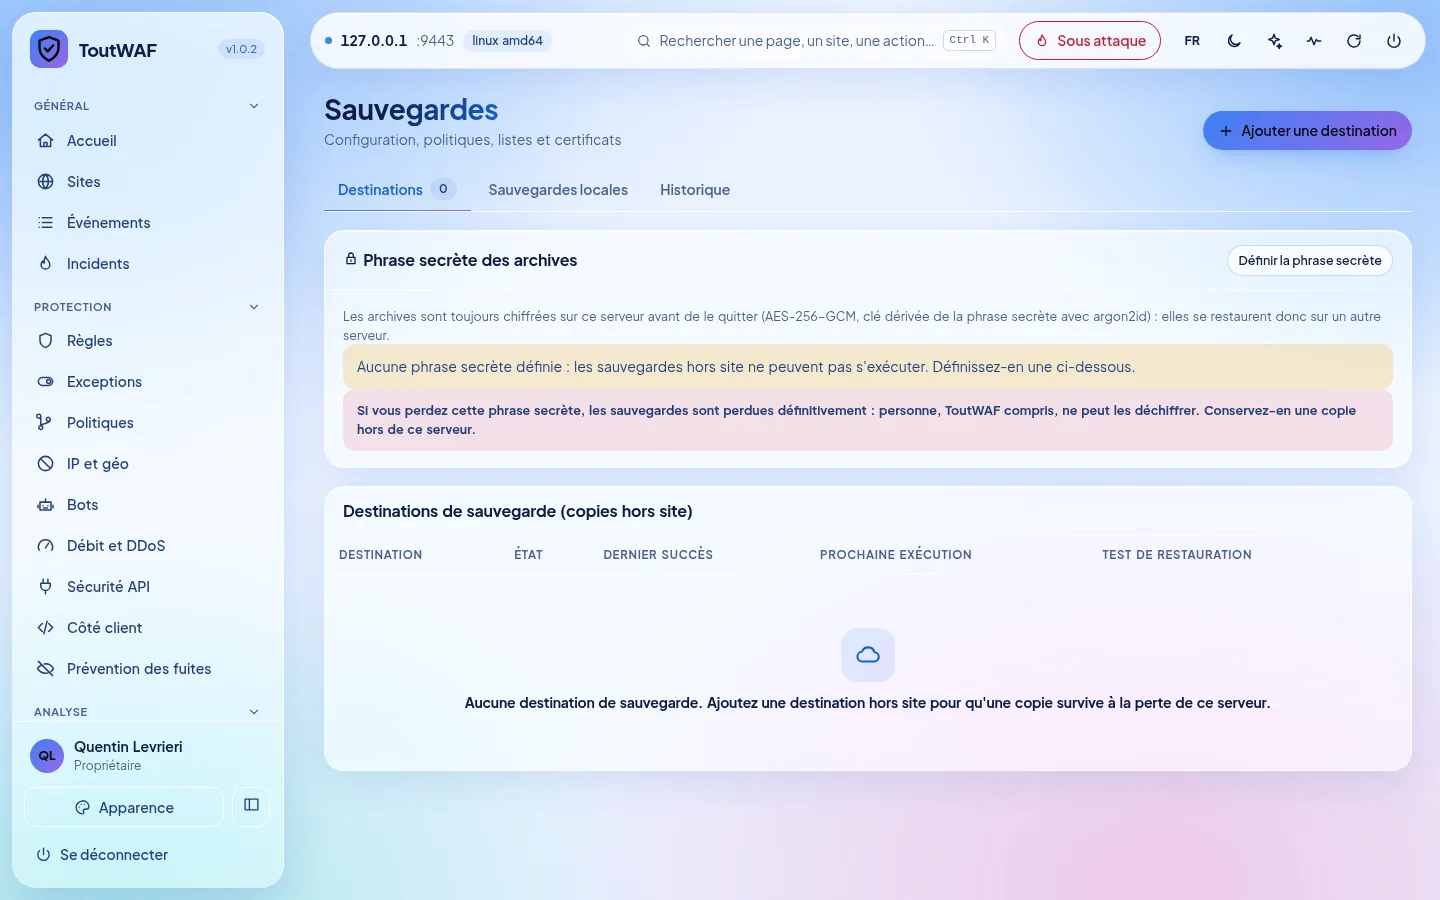
Regras: ativar, ajustar e testar as regras de deteçãoEventos: cada decisão sobre um pedido, explicadaSites: domínios protegidos, certificados e modosCópias de segurança da configuração
O que não está nesta versão
O ToutWAF diz o que ainda não faz, ou não conseguiu verificar, para que não o descubra em produção. Os detalhes e a lista completa dos limites conhecidos estão na documentação.
Não desenvolvido
Ainda não desenvolvido
HTTP/3: a opção é ignorada e a porta UDP 443 permanece fechada
Um plano de controlo em cluster: uma única consola ativa, mais uma consola de reserva que promove manualmente
PostgreSQL: a consola usa SQLite (o ClickHouse é opcional para os eventos)
Aplicação de AsyncAPI, padrões DLP personalizados, ECH, troca de chaves pós-quântica, armazenamento de chaves PKCS#11 e KMS
Deteção de scraping de conteúdo e de açambarcamento de stock, e verificação de palavras-passe divulgadas
Parcial
Pré-visualização ou parcial
Rede de defesa coletiva: retirada desta versão (sem menu, sem página e sem linha de licença). Era apenas uma pré-visualização local e nunca foi enviado nada para lado nenhum
Terraform: apenas um cliente de API, sem recursos de fornecedor; o operador Kubernetes limita-se a CRD e a um esqueleto
Antivírus: existe uma primeira versão (EICAR, assinaturas SHA-256 de listas livres, sem anti-ransomware) mas não é oferecida em nenhuma oferta por agora; não substitui um antivírus completo
Os contadores de limitação, os banimentos e as linhas de base são mantidos por nó, não partilhados entre nós
O Envoy e o HAProxy chamam um ponto de decisão HTTP: nem ext_authz gRPC nem agente SPOE
Não verificado
Não verificado em sistemas reais
Uma instalação em máquina limpa de cada sistema listado e o agente antivírus em Windows, macOS e arm64: não se usou Windows, macOS nem hardware arm64 reais, apenas contentores e emulação
Um ToutPanel real: a ligação e a instalação da pilha web foram testadas contra substitutos
Routers e firewalls, bloqueio no núcleo e endereço virtual: os ficheiros para OPNsense e pfSense nunca foram testados num router real, o auxiliar do núcleo nunca foi executado num systemd real e nenhuma comutação real do keepalived foi testada
Autoridades de certificação reais, início de sessão SAML, serviços SIEM e de tickets, fornecedores de CAPTCHA externos e um servidor de modelo de linguagem privado: testados contra substitutos
Gateway de correio: o serviço Postfix nunca foi executado e nenhum correio real foi recebido nem entregue. Consola de reserva: testada apenas entre duas consolas locais
Por opção
Não feito, por opção
O ToutWAF nunca gere o seu DNS: diz-lhe o que criar e verifica-o
O ToutWAF não gere pagamentos nem faturas: fatura os seus clientes a partir da exportação de utilização
Sem marca branca: a marca ToutWAF permanece em cada página e relatório; o nome e o logótipo de um cliente são acrescentados ao lado
Não se reivindica nenhuma certificação (PCI DSS, ISO 27001, SOC 2, CSPN da ANSSI): o ToutWAF fornece elementos de prova, não atestações
Os 10 idiomas foram redigidos com a ajuda de uma IA e não foram revistos por falantes nativos
Coloque hoje um escudo à frente das suas aplicações
Instale-o no seu próprio servidor, ou contacte-nos para falar de licenças.