ToutWAF is een complete WAAP met een suite van hulpmiddelen eromheen. Elke functie die hier staat, bestaat vandaag in het product, met haar editie: gratis of licentie vereist. Sommige zijn nog niet onder echte omstandigheden getest en dragen een label dat dit zegt. Wat niet is gebouwd, is verwijderd of niet op echte systemen is gecontroleerd, staat onderaan deze pagina.
EditieGratis Inbegrepen in alle aanbiedingen, ook in de twee gratis (Free en Free +)Pro en hoger Betaalde aanbiedingen: zichtbaar in de console, vergrendeld zonder licentie. Vanaf Pro, tenzij Agency of Enterprise staat vermeld
Nog niet onder echte omstandigheden getest Werkt in de tests van het product, maar is nog niet geprobeerd met de echte dienst, het echte systeem of de echte apparatuur. De console toont dezelfde opmerking waar u de functie instelt.
Een functie onder licentie blijft zichtbaar in de console, vergrendeld en nooit verborgen. Heeft een functie een gratis basis en een geavanceerd deel onder licentie, dan staan beide in de lijst. Wanneer een betaalde licentie eindigt: 48 uur coulance, 48 uur alleen-lezen, daarna wordt de WAF-bescherming uitgeschakeld (het verkeer blijft doorstromen, onbeveiligd) tot de verlenging.
Functions in detail
Dedicated pages: how it works, illustrations, use cases, and what is free or under licence.
Versies, gestructureerde diff en terugdraaien in één stapGratis
Vierogenprincipe: goedkeuring voordat een versie live gaatGratis
Beleid als code: YAML of JSON exporteren, valideren, vergelijken en toepassen vanuit CIGratis
Regeltests die in CI draaien, met JUnit-uitvoerGratis
Automatische publicatie: elke wijziging wordt gecompileerd, gevalideerd en binnen enkele seconden naar de nodes gestuurd, met automatisch terugdraaien als een node haar weigertGratis
Automatische regels
ToutWAF lost zijn eigen valse positieven op en brengt een site van observatie naar blokkeren, met bewijs dat u kunt controleren en ongedaan maken.
Pakketten Pro en Maximum: bredere adreslijsten, phishingdomeinen, AS-tabel, plaatsentabelPro en hoger
Verklaarbare IP-reputatiescore van 0 tot 100: lijstklasse, overeenstemming van onafhankelijke aanbieders, actualiteitGratis
Offlinemodus met ondertekende bundels voor servers zonder internettoegangGratis
Een indicator of adres opzoeken vanuit de consoleGratis
Licentie of voorwaarden van elke bron zichtbaar; lijsten met beperkende voorwaarden blijven uit tot u ze accepteertGratis
Precisie van elke lijst, gemeten op uw eigen verkeerPro en hoger
Instelbare punten voor elke reputatieklassePro en hoger
Wekelijkse waakhond van openbare registers, die nieuwe bronnen voorstelt en dode bronnen meldtPro en hoger
Uw eigen sleutels voor lijsten die er een vereisen, versleuteld opgeslagenPro en hoger
Bekende misbruikte kwetsbaarheden (CISA KEV), elke 6 uur gevolgd en gekoppeld aan virtuele patches wanneer er een geverifieerd patroon bestaatGratis
Technologieherkenning van de site, die het juiste sjabloon en de juiste CRS-plug-ins voorsteltGratis
API-beveiliging
Een routeprofiel eerst in leermodus, dekking van de OWASP API Top 10, tokens, sleutels en GraphQL-limieten; schemavalidatie en consumentenplannen onder licentie.
Onzichtbare proof-of-work, JavaScript-controle of ingebouwde privacyvriendelijke CAPTCHAGratis
Cloudflare Turnstile, hCaptcha of reCAPTCHA als expliciete optie (het adres van de bezoeker gaat dan naar de aanbieder) Nog niet onder echte omstandigheden getestGratis
Crawlers geverifieerd via reverse DNS: een valse Googlebot wordt geblokkeerdGratis
Beleid voor AI-crawlers (GPTBot, ClaudeBot en andere): toestaan, loggen, challenge of blokkerenGratis
TLS-vingerafdrukken JA3 en JA4, bruikbaar om tools te weigeren en snelheid te beperkenGratis
Coherentie van headers: user-agent, TLS-vingerafdruk, volgorde van headersGratis
Signalen van headless browsers, gecontroleerd tijdens de challengeGratis
Limieten op aanmeldingen, eenmalige codes en credential stuffingGratis
Aanmeldingen met wegwerp-e-mailadressen worden geweigerdGratis
Laag-7-anti-DDoS en snelheidsbeperking
Limieten per sleutel, floodherkenning, een aanvalsmodus en verbindingsbeveiliging tegen trage aanvallen en HTTP/2-misbruik.
TLS 1.2 en 1.3 (intermediair profiel) of alleen TLS 1.3 (modern profiel)Gratis
HTTP/1.1 en HTTP/2 naar bezoekers, HTTP/2 of h2c naar de origin (HTTP/3 is niet beschikbaar)Gratis
Automatische certificaten van één autoriteit naar keuze: Let's Encrypt, ZeroSSL, Google Trust Services, SSL.com Nog niet onder echte omstandigheden getestGratis
HTTP-01- en DNS-01-challenges, verlenging 30 dagen voor het verlopenGratis
Controles vóór een bestelling: A- en AAAA-records, CDN-herkenning, bereikbaarheid van poort 80Gratis
Uw eigen certificaten, herladen zonder een handshake te onderbrekenGratis
OCSP-stapling en HSTSGratis
Wederzijdse TLS: clientcertificaten van bezoekers en naar de originGratis
Proxy voor WebSocket, server-sent events en gRPCGratis
Meerdere autoriteiten met automatische failover, betaalde en interne ACME-directory's Nog niet onder echte omstandigheden getestPro en hoger
Client-side beveiliging
Beveiligingsheaders, een Content-Security-Policy-generator, een inventaris van scripts van derden en cookie-hardening.
Foutmaskering: een stacktrace of databasefout bereikt de bezoeker nooitGratis
Server- en X-Powered-By-banners verwijderdGratis
Lekdetectie: betaalkaarten (Luhn), IBAN, nationale ID's, API-sleutels, privésleutels, massale e-maillijstenGratis
Gevoelige gegevens in antwoorden loggen, maskeren of blokkerenGratis
Webshell-uitvoer, defacement, directorylistings en source maps worden herkendGratis
Gebeurtenissen en logs: wachtwoorden, tokens en kaartnummers gemaskeerdGratis
Velden die u op naam maskeert: de waarde wordt bij ontvangst van de gebeurtenis vervangen door ***, in het adres, een formulier of een JSON-bodyGratis
Groottelimiet voor antwoordenGratis
Anomaliedetectie, AI-assistent en bescherming van LLM-applicaties
Een verklaarbare anomaliescore, een assistent die uitlegt en voorstelt, en een bewaker voor uw eigen chat- en tool-endpoints.
Anomaliescore per endpoint (isolation forest en baselines), verklaarbaar, standaard uitGratis
Bewaker voor LLM-applicaties: patronen voor prompt-injectie in zes talen (een heuristiek, geen garantie)Gratis
MCP-bewaker: protocolvorm, toegestane en geweigerde toolnamen, grootte van argumentenGratis
AI-assistent: legt een gebeurtenis, een incident of een site uit en stelt een regel voor die uitgeschakeld blijft tot u hem opslaatGratis
Werkt offline met ingebouwde antwoorden; een externe aanbieder is uw uitdrukkelijke keuzeGratis
Vragen opgebouwd uit samenvattingen, nooit uit bezoekersgegevens; een uittreksel van het verzoek alleen als u op de knop druktGratis
Privé-taalmodel op uw eigen server (Ollama of OpenAI-compatibel): geen enkele vraag verlaat uw netwerk Nog niet onder echte omstandigheden getestEnterprise
Verkeersdistributie en taakverdeling
Meerdere servers achter één site: gewichten, routepools, gezondheidscontroles en veilige herhalingen; geavanceerde algoritmen, sessiepersistentie en canary-uitrol onder licentie.
Gewogen round robin, back-upservers, passieve gezondheidscontroles, veilige herhalingen en een stroomonderbrekerGratis
Routepools: een pad, host, header, methode, land of A/B-aandeel naar een eigen groep servers sturenGratis
Time-outs, keep-alive en HTTP/1.1, HTTP/2 of h2c naar de origin; TLS naar de origin met uw eigen CAGratis
Cache in het geheugen voor statische antwoorden, met leegmakenGratis
Brotli-, zstd- en gzip-compressieGratis
Herschrijvingen, doorverwijzingen en aangepaste foutpagina'sGratis
Blokkeerpagina in 10 talen met een incident-ID; de naam van uw site, uw kleur en uw logo staan naast de vaste ToutWAF-vermeldingGratis
Echt clientadres uit het PROXY-protocol, vertrouwde X-Forwarded-For of CF-Connecting-IPGratis
Meerdere beschermingsnodes: voorgestelde DNS-records voor de nodes in dienst en een controle van wat uw DNS antwoordt; keepalived-bestanden voor een virtueel adres; ToutWAF beheert geen DNS Nog niet onder echte omstandigheden getestGratis
Andere algoritmen: minste verbindingen, IP-hash, consistente hash, willekeurig, twee keuzes, snelstePro en hoger
Sessiepersistentie via cookie, adres of headerPro en hoger
Actieve gezondheidscontroles en fijnafstelling van de stroomonderbrekerPro en hoger
Onderhoud van een server of node zonder één verzoek af te breken (drain)Pro en hoger
Canary- en blue/green-uitrol op basis van een aandeel van de verzoeken, en langzame startPro en hoger
Gebeurtenissen en observability
Gestructureerde logs, een uitgelegde gebeurtenisweergave, zoeken, incidenten, metrics en traces, bewaard op uw installatie.
Executive or technical PDF reports, on demand or scheduled (weekly or monthly), sent by e-mail or through an integrationGratis
Evidence for PCI DSS 4.0, NIS2, DORA, ISO 27001 and SOC 2, computed from the real state; it is not an attestationGratis
Privacy: address pseudonymisation, retention of events and addresses, log minimisation, masked fieldsGratis
Right of access and erasure for an IP address: export, then erasure of events, incidents and bansGratis
Security score per site, with the list of improvements to makeGratis
ToutWAF-dokter en livegang
Eén controle, van de machine tot de origin van uw sites, met de oorzaak en de te nemen actie, uw eigen waarden al ingevuld.
Eén diagnose van de machine tot de origin: node, beleid, poorten, firewall, DNS, certificaat, internettoegang, originGratis
Elke bevinding komt met haar oorzaak en de te nemen actie, in gewone woordenGratis
DNS-controle voor IPv4 en IPv6 die een in een AAAA-record vergeten CDN- of proxyadres herkentGratis
Livegang-assistent: node, DNS, poorten en certificaat in vier rijen, certificaat pas besteld als alles groen isGratis
Optionele test vanaf internet, via de testserver van een certificaatautoriteitGratis
Hulp voor uw router, box, cloudbeveiligingsgroep of firewall, met uw waarden ingevuld (bestanden voor OPNsense en pfSense) Nog niet onder echte omstandigheden getestGratis
Tekstrapport voor de support: niets over uw bezoekers of de inhoud van uw pagina'sGratis
Servers en host-agents
Voeg uw bestaande servers toe en bewaak ze vanuit dezelfde console, met een kleine agent voor Linux en Windows die alleen uitgaande verbindingen opent.
Een server toevoegen met een gegenereerd installatiescript of via een installatie over SSHGratis
Kleine agent voor Linux en Windows die alleen uitgaande verbindingen opentGratis
Live dashboard per server: cpu, geheugen, schijven, netwerk, poorten, processenGratis
Beveiligingsscore van A tot F, met audit van toegang, netwerk, updates, systeem, webserver en malwareGratis
19 begeleide herstelacties met één klik, met voorbeeld, ongedaan maken en bescherming tegen buitensluitingGratis
Inbraakmeldingen bij 13 soorten wijzigingen: nieuwe poorten, accounts en SSH-sleutels, brute force, gewijzigde bestanden, webshellsGratis
Antivirusscans met ClamAV op Linux en Microsoft Defender op Windows, met quarantaineGratis
Terminal op afstand in de browser: alleen voor de eigenaar van de sessie, geaudit, zonder SSH-poort te openenGratis
SSH-installatie vastgezet op de vingerafdruk van de hostsleutel die u eerst bevestigt; inloggegevens worden eenmaal gebruikt en nooit bewaardGratis
Eén ToutWAF-beschermingsnode, geïnstalleerd via SSH of met een gegenereerde opdracht, met landvlag, versie en synchronisatiestatusGratis
Meer dan één beschermingsnode, geïnstalleerd en gesynchroniseerd vanuit de consolePro en hoger
Installatie op afstand van ToutPanel, het webhostingpaneel, op een verse server, daarna van zijn webstack (Nginx, MariaDB, standaard PHP 8.5) Nog niet onder echte omstandigheden getestGratis
ToutPanel-webservers: koppeling via opdracht of SSH, met dedicated token, vastgezet certificaat en heartbeat; ToutWAF wordt de WAF-engine van het paneel zodra ToutPanel zijn deel levert Nog niet onder echte omstandigheden getestGratis
ToutPanel integration and websites
Create a site in ToutPanel and ToutWAF in one operation, add aliases, and keep the two products reachable from each other.
Creating a site from the console: ToutPanel site, database, FTP account, DNS zone, certificate and backups as chosen, then the protected site, with undo if a step failsGratis
Host-name aliases after creation: the ToutPanel site, the protected site, the policy and the certificate are updated togetherGratis
firewalld « keep-open » guard: restores ToutWAF's access to the web server's ports if a rule cut it (never tried against a real firewalld in production)Gratis
« Behind ToutWAF » check of a panel site, in five verifications (not yet tried against a real ToutPanel)Gratis
Servertoezicht
De gezondheid van de servers achter uw sites: resources, diensten, certificaten, updates en back-ups, met drempels, meldingen en een historie die op uw installatie blijft. De eerste server is gratis.
Eerste bewaakte server gratis: processor, geheugen, swap, schijf, inodes, belasting, netwerk, diensten, poorten en processenGratis
Verlopen van lokale certificaten, openstaande beveiligingsupdates, leeftijd van de laatste back-up, stilte van de agentGratis
25 standaardmeldingsregels per soort server (web, database, mail, DNS, containers), met drempels voor aandacht en kritiekGratis
Meldingen per server, meting en element, bevestiging en een bericht bij terugkeer naar normaalGratis
Eigen regels en drempels, voor de metingen van uw keuzePro en hoger
Meer dan één bewaakte serverPro en hoger
Historie bewaard op uw installatie: 30 dagen detail en 365 dagen uurgemiddelden, instelbaarGratis
Beschikbaarheidssondes vanaf uw installatie: HTTP-, TCP- en TLS-certificaatcontroles (3 gratis)Gratis
Meer dan 3 beschikbaarheidssondesPro en hoger
Meldt het aan de WAF wanneer een server die een origin host zonder resources komt te zittenGratis
Modus ‘alleen toezicht’: de agent voert op die server nooit een herstelactie, scan, herstel of terminal uitGratis
Hostbeveiliging: inventaris van pakketten, accounts, SSH-sleutels en geplande taken, met kwetsbaarheidscontrole op uw console (uw pakketlijst verlaat die nooit)Pro en hoger
Integriteit van de bestanden die u kiest en 25 hardeningscontroles in alleen-lezenPro en hoger
Back-ups en reserveconsole
Back-up van de console en van de servers die u bewaakt, met herstelproeven; een reserveconsole neemt over wanneer u dat beslist.
Geplande lokale back-up van de console, met een herstelproef na elke back-upGratis
Begeleid herstel met voorbeeld, automatische herstart en terugdraaienGratis
Geen geheim in leesbare vorm in een back-up: sleutels, tokens en wachtwoorden zijn verzegeld met de hoofdsleutelGratis
Back-upplannen van het gekoppelde ToutPanel, gestart vanaf dezelfde paginaGratis
Externe bestemmingen: S3, SFTP, WebDAV of een opdrachtPro en hoger
Back-upserver: bestanden en databases (MySQL, MariaDB, PostgreSQL) van bewaakte servers, versleuteld met een herstelsleutel die alleen u bewaart, gecontroleerd met een herstelproefPro en hoger
Reserveconsole: elk uur een versleutelde, gecontroleerde kopie en een begeleide, handmatige overname Nog niet onder echte omstandigheden getestAgency en hoger
Overnemen vanaf een reserveconsole is nooit vergrendeld, ook niet zonder licentieGratis
E-mailbeveiliging
Een Postfix- en Rspamd-gateway die ToutWAF via SSH op een server van u installeert en beheert, vóór uw echte mailserver. Geen gratis editie.
Inkomende gateway vóór uw mailserver, via SSH geïnstalleerd en beheerd op een dedicated Linux-server Nog niet onder echte omstandigheden getestPro en hoger
Antispam en antiphishing, bijlagebeleid, optionele antivirus, quarantaine Nog niet onder echte omstandigheden getestPro en hoger
Preventie van gegevenslekken in berichten Nog niet onder echte omstandigheden getestPro en hoger
Afzenderverificatie (SPF, DKIM, DMARC), greylisting, detectie van imitatie en links: alles standaard uit Nog niet onder echte omstandigheden getestPro en hoger
Nooit een open relay: elke configuratie wordt gecontroleerd; als het filter stopt, wordt de mail vastgehouden, niet verloren Nog niet onder echte omstandigheden getestPro en hoger
Optionele uitgaande mail: relay, DKIM-ondertekening, verzendlimieten Nog niet onder echte omstandigheden getestPro en hoger
Maildokter, dagelijkse samenvatting van de quarantaine, rapporten en exports Nog niet onder echte omstandigheden getestPro en hoger
Standaard gaat niets van uw mail naar derden; de inhoud van een bericht staat nooit in het auditlogboek Nog niet onder echte omstandigheden getestPro en hoger
Tenants en MSP's
Beheer meerdere klanten vanuit één console: een organisatie per klant, quota, isolatie, uitnodigingen en rapporten per klant. De standaardorganisatie is gratis, de rest staat onder licentie.
Vlootpagina: nodes, versies, inschrijvingstokens en georkestreerde updates van de nodesGratis
Licentie: een ondertekende sleutel die op uw machine wordt gecontroleerd, zonder controle via het netwerk; bij het verlopen 48 uur coulance, daarna 48 uur alleen-lezenGratis
Integraties
Zes meldingstypen zijn gratis; in totaal 45 modules voor SIEM, chat, tickets, SOAR en dreigingsinformatie, onder licentie. Uw bestaande proxy's en CDN's werken met ToutWAF.
Meldingen bij alarmen: e-mail, generieke ondertekende webhook, Slack, Microsoft Teams, PagerDuty, OpsgenieGratis
SIEM en logs: Syslog (CEF, LEEF, JSON), Splunk, Elastic en OpenSearch, Microsoft Sentinel, QRadar, ArcSight, Wazuh, Graylog, Datadog, Loki, OpenTelemetry Nog niet onder echte omstandigheden getestPro en hoger
Meer chat en oproepen: Discord, Google Chat, Mattermost, Telegram, ntfy, Pushover, Rocket.Chat, Webex, Zulip, GotifyPro en hoger
Ticketsystemen: Jira, GLPI, ServiceNow, GitHub en GitLab Issues, Linear, Redmine, Zendesk Nog niet onder echte omstandigheden getestPro en hoger
SOAR en automatisering: n8n, Shuffle, Zapier, TheHivePro en hoger
Dreigingsinformatie: MISP in beide richtingen, STIX/TAXII (OpenCTI en andere), CrowdSecPro en hoger
Bestaande reverse proxy's vragen ToutWAF om een beslissing: nginx, Caddy, HAProxy, Envoy, TraefikGratis
Achter of voor een CDN of cloud-load-balancer, met het echte clientadres (PROXY-protocol of vertrouwde headers)Gratis
Beleidsbestanden voor Git en CI, een Ansible-rol, een Helm-chart en een API-client voor TerraformGratis
Git link (off by default, experimental): the configuration lives in a Git repository, ToutWAF computes a plan and applies it after checks Nog niet onder echte omstandigheden getestPro en hoger
Firewall and VPN (optional modules)
Two modules that are off by default and not yet proven in production: try them first on a machine you can reach another way.
Firewall: inbound, outbound and forwarded rules loaded with nftables, aliases, NAT, OPNsense and pfSense import, history (not yet proven in production)Gratis
Guard against locking out the console and SSH, and automatic return of the rules after 60 seconds without confirmation (not yet proven in production)Gratis
VPN: WireGuard, OpenVPN and IPsec/IKEv2 servers with their clients; the configuration is generated and kept, no tunnel is started (not yet proven in production)Gratis
Outgoing connections from this machine to an existing VPN (WireGuard, OpenVPN), without replacing the default route unless explicitly asked (not yet proven in production)Gratis
One switch per module in Settings > Modules, reserved to platform administrators; switching a module off hides it and deletes nothingGratis
Scheduled tasks
Safe maintenance actions at fixed times: backup, journal export, certificates, lists, Doctor and e-mail report.
Six built-in actions: configuration backup, journal export and rotation, certificate check, list update, Doctor, e-mail reportGratis
Five-field schedules or simple repetitions, time zone, single run, preview of the next runs and catch-up of a missed runGratis
One run at a time per task, time limit, bounded history with truncated output and masked secrets, alert after two failures in a rowGratis
Actions on a linked ToutPanel web server (service, cache, backup): reserved to platform administrators and off by defaultGratis
Installatie en uitrol
Een installer van één regel voor Linux en Windows die eerst uw systeem controleert, een all-in-one-installatie, Apache of Nginx als origin, Docker- en Kubernetes-bestanden en een updater in de console.
Installer van één regel voor Linux en Windows, als menu of onbeheerd, in 10 talen, met SHA-256-controle en handtekeningcontrole wanneer een releasesleutel is ingesteldGratis
Compatibiliteitscontrole vóór elke wijziging: systemen getest, verwacht of niet ondersteund, volgens de gegevens van de installerGratis
Omgevingscontrole: bezette poorten, webservers die bij het opstarten starten, gesloten firewall, met de oorzaak en de actieGratis
All-in-one-installatie: de lokale data plane meldt zichzelf aan, daarna hoeft niets te worden ingetyptGratis
Apache of Nginx als origin: de kaart ‘Origin-server’ onderzoekt hem en schrijft de bestanden voor het echte bezoekersadres en HTTPS; ToutWAF past uw server nooit aanGratis
Gepubliceerde matrix van installatiemodi: getest, gedeeltelijk, niet getest of niet ondersteundGratis
All-in-one-image voor Docker Compose (getest op Linux amd64) en een Helm-chart, geleverd met uw distributieGratis
Zelfstandige data plane aangestuurd door een YAML-bestand met hot reload; offline-installatie vanuit een lokaal archiefGratis
Updates vanuit de console: keuze van het kanaal (voorlopig dev, er bestaat nog geen stabiele versie), releasenotes, ‘Nu bijwerken’ met voortgang en automatisch terugdraaienGratis
Hostfirewall geopend door de installer wanneer firewalld of ufw actief is; een kaart onder Instellingen om poorten te controleren en te openenGratis
Wizard bij de eerste start met technologieherkenning, die de gevonden lagen, een betrouwbaarheidsniveau en het bewijs toontGratis
Console en talen
Een aanpasbare console in 10 talen, inclusief Arabisch van rechts naar links, bereikbaar via een geheim pad.
Console en installers in 10 talen, inclusief Arabisch (van rechts naar links)Gratis
Console alleen bereikbaar onder een geheim pad, met een eenmalige installatielinkGratis
Hulp naast elke instelling, laadanimatie, een opmaak die op een telefoon werkt, inklapbaar menuGratis
Zwevend taakvenster dat installaties, updates en certificaatbestellingen volgtGratis
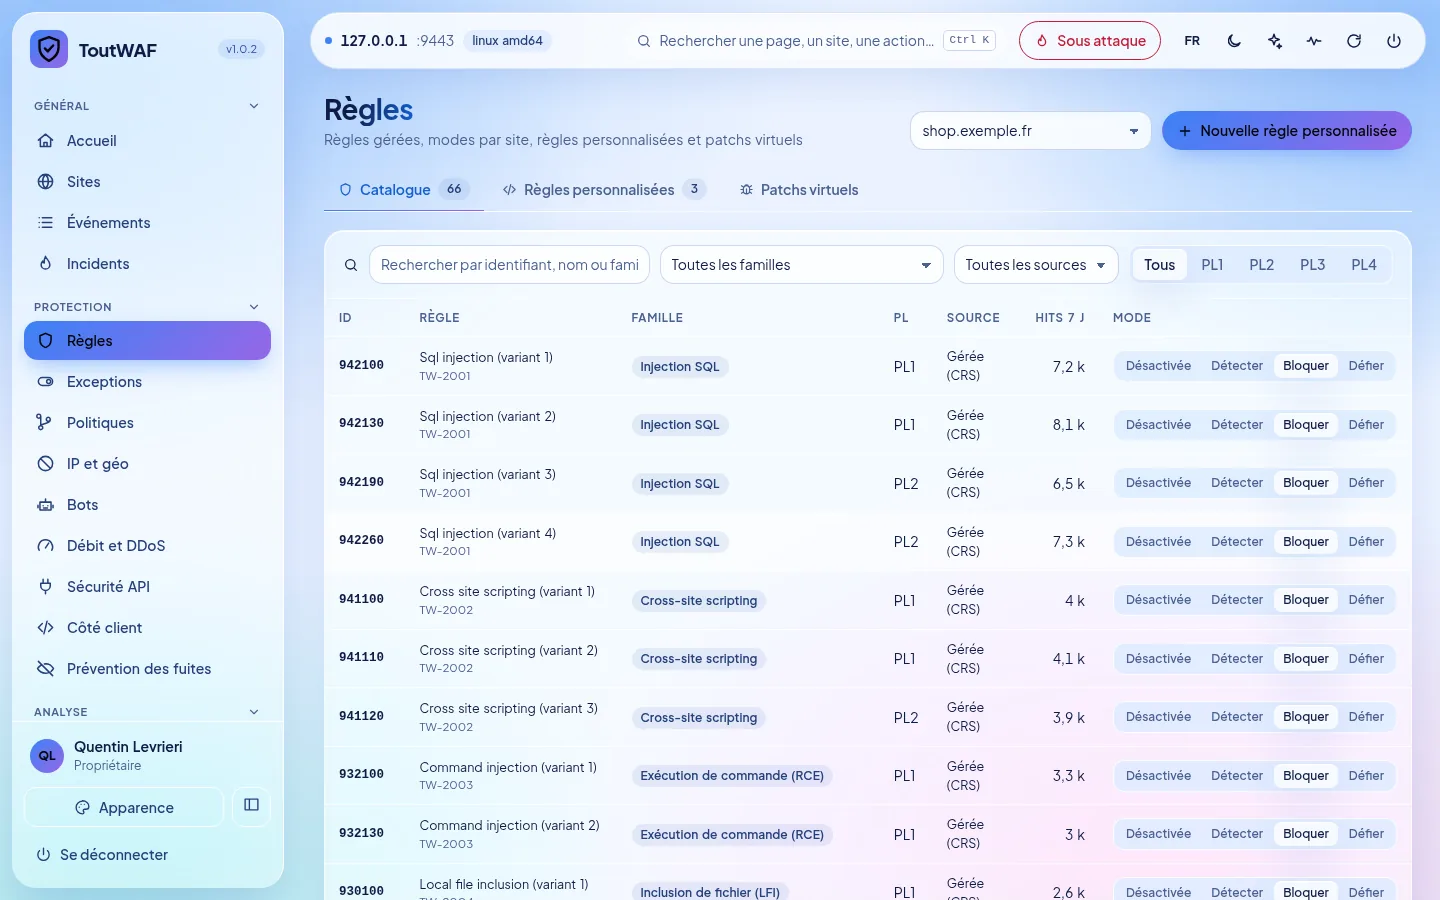
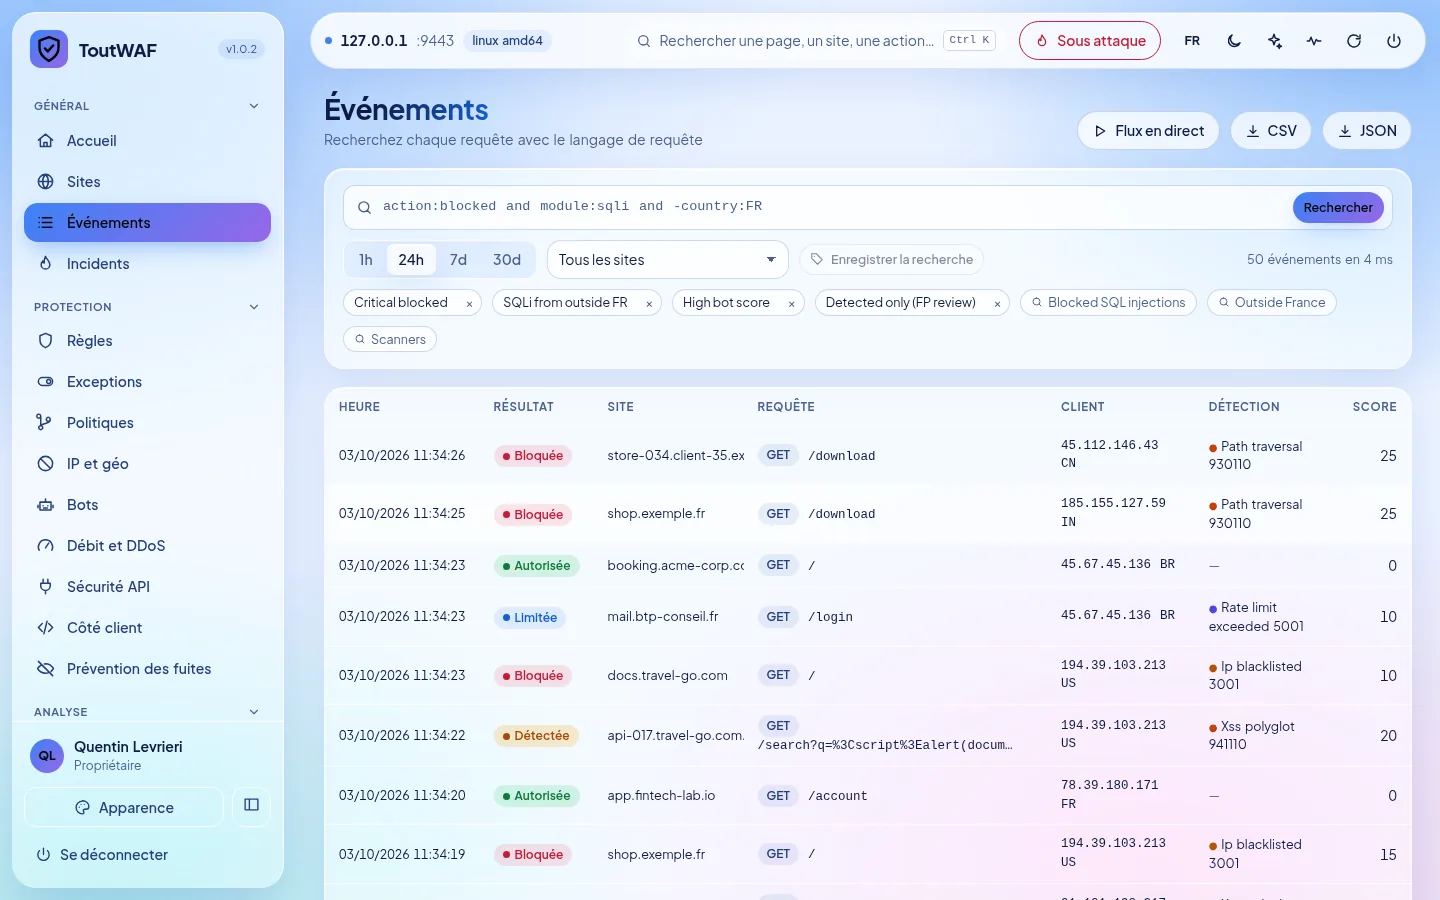
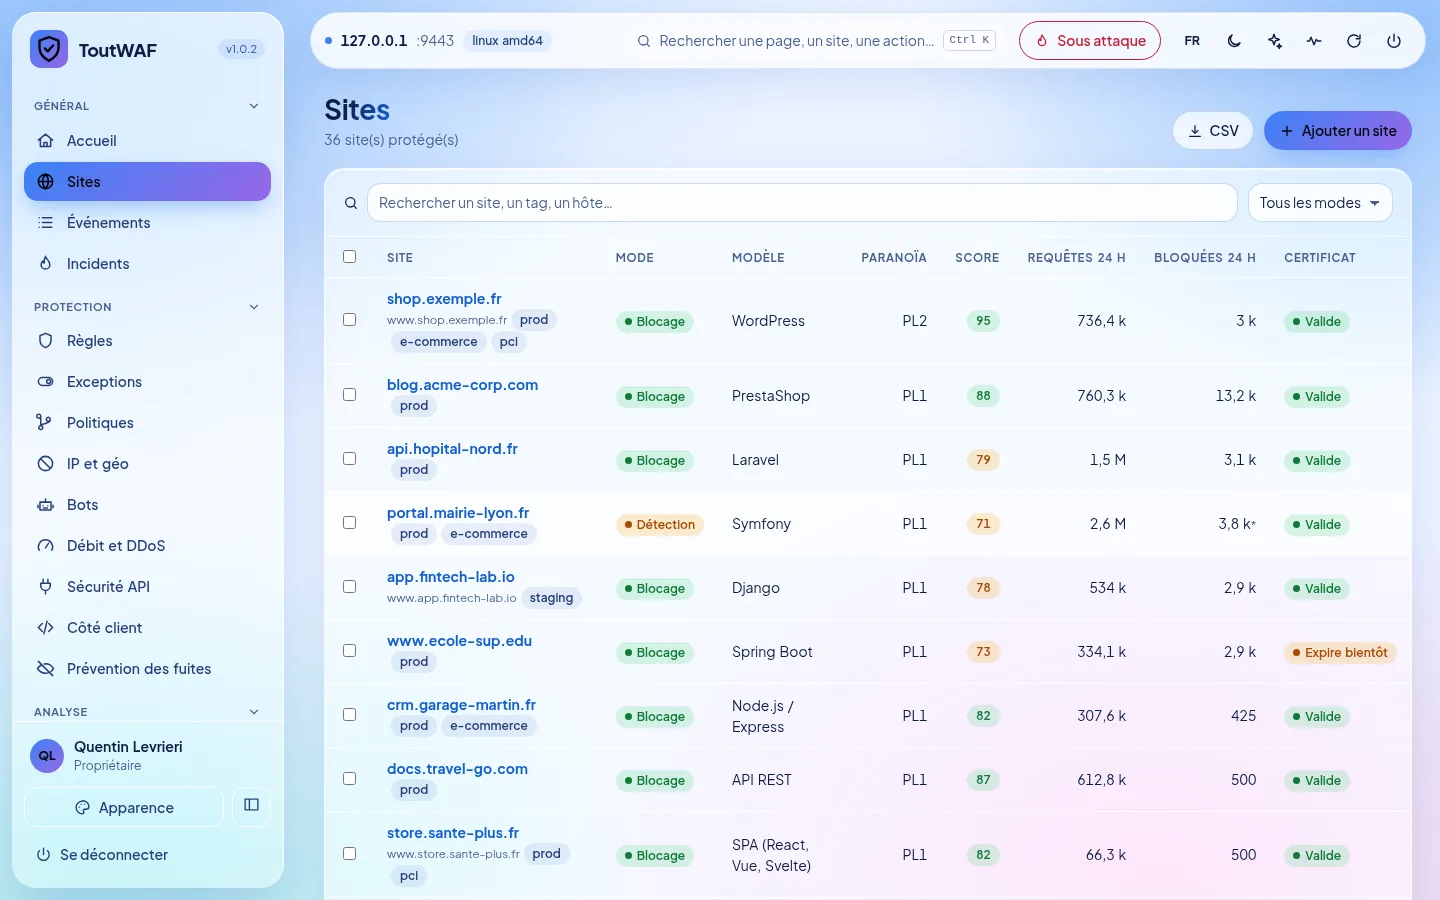
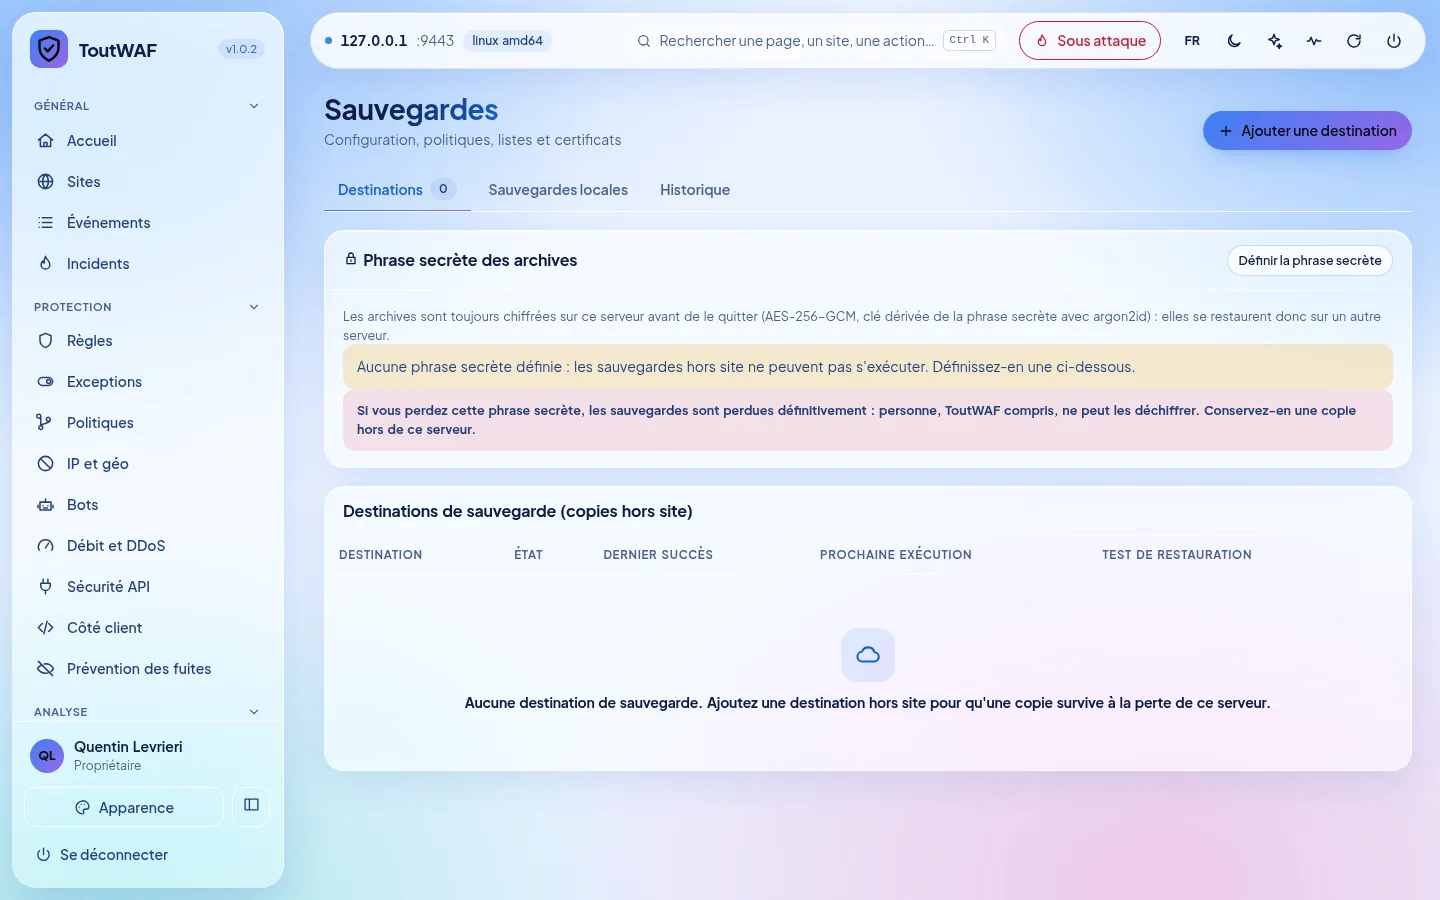
De console, zoals hij er echt uitziet
Schermafbeeldingen uit het product: regels, gebeurtenissen, sites en back-ups.
Regels: detectieregels activeren, afstellen en testenGebeurtenissen: elke beslissing over een verzoek, toegelichtSites: beschermde domeinen, certificaten en modiBack-ups van de configuratie
Wat niet in deze versie zit
ToutWAF zegt wat het nog niet doet, of niet heeft kunnen controleren, zodat u het niet pas in productie ontdekt. De details en de volledige lijst van bekende beperkingen staan in de documentatie.
Niet gebouwd
Nog niet gebouwd
HTTP/3: de optie wordt genegeerd en UDP-poort 443 blijft gesloten
Een geclusterde control plane: één actieve console, plus een reserveconsole die u handmatig overneemt
PostgreSQL: de console gebruikt SQLite (ClickHouse is optioneel voor gebeurtenissen)
Afdwingen van AsyncAPI, eigen DLP-patronen, ECH, post-quantum-sleuteluitwisseling, sleutelopslag via PKCS#11 en KMS
Detectie van contentscraping en voorraadhamsteren, en controle op gelekte wachtwoorden
Gedeeltelijk
Voorbeeld of gedeeltelijk
Collectief verdedigingsnetwerk: uit deze versie verwijderd (geen menu, geen pagina, geen licentieregel). Het was alleen een lokaal voorbeeld en er is nooit iets verstuurd
Terraform: alleen een API-client, zonder providerresources; de Kubernetes-operator bestaat uit CRD's en een geraamte
Antivirus: er bestaat een eerste versie (EICAR, SHA-256-handtekeningen uit vrije lijsten, geen anti-ransomware) maar die wordt voorlopig in geen enkel aanbod aangeboden; ze vervangt geen volledige antivirus
Tellers van snelheidsbeperking, bans en baselines worden per node bijgehouden en niet tussen nodes gedeeld
Envoy en HAProxy roepen een HTTP-beslissingseindpunt aan: geen gRPC-ext_authz en geen SPOE-agent
Niet gecontroleerd
Niet gecontroleerd op echte systemen
Een schone installatie op elk genoemd systeem en de antivirusagent onder Windows, macOS en arm64: er is geen echte Windows-, macOS- of arm64-hardware gebruikt, alleen containers en emulatie
Een echte ToutPanel: de koppeling en de installatie van de webstack zijn getest tegen nabootsingen
Routers en firewalls, blokkeren in de kernel en een virtueel adres: de bestanden voor OPNsense en pfSense zijn nooit op een echte router geprobeerd, de kernel-helper heeft nooit onder een echte systemd gedraaid en er is geen echte keepalived-failover getest
Echte certificaatautoriteiten, SAML-aanmelding, SIEM- en ticketdiensten, externe CAPTCHA-aanbieders en een privé-taalmodelserver: getest tegen nabootsingen
Mailgateway: de Postfix-daemon is nooit gestart en er is geen echte e-mail ontvangen of afgeleverd. Reserveconsole: alleen tussen twee lokale consoles geprobeerd
Bewust
Bewust niet gedaan
ToutWAF beheert nooit uw DNS: het zegt wat u moet aanmaken en controleert het
ToutWAF verwerkt geen betalingen en geen facturen: u factureert uw klanten op basis van de gebruiksexport
Geen white label: het merk ToutWAF blijft op elke pagina en elk rapport; naam en logo van een klant komen ernaast
Er wordt geen certificering beweerd (PCI DSS, ISO 27001, SOC 2, ANSSI-CSPN): ToutWAF levert bewijsmateriaal, geen verklaringen
De 10 talen zijn met hulp van een AI geschreven en niet door moedertaalsprekers nagelezen
Zet vandaag nog een schild voor uw applicaties
Installeer het op uw eigen server, of neem contact met ons op om over licenties te praten.