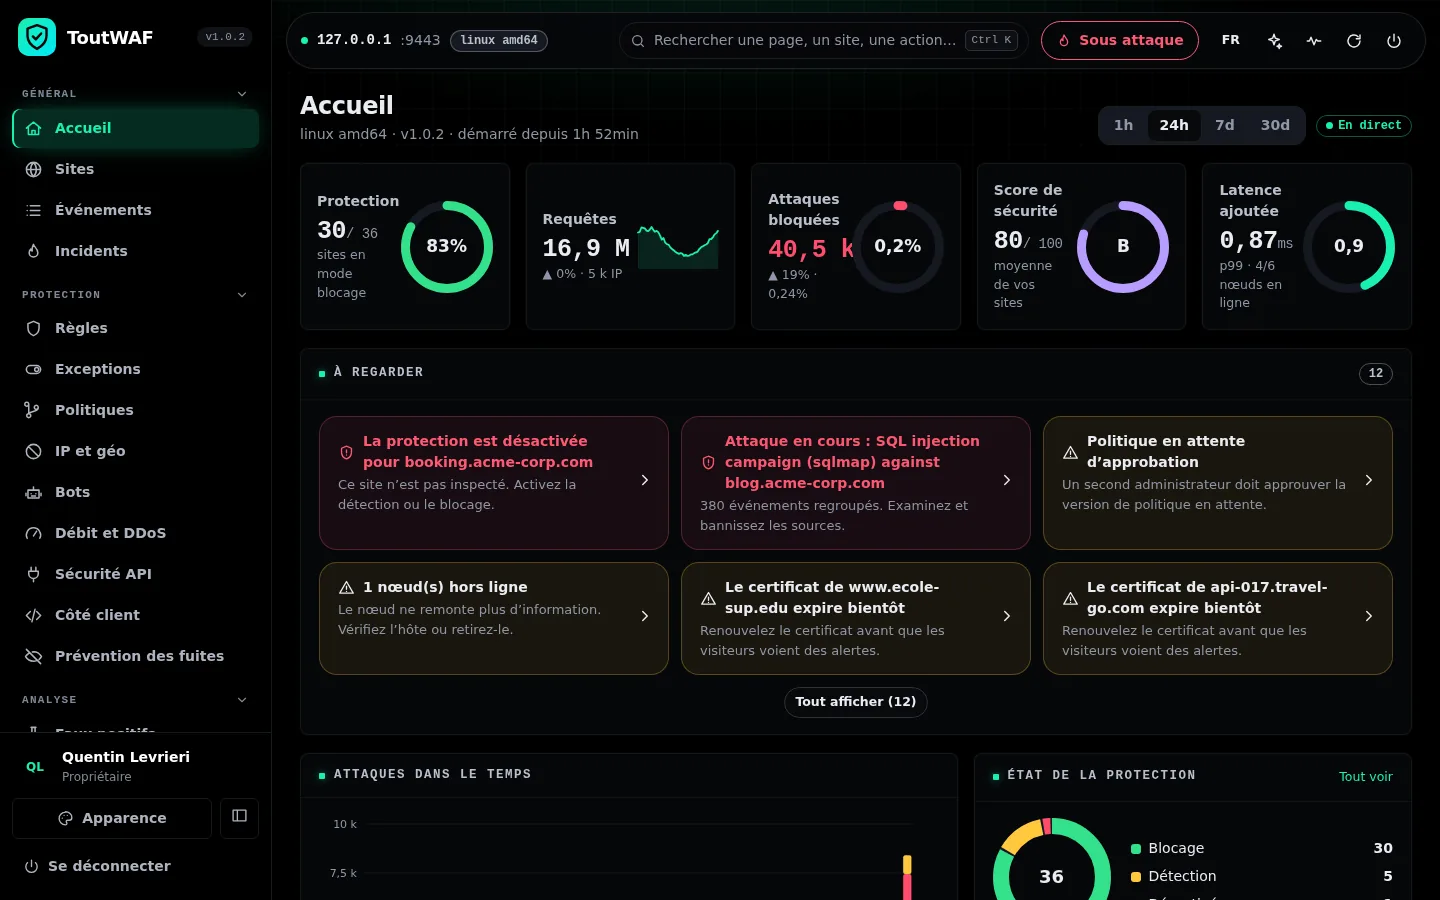
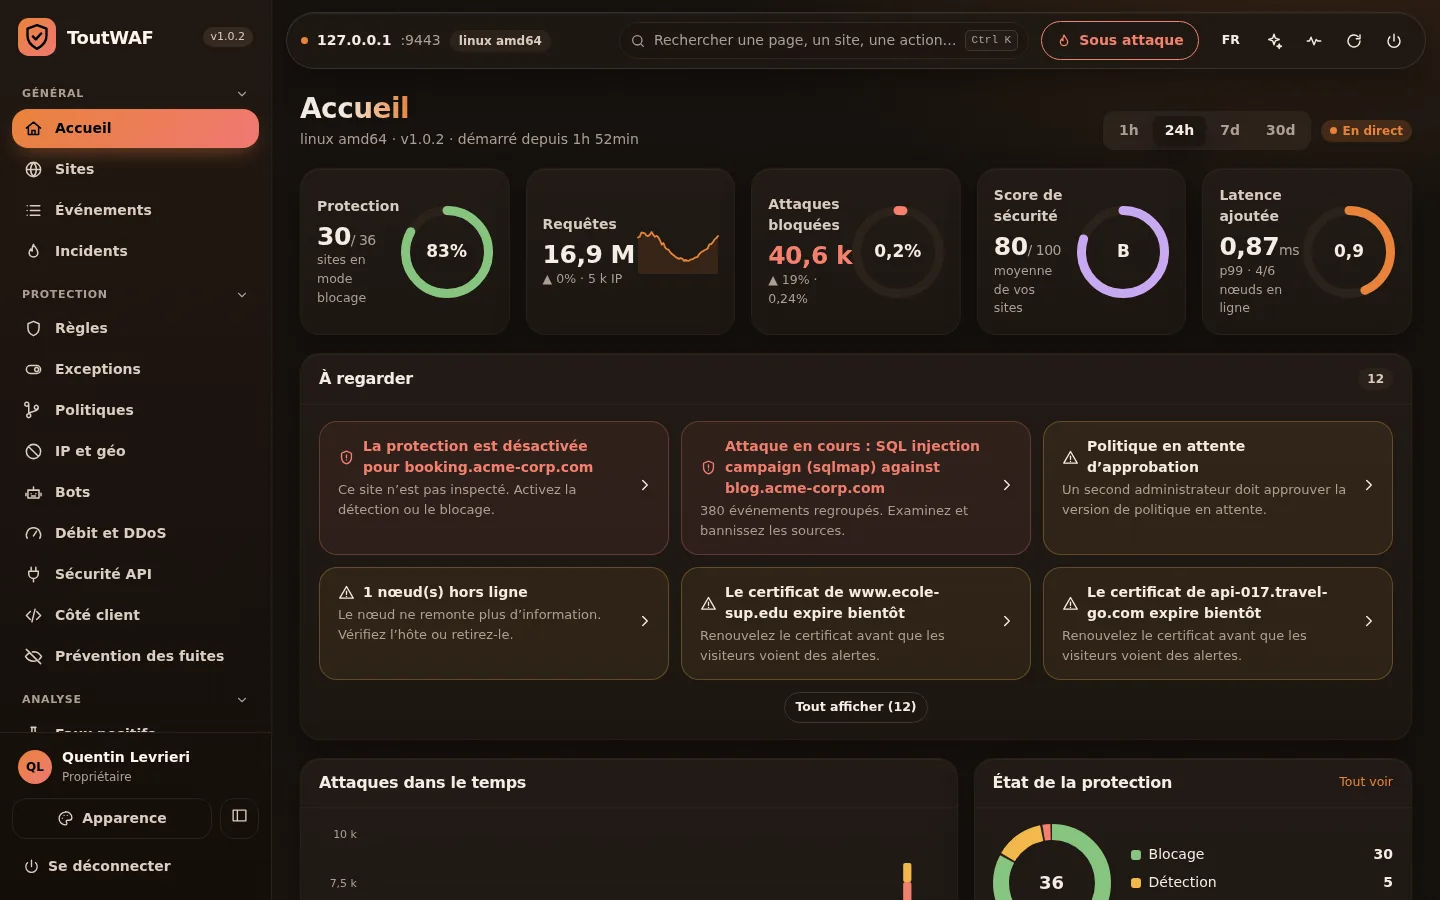
Una console che il tuo team apprezzerà
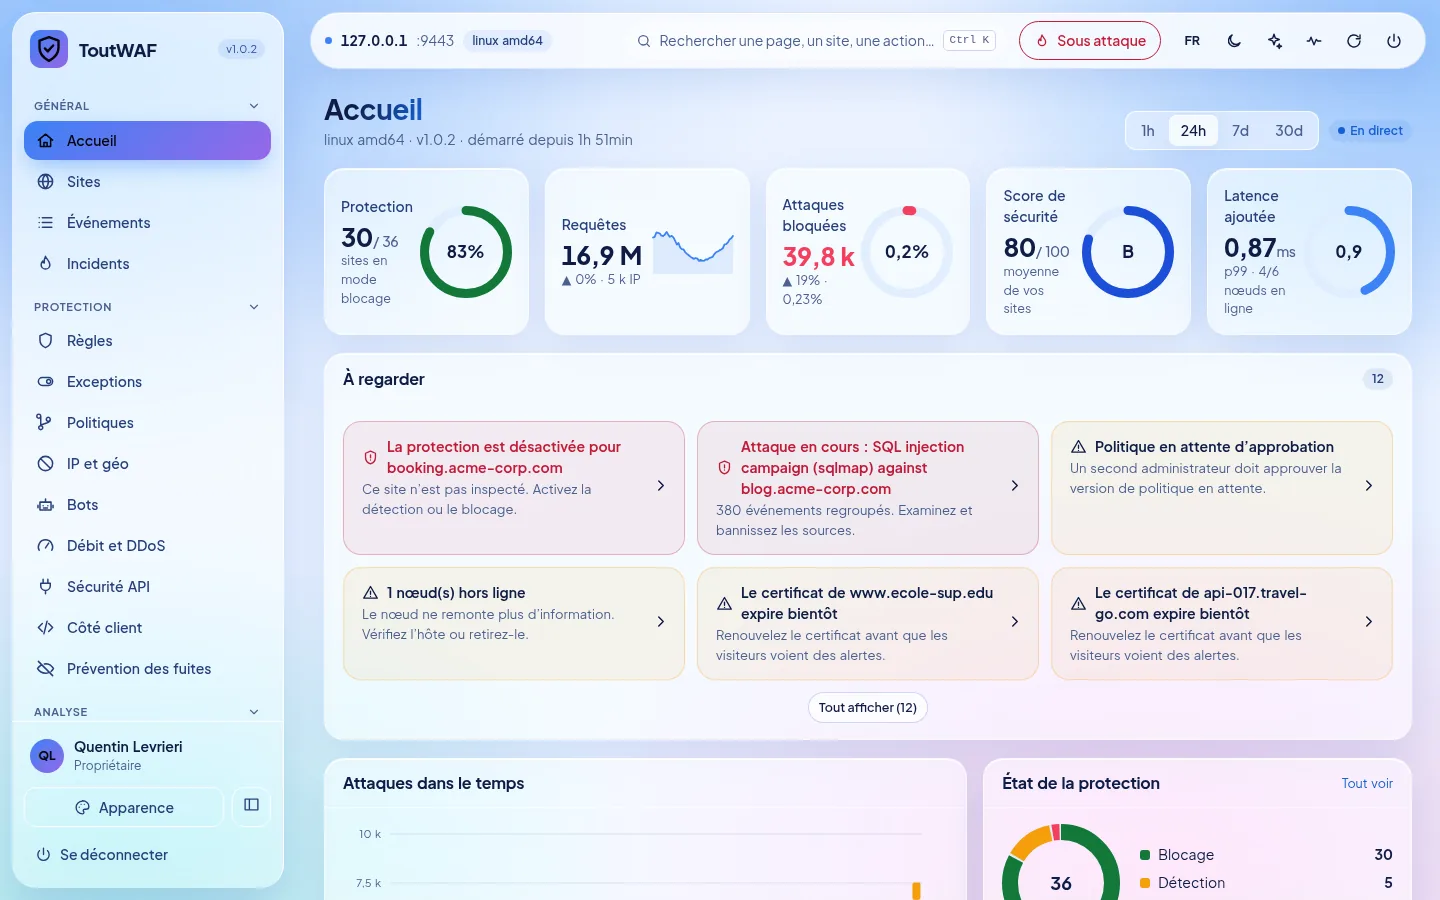
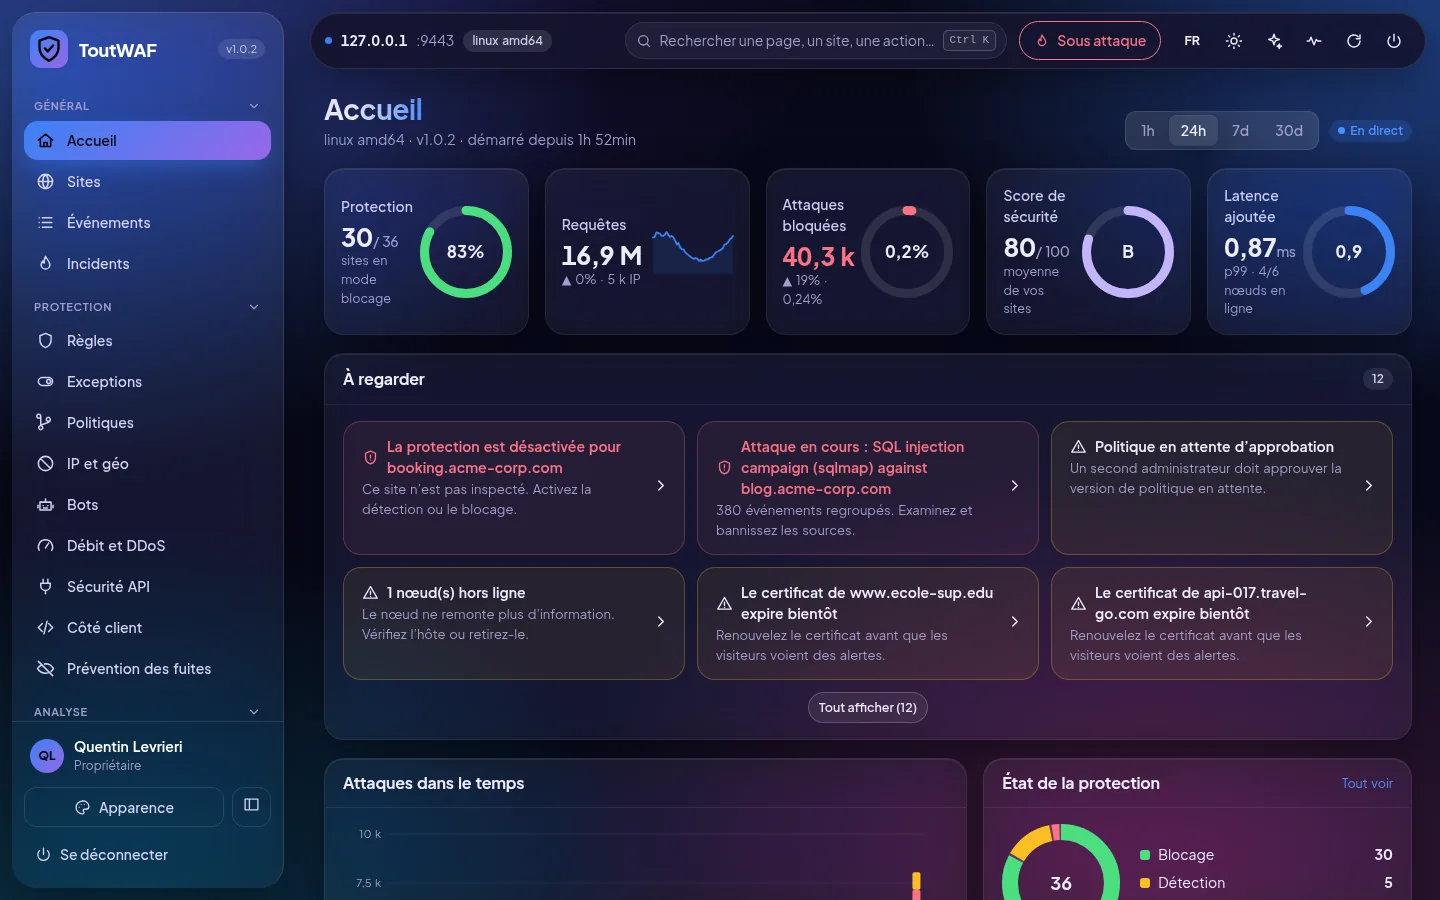
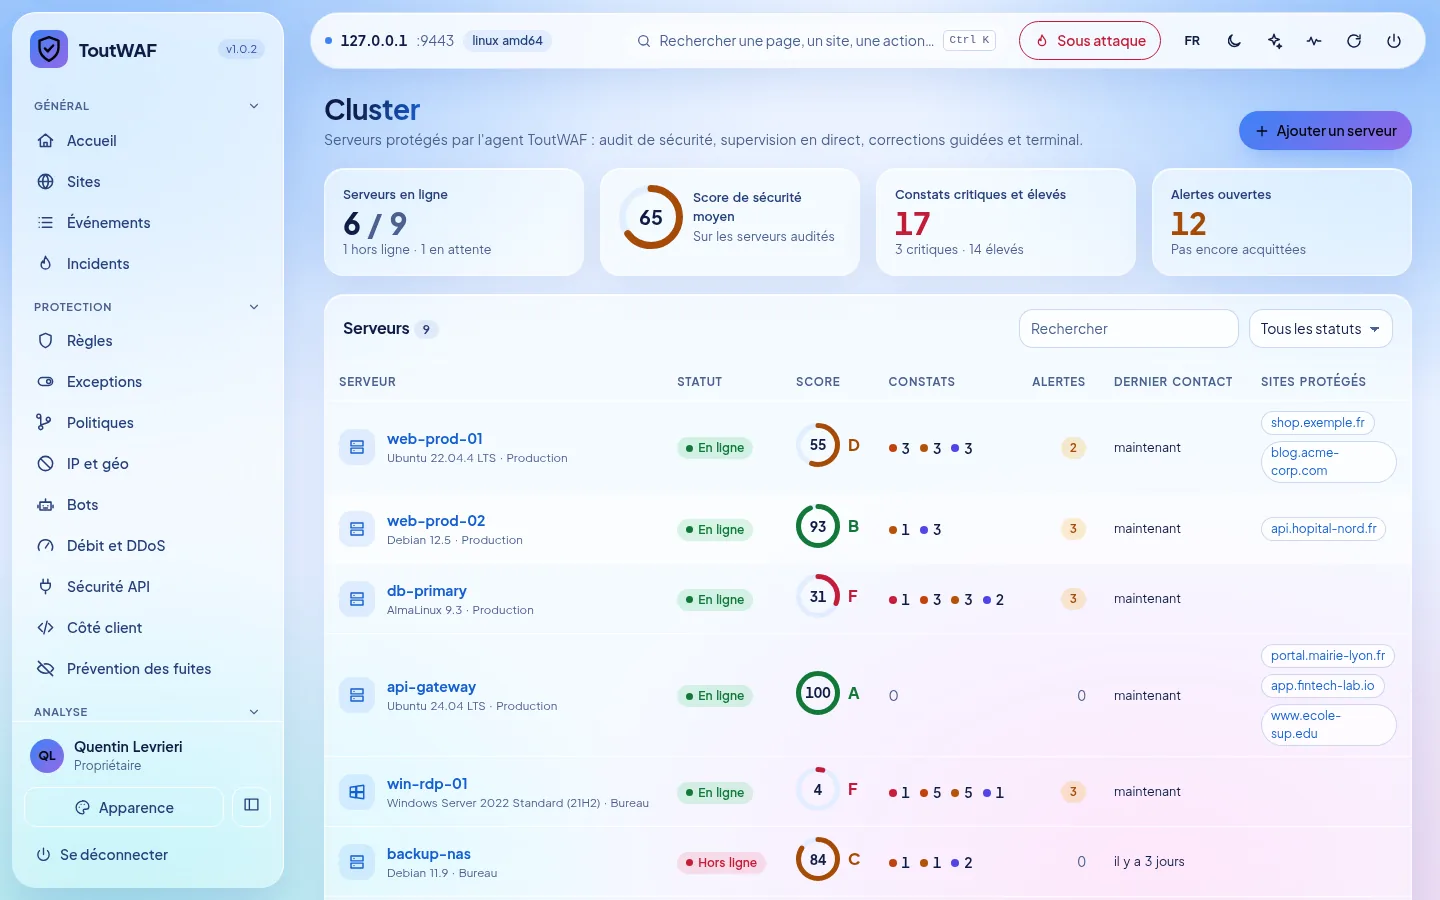
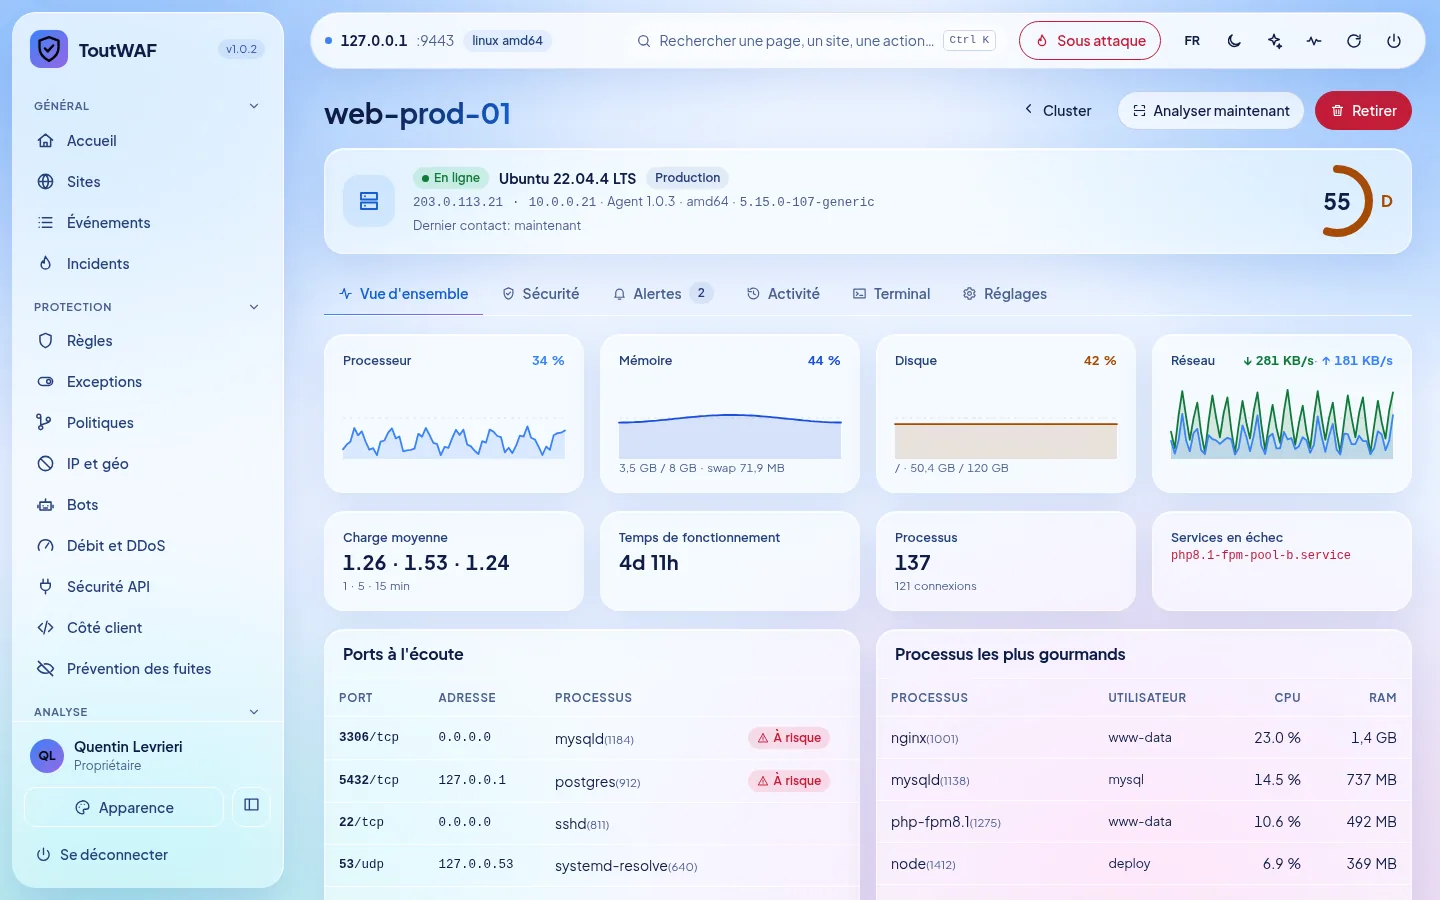
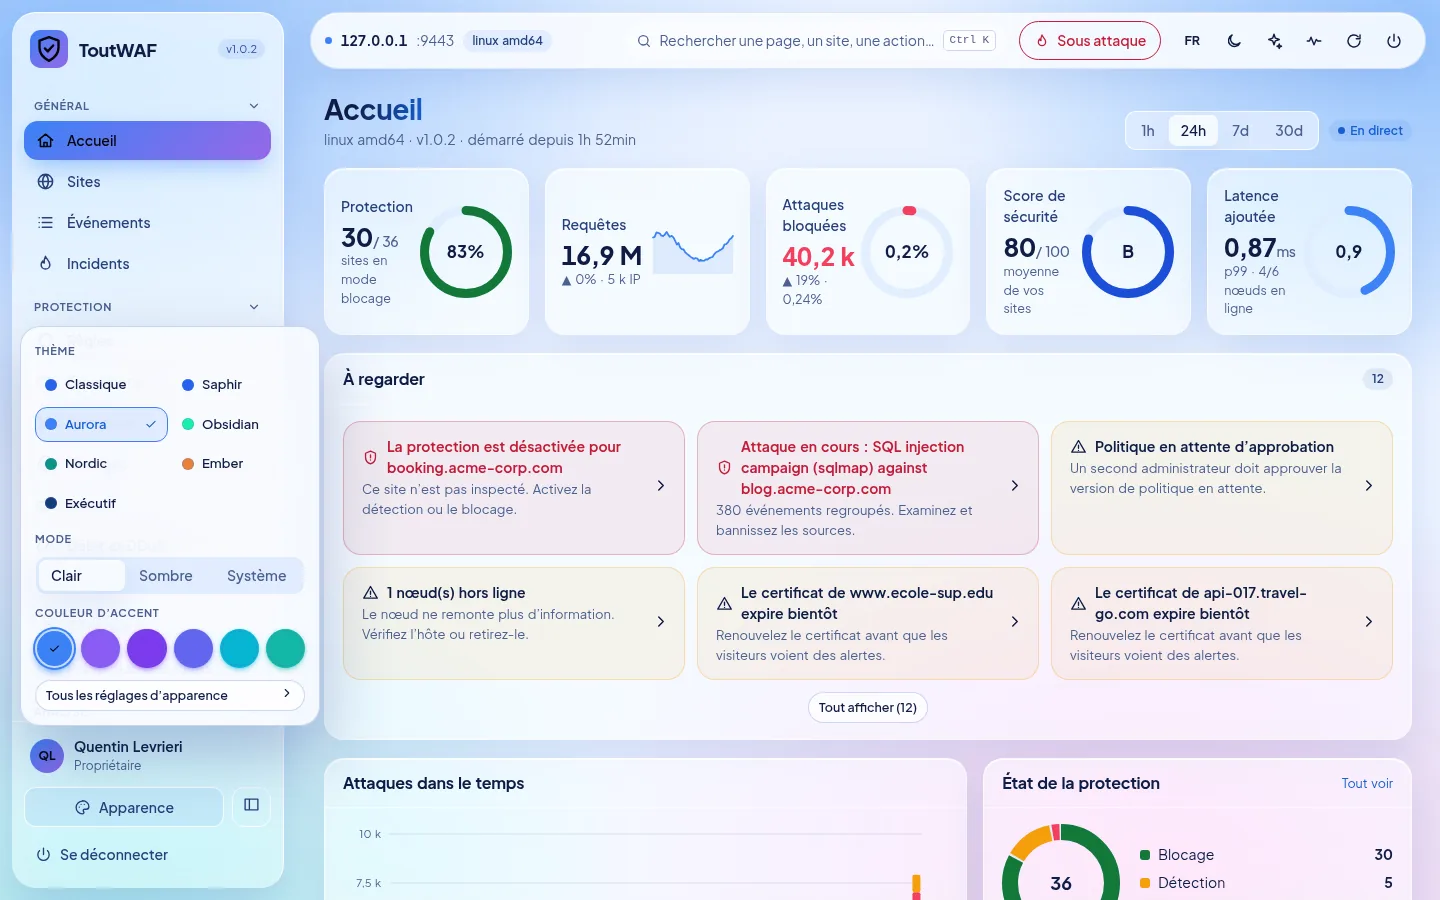
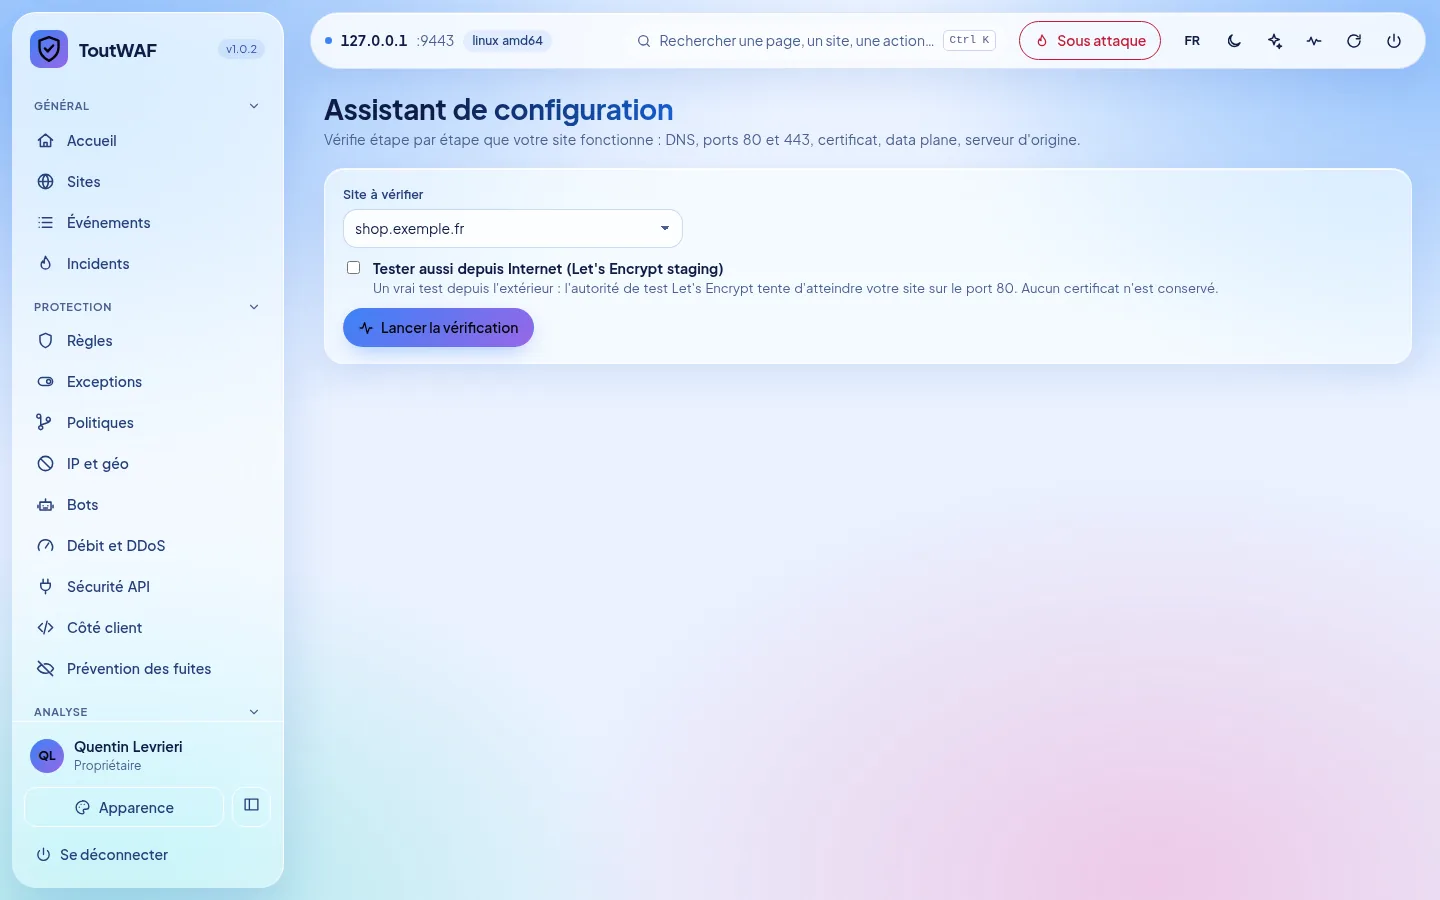
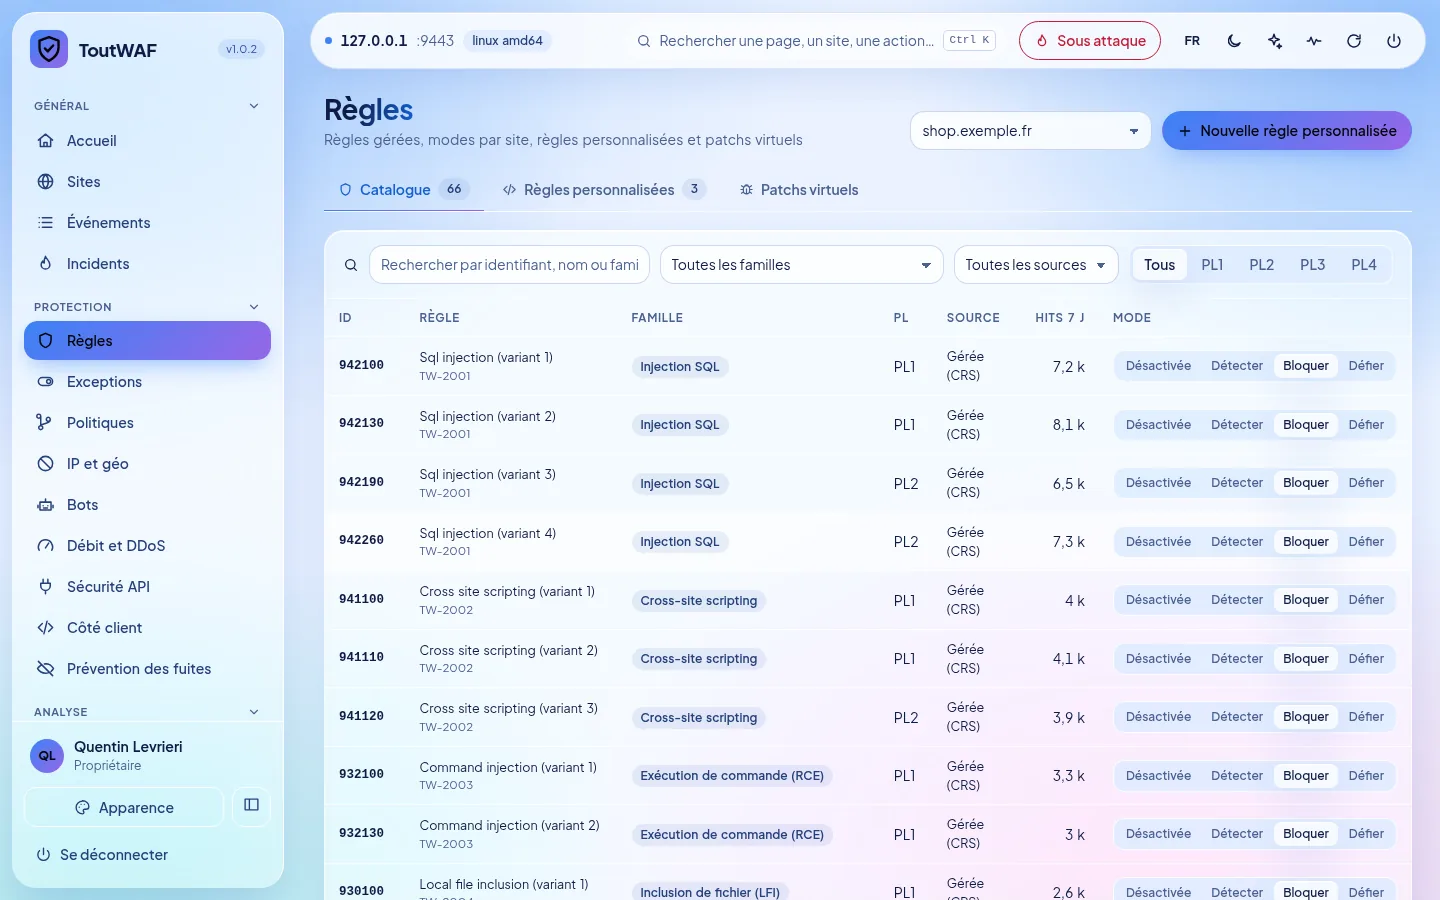
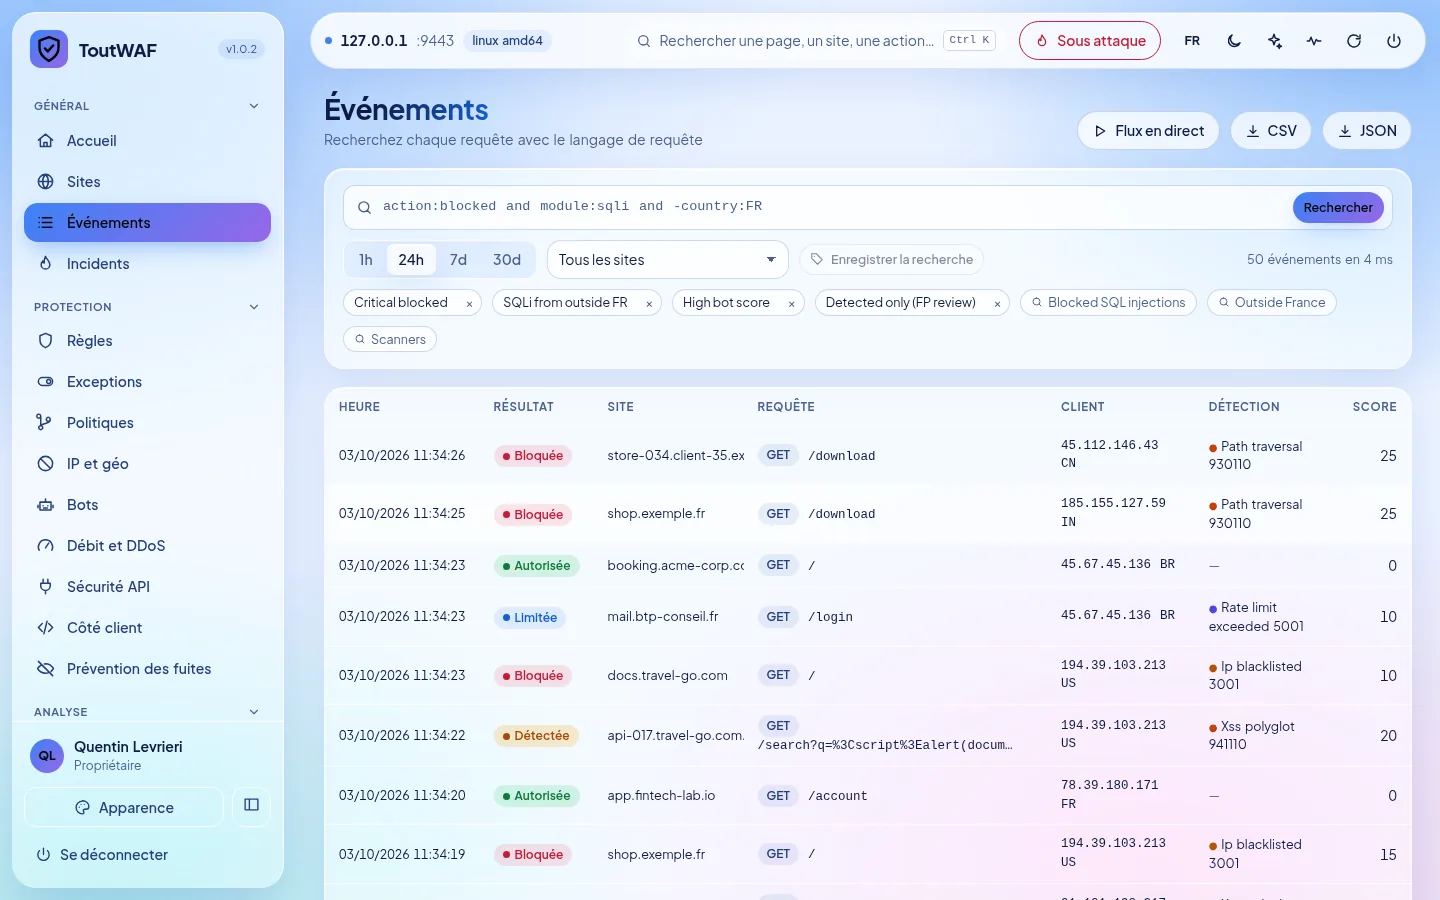
La console di ToutWAF ti dà il controllo completo: attacchi in tempo reale, eventi spiegati, siti, regole, ban e certificati, con sette temi, modalità chiara e scura e un layout che funziona sul telefono. Illustrazione con dati dimostrativi.
La versione pubblica è una versione di sviluppo, 0.3.0-dev. Non esiste ancora una versione stabile.
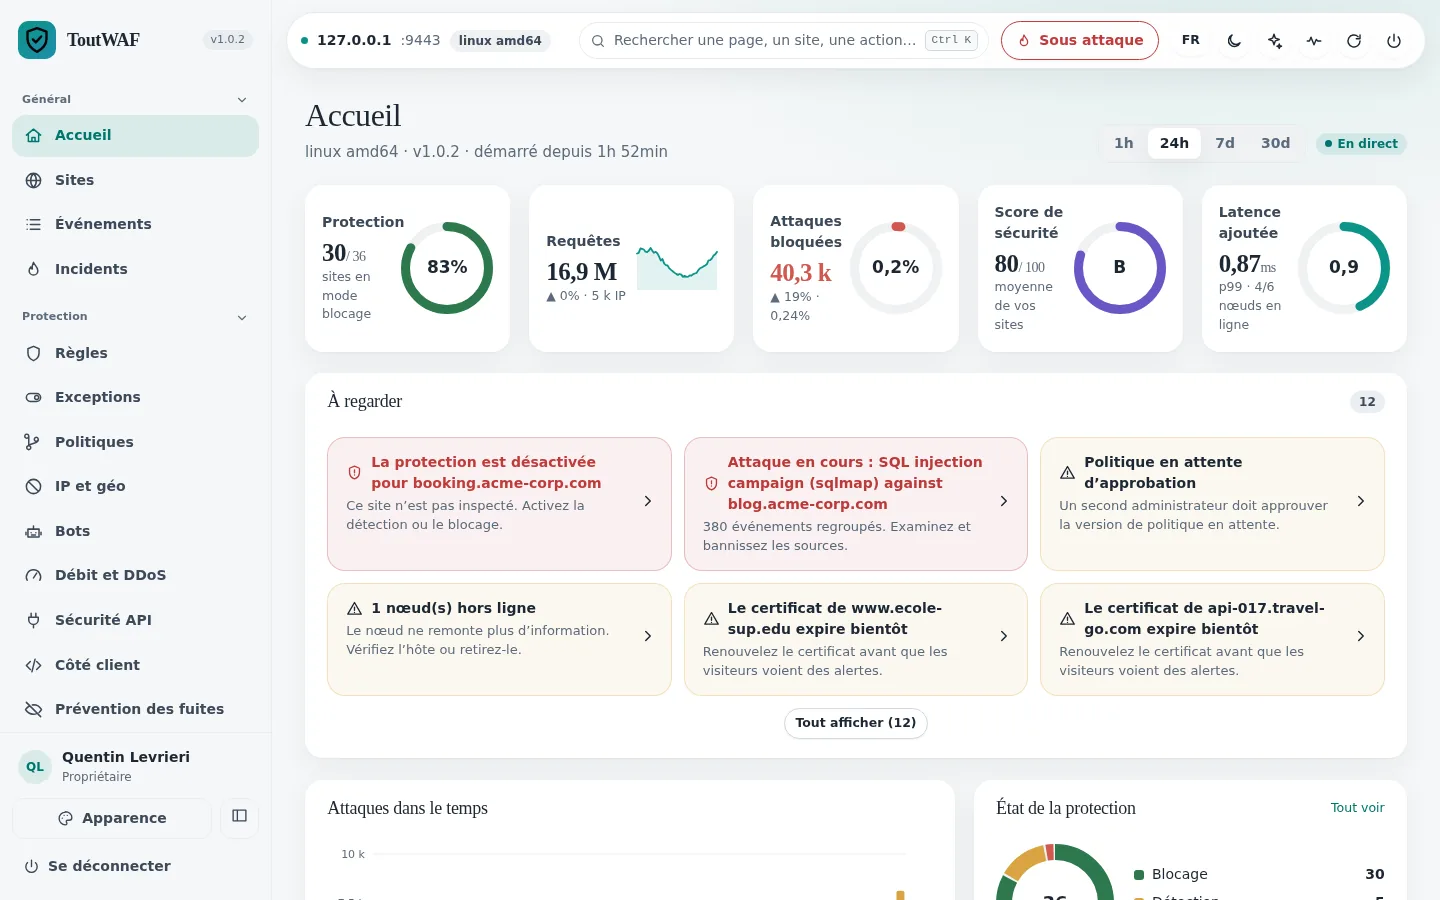
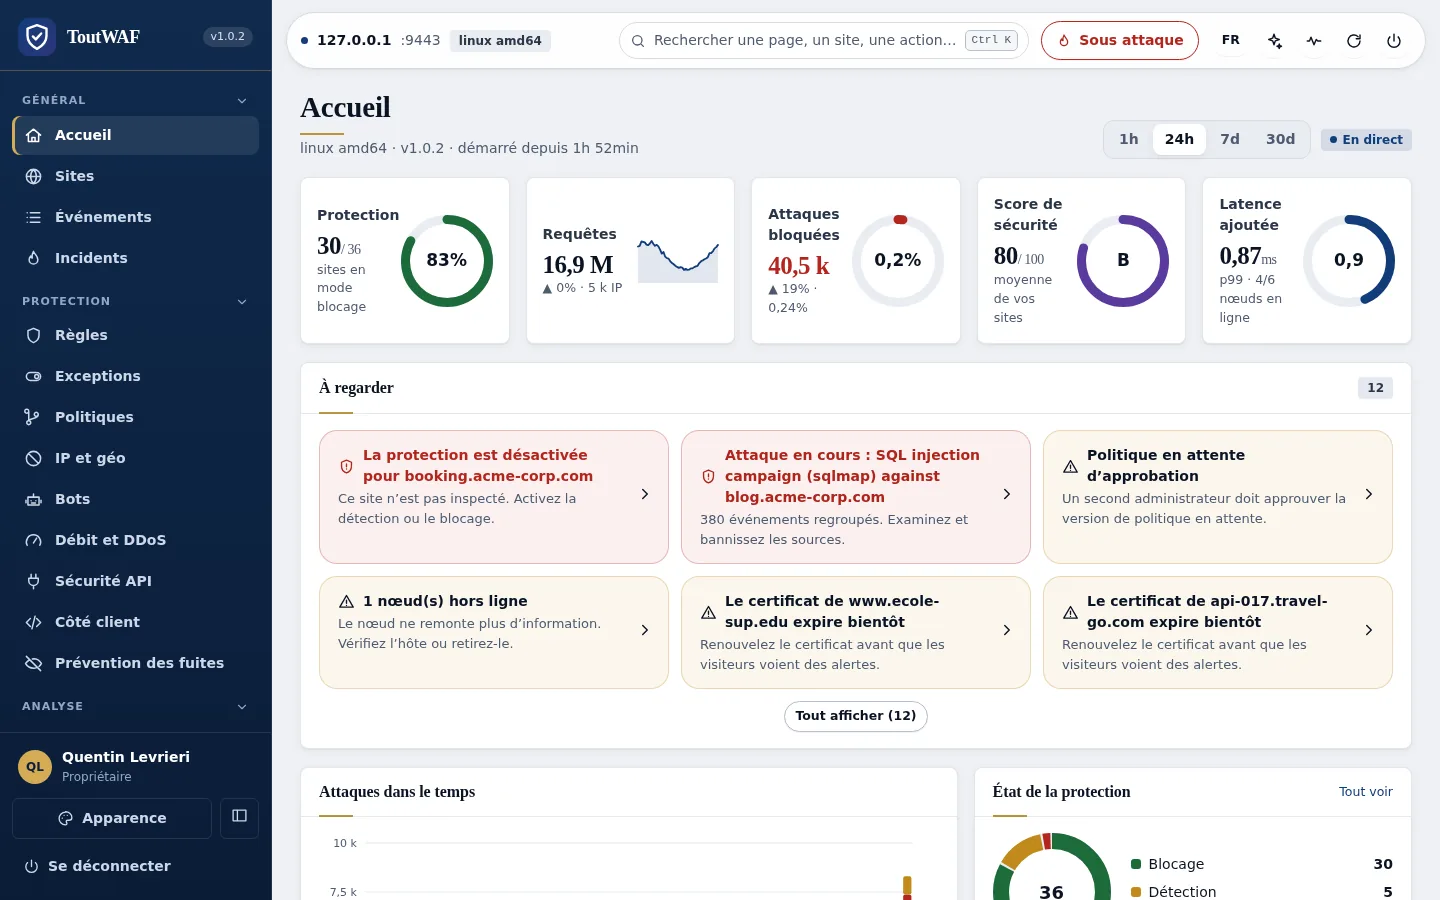
Dashboard
Richieste / Bloccate
Da tenere d'occhio2
Attacchi
| Ora | IP | Modulo | URL | Azione |
|---|---|---|---|---|
| 12:04:51 | 185.220.101.7 | sqli | /?id=1' UNION SELECT | Ban |
| 12:04:49 | 45.155.205.12 | bots | /wp-login.php | Blocco |
| 12:04:46 | 103.74.19.88 | lfi | /download?f=../../etc/passwd | Blocco |
| 12:04:44 | 91.240.118.9 | xss | /q?s=<img onerror=x> | Blocco |
| 12:04:40 | 194.26.29.55 | rate | /api/login | Ban |
| 12:04:37 | 78.46.12.9 | ssrf | /fetch?u=http://169.254.169.254 | Blocco |
| 12:04:31 | 203.0.113.24 | - | /pricing | Consentito |
Attacchi
TW-2001- Cosa
- Tentativo di SQL injection
- Dove
- Parametro di query id su /product
- Perché
- Il valore contiene ' OR '1'='1, una classica condizione sempre vera. Regola sqli.tautology, punteggio 15 (soglia 5).
Anteprima dell'impatto: sarebbe interessato lo 0,01% del traffico degli ultimi 7 giorni.
- ✓Il 99,8% del traffico sarebbe consentito
- !3 regole causano il 95% dei falsi positivi
- ✓3 eccezioni proposte, pronte per la revisione
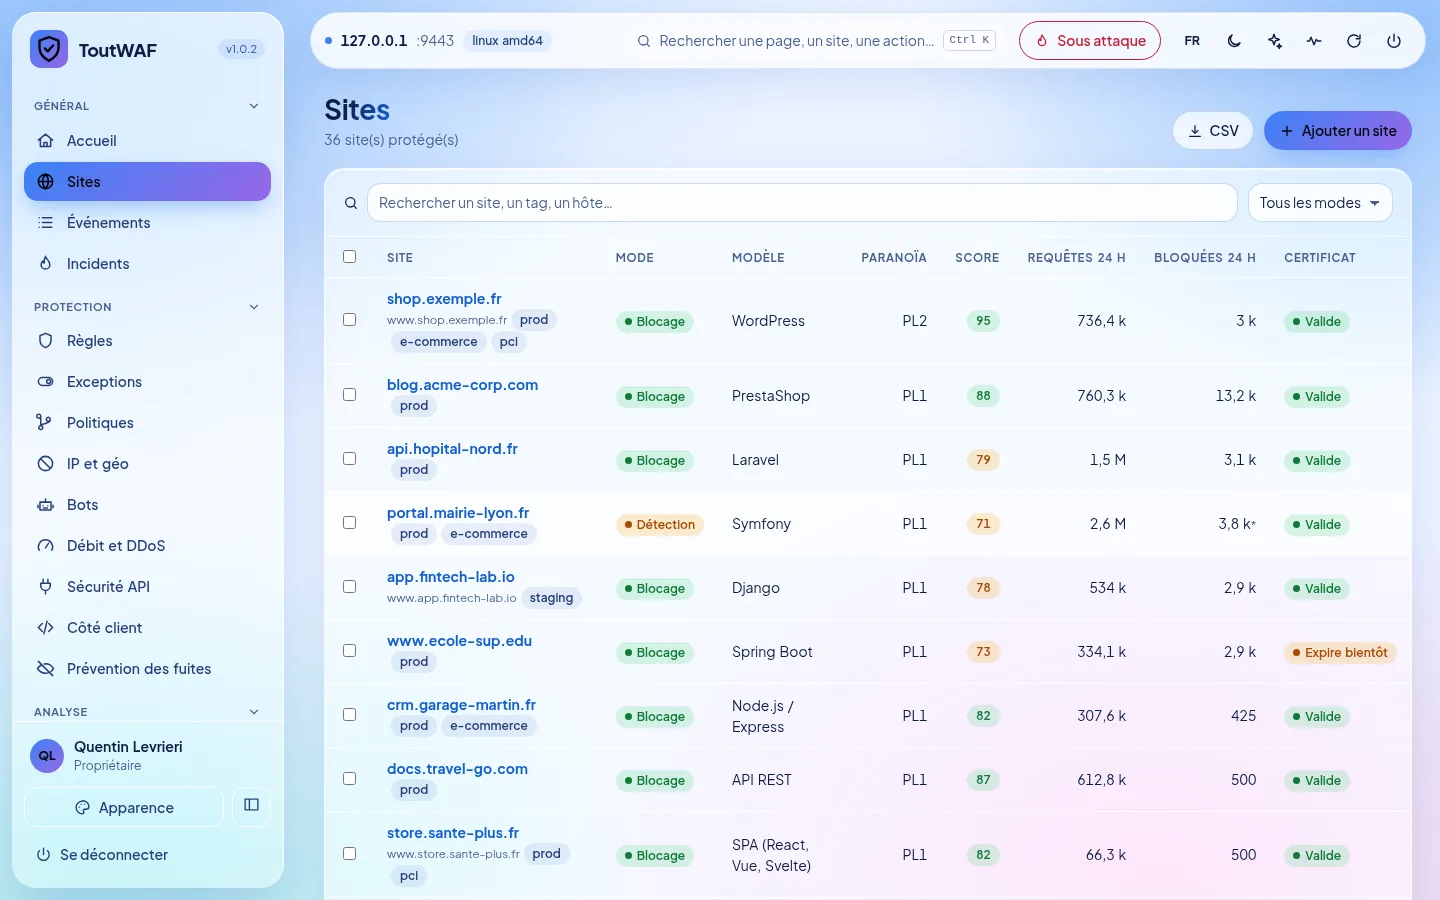
Siti
| Modello | Stato | Certificato | |
|---|---|---|---|
| shop.example.com | WordPress | Protetto Blocco | Let's Encrypt |
| api.example.com | API | Protetto Blocco | Let's Encrypt |
| blog.example.com | Laravel | Protetto Rilevamento | Let's Encrypt |
| old.example.org | static | Protetto Rilevamento | - |
Regole
| Regola | Blocco |
|---|---|
sqli.tautology | |
xss.script-tag | |
lfi.traversal | |
rce.log4shell | |
wp.vpatch-cve |
Tester di regole
Host: shop.example.com
Ban
| IP | Motivo | Scade | Stato |
|---|---|---|---|
| 185.220.101.7 | sqli x 12 | 00:58:12 | Ban |
| 194.26.29.55 | rate limit | 00:21:40 | Ban |
| 45.155.205.0/24 | bot scanner | 23:11:05 | Ban |
| AS60117 | blacklist | - | Ban |
| RU, KP | country | - | Ban |
Utenti e 2FA
| Utente | Ruolo | 2FA |
|---|---|---|
| quentin | Admin | Attiva |
| sarah | Operatore | Attiva |
| audit-bot | Lettore | - |
Illustrazione dell'interfaccia. Console disponibile in 10 lingue con supporto RTL.
Dashboard
Stato di protezione per applicazione, carico, attacchi bloccati e azioni consigliate a colpo d'occhio.
Attacchi in tempo reale
Un flusso in tempo reale con filtri per sito, IP, modulo e azione, e ban con un clic.
Evento spiegato
Ogni blocco è spiegato in linguaggio chiaro, con l'eccezione più stretta a un clic e un'anteprima dell'impatto.
Siti
Aggiungi un sito con una procedura guidata, scegli un modello e controlla lo stato di certificato e protezione.
Regole e tester
Attiva, regola o scrivi regole in un linguaggio leggibile e riproduci una richiesta per vedere la decisione.
Ban e liste
Gestisci ban, liste di autorizzazione e di blocco per IP, rete, ASN o paese.
Utenti e 2FA
Ruoli, autenticazione a due fattori, token API e un audit trail completo.
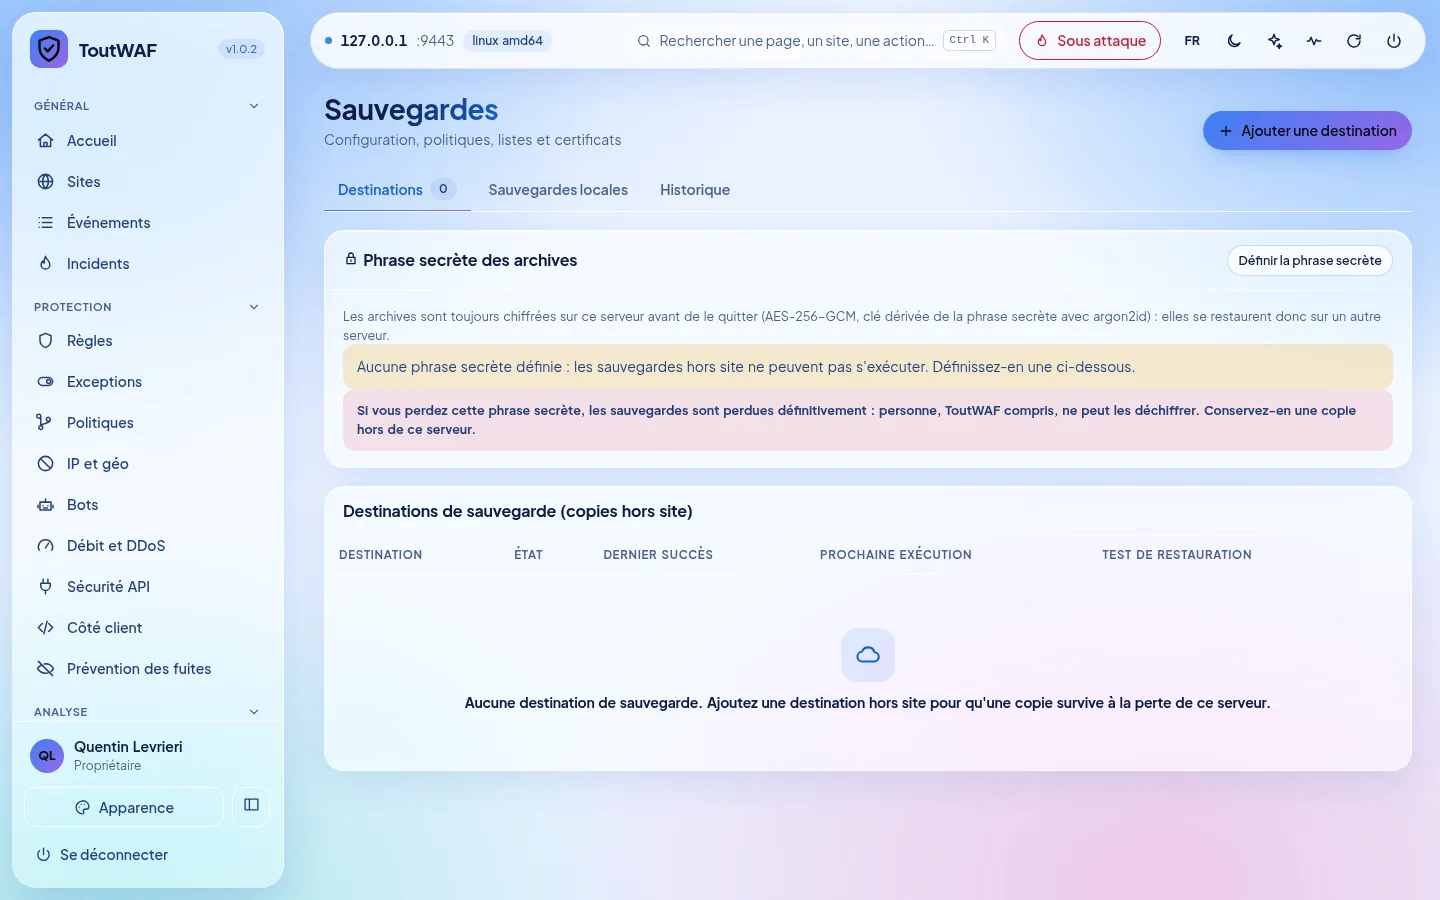
Schermate reali della console
L'aspetto predefinito è Aurora in modalità chiara con accento blu. È completamente personalizzabile: più temi, modalità chiara o scura, colore di accento a scelta.